 halildeniz/passbreaker
Python-основанный взломщик паролей, поддерживающий атаки по словарю и методом грубой силы с несколькими алгоритмами хэширования, солью, параллельной обработкой и оценкой сложности паролей.

PassBreaker — это инструмент для взлома паролей из командной строки, разработанный на Python. Он позволяет выполнять различные методы взлома паролей, такие как атаки по словарю и атаки полным перебором.
Клонируйте репозиторий:
git clone https://github.com/HalilDeniz/PassBreaker.git
Установите необходимые зависимости:
pip install -r requirements.txt
python passbreaker.py <password_hash> <wordlist_file> [--algorithm]
Замените <password_hash> на целевой хеш пароля, а <wordlist_file> на путь к файлу словаря, содержащему потенциальные пароли.
--algorithm <algorithm>: Укажите алгоритм хеширования (например, md5, sha256, sha512).-s, --salt <salt>: Укажите значение соли.-p, --parallel: Включите параллельную обработку для ускорения взлома.-c, --complexity: Оцените сложность пароля перед взломом.-b, --brute-force: Выполните атаку полным перебором.--min-length <min_length>: Установите минимальную длину пароля для атак полным перебором.--max-length <max_length>: Установите максимальную длину пароля для атак полным перебором.--character-set <character_set>: Установите набор символов для атак полным перебором.Разумеется! Вот заголовок и краткая информация с дополнительными примерами использования:
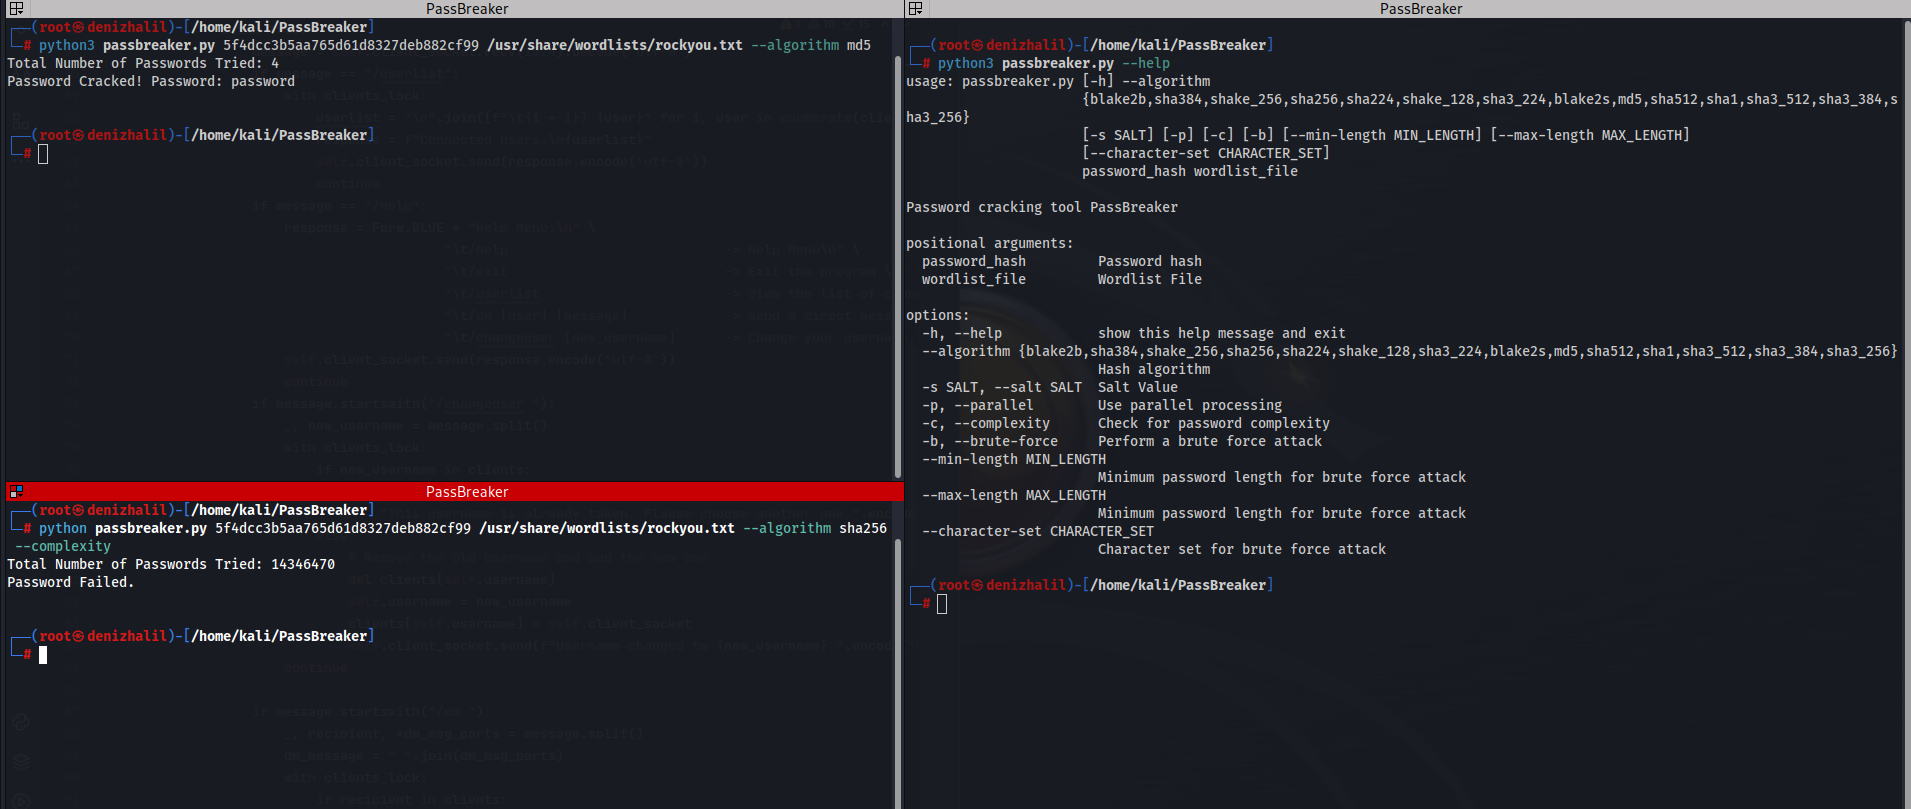
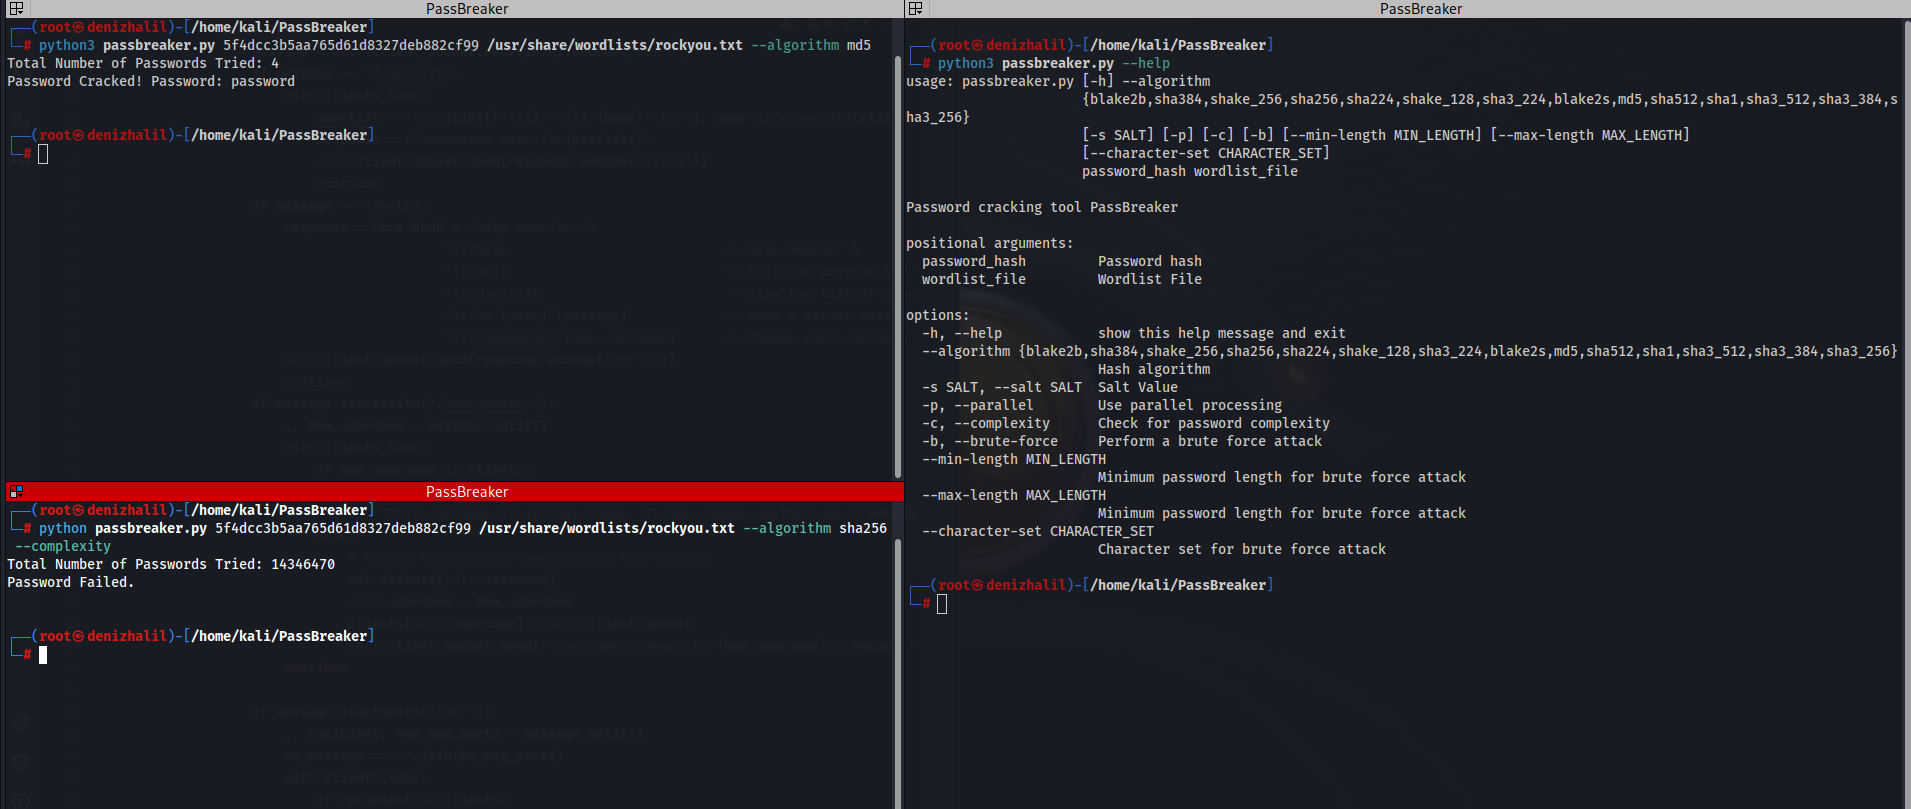
python passbreaker.py 5f4dcc3b5aa765d61d8327deb882cf99 passwords.txt --algorithm md5
Эта команда пытается взломать пароль с хешем «5f4dcc3b5aa765d61d8327deb882cf99», используя алгоритм MD5 и словарь из файла «passwords.txt».
python passbreaker.py 5f4dcc3b5aa765d61d8327deb882cf99 --brute-force --min-length 6 --max-length 8 --character-set abc123
Эта команда выполняет атаку полным перебором для взлома пароля с хешем «5f4dcc3b5aa765d61d8327deb882cf99», перебирая все возможные комбинации паролей длиной от 6 до 8 символов, используя набор символов «abc123».
python passbreaker.py 5f4dcc3b5aa765d61d8327deb882cf99 passwords.txt --algorithm sha256 --complexity
Эта команда оценивает сложность паролей в файле «passwords.txt» и пытается взломать пароль с хешем «5f4dcc3b5aa765d61d8327deb882cf99», используя алгоритм SHA-256. Она перебирает только те пароли, которые соответствуют требованиям к сложности.
python passbreaker.py 5f4dcc3b5aa765d61d8327deb882cf99 passwords.txt --algorithm md5 --salt mysalt123
Эта команда использует определённое значение соли («mysalt123») в процессе взлома пароля. Соль используется для повышения безопасности паролей.
python passbreaker.py 5f4dcc3b5aa765d61d8327deb882cf99 passwords.txt --algorithm sha512 --parallel
Эта команда выполняет взлом пароля с параллельной обработкой для ускорения. Она использует несколько ядер процессора, но может потреблять больше системных ресурсов.
Эти примеры демонстрируют различные функции и варианты использования инструмента взлома паролей «PassBreaker». Пользователи могут настраивать параметры в соответствии со своими потребностями и целями.
Этот инструмент предназначен только для образовательных и этических целей. Неправомерное использование этого инструмента для любых злонамеренных действий строго запрещено. Разработчики не несут никакой ответственности и не отвечают за любое неправомерное использование или ущерб, причинённый этим инструментом.
Вклад приветствуется! Чтобы внести свой вклад в PassBreaker, выполните следующие шаги:
Если у вас есть вопросы, комментарии или предложения по PassBreaker, пожалуйста, свяжитесь со мной:
PassBreaker распространяется под лицензией MIT License. Дополнительную информацию см. в файле LICENSE.






