
 hahwul/xspear
🔱 Мощный инструмент для сканирования XSS и анализа параметров&gem
XSpear — это XSS-сканер на Ruby gems


[!IMPORTANT] Репозиторий XSpear заархивирован
Этот репозиторий заархивирован и теперь доступен только для чтения. XSpear больше не поддерживается активно.
Попробуйте Dalfox вместо этого 🌙🦊
Более быстрый и мощный XSS-сканер с расширенными возможностями.
alert, confirm, prompt в headless-браузере (с Selenium)event handler, HTML tag, Special Char, Useful codeCSP, HSTS, X-frame-options, XSS-protection и т.д.)табличный cli-отчет, отфильтрованное правило, тестируемый raw-запрос (URL)cli, json, html
Установите самостоятельно:
$ gem install XSpear
Или установите из локального файла (скачайте последнюю версию):
$ gem install XSpear-{version}.gem
Добавьте эту строку в Gemfile вашего приложения:```ruby gem 'XSpear'
Затем выполните:

    $ bundle

### Зависимые гемы
`colorize` `selenium-webdriver` `terminal-table` `progress_bar`<br>
Если вы настроили автоматическую установку в библиотеку Gem, но она работает некорректно, установите его с помощью следующей команды.```
$ gem install colorize
$ gem install selenium-webdriver
$ gem install terminal-table
$ gem install progress_bar
Usage: xspear -u [target] -[options] [value] [ e.g ] $ xspear -u 'https://www.hahwul.com/?q=123' --cookie='role=admin' -v 1 -a $ xspear -u 'http://testphp.vulnweb.com/listproducts.php?cat=123' -v 2 $ xspear -u 'http://testphp.vulnweb.com/listproducts.php?cat=123' -v 0 -o json
[ Options ] -u, --url=target_URL [required] Target Url -d, --data=POST Body [optional] POST Method Body data -a, --test-all-params [optional] test to all params(include not reflected) --no-xss [optional] no testing xss, only parameters analysis --headers=HEADERS [optional] Add HTTP Headers --cookie=COOKIE [optional] Add Cookie --custom-payload=FILENAME [optional] Load custom payload json file --raw=FILENAME [optional] Load raw file(e.g raw_sample.txt) -p, --param=PARAM [optional] Test paramters -b, --BLIND=URL [optional] Add vector of Blind XSS + with XSS Hunter, ezXSS, HBXSS, etc... + e.g : -b https://hahwul.xss.ht -t, --threads=NUMBER [optional] thread , default: 10 -o, --output=FORMAT [optional] Output format (cli , json) -c, --config=FILENAME [optional] Using config.json -v, --verbose=0~3 [optional] Show log depth + v=0 : quite mode(only result) + v=1 : show scanning status(default) + v=2 : show scanning logs + v=3 : show detail log(req/res) -h, --help Prints this help --version Show XSpear version --update Show how to update
### Типы результатов
- (I)NFO: Получение информации (например, sql ошибка, отфильтрованное правило, отражённые параметры и т.д.)
- (V)UNL: Уязвимый XSS, проверенный alert/prompt/confirm с помощью Selenium
- (L)OW: Проблема низкого уровня
- (M)EDIUM: Проблема среднего уровня
- (H)IGH: Проблема высокого уровня

### Подробный режим
**[0] тихий режим (показывать только результат)**```
$ xspear -u "http://testphp.vulnweb.com/listproducts.php?cat=123" -v 0
you see report
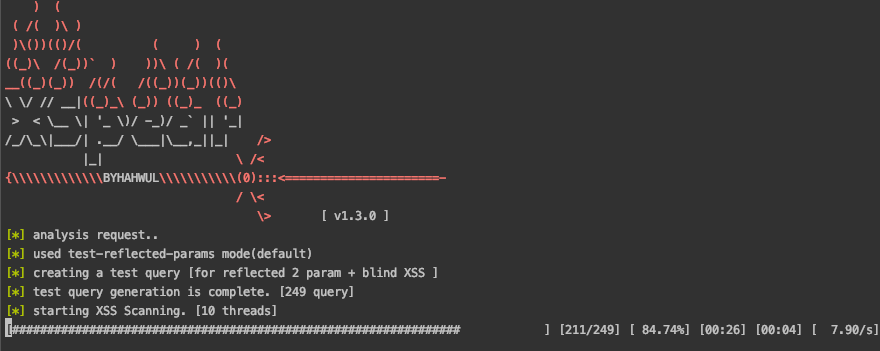
[1] показать индикатор выполнения (по умолчанию)``` $ xspear -u "http://testphp.vulnweb.com/listproducts.php?cat=123" -v 1 [] analysis request.. [] used test-reflected-params mode(default) [] creating a test query [for reflected 2 param + blind XSS ] [] test query generation is complete. [249 query] [*] starting XSS Scanning. [10 threads]