

Расширение Burp Suite Repeater, которое автоматически мутирует полезные нагрузки и анализирует ответы для выявления обхода пути, SQL-инъекций, XSS и других веб-уязвимостей.
Shadow Repeater расширяет возможности Burp Suite Repeater, автоматически генерируя и тестируя вариации ваших полезных нагрузок для выявления потенциальных уязвимостей безопасности. Ищете ли вы path traversal, SQL-инъекции, XSS или другие уязвимости, Shadow Repeater интеллектуально мутирует ваши входные данные и анализирует ответы на аномалии, что делает его незаменимым инструментом для углублённого ручного тестирования и фаззинга. Оставайтесь на шаг впереди, обнаруживая обходы и альтернативные векторы атак, которые иначе могли бы остаться незамеченными.
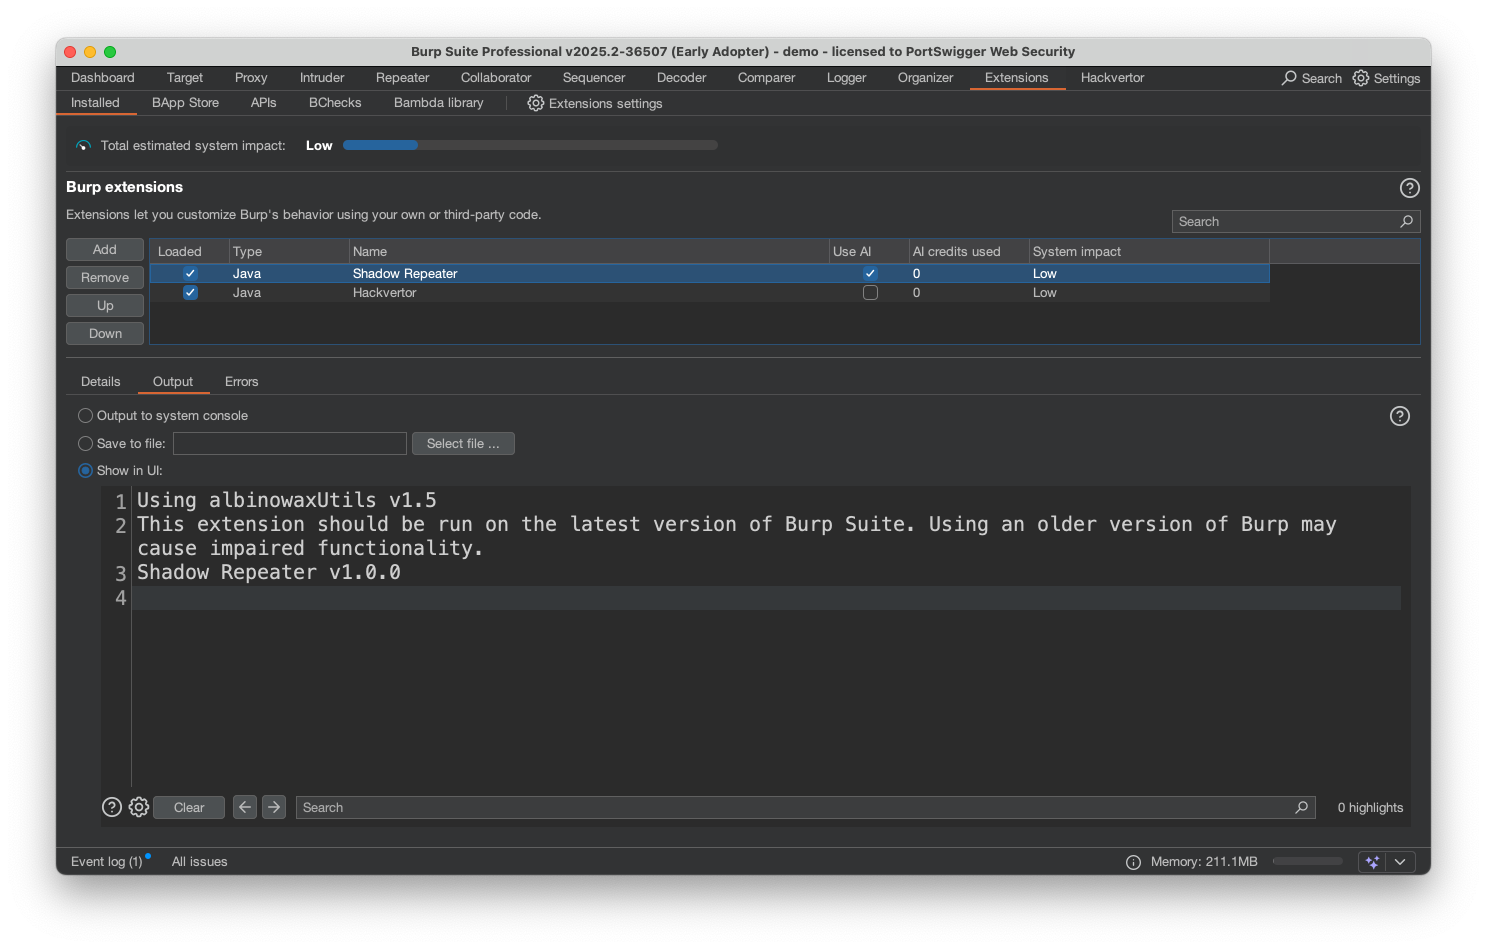
В Burp Suite Professional перейдите в Extensions->BApp store и найдите Shadow Repeater. Нажмите кнопку установки, затем перейдите на вкладку installed, выберите Shadow Repeater и установите флажок "Use AI" на вкладке Extension.
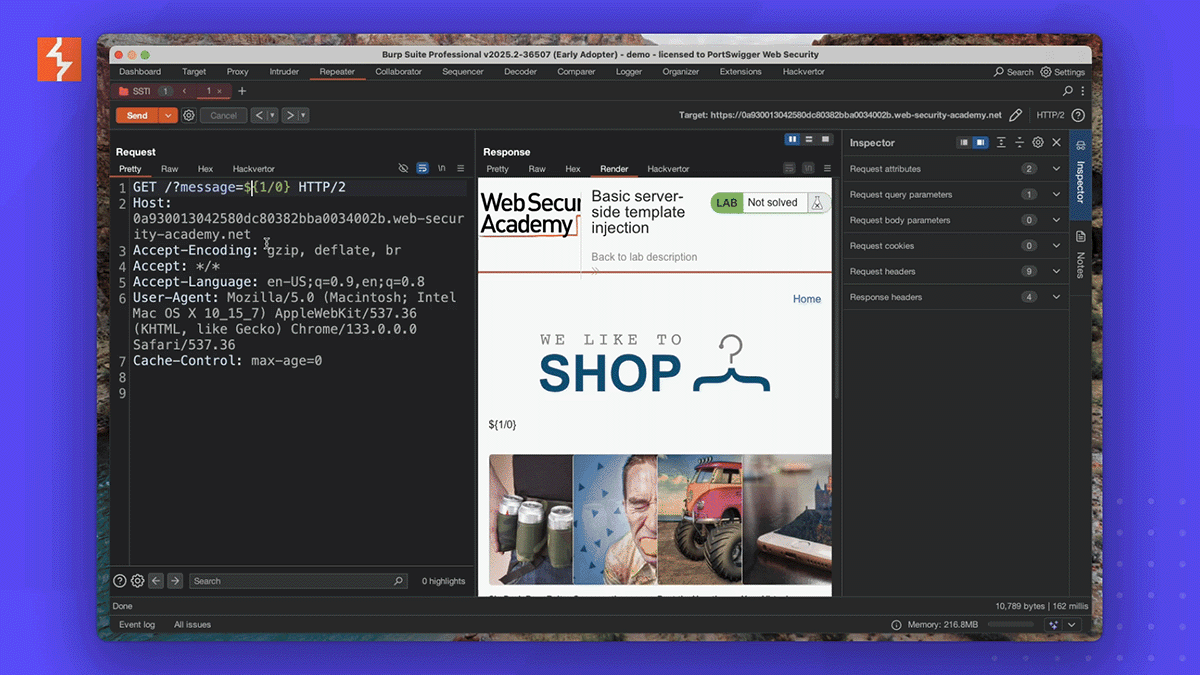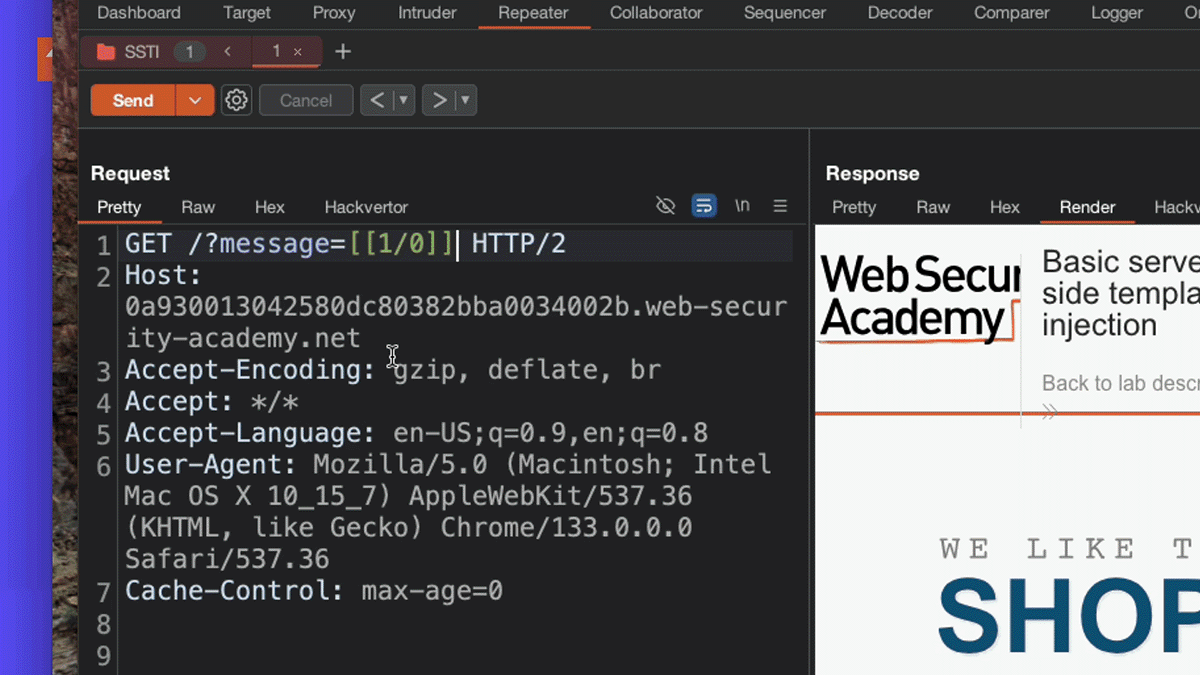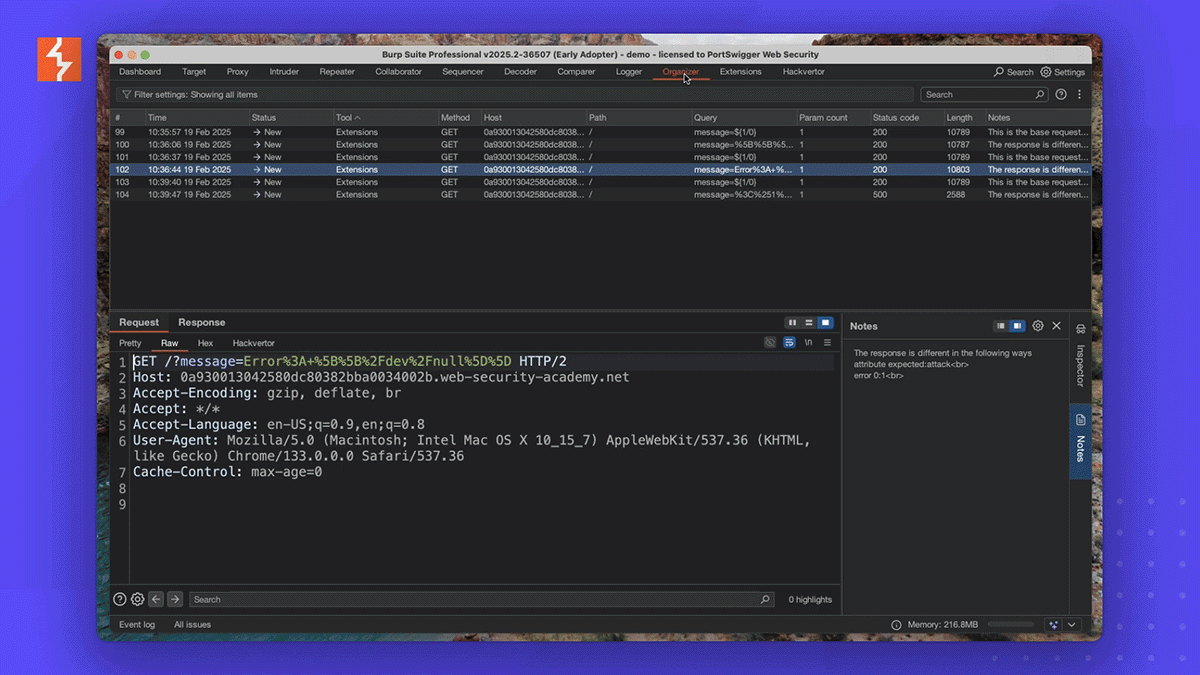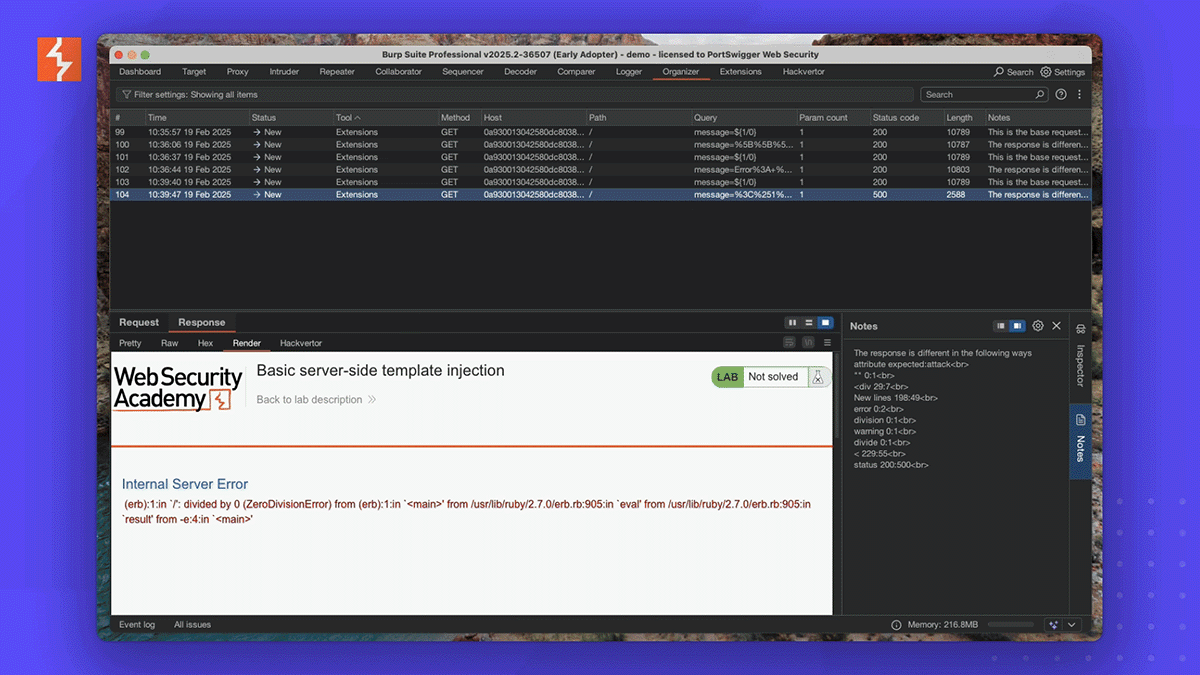
По умолчанию Shadow Repeater вызывается на 5-м запросе Repeater, который вы делаете, и требует изменения параметра или заголовка. Вы просто пытаетесь взломать цель, изменяя запрос тем или иным способом. В фоновом режиме Shadow Repeater будет отправлять вариации и искать различия в ответе. Когда он найдёт что-то интересное, он отправит это в organiser для проверки.

