
 h9zdev/wiretapper
Пассивная беспроводная OSINT-платформа, которая обнаруживает и картирует устройства Wi-Fi, Bluetooth, CCTV, IoT и сотовые вышки, используя радиоразведку для ситуационной осведомленности.
[!NOTE] Платформа беспроводной OSINT и разведки сигналов
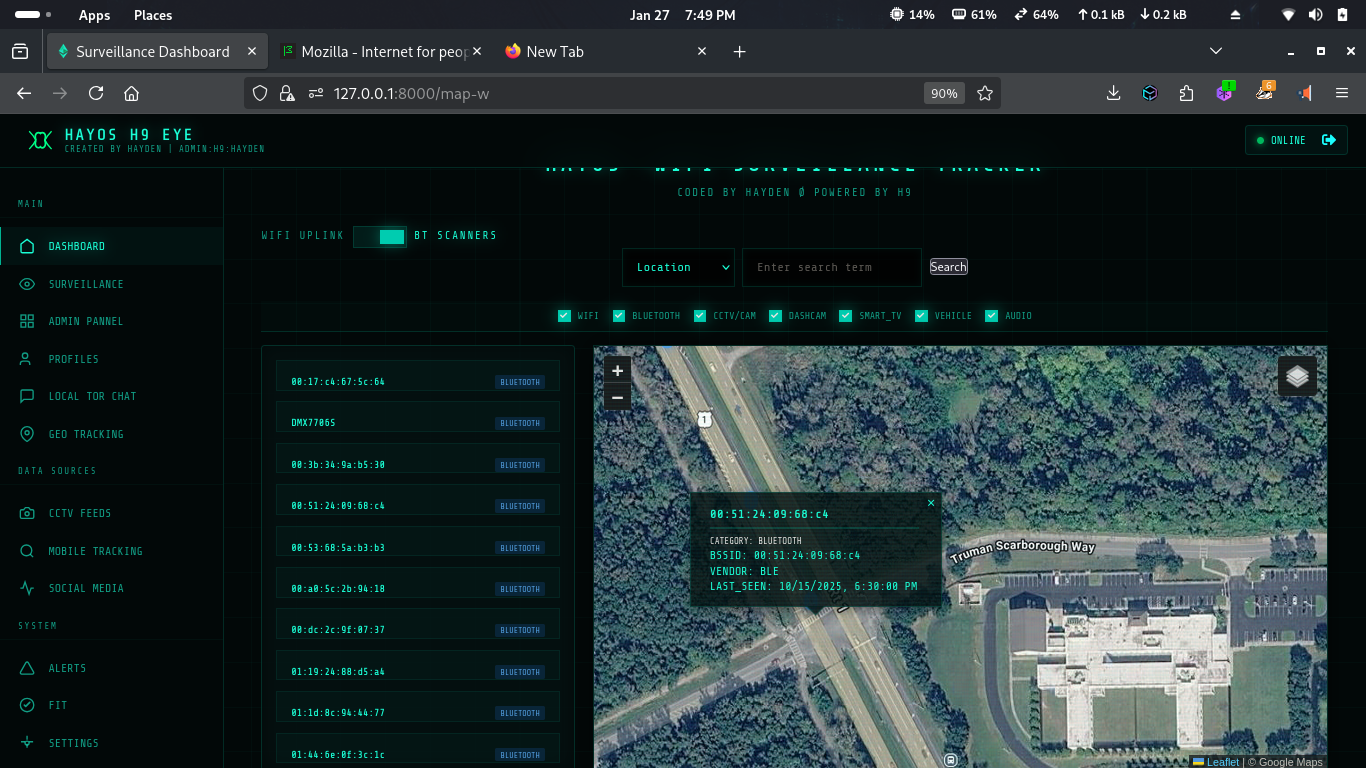
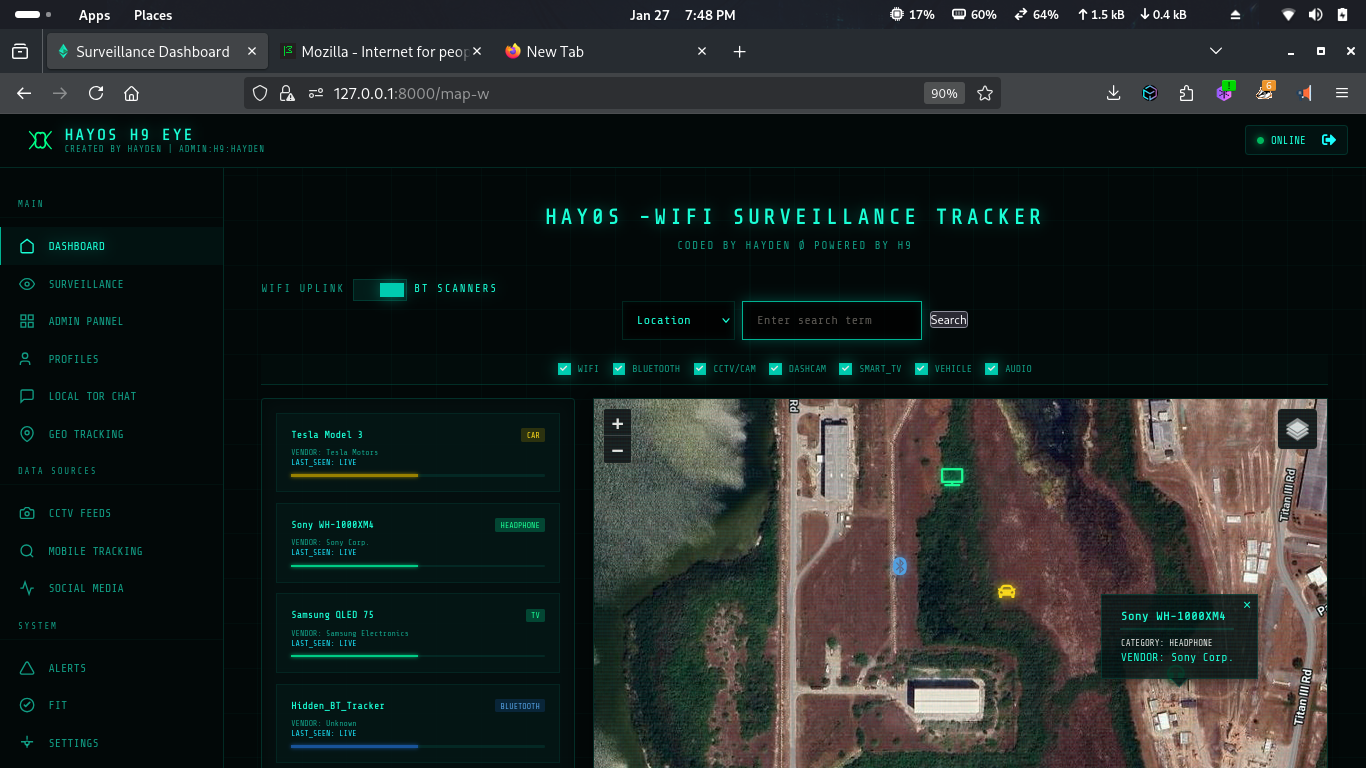
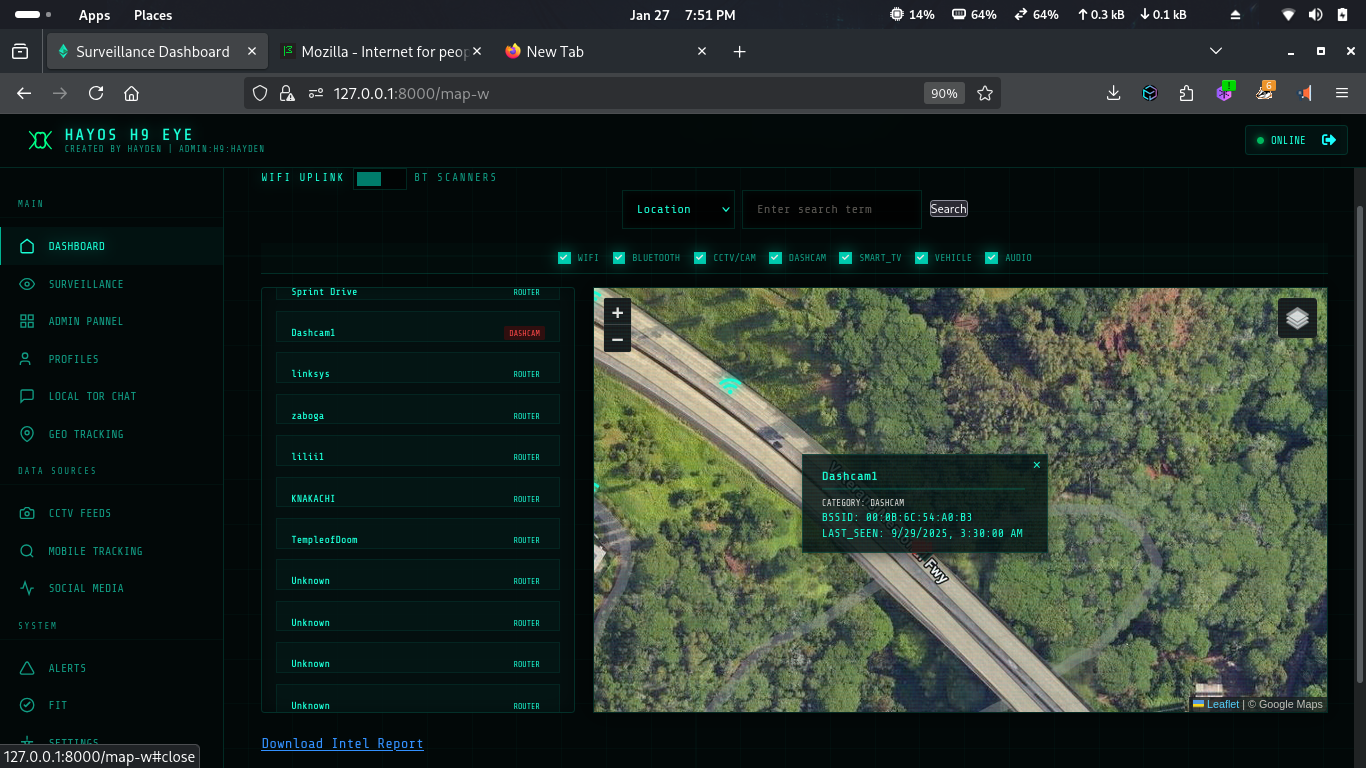
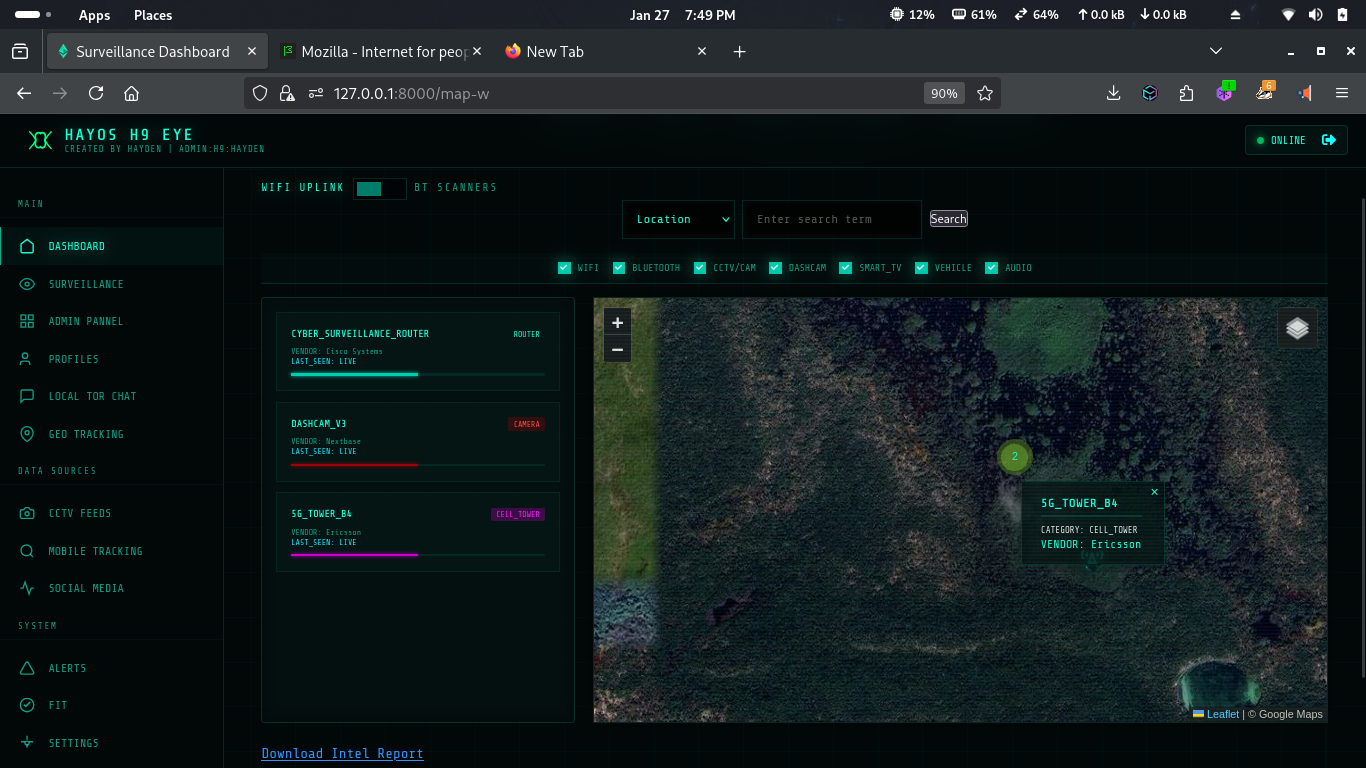
WireTapper — это инструмент беспроводной OSINT, предназначенный для обнаружения, картографирования и анализа радиоустройств с помощью пассивной разведки сигналов. Он предоставляет исследователям, аналитикам безопасности и специалистам по расследованиям возможность в реальном времени видеть невидимый беспроводной ландшафт вокруг них.
WireTapper обнаруживает и коррелирует сигналы от распространённых беспроводных технологий, помогая пользователям понять, какие устройства существуют, где они вероятно находятся и как они взаимодействуют, без активного вторжения.
WireTapper определяет утекшие учётные данные сетей Wi-Fi на основе схемы запросов k-анонимности для защиты конфиденциальности.
🔗 Веб-сайт: https://haybnz.web.app
🔗 Блог о WireTapper: Читать на Medium


[!Note]
🛰️ SocioSential — OSINT социальных сетей
📡 EthiFi — WiFi Deauther (Новая версия)
WireTapper может идентифицировать и анализировать сигналы от:
WireTapper интегрируется с несколькими внешними сервисами для получения разведывательной информации. Вам потребуется получить API-ключи от:
Выполните следующие шаги для запуска WireTapper:
Клонируйте репозиторий:
git clone https://github.com/h9zdev/WireTapper.git
cd WireTapper
Установите зависимости: Рекомендуется использовать виртуальное окружение.
pip install -r WireTapper.txt
Настройте API-ключи и запустите:
Выберите один из следующих методов для настройки API-ключей и запуска приложения:
app.py (Прямая настройка)Откройте app.py и вручную введите свои API-ключи, заменив пустые строки:
WIGLE_API_NAME = "your_wigle_api_name"
WIGLE_API_TOKEN = "your_wigle_api_token"
OPENCELLID_API_KEY = "your_opencellid_api_key"
SHODAN_API_KEY = "your_shodan_api_key"
Затем запустите сервер:
python app.py


Этот проект лицензирован в соответствии с лицензией Creative Commons Attribution-NonCommercial 4.0 International (CC BY-NC 4.0). Подробности см. в файле LICENSE.
Несанкционированное использование строго запрещено.
📧 Контакт: [email protected]
Пожертвования через Monero: 45PU6txuLxtFFcVP95qT2xXdg7eZzPsqFfbtZp5HTjLbPquDAugBKNSh1bJ76qmAWNGMBCKk4R1UCYqXxYwYfP2wTggZNhq


app-env.pyЭто рекомендуемый подход для лучшей безопасности. Вы можете экспортировать ключи в терминале:
export WIGLE_API_NAME="your_wigle_api_name"
export WIGLE_API_TOKEN="your_wigle_api_token"
export OPENCELLID_API_KEY="your_opencellid_api_key"
export SHODAN_API_KEY="your_shodan_api_key"
Или вы можете определить эти ключи в файле .env. Затем запустите сервер:
python app-env.py
Приложение будет доступно по адресу http://localhost:8080/map-w.


