 gyoisamurai/gyoithon
GyoiThon — это развивающийся инструмент для тестирования на проникновение, использующий машинное обучение.


Японская страница находится здесь.
Новая версия GyoiThon (версия 0.0.4) может собрать список ваших поддоменов, доступных из Интернета. И если поддомен опубликован как веб-сервис, то GyoiThon выполняет проверку работоспособности, которая представляет собой неразрушающую оценку уязвимостей.
| Примечание |
|---|
| Новая функция использует Google Custom Search API. Поэтому, если вы используете новую функцию, вам необходимо подготовить API-ключ Google Custom Search. |
domain_list.csv следующим образом: ```
"Domain Name"
mbsd.jpИ вы выполняете следующую команду. ```
root@kali:~/GyoiThon# python3 gyoithon.py -i --domain_list
В результате вы получаете список поддоменов, связанных с указанным доменом.
| Индекс | Домен | Поддомен | IP-адрес | Статус доступа (http) | Расположение (http) | Статус доступа (https) | Расположение (https) | Whois-записи |
|---|---|---|---|---|---|---|---|---|
| 1 | mbsd.jp | mbsd.jp | ['40.115.251.148'] | 301 | https://www.mbsd.jp/ | 301 | https://www.mbsd.jp/ | *** |
| 2 | mbsd.jp | www.mbsd.jp | ['40.115.251.148'] | 301 | https://www.mbsd.jp/ | 200 | - | - |
| 3 | mbsd.jp | www2.mbsd.jp | ['40.115.251.148'] | 301 | https://www.mbsd.jp/ | 200 | - | - |
В результате вы получаете список поддоменов и отчёт об оценке.
|Индекс|Домен|Поддомен|IP-адрес|Статус доступа (http)|Расположение (http)|Статус доступа (https)|Расположение (https)|Записи Whois|Результаты оценки|
|:--:|:--:|:--:|:--:|:--:|:--:|:--:|:--:|:--:|:--:|
|1|mbsd.jp|mbsd.jp|['40.115.251.148']|301|https://www.mbsd.jp/|301|https://www.mbsd.jp/|***|***|
|2|mbsd.jp|www.mbsd.jp|['40.115.251.148']|301|https://www.mbsd.jp/|200|-|-|***|
|3|mbsd.jp|www2.mbsd.jp|['40.115.251.148']|301|https://www.mbsd.jp/|200|-|-|***|
## Обзор
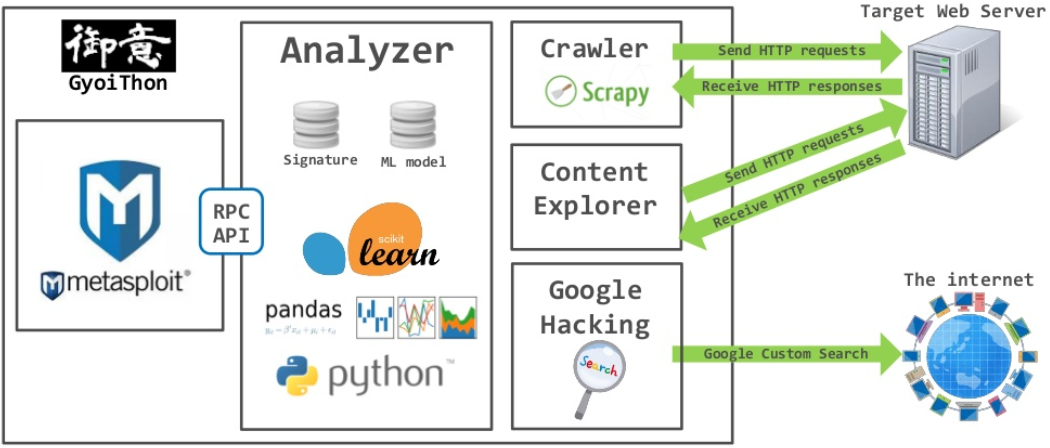
GyoiThon — это **инструмент сбора разведывательной информации** для веб-сервера.
GyoiThon выполняет **удалённый доступ** к целевому веб-серверу и **определяет продукты, работающие на сервере**, такие как CMS, программное обеспечение веб-сервера, фреймворки, языки программирования и т. д. Кроме того, он может **запускать эксплойт-модули** к определённым продуктам с помощью Metasploit. GyoiThon **полностью автоматически выполняет** описанные действия.
Основные возможности GyoiThon следующие:
* Удалённый доступ / Полная автоматизация
GyoiThon может **полностью автоматически** собирать информацию о целевом веб-сервере, используя только **удалённый доступ**. Вам нужно запустить GyoiThon всего один раз для вашей операции.
* Неразрушающее тестирование
GyoiThon может собирать информацию о целевом веб-сервере, используя **только обычный доступ**.
Однако при использовании некоторых опций GyoiThon выполняет нестандартный доступ, например, отправку эксплойт-модулей.
* Сбор различной информации
GyoiThon имеет различные движки сбора разведывательной информации, такие как веб-сканер, Google Custom Search API, Censys, просмотрщик содержимого по умолчанию, проверка облачных сервисов и т. д. Анализируя собранную информацию с помощью **сопоставления строковых шаблонов** и **машинного обучения**, GyoiThon может определить **продукт/версию/номер CVE**, работающие на целевом веб-сервере, **ненужные HTML-комментарии**/**отладочные сообщения**, **страницу входа** и т. д.
* Проверка реальных уязвимостей
GyoiThon может запускать эксплойт-модули к определённым продуктам с помощью Metasploit.
В результате он может **проверить реальные уязвимости целевого веб-сервера**.

| Примечание |
|:-----------|
| Если вам интересно, **пожалуйста, используйте их в среде под вашим контролем и на свой собственный риск**. |
## <a name='Installation'>Установка</a>
1. Клонируйте репозиторий GyoiThon с помощью git.```
root@kali:~# git clone https://github.com/gyoisamurai/GyoiThon.git
3. установите необходимые пакеты Python.```
root@kali:~# cd GyoiThon
root@kali:~/GyoiThon# pip3 install -r requirements.txt
root@kali:~/GyoiThon# apt install python3-tk
config.ini.