

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/gpheheise/cve-2025-70600---urve-smart-office---stored-xss-in-ios-app
Безопасность iOSАнализ уязвимостейЭксплуатация веб-приложенийМобильная безопасностьСтатьи и ИсследованияОбучение и Образование
GitHubgpheheise/cve-2025-70600---urve-smart-office---stored-xss-in-ios-app

CVE-2025-70600---Urve-Smart-Office---Stored-XSS-in-iOS-App

Доказательство концепции хранимой межсайтовой атаки (XSS) в приложении URVE Smart Office для iOS, с деталями CVE, анализом воздействия и рекомендациями по устранению для оценки безопасности мобильных устройств.

Репозиторий
299 месяцев назадЕщё не проверено
Поделиться

URVE Smart Office iOS — Хранимая XSS через HTML-поле плитки (PoC)

Этот репозиторий содержит доказательство концепции (PoC) для хранимой межсайтовой уязвимости (XSS), затрагивающей iOS-приложение URVE Smart Office.

Из-за недостаточной проверки входных данных злоумышленник может внедрить JavaScript в HTML-поле плитки. Вредоносная нагрузка сохраняется и впоследствии выполняется при доставке затронутого контента на мобильные клиенты и отображении на iOS-устройствах.

⚠️ ПРАВОВОЕ УВЕДОМЛЕНИЕ
Использование данного PoC для атак на цели без предварительного взаимного согласия незаконно.
Пользователь несёт ответственность за соблюдение всех применимых местных, государственных и федеральных законов.
Автор(ы) и участники не несут ответственности за любое неправомерное использование или причинённый ущерб.


Детали CVE

  • Идентификатор CVE: CVE-2025-XXXX
  • Тип уязвимости: Хранимая межсайтовая уязвимость (XSS)
  • Серьёзность: Высокая
  • Оценка CVSS (приблизительная): 7.1 (Высокая)
    • Вектор: CVSS:3.1/AV:N/AC:L/PR:L/UI:R/S:C/C:L/I:L/A:N
  • Затронутый продукт: URVE Smart Office – iOS-приложение
  • Затронутая версия: 1.1.22
  • Поставщик: https://smartoffice.expert/
  • Обнаружено: Georg Ph. E. Heise / Lufthansa Industry Solutions
  • Год: 2025

Техническое описание

В ходе оценки безопасности было обнаружено, что произвольный JavaScript-код может быть внедрён в HTML-поле плитки в интерфейсе управления URVE Smart Office.

Приложение не выполняет надлежащую проверку и очистку вводимых пользователем данных перед сохранением и распространением содержимого плитки на мобильные клиенты. В результате:

  • Вредоносная нагрузка сохраняется на сервере
  • Плитка может быть установлена в онлайн привилегированным пользователем
  • Затем содержимое отправляется на iOS-устройства
  • Внедрённый JavaScript выполняется при отображении плитки

Это поведение было подтверждено с использованием безвредных JavaScript-нагрузок типа alert.

Выявленные точки внедрения не являются исчерпывающими.
Не все доступные поля ввода были протестированы, и могут существовать дополнительные затронутые векторы.


Доказательство концепции (PoC)

Следующее изображение демонстрирует ход эксплуатации:
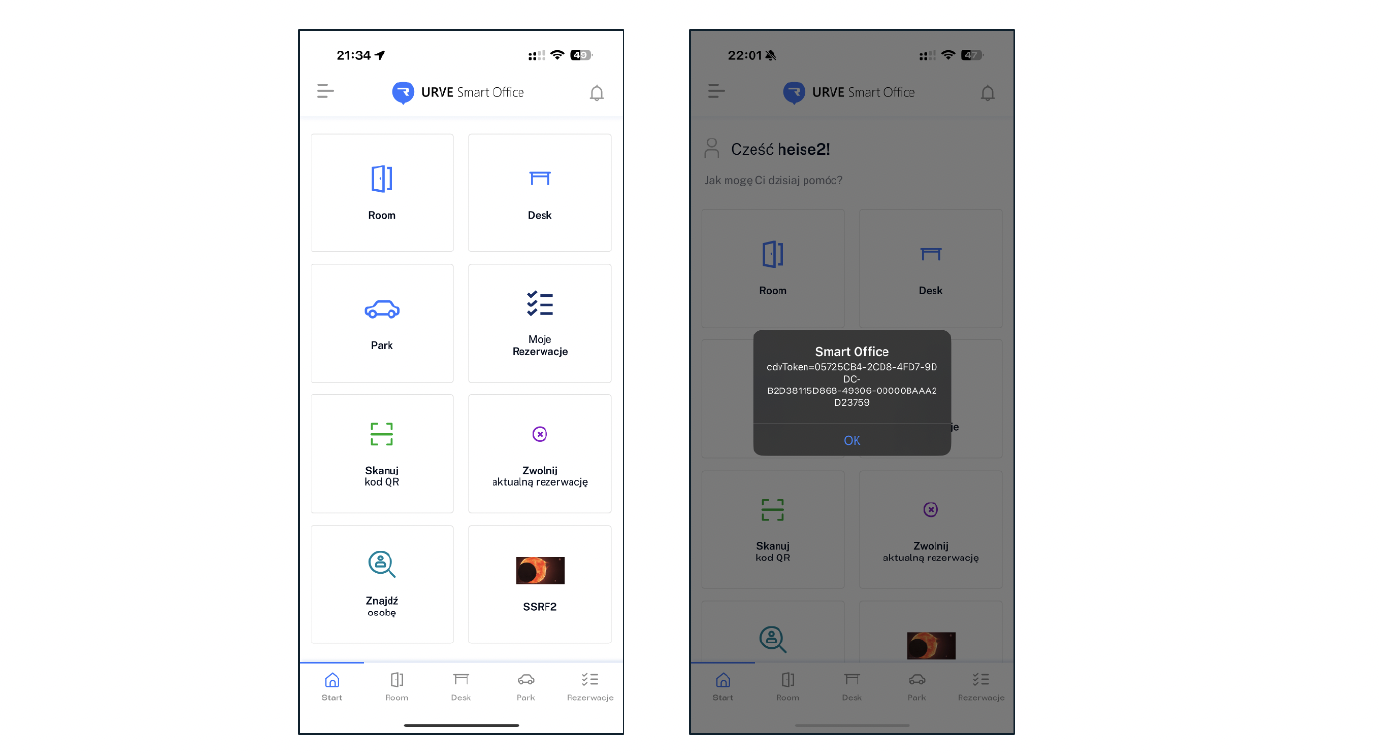
  • Пользователь с правами менеджера создаёт плитку, содержащую вредоносный HTML/JavaScript
  • Плитка устанавливается в статус онлайн и распространяется на мобильные клиенты
  • При отображении плитки на iOS-устройстве внедрённый JavaScript выполняется

Выполнение хранимой XSS на iOS-клиенте

Примечание:
Данный репозиторий намеренно опускает полные этапы эксплуатации и детали нагрузки для предотвращения неправомерного использования. PoC предоставляется исключительно в целях документирования и устранения уязвимости.


Влияние

Успешная эксплуатация может позволить атакующему:

  • Выполнять произвольный JavaScript в веб-контексте мобильного приложения
  • Злоупотреблять доверительными отношениями между бэкендом и мобильными клиентами
  • Атаковать всех пользователей, получающих затронутую плитку
  • Осуществлять атаки социальной инженерии или фишинг через доверенные элементы интерфейса

Хронология

ДатаСобытие
2025-XX-XXУязвимость обнаружена
2025-XXУведомление поставщика
NAПоставщик подтвердил
NAВыпущено исправление
2026-01-15Публичное раскрытие

Использование

Этот репозиторий не содержит эксплойт-кода.

PoC предоставляется для:

  • Проверки уязвимости
  • Оценки безопасности мобильного приложения
  • Оборонительного тестирования и поддержки устранения
  • Повышения осведомлённости о безопасности и документирования

Правовое и этическое уведомление

НЕ используйте эту информацию для тестирования систем без явного разрешения. Несанкционированное тестирование безопасности незаконно и может привести к гражданской или уголовной ответственности.


Ссылки

  • https://cwe.mitre.org/data/definitions/79.html
  • https://owasp.org/www-community/attacks/xss/
  • https://owasp.org/www-project-mobile-top-10/
  • https://cve.mitre.org/
  • https://www.cvedetails.com/

© 2026 Georg Ph. E. Heise / Lufthansa Industry Solutions

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





