 google/oss-fuzz
OSS-Fuzz - непрерывное фаззинг-тестирование для программ с открытым исходным кодом.

Фаззинг-тестирование — это известный метод выявления программных ошибок. Многие из этих обнаруживаемых ошибок, такие как переполнение буфера, могут иметь серьёзные последствия для безопасности. Google обнаружил тысячи уязвимостей и ошибок стабильности, развернув направленный внутрипроцессный фаззинг компонентов Chrome, и теперь мы хотим предоставить эту услугу сообществу открытого ПО.
В сотрудничестве с Core Infrastructure Initiative и OpenSSF, OSS-Fuzz стремится сделать распространённое открытое программное обеспечение более безопасным и стабильным, сочетая современные методы фаззинга с масштабируемым распределённым выполнением. Проекты, не подходящие для OSS-Fuzz (например, закрытый исходный код), могут запускать собственные экземпляры ClusterFuzz или ClusterFuzzLite.
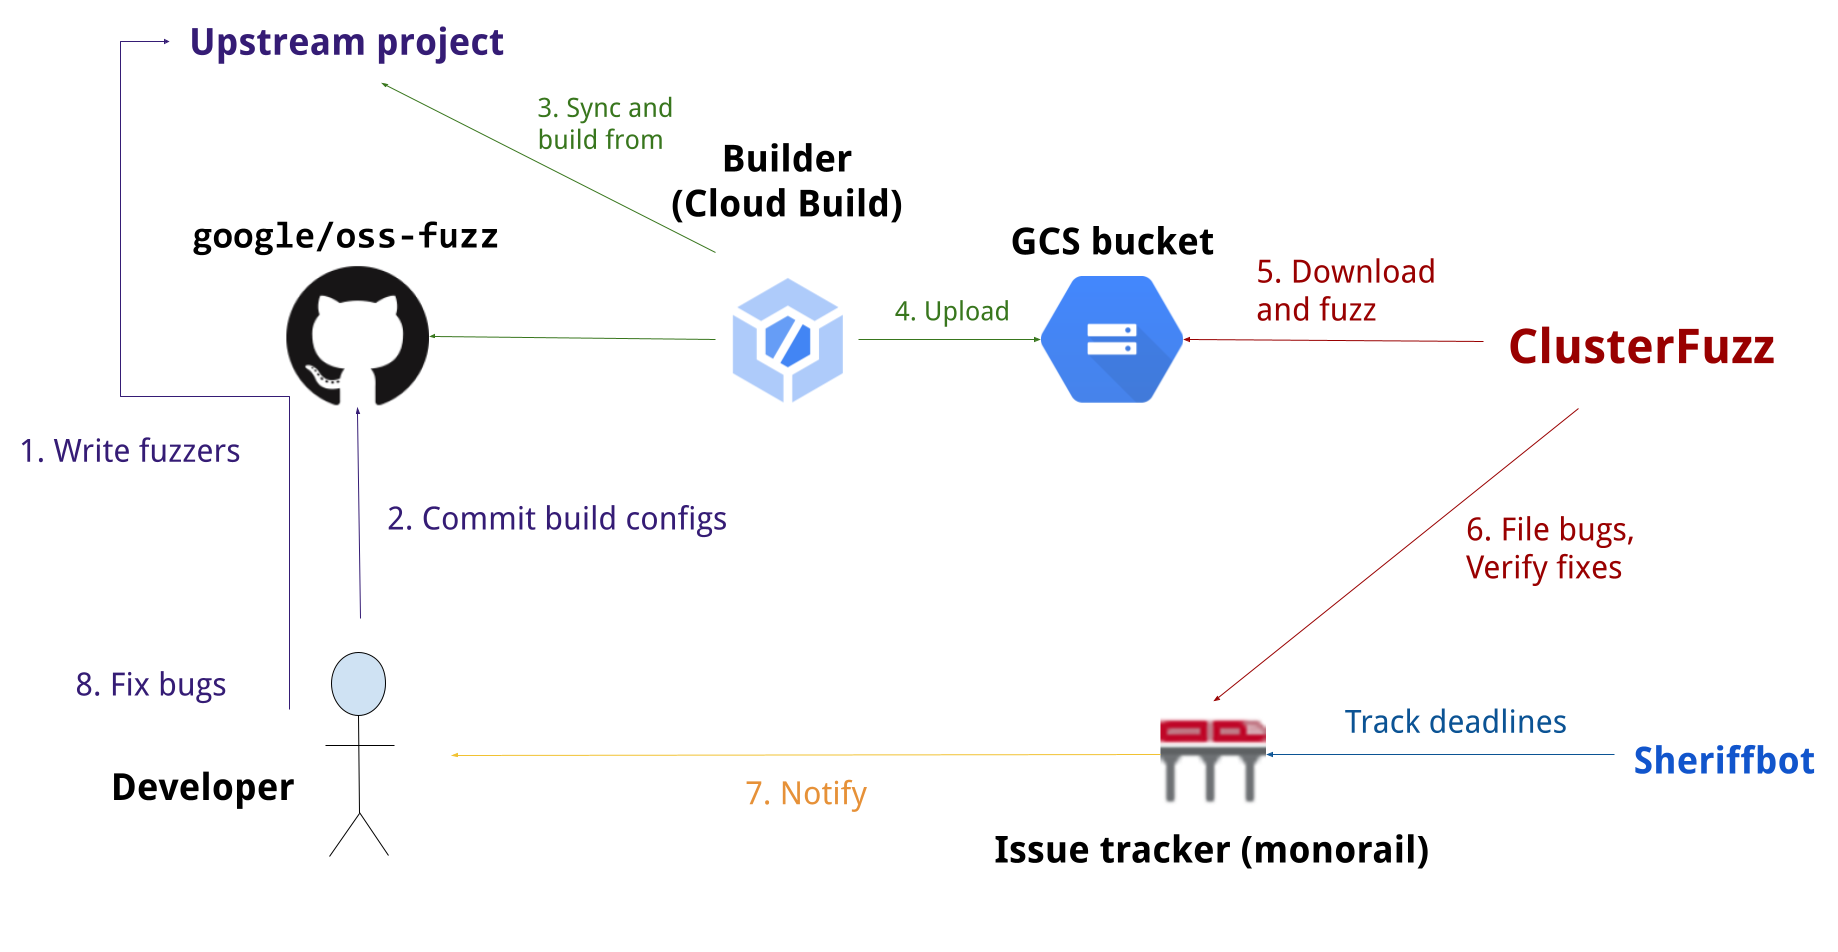
Мы поддерживаем движки фаззинга libFuzzer, AFL++ и Honggfuzz в сочетании с [Санатайзерами], а также ClusterFuzz — распределённую среду выполнения фаззера и инструмент для отчётности.
В настоящее время OSS-Fuzz поддерживает код на C/C++, Rust, Go, Python, Java/JVM, JavaScript и Lua. Другие языки, поддерживаемые LLVM, также могут работать. OSS-Fuzz поддерживает фаззинг сборок x86_64 и i386.
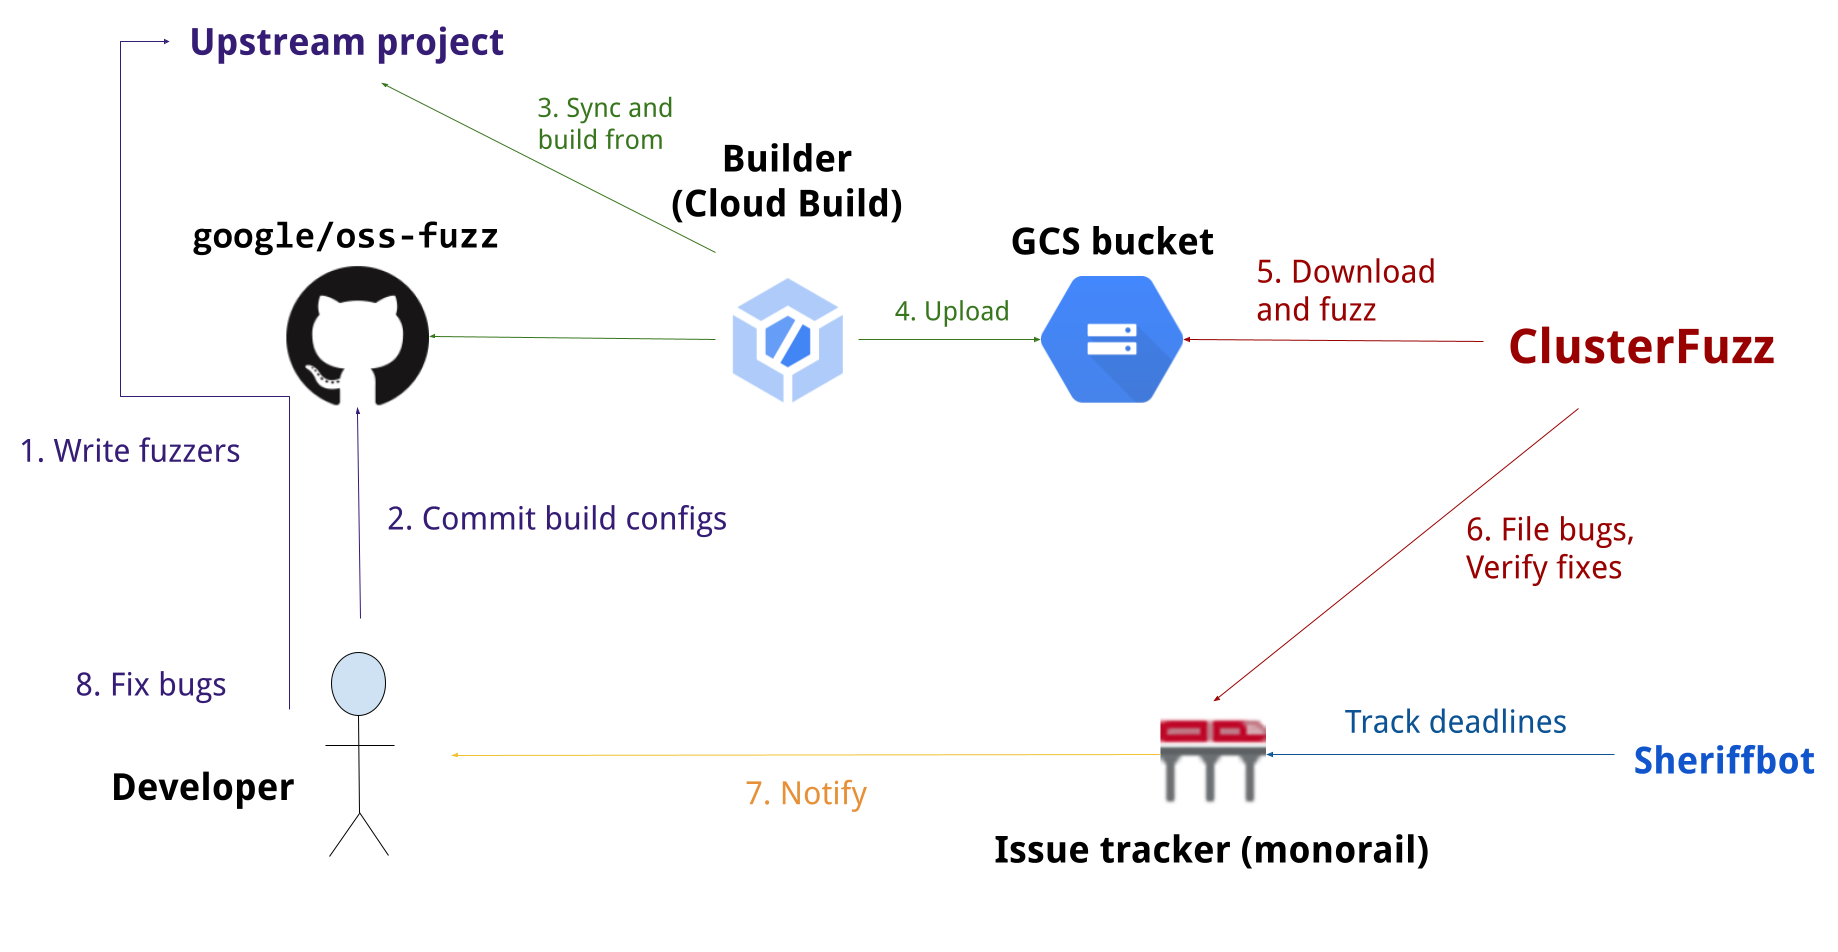
Прочитайте нашу подробную документацию, чтобы узнать, как использовать OSS-Fuzz.
По состоянию на май 2025 года OSS-Fuzz помог выявить и исправить более 13 000 уязвимостей и 50 000 ошибок в 1 000 проектах.
