
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2023-1454 — Эксплойт, подтверждающий концепцию, для CVE-2023-1454, неаутентифицированной уязвимости SQL-инъекции в JeecgBoot v3.5.0, позволяющей извлечение базы данных и возможный взлом сервера. | Kitploit
Инструменты/GitHubGitHub/gobysec/cve-2023-1454
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на ПроникновениеБезопасность Баз Данных
GitHubgobysec/cve-2023-1454

CVE-2023-1454

Эксплойт, подтверждающий концепцию, для CVE-2023-1454, неаутентифицированной уязвимости SQL-инъекции в JeecgBoot v3.5.0, позволяющей извлечение базы данных и возможный взлом сервера.

Репозиторий
4323 лет назадЕщё не проверено
Поделиться

CVE-2023-1454

Jeecg-boot SQL-инъекция без авторизации (CVE-2023-1454)

УязвимостьJeecg-boot SQL-инъекция без авторизации (CVE-2023-1454)
Китайское названиеjeecg-boot 未授权SQL注入漏洞(CVE-2023-1454
Оценка CVSS9.8
Запрос FOFA (нажмите для просмотра результатов)title=="JeecgBoot 企业级低代码平台"
Количество затронутых активов3957
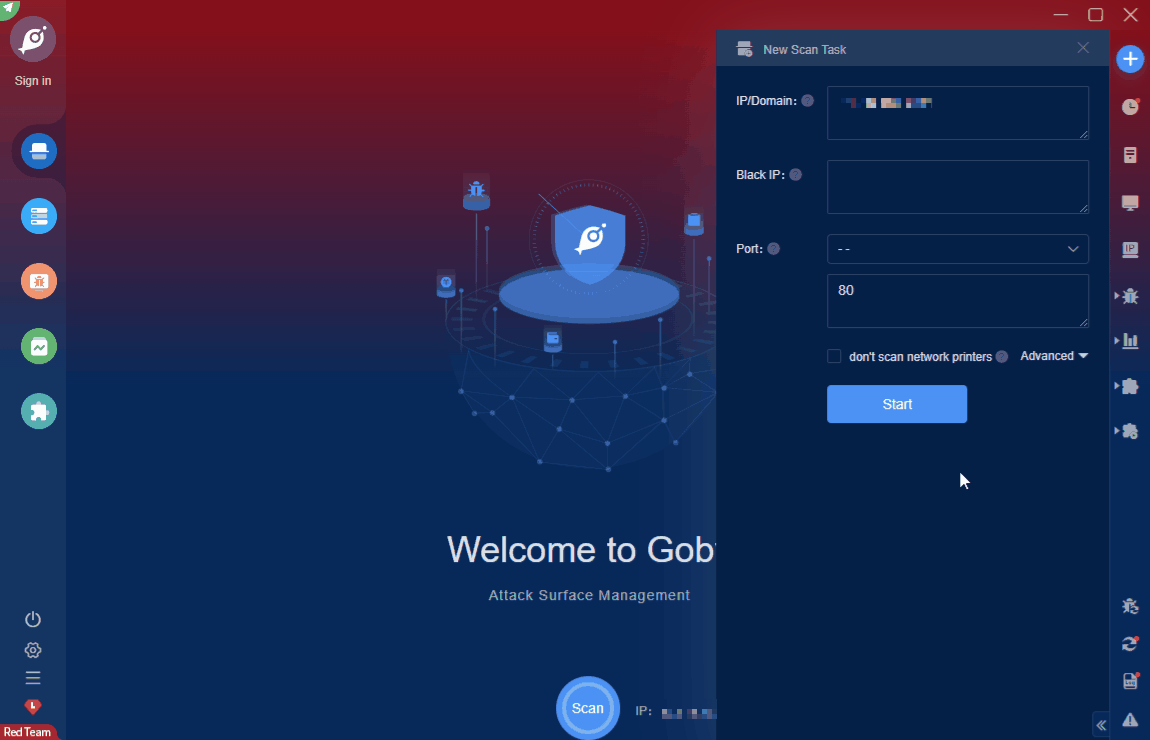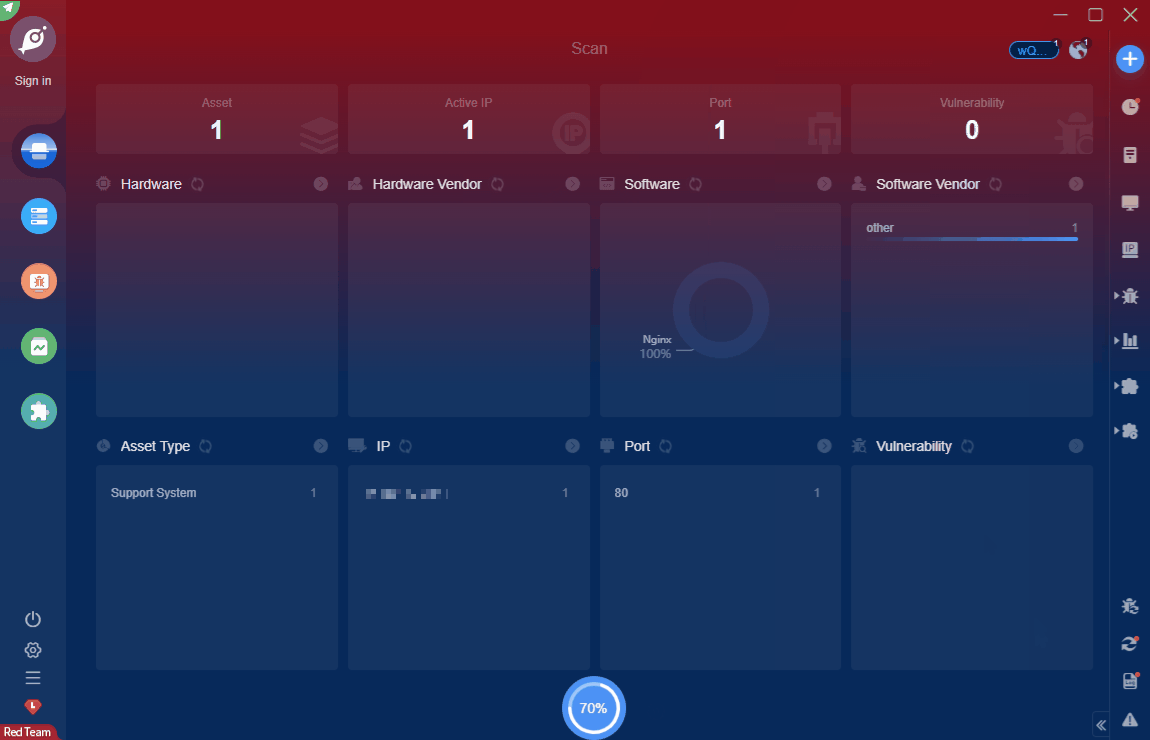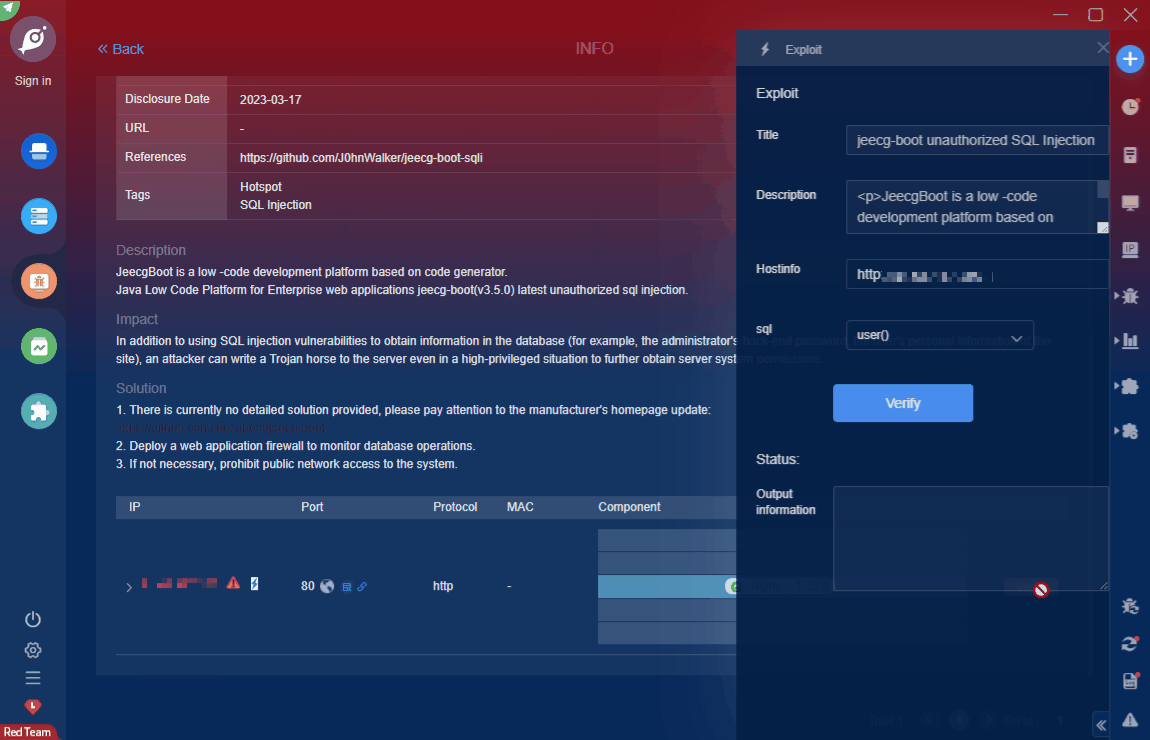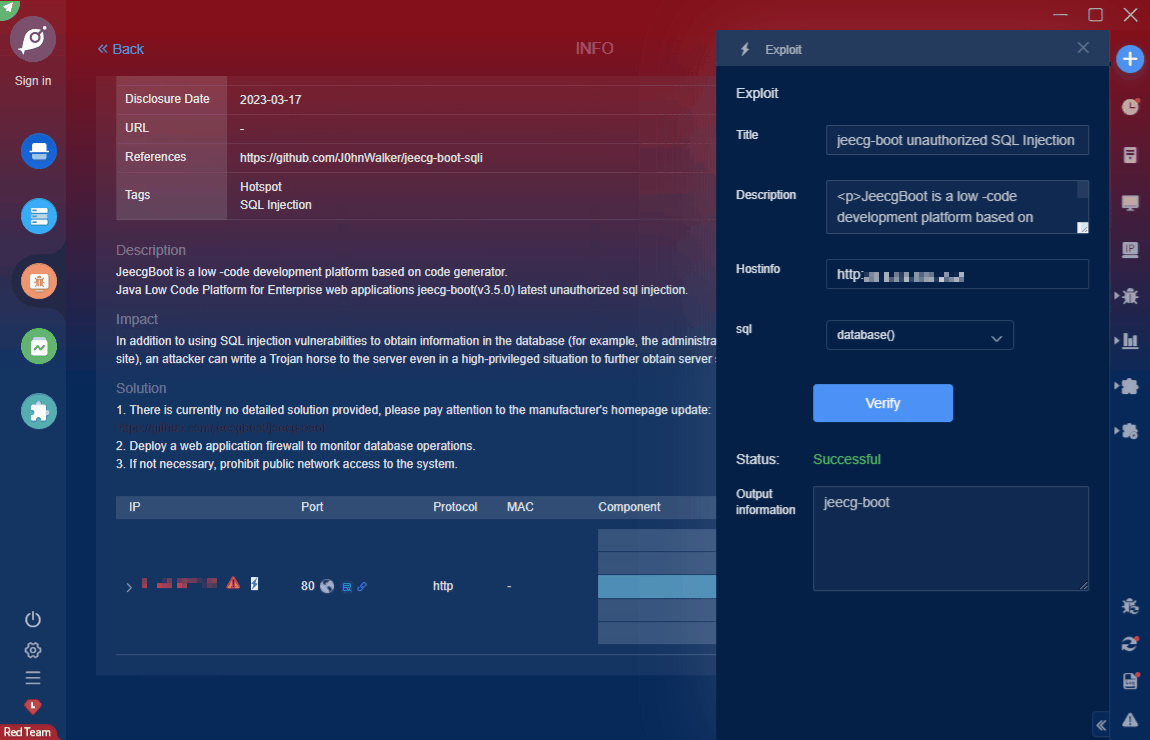
ОписаниеJeecgBoot — это платформа низкокодовой разработки на основе генератора кода. Java Low Code Platform для корпоративных веб-приложений. В jeecg-boot (v3.5.0) обнаружена последняя неавторизованная SQL-инъекция.
ВлияниеПомимо использования уязвимостей SQL-инъекции для получения информации из базы данных (например, пароля администратора, личных данных пользователей сайта), злоумышленник может даже при высоких привилегиях записать троян на сервер, чтобы получить контроль над системой сервера.

Официальный URL Goby: https://gobies.org/

Если у вас есть вопрос функционального характера, вы можете создать issue на GitHub или в обсуждении ниже:


  1. GitHub issue: https://github.com/gobysec/Goby/issues
  2. Telegram-группа: http://t.me/gobies (преимущества группы: доступ к обновлению версии на 1 месяц раньше)
  3. Telegram-канал: https://t.me/joinchat/ENkApMqOonRhZjFl (преимущества канала: доступ к обновлению версии на 1 месяц раньше)
  4. WeChat-группа: сначала добавьте мой личный WeChat: gobyteam, затем я добавлю всех в официальную WeChat-группу Goby. (Преимущества группы: доступ к обновлению версии на 1 месяц раньше)
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →