
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2021-39512-BigTreeCMS-v4.4.14-AccountTakeOver — Эксплойт-доказательство концепции, демонстрирующий неаутентифицированный захват учетной записи на основе CSRF через отраженный DOM-XSS в панели администратора BigTreeCMS v4.4.14. | Kitploit
Инструменты/GitHubGitHub/giuseppesec/cve-2021-39512-bigtreecms-v4.4.14-accounttakeover
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на Проникновение
GitHubgiuseppesec/cve-2021-39512-bigtreecms-v4.4.14-accounttakeover

CVE-2021-39512-BigTreeCMS-v4.4.14-AccountTakeOver

Эксплойт-доказательство концепции, демонстрирующий неаутентифицированный захват учетной записи на основе CSRF через отраженный DOM-XSS в панели администратора BigTreeCMS v4.4.14.

Репозиторий
145 лет назадЕщё не проверено
Поделиться

BigTreeCMS-v4.4.14-Unauthenticated-CSRF-AccountTakeOver

Неаутентифицированный CSRF-захват учетной записи в BigTreeCMS v4.4.14

Все доступные для поиска модули в панели администратора BigTreeCMS v4.4.14 уязвимы для отраженного DOM-XSS через URI. Поисковые запросы отражаются на странице без надлежащей санитизации, что приводит к выполнению произвольного JavaScript. Токены CSRF также хранятся в легко вызываемых переменных на всех страницах, что позволяет неаутентифицированному атакующему подделать запрос от имени администратора или разработчика с помощью кликджекинга.

DOM-XSS

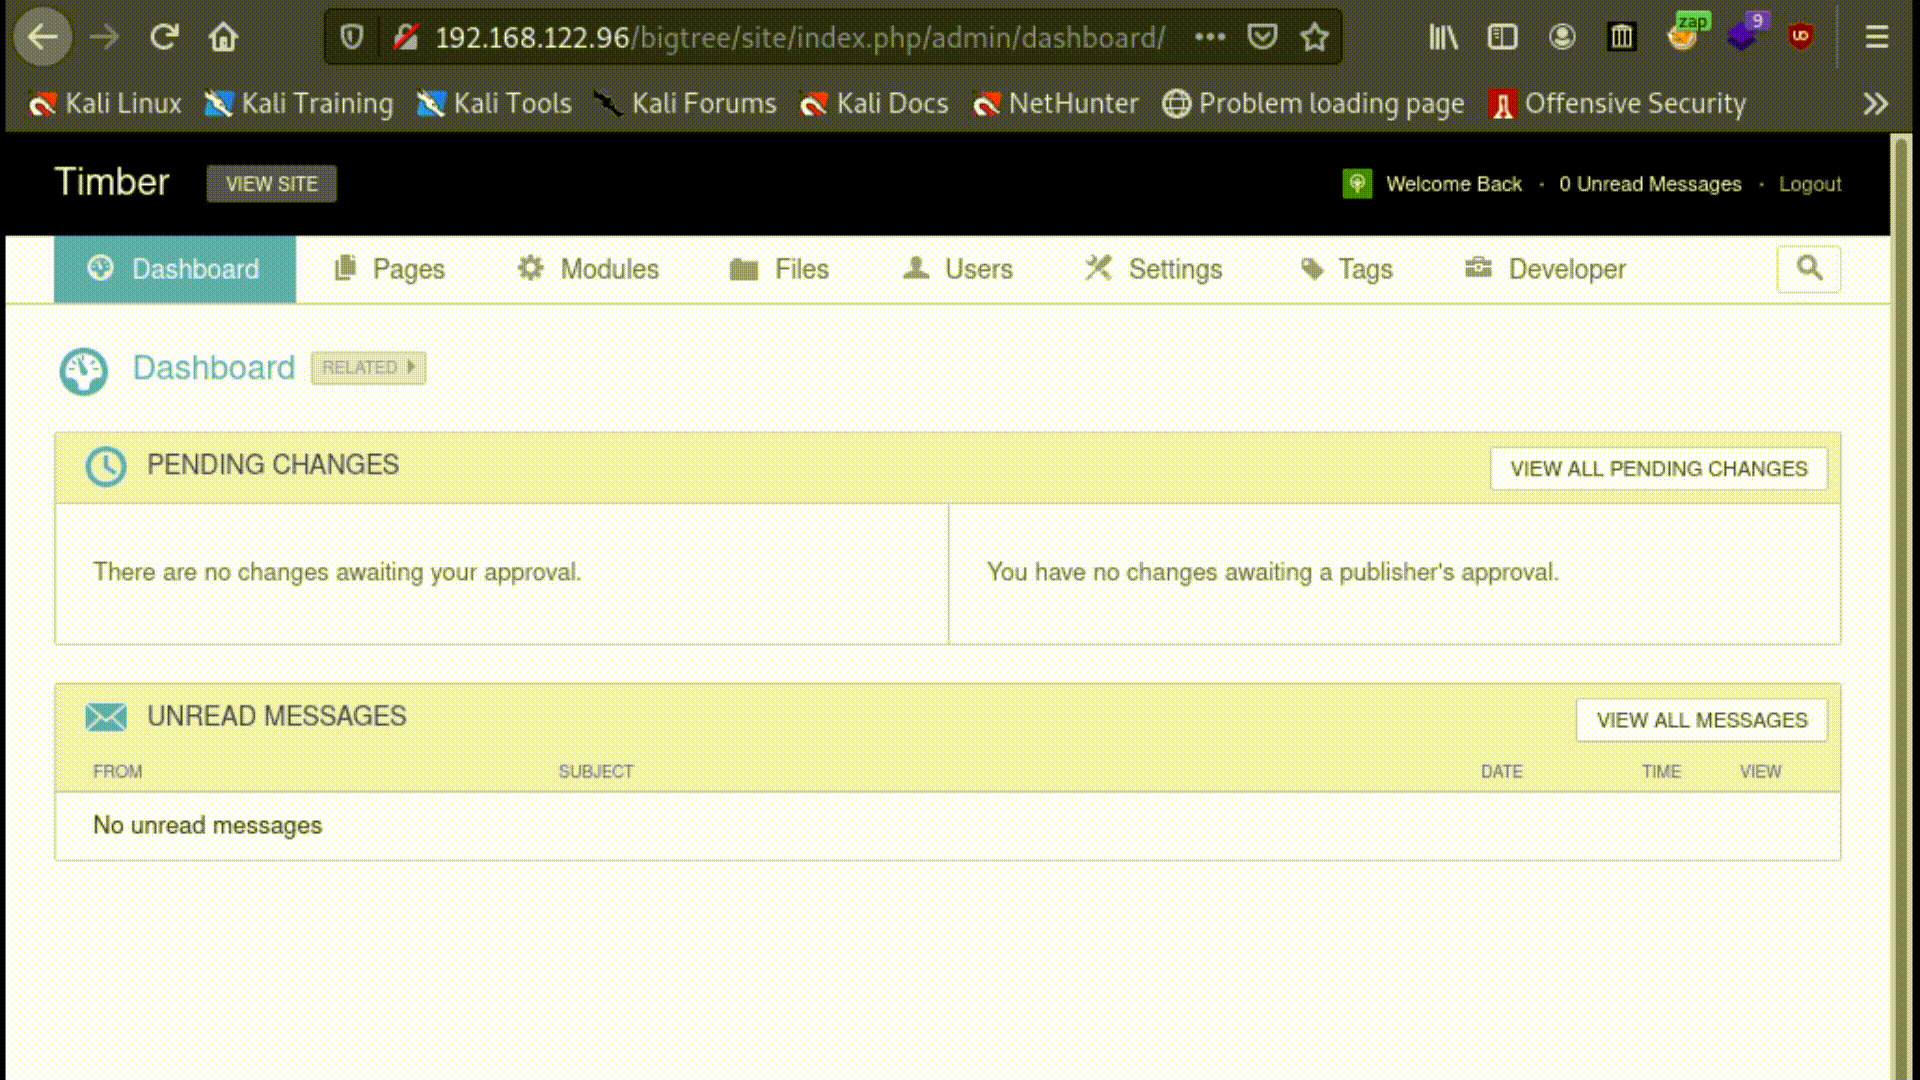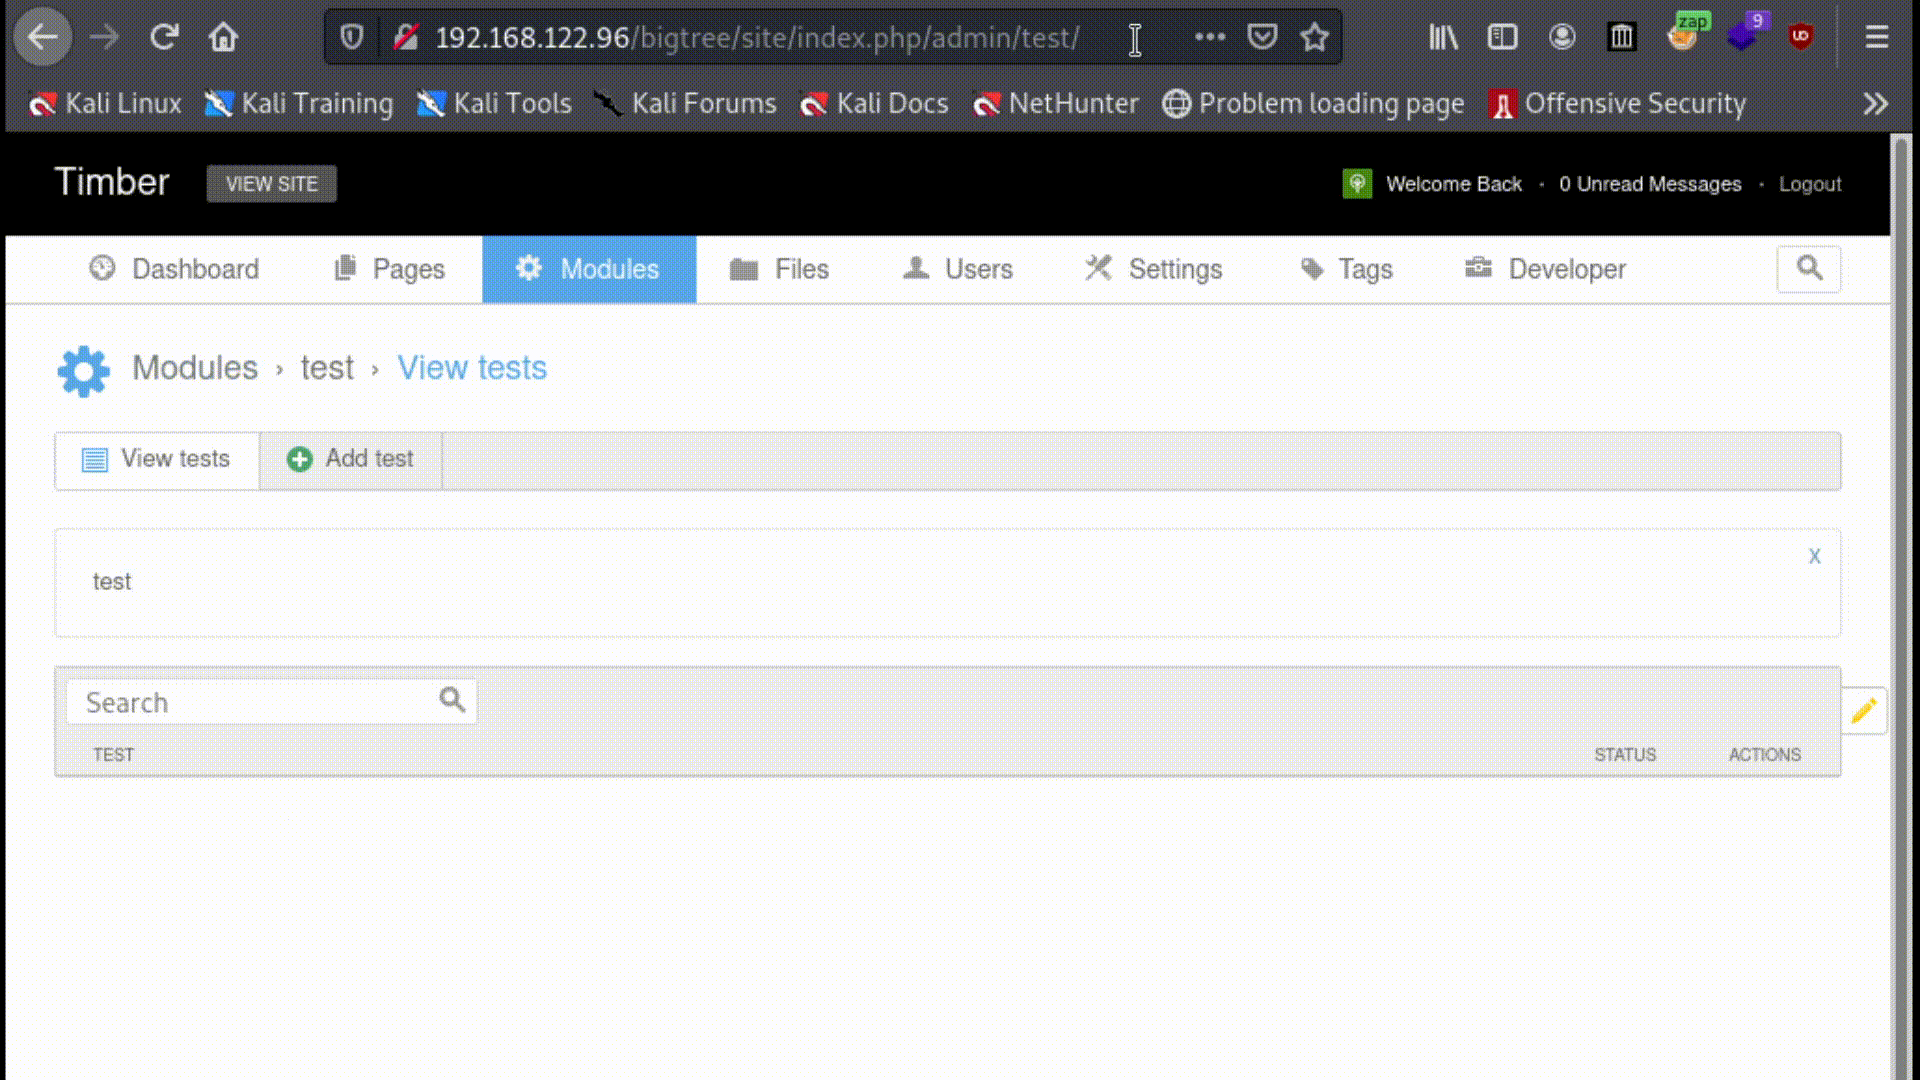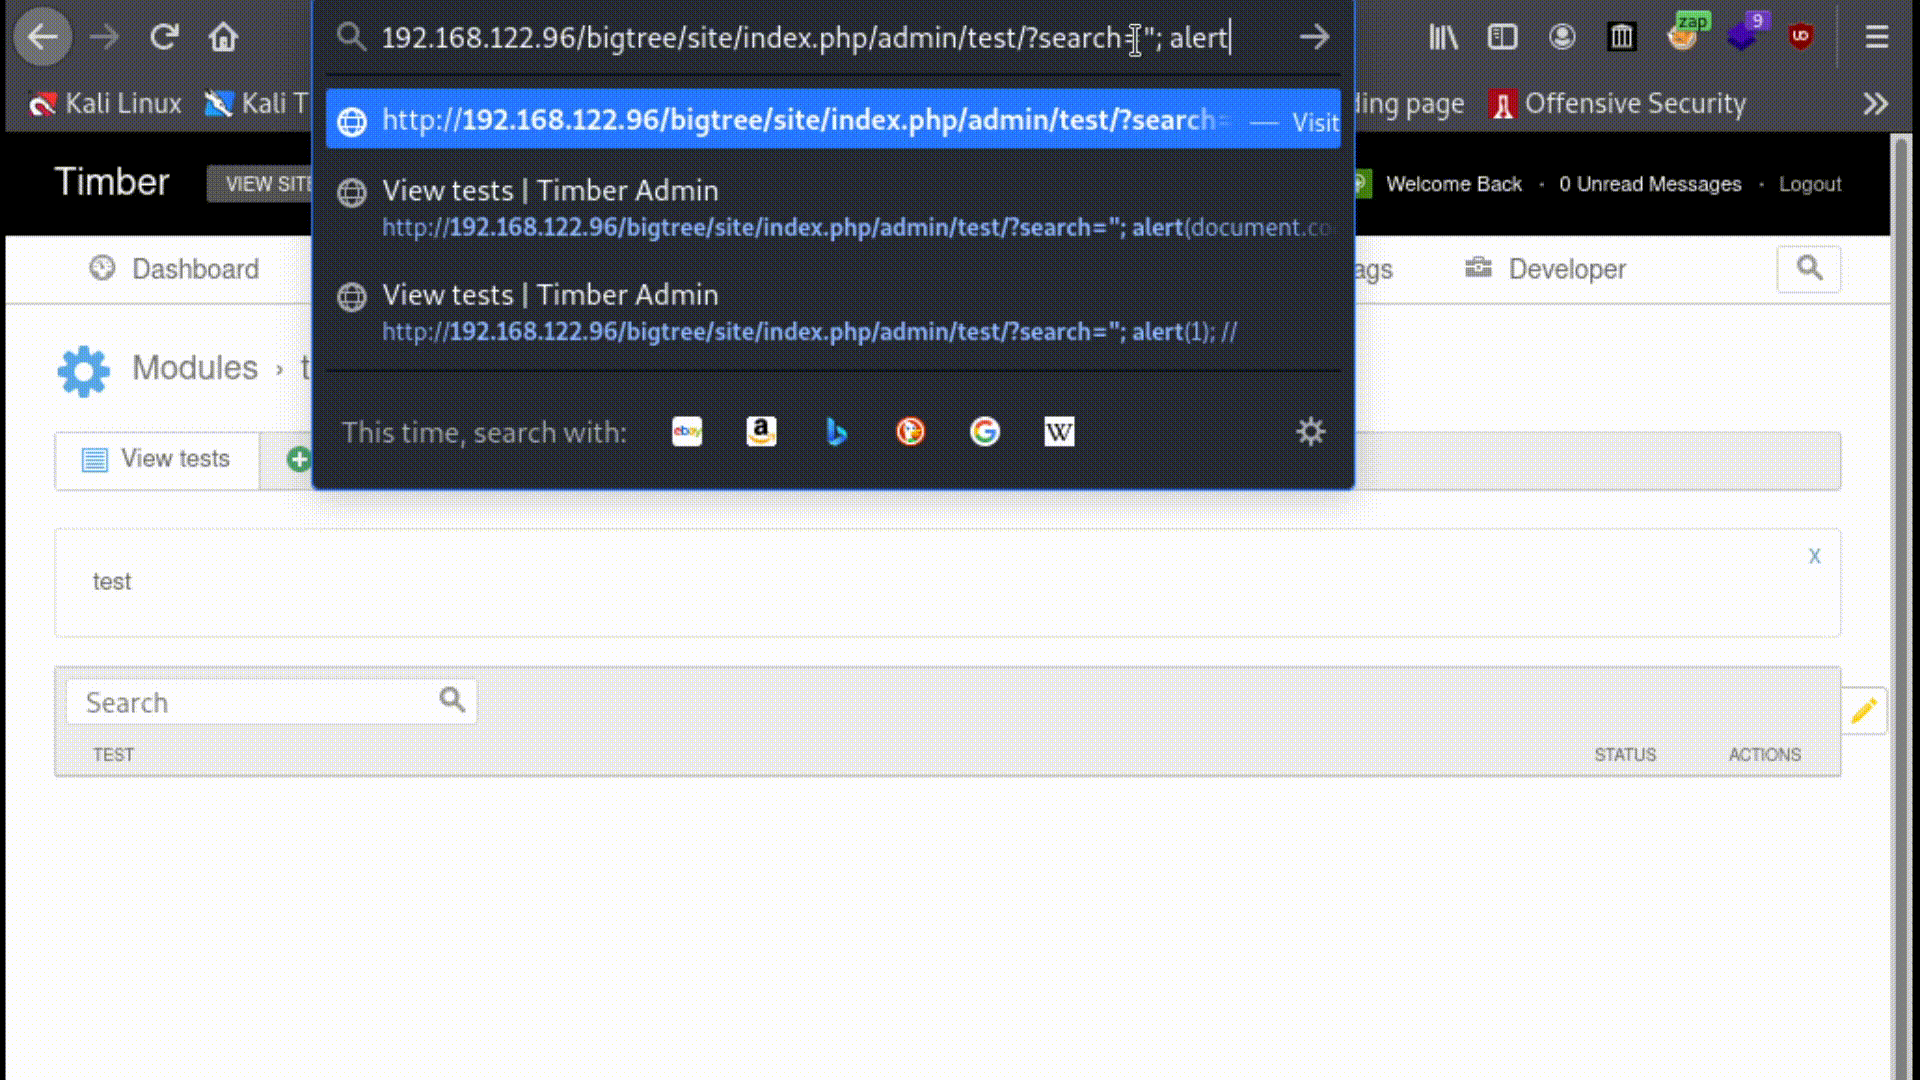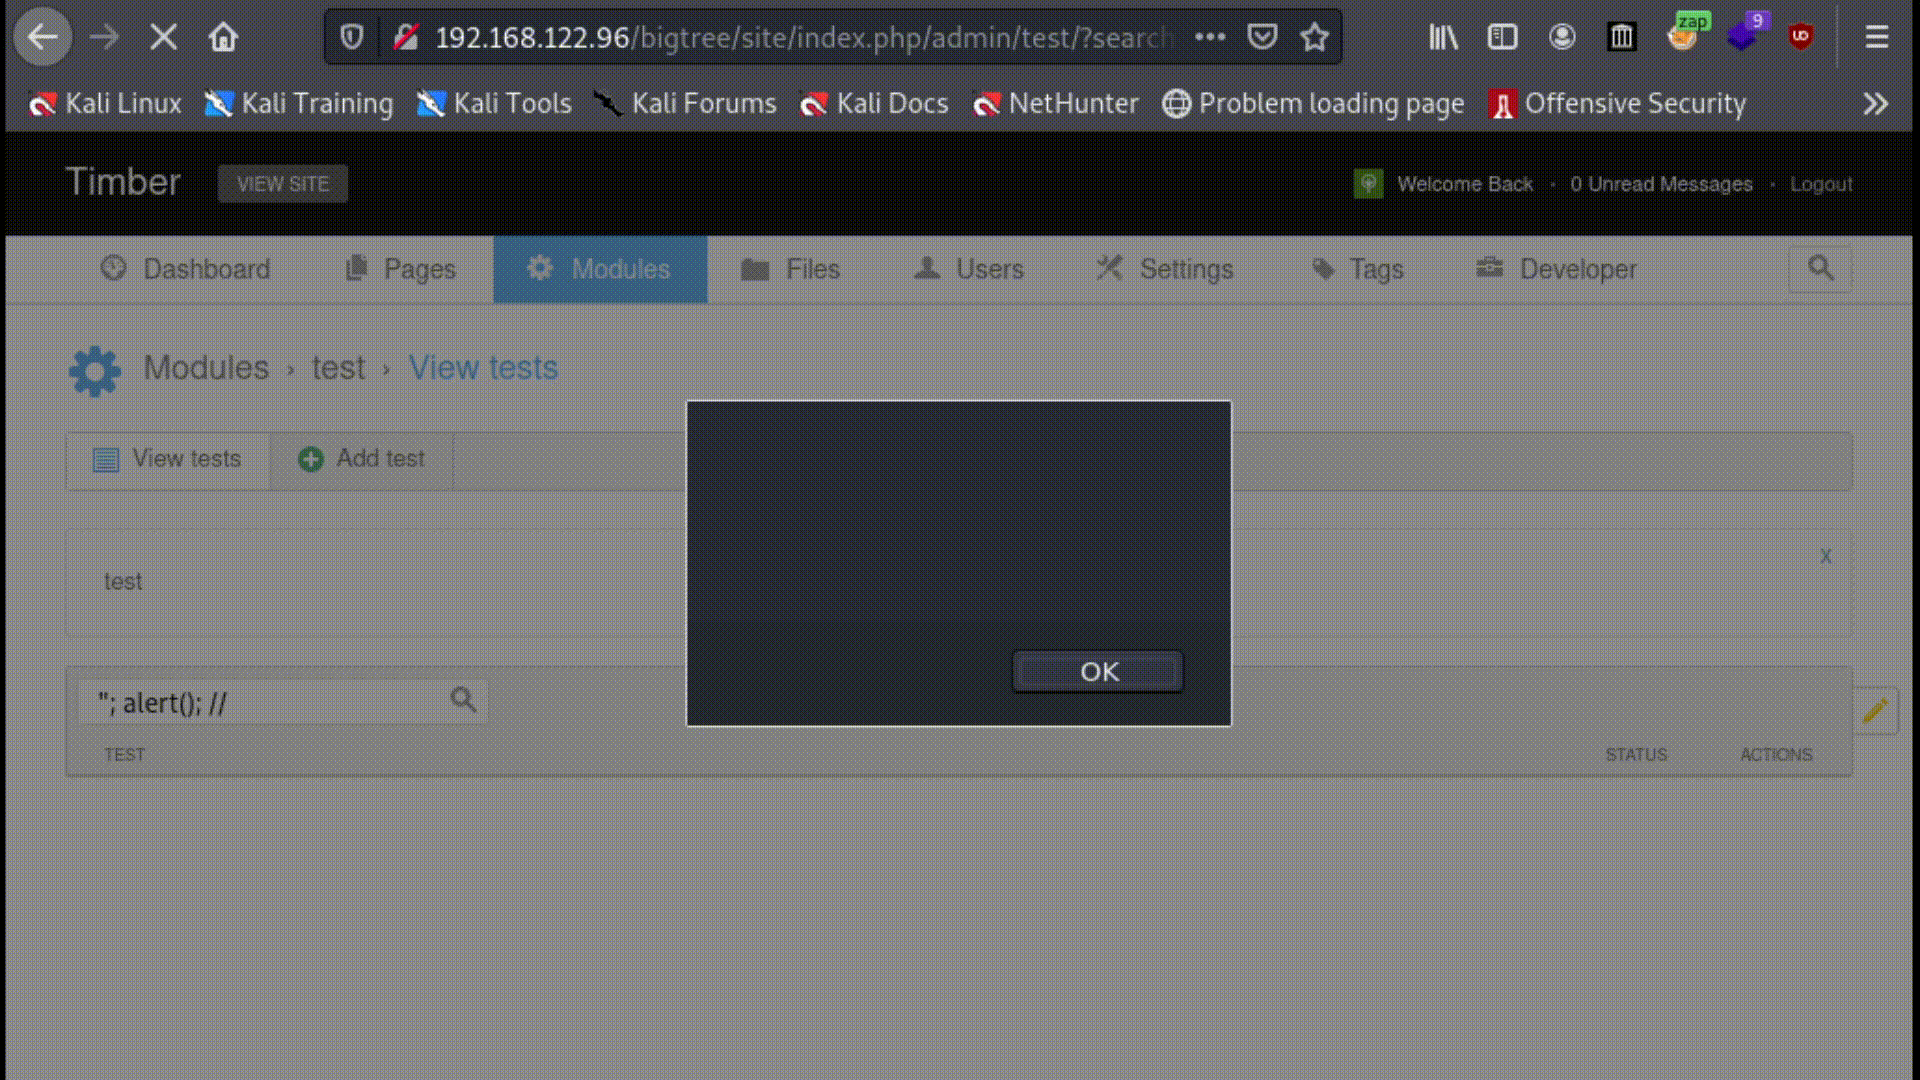
URI: /site/index.php/admin/{module_name}/?search={search_query}
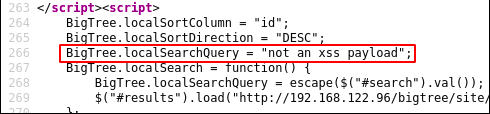
  • Поисковые запросы отражаются на странице и сохраняются в переменной BigTree.localSearchQuery echoed search
  • Это можно использовать либо с закрывающим HTML-тегом , либо с завершением объявления переменной BigTree.localSearchQuery с помощью "; и любого произвольного кода. domxss

С помощью этого атакующий может создать атаку кликджекинга через электронное письмо или вредоносную ссылку на веб-странице, которую он размещает, чтобы подделать запросы от имени целевого пользователя. csrf
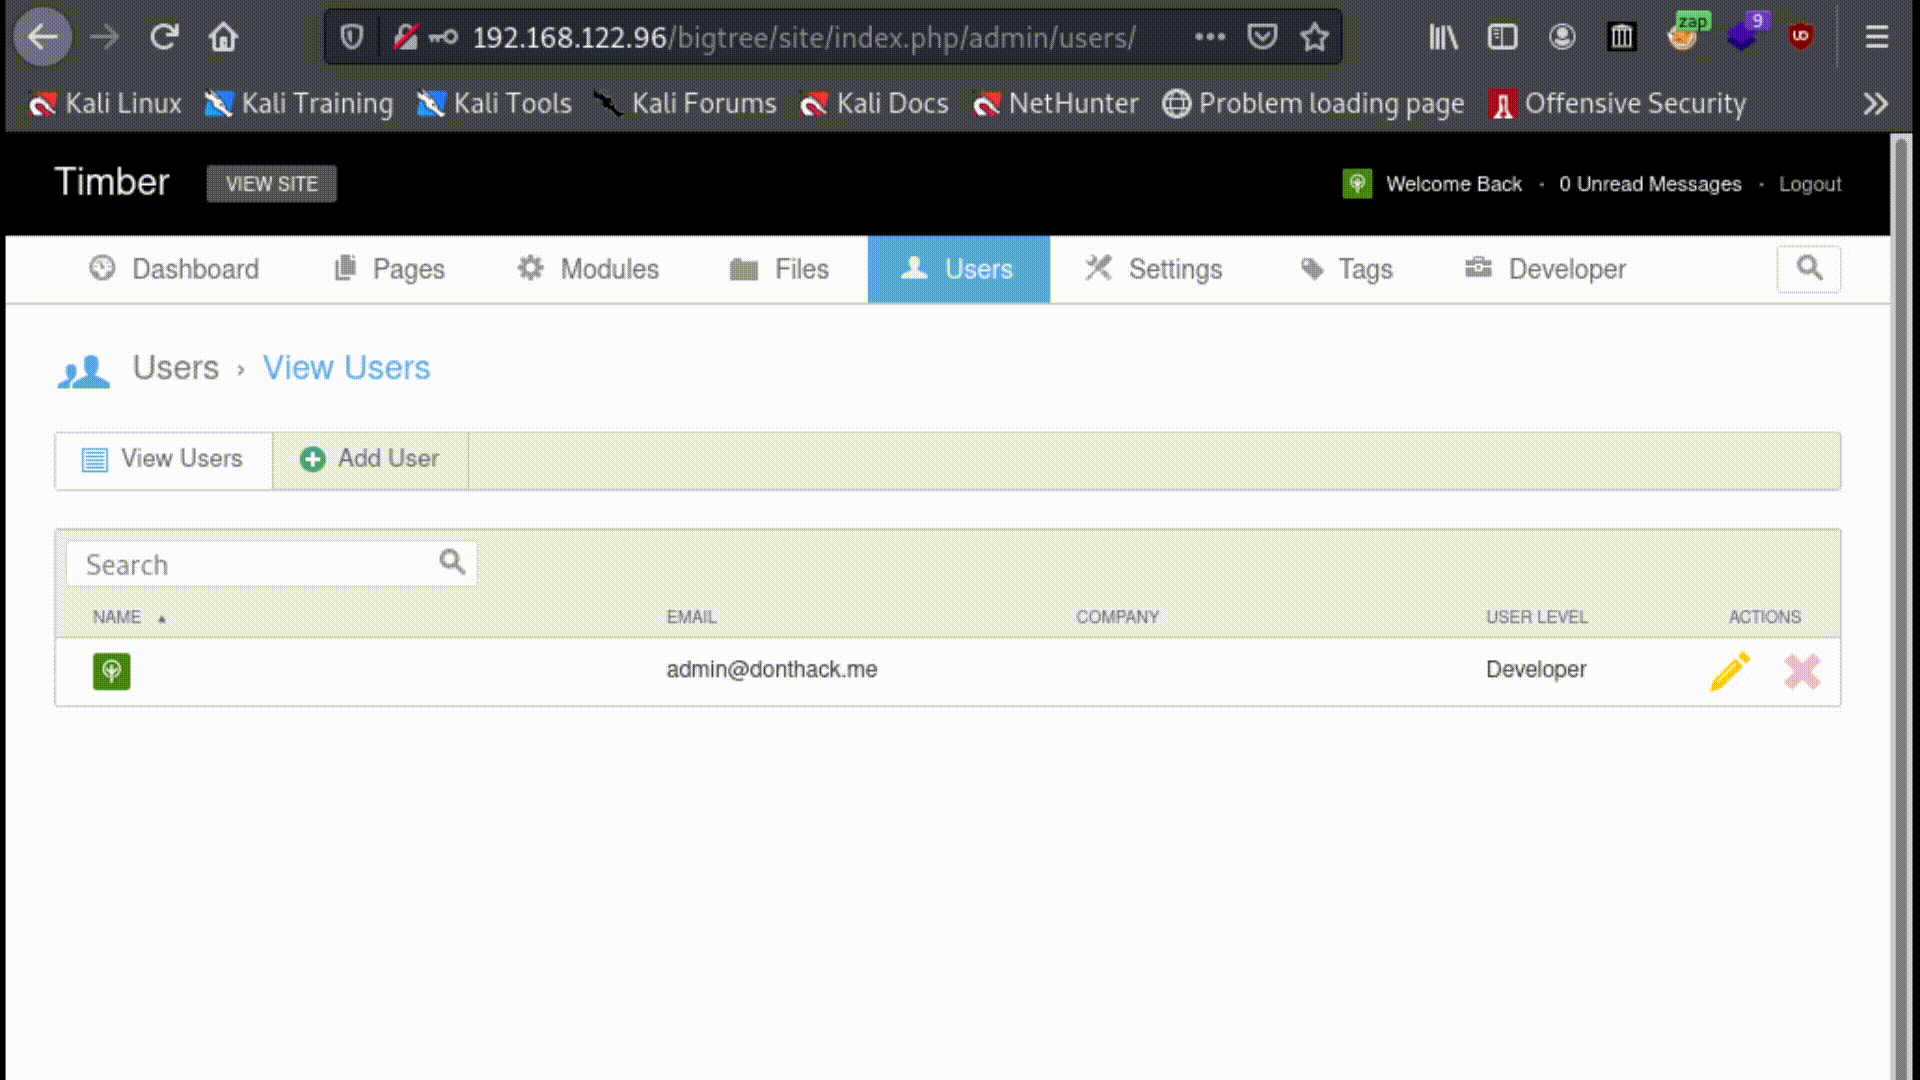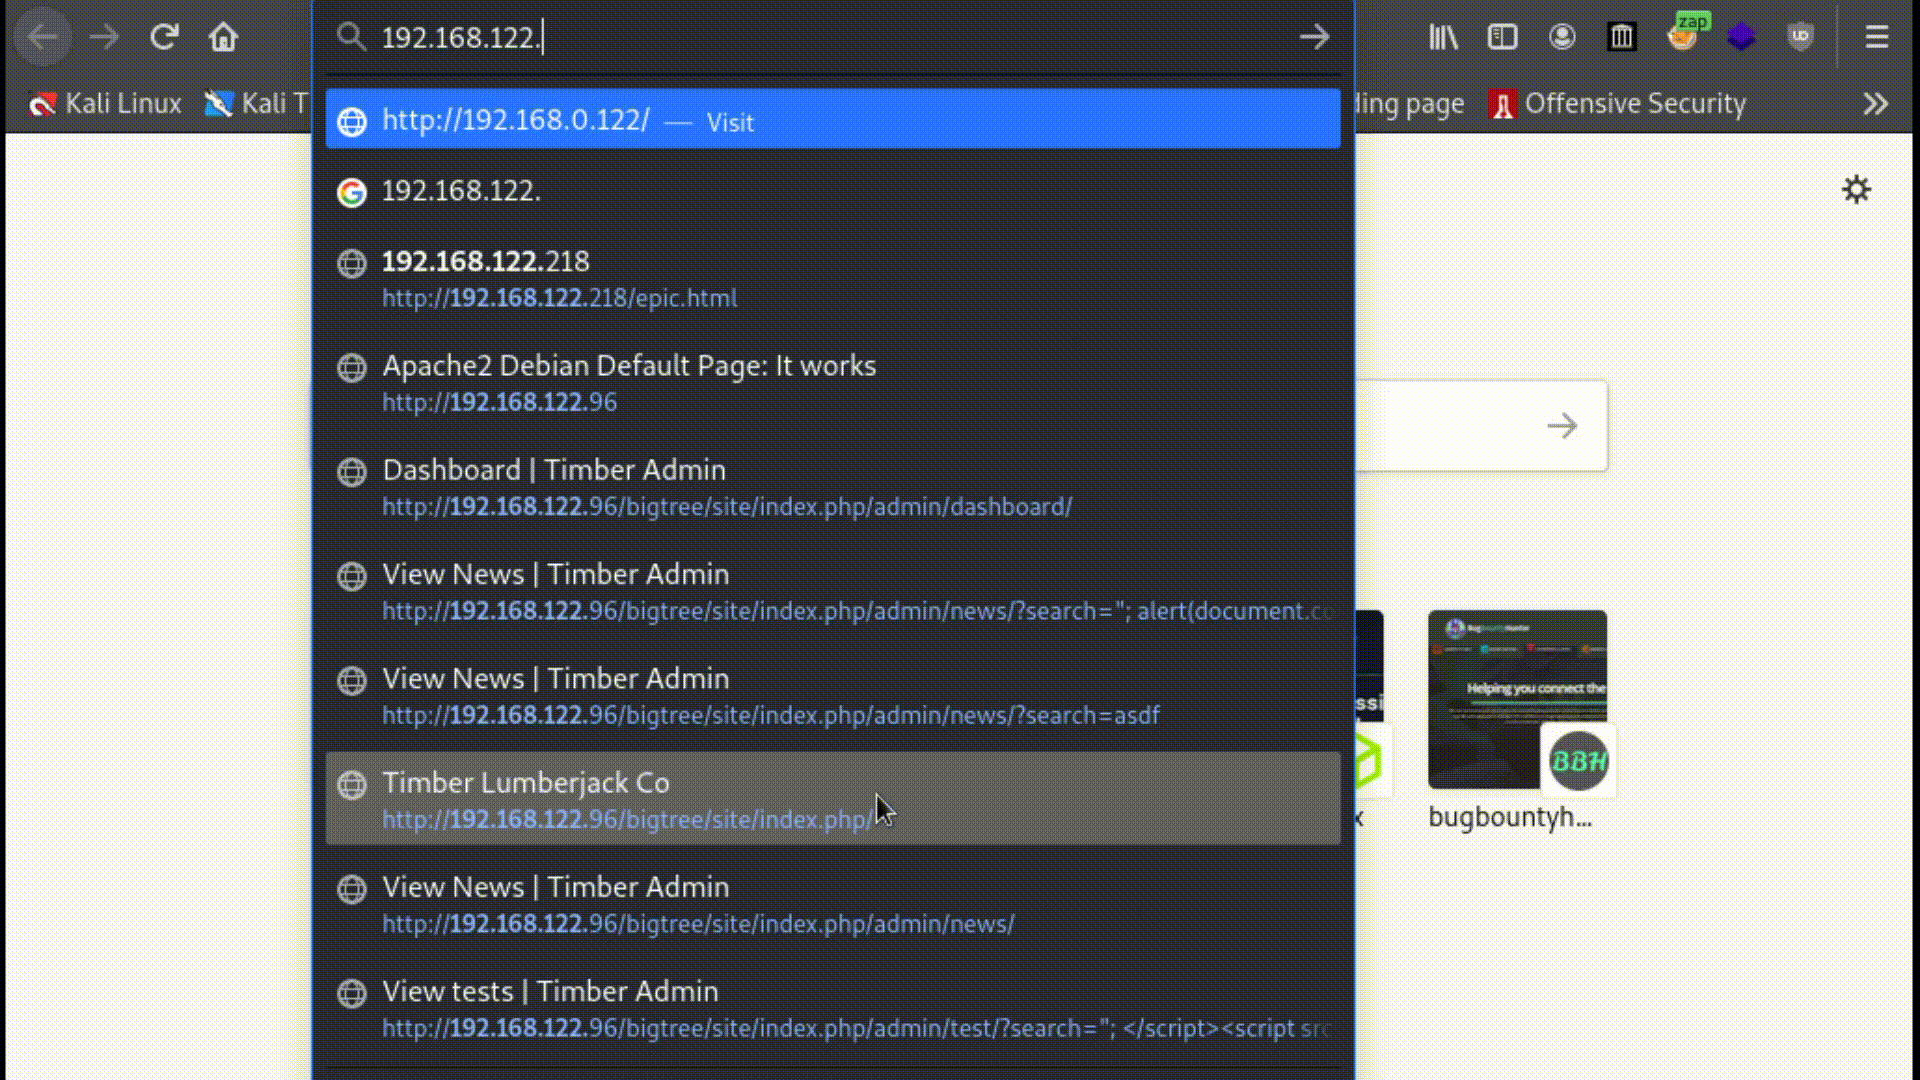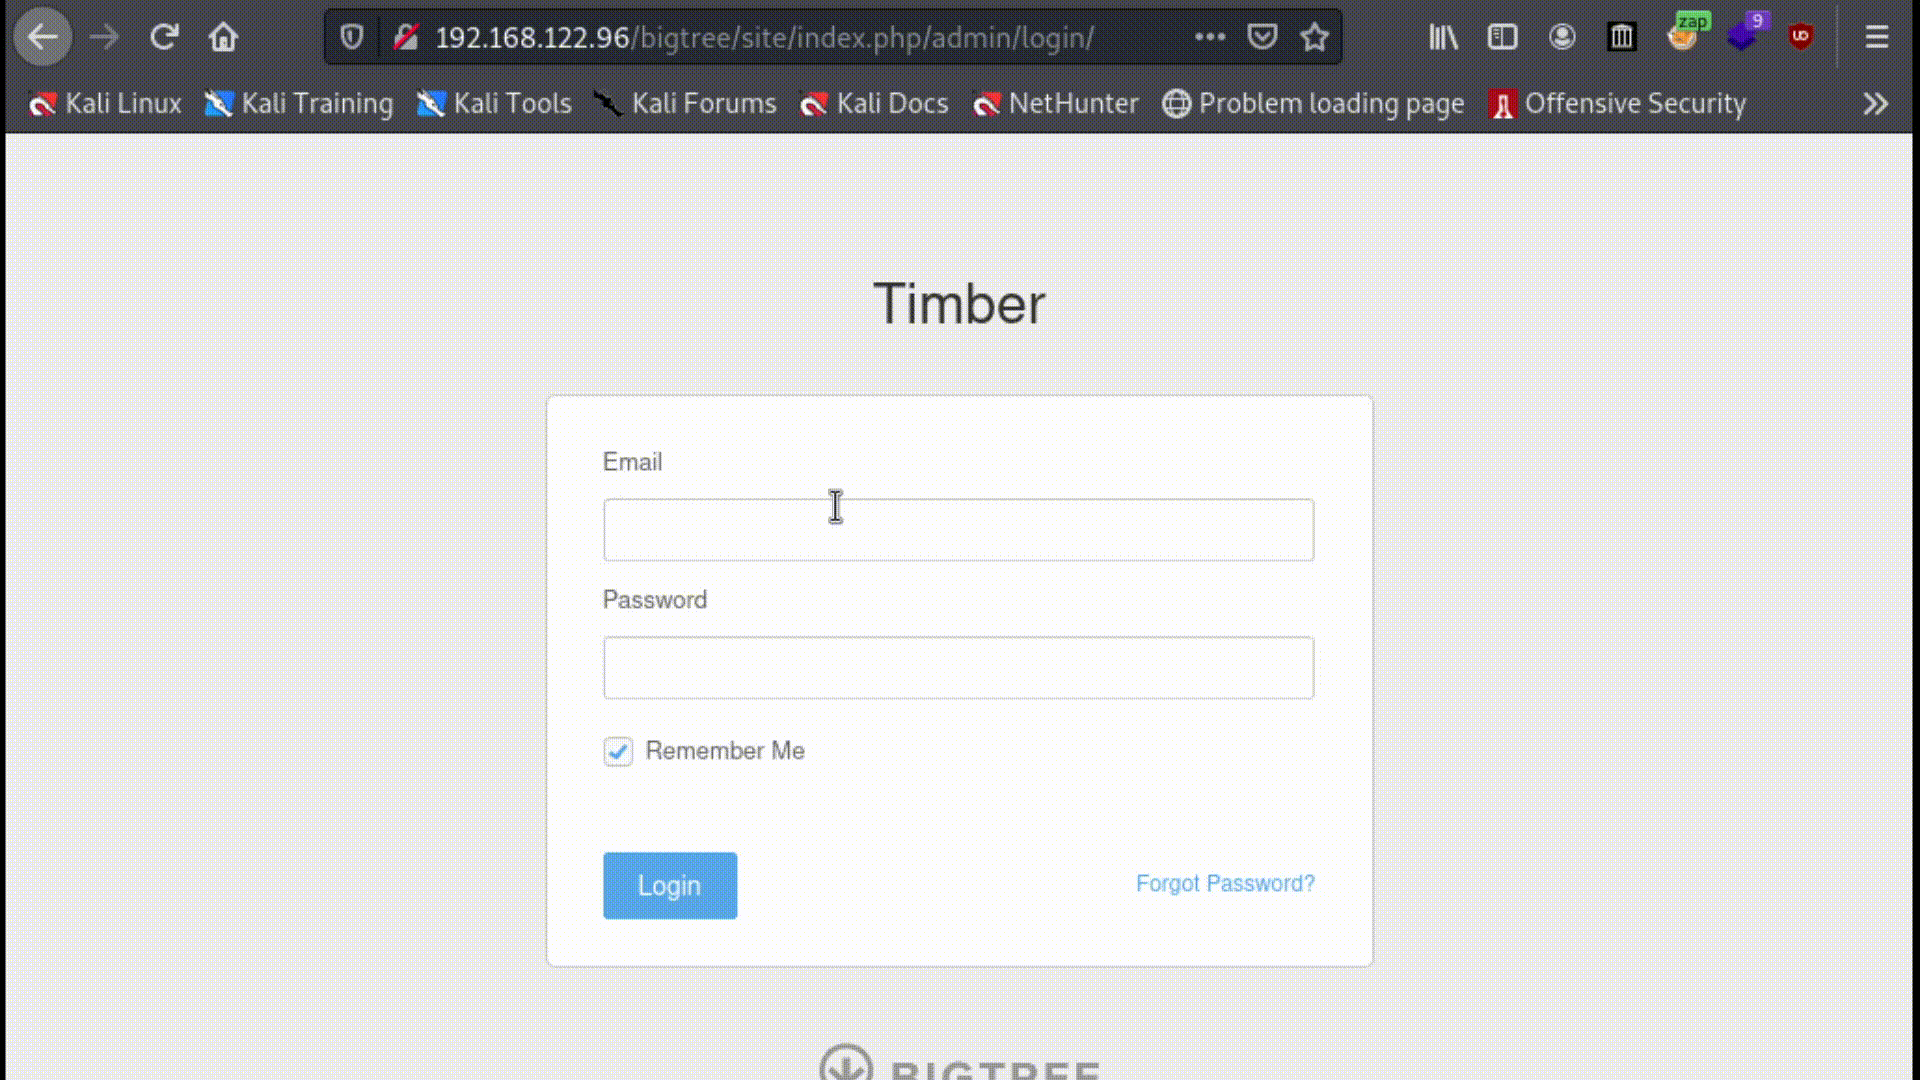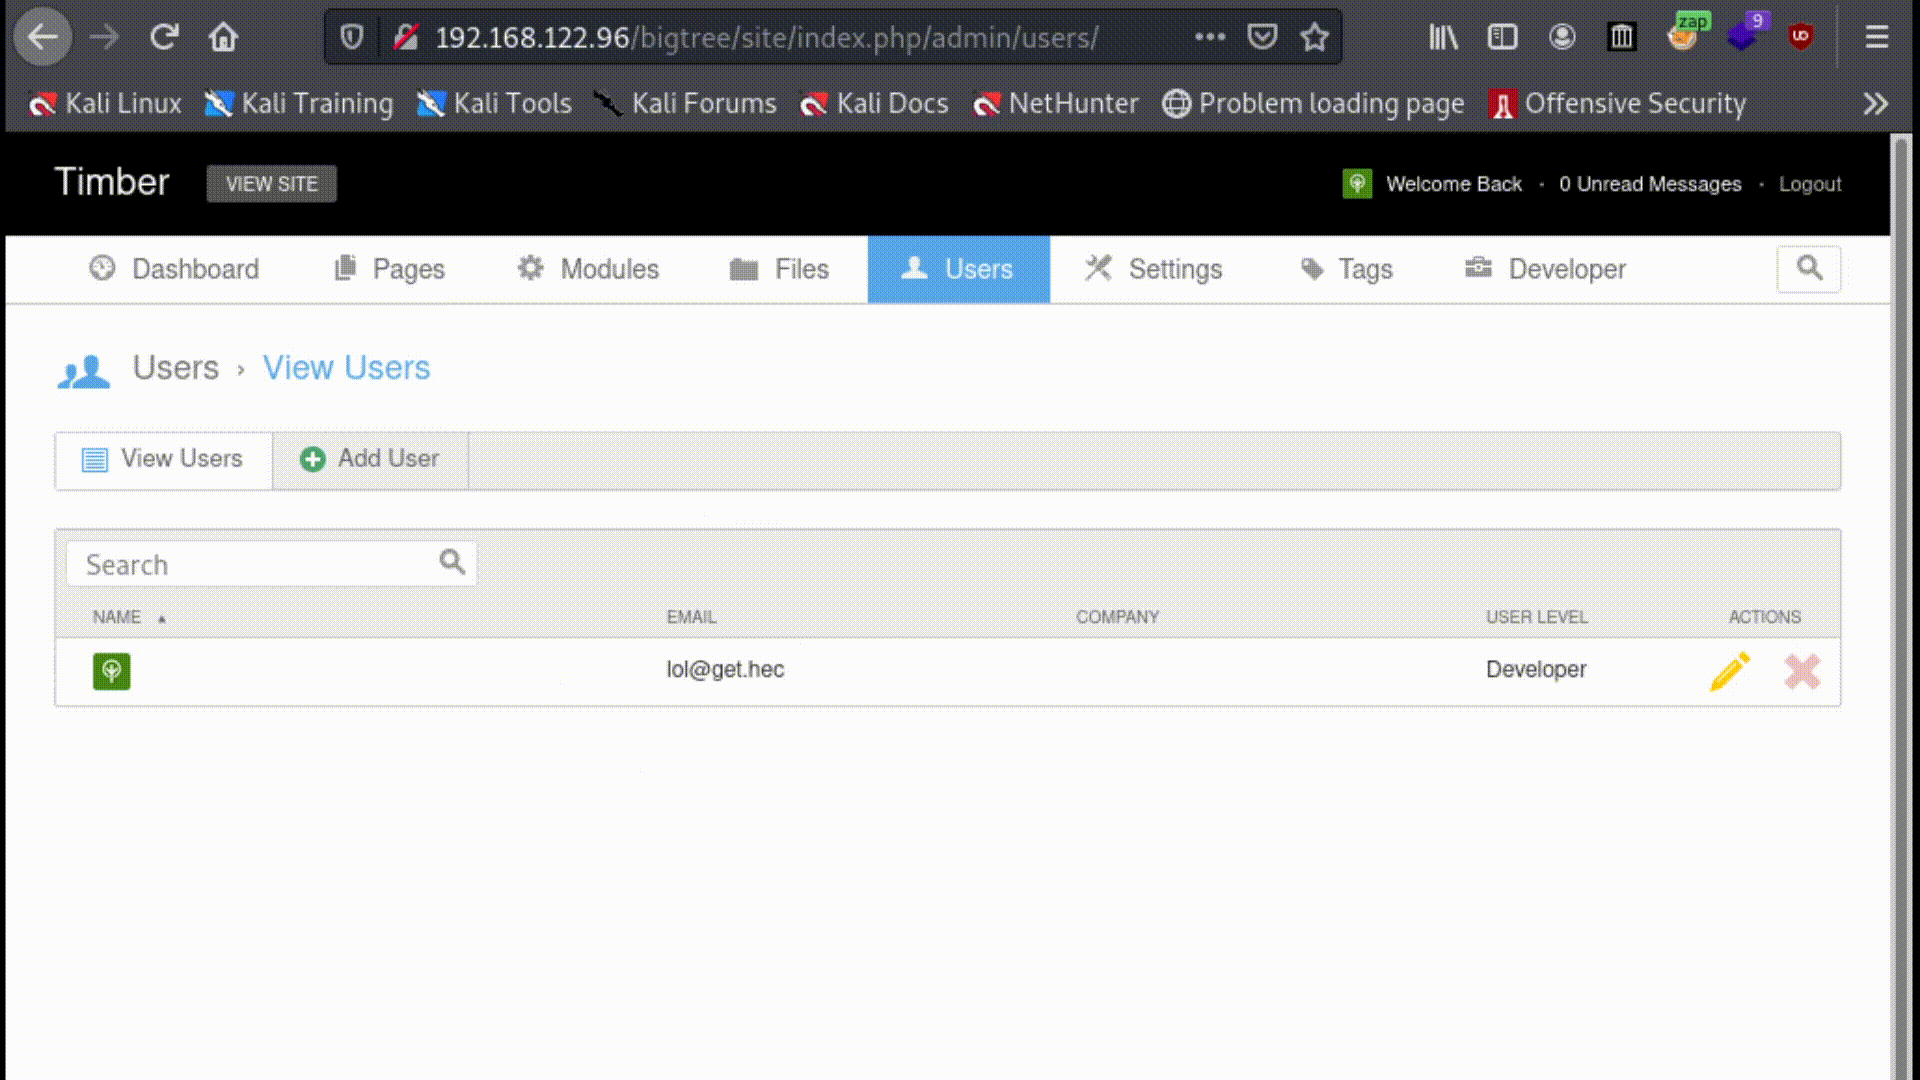
Предоставленный пэйлоад подделывает запрос от имени пользователя с id 1 и изменит его адрес электронной почты и пароль.

Обнаружено @giuseppesec 20 августа 2021 года.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    906
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    725
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    442
  • 4

    wifit3

    derv82/wifit3

    Wifite, но только через USB и кроссплатформенный.

    434
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    412
  • 6

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    360

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →