

 💬
README_中文 •
Компиляция/Установка/Запуск •
Описание параметров •
Как использовать •
Сценарии •
Список POC •
Пользовательское сканирование •
Лучшие практики
Особенности
- <a href=https://github.com/hktalent/51Pwn-Platform/blob/main/README.md>Бесплатный один id для многоцелевого веб- netcat для reverse shell
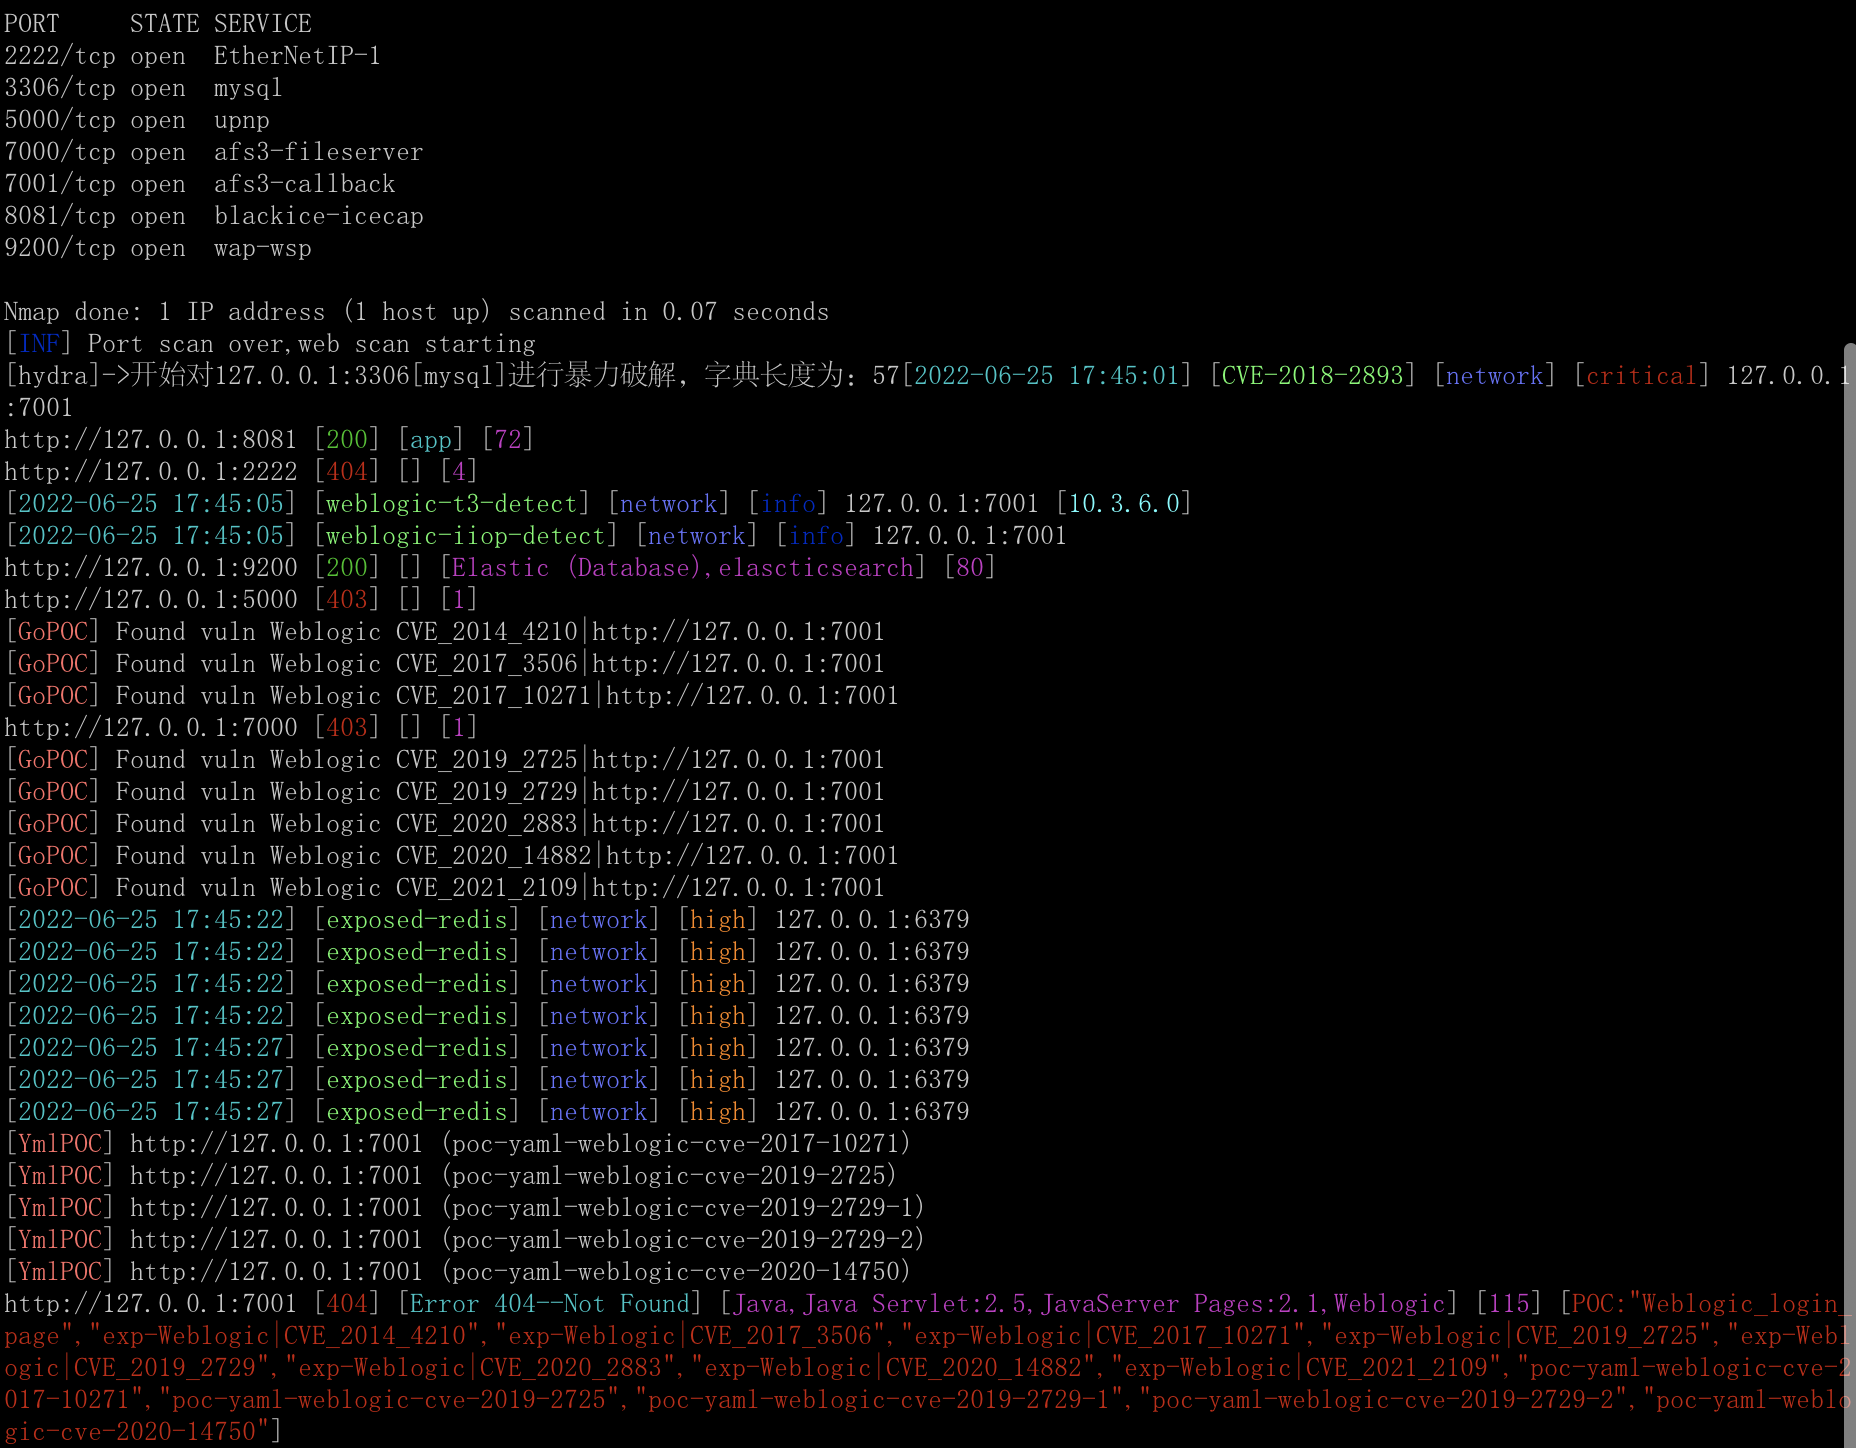
- Что такое scan4all: интегрирует vscan, nuclei, ksubdomain, subfinder и др., полностью автоматизирован и интеллектуален. Инструменты red team
Оптимизация на уровне кода, оптимизация параметров и отдельных модулей, например, vscan filefuzz были переписаны для этих интегрированных проектов.
В принципе, не изобретать велосипед, если только нет ошибок или проблем
- Кроссплатформенность: основан на golang, легковесный, легко настраиваемый, с открытым исходным кодом, поддерживает Linux, Windows, macOS и т.д.
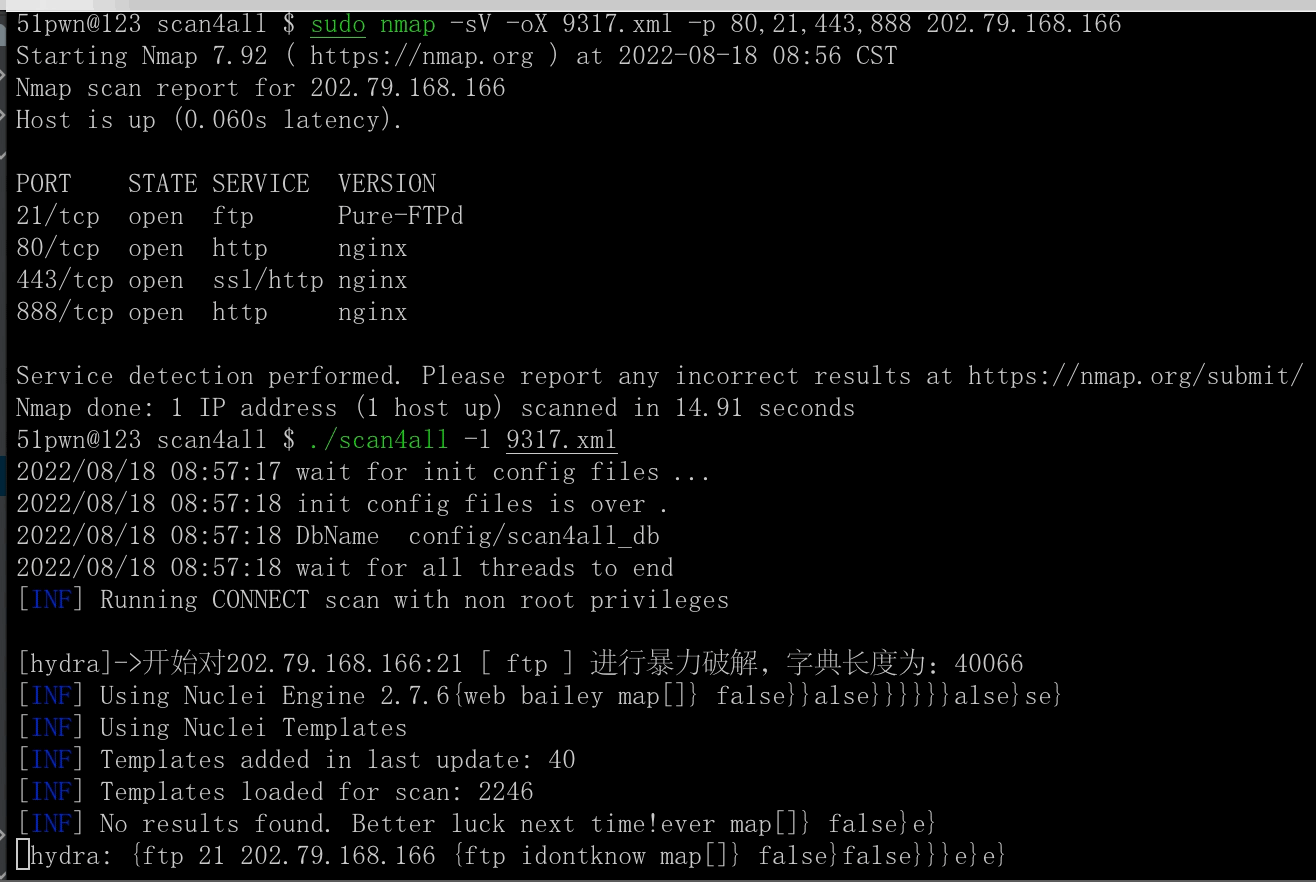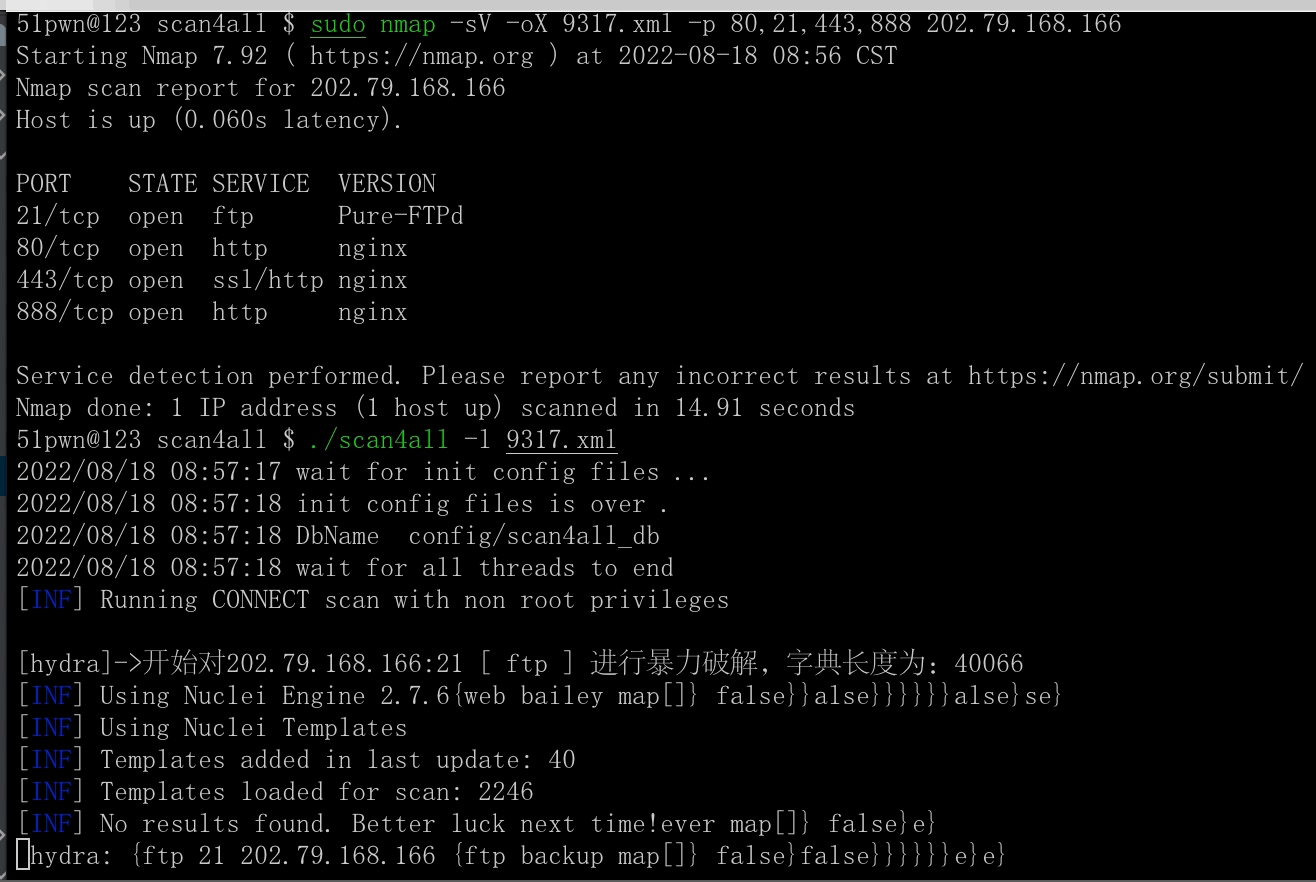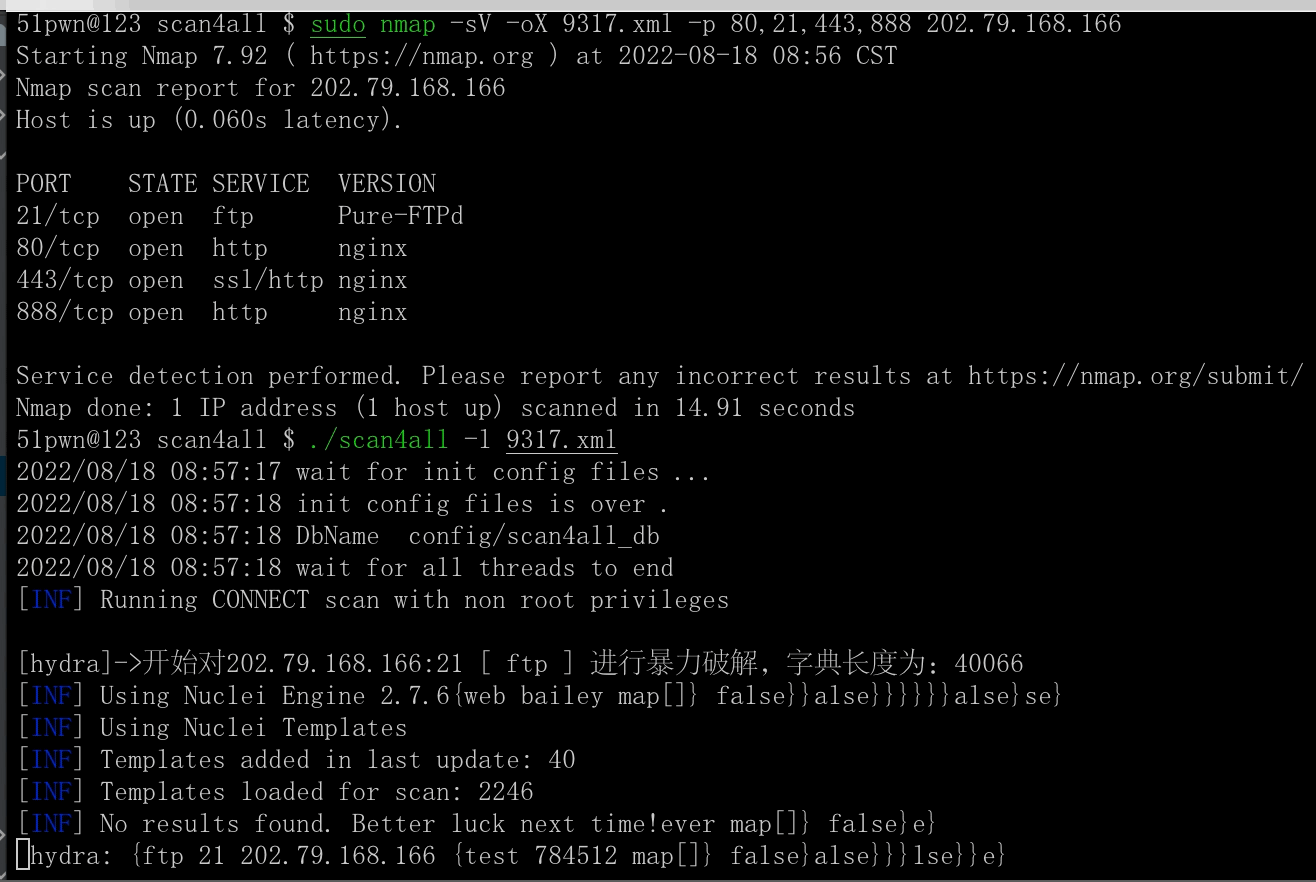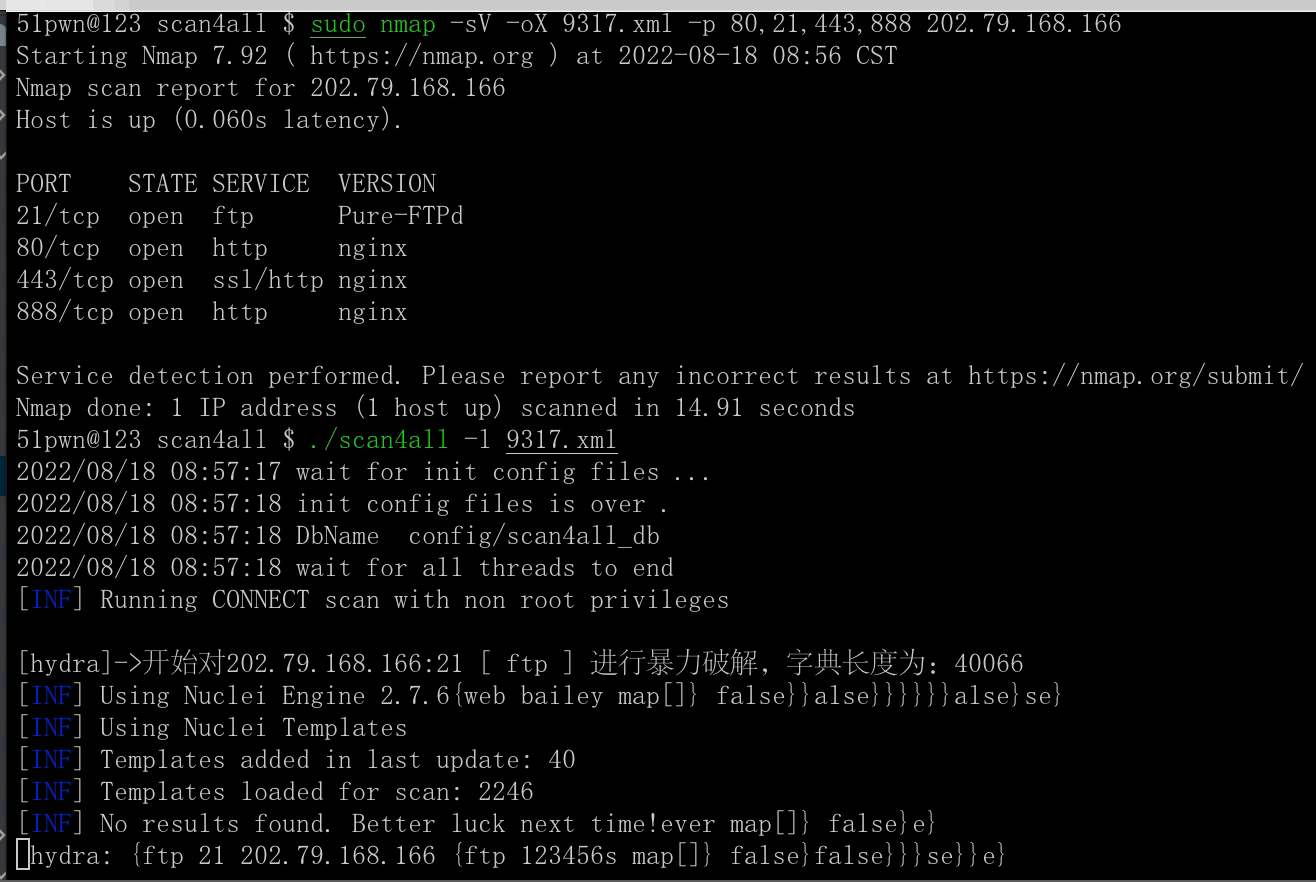
- Поддерживает [23] типа подбора паролей, поддержка пользовательских словарей, включается через "priorityNmap": true
- RDP
- VNC
- SSH
- Socks5
- rsh-spx
- Mysql
- MsSql
- Oracle
- Postgresql
- Redis
- FTP
- Mongodb
- SMB, также обнаружение MS17-010 (CVE-2017-0143, CVE-2017-0144, CVE-2017-0145, CVE-2017-0146, CVE-2017-0147, CVE-2017-0148), SmbGhost (CVE-2020-0796)
- Telnet
- Snmp
- Wap-wsp (Elasticsearch)
- RouterOs
- HTTP BasicAuth (Authorization), включает взлом Webdav, SVN (Apache Subversion)
- Weblogic, при включении enableNuclei=true поддерживает обнаружение T3, IIOP и других
- Tomcat
- Jboss
- Winrm (wsman)
- POP3/POP3S
- По умолчанию включён интеллектуальный подбор HTTP-паролей; автоматически активируется при необходимости HTTP-аутентификации, без ручного вмешательства
- Обнаруживает наличие nmap в системе и включает nmap для быстрого сканирования через priorityNmap=true (включено по умолчанию); оптимизированные параметры nmap быстрее masscan
Недостатки использования nmap: при плохой сети из-за большого объема трафика могут быть неполные результаты
Для использования nmap дополнительно требуется установить пароль root в переменную окружения
export PPSSWWDD=вашПарольRoot
Подробнее: config/doNmapScan.sh
По умолчанию для сканирования портов используется naabu - используйте -stats=true для просмотра прогресса
Можно ли не сканировать порты?
noScan=true ./scan4all -l list.txt -v
# Результат nmap по умолчанию noScan=true
./scan4all -l nmapRssuilt.xml -v
- Быстрое обнаружение с использованием более 15000 POC, включая:
Статистика топ-10 шаблонов Nuclei
| TAG | COUNT | AUTHOR | COUNT | DIRECTORY | COUNT | SEVERITY | COUNT | TYPE | COUNT |
|---|
| cve | 1430 | daffainfo | 631 | cves | 1407 | info | 1474 | http | 3858 |
| panel | 655 | dhiyaneshdk | 584 | exposed-panels | 662 | high | 1009 | file | 76 |
| edb | 563 | pikpikcu | 329 | vulnerabilities | 509 | medium | 818 | network | 51 |
| lfi | 509 | pdteam | 269 | technologies | 282 | critical | 478 | dns | 17 |
| xss | 491 | geeknik | 187 | exposures | 275 | low | 225 | | |
| wordpress | 419 | dwisiswant0 | 169 | misconfiguration | 237 | unknown | 11 | | |
| exposure | 407 | 0x_akoko | 165 | token-spray | 230 | | | | |
| cve2021 | 352 | princechaddha | 151 | workflows | 189 | | | | |
| rce | 337 | ritikchaddha | 137 | default-logins | 103 | | | | |
| wp-plugin | 316 | pussycat0x | 133 | file | 76 | | | | |
281 директорий, 3922 файла.
- vscan POC
- vscan POC включает: xray 2.0 300+ POC, go POC и т.д.
- scan4all POC
- Поддержка сканирования и идентификации более 7000 веб-отпечатков:
- httpx fingerprint
- vscan fingerprint
- vscan fingerprint: включает eHoleFinger, localFinger и т.д.
- scan4all fingerprint


 ghosttroops/scan4all
