
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-1071-SQL-Injection — Эксплойт (Proof of concept): CVE-2024-1071: Уязвимость WordPress эксплуатирована | Kitploit

Инструменты/GitHubGitHub/gh-ost00/cve-2024-1071-sql-injection
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на ПроникновениеОбучение и Образование
GitHubgh-ost00/cve-2024-1071-sql-injection

CVE-2024-1071-SQL-Injection

Эксплойт (Proof of concept): CVE-2024-1071: Уязвимость WordPress эксплуатирована

Репозиторий
247372 лет назадПроверено Kitploit

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    624
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    412
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    333
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    328
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Доказательство концепции CVE-2024-1071: Эксплуатация уязвимости WordPress

Отказ от ответственности: Данное доказательство концепции (POC) создано только в образовательных и этических целях тестирования. Использование этого инструмента для атаки на цели без предварительного взаимного согласия незаконно. Конечный пользователь несет ответственность за соблюдение всех применимых местных, государственных и федеральных законов. Разработчики не несут ответственности и не отвечают за любое неправомерное использование или ущерб, причиненный этой программой.

Начало работы

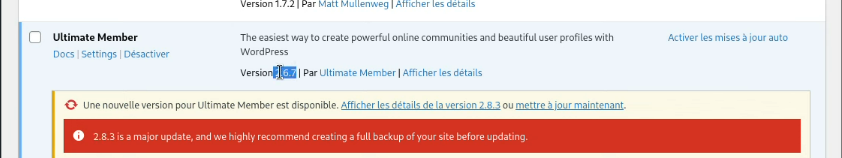
Плагин Ultimate Member – User Profile, Registration, Login, Member Directory, Content Restriction & Membership для WordPress уязвим к SQL-инъекции через параметр 'sorting' в версиях с 2.1.3 по 2.8.2 из-за недостаточного экранирования пользовательского параметра и отсутствия достаточной подготовки существующего SQL-запроса. Это позволяет неаутентифицированным злоумышленникам добавлять дополнительные SQL-запросы в уже существующие, которые могут быть использованы для извлечения конфиденциальной информации из базы данных. Banner
Поиск целей

Для поиска потенциальных целей используйте Fofa (аналог Shodan.io):

  • FOFA Dork : body="/wp-content/plugins/ultimate-member"
  • Hunter : Hunter: body="/wp-content/plugins/ultimate-member"

Клонирование репозитория

Сначала клонируйте репозиторий:

- git clone https://github.com/fa-rrel/CVE-2024-1071-SQL-Injection.git
- cd CVE-2024-1071-SQL-Injection

Затем выберите цель и добавьте её в файл urls.txt в следующем формате:

  • https://testphp.vulnweb.com/
  • https://www.hackthissite.org/
  • https://www.acunetix.com/

Запустите эксплойт:

python3 CVE-2024-1071.py -f urls.txt

Ссылки POC

  • https://nvd.nist.gov/vuln/detail/CVE-2024-1071
  • https://github.com/gbrsh
  • https://wpscan.com/vulnerability/dcca7ed0-b088-4b7d-9e22-07b858367975/
  • https://www.broadcom.com/support/security-center/protection-bulletin/cve-2024-1071-wordpress-ultimate-member-plugin-vulnerability
  • https://vuldb.com/?id.254667
Скачать инструмент




