TeamViewer Permissions Hook V1

Экспериментальная инъектируемая C++ DLL, использующая голые инлайн-хуки и прямое изменение памяти для изменения разрешений TeamViewer.
Возможности
- В роли сервера - Добавляет дополнительные пункты во всплывающем меню справа. Наиболее полезно для включения функции "switch sides", которая обычно активна только после того, как вы уже аутентифицировали управление с клиентом и инициировали смену контроля/сторон.
- В роли клиента - Позволяет управлять мышью, игнорируя текущие настройки управления и разрешения сервера.
Демо
В роли сервера
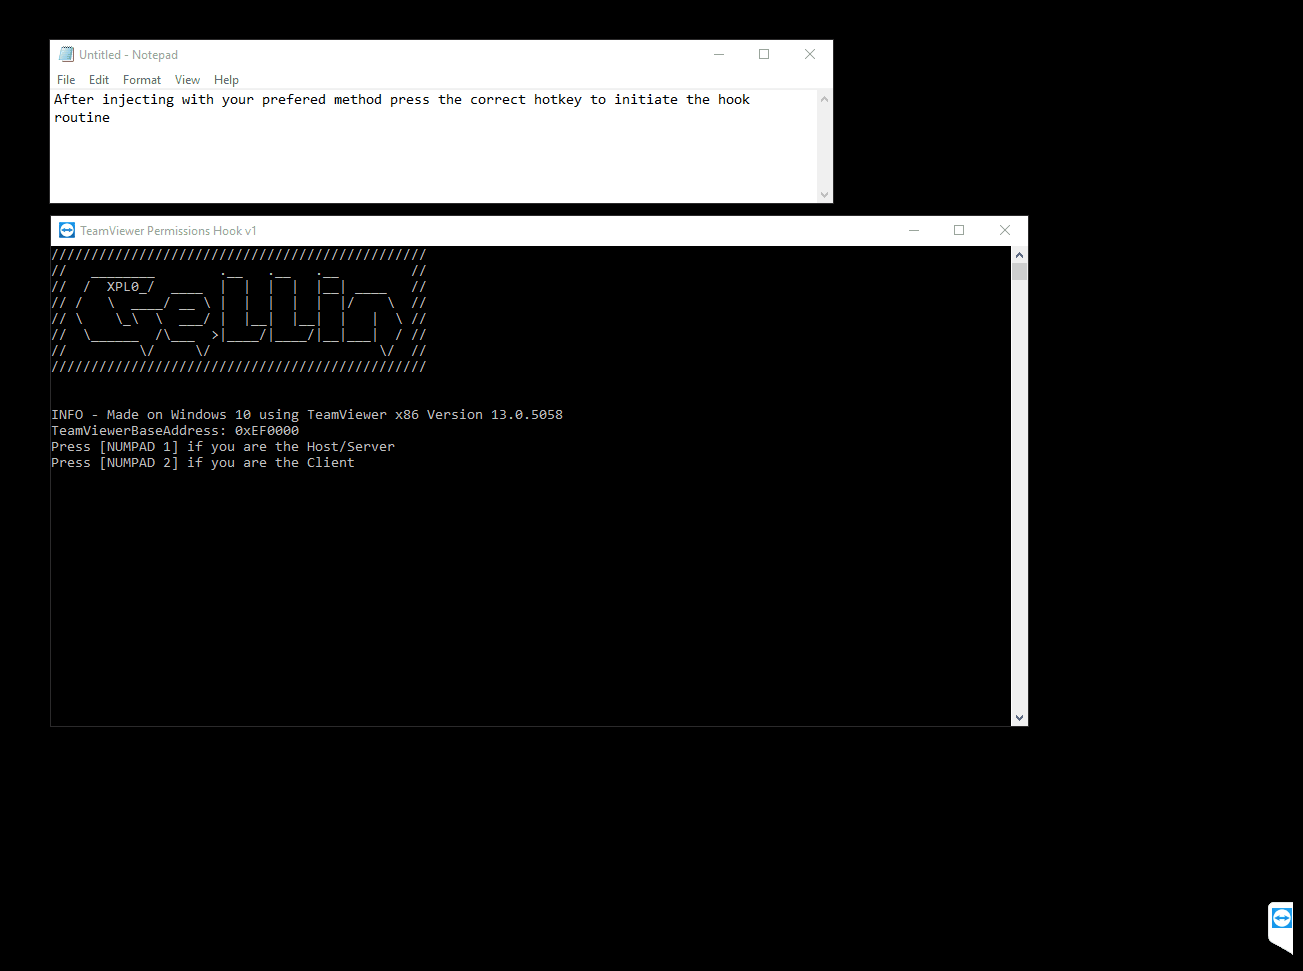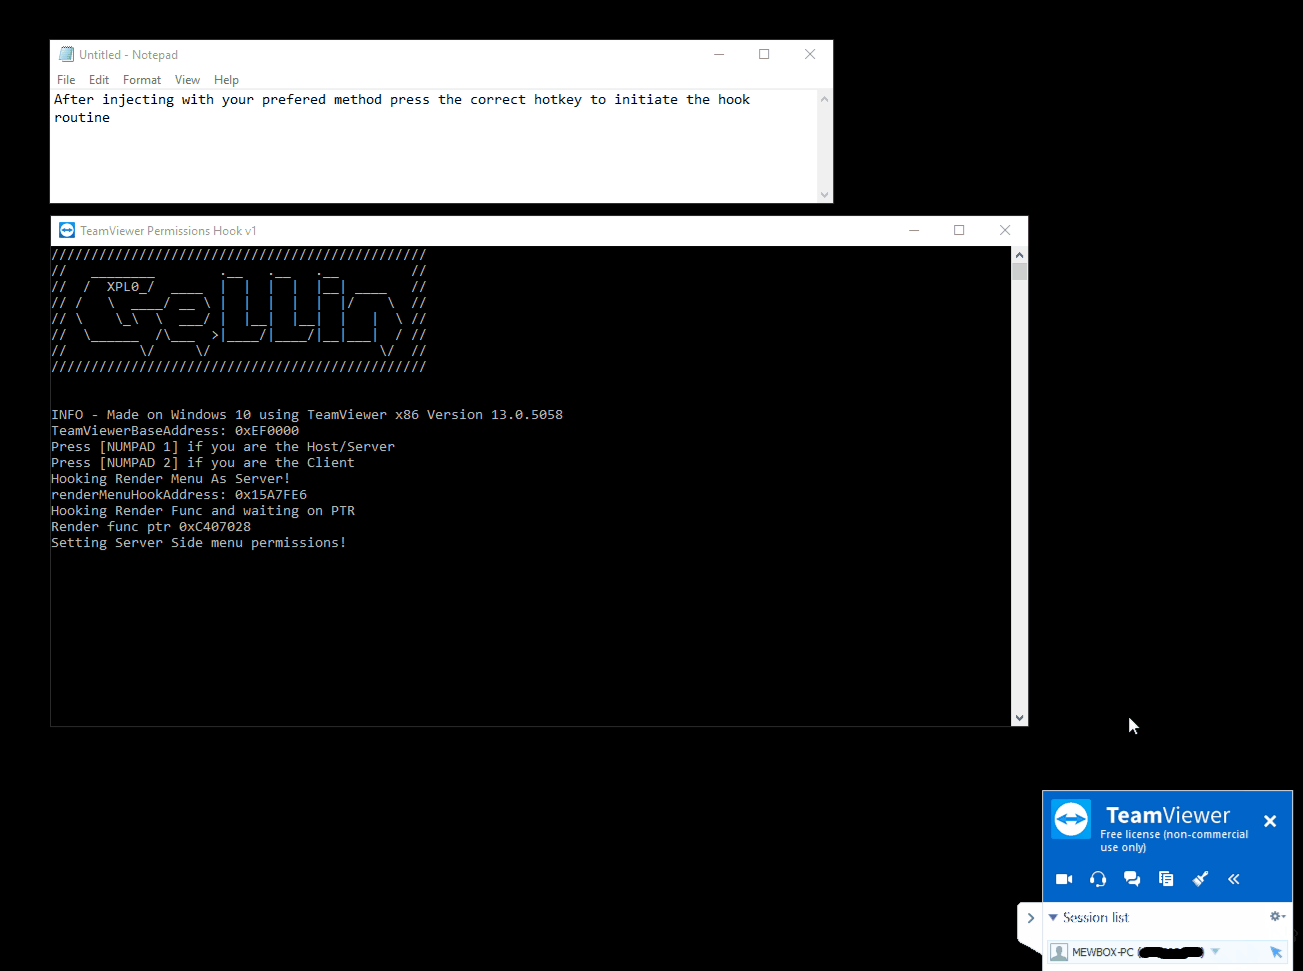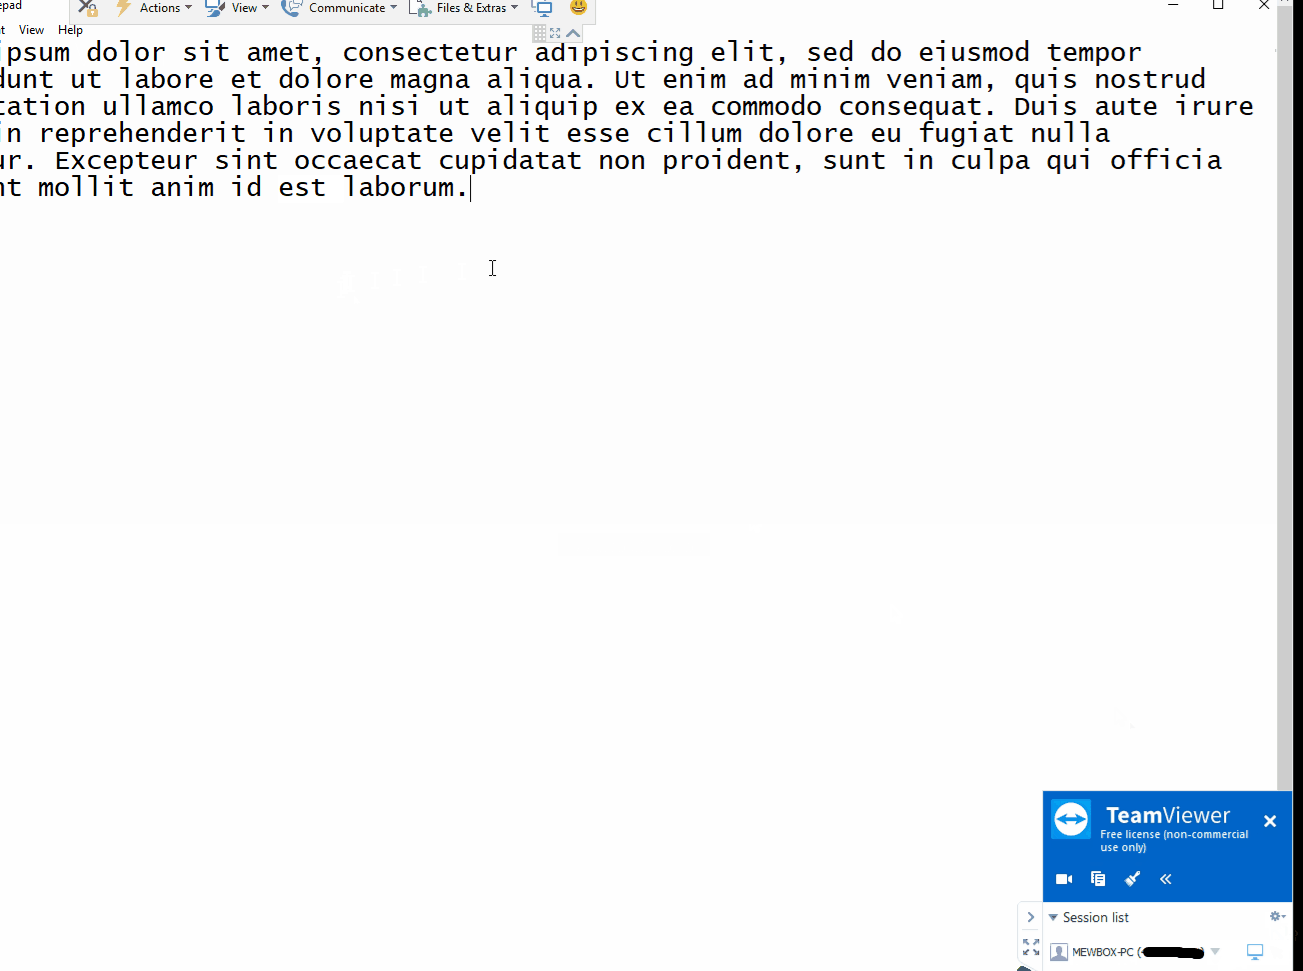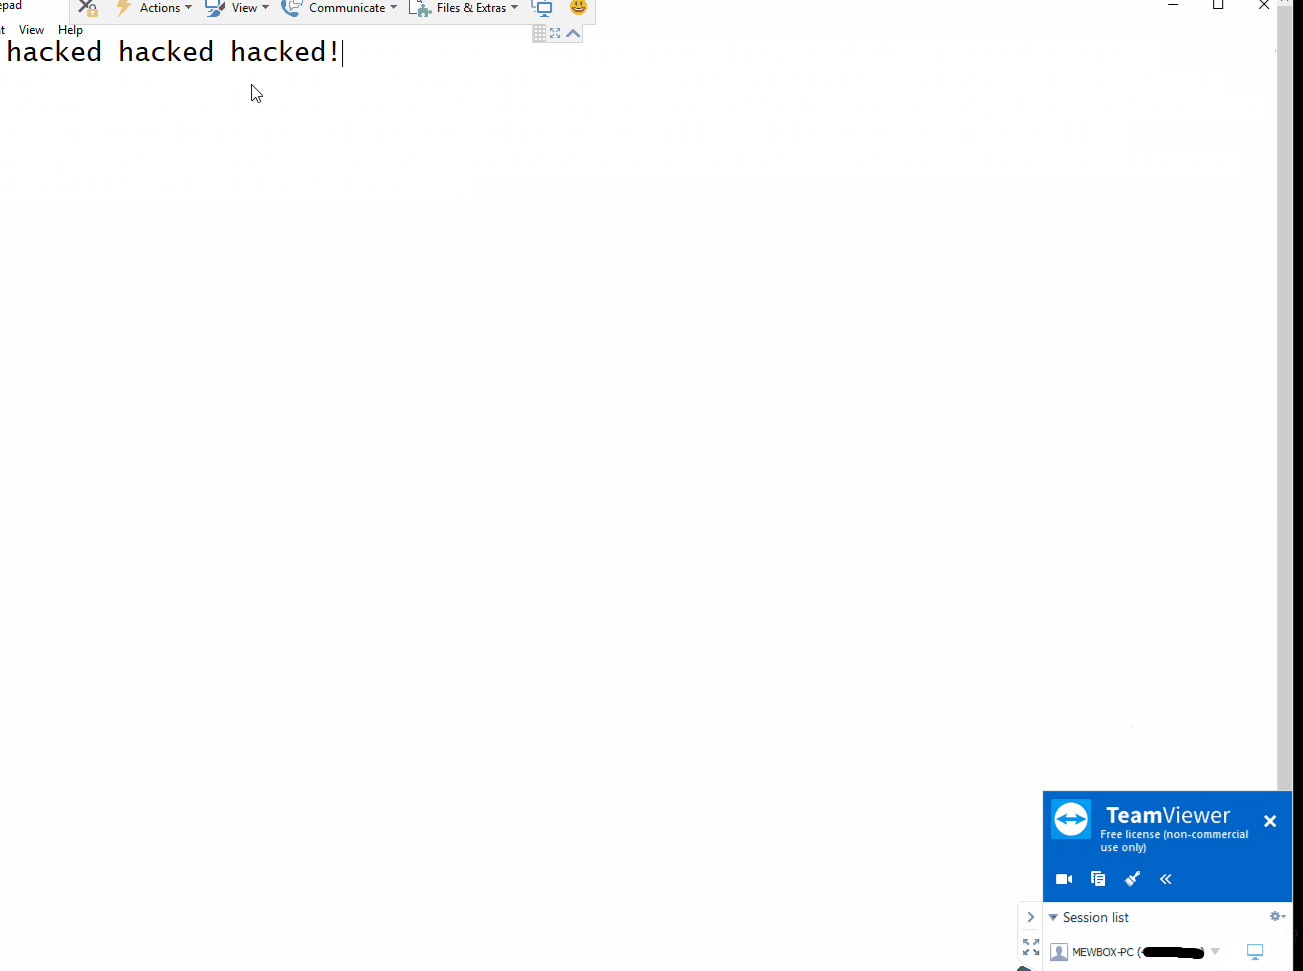
Клиент
Краткое описание
- Использует сигнатурное/паттерн-сканирование для динамического поиска ключевых участков кода, в которых регистры ассемблера содержат указатели на интересующие классы. Применяет голые инлайн-хуки (также известные как code caves), чтобы перехватывать указатели и модифицировать их через прямой доступ к памяти соответствующих реверсированных классов.
- Инжектируйте и следуйте шагам.
Требования
- Любой удобный Manual Mapper, PE Loader, DLL Injector — инжектируйте в "TeamViewer.exe"
- Эта версия была собрана на Windows 10 для TeamViewer x86 версии 13.0.5058 - (другие версии TeamViewer не тестировались, но с более надёжными сигнатурами может работать, linux не поддерживается)
Отказ от ответственности
- Разработано в образовательных целях как доказательство концепции для тестирования. Я не одобряю и не поддерживаю использование этого программного обеспечения в неэтичных или незаконных целях. Я не несу и не принимаю никакой ответственности за неправомерное использование.
Благодарности
@timse93 - Исследование и тестирование