
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/galaxy-sc/cve-2026-47423-dompurify-xss-detector
Статический анализСканеры уязвимостейЭксплуатацияВеб-безопасностьТестирование на Проникновение
GitHubgalaxy-sc/cve-2026-47423-dompurify-xss-detector

CVE-2026-47423-dompurify-xss-detector

Go-сканер, который обнаруживает обход санитайзера DOMPurify (CVE-2026-47423) с помощью логического фингерпринтинга на минифицированных производственных JavaScript-сборках, выявляя непатченные конфигурации разрешенных тегов.

Репозиторий
385 месяцев назадЕщё не проверено
Поделиться

DOMPurify < 3.4.5 Инструмент обнаружения обхода санитайзера (Go)

Легкий высокопроизводительный сканер на Go для обнаружения продакшн-установок DOMPurify, уязвимых для полного обхода санитайзера через ошибку логики повторного клонирования <selectedcontent>.

Вместо того чтобы полагаться на легко удаляемые комментарии исходного кода или переменные версий, этот инструмент выполняет логическое распознавание минифицированных продакшн-пакетов JavaScript для выявления неисправленных конфигураций разрешенных тегов.

Сводка уязвимости

В версиях DOMPurify до 3.4.4 элемент <selectedcontent> был разрешен по умолчанию. Это создает логическую ошибку, при которой браузеры Chromium/WebKit обновляют и повторно клонируют поддерево <selectedcontent> после того, как DOMPurify уже выполнил свой проход санитизации, что приводит к абсолютному обходу XSS при внедрении полезной нагрузки в живой DOM.
Возможности

  • Независимость от фреймворка (работает со структурами пакетов React, Vue, Angular или Vanilla JS)
  • Автоматический динамический разбор JS-ресурсов из корневых путей
  • Регистронезависимый статический анализ скомпилированного продакшн-кода

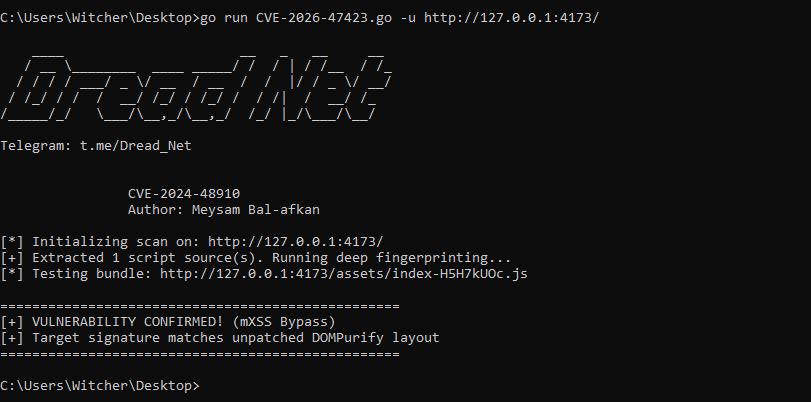
Доказательство концепции

Exploit Output Screenshot

Использование

# Clone the repository
git clone https://github.com/Galaxy-sc/CVE-2026-47423-dompurify-xss-detector.git
cd CVE-2026-47423-dompurify-xss-detector

# Run against a target using parameters
go run CVE-2026-47423.go -u https://example.com

Устранение

Обновите dompurify до версии 3.4.5 или выше через ваш менеджер пакетов:

npm install [email protected]

Если немедленное обновление невозможно, вручную заблокируйте тег в вашей конфигурации:

DOMPurify.sanitize(userInput, { FORBID_TAGS: ['selectedcontent'] });

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    370
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





