
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-12139-WordPress-Integrate-Google-Drive-Exploit — Эксплойт PoC на Golang для CVE-2025-12139, нацеленный на плагин Integrate Google Drive для WordPress. Извлекает конфиденциальные учетные данные OAuth (Client ID, Secret, Access Tokens) из неаутентифицированных эндпоинтов, что потенциально позволяет захватить аккаунт Google Drive. | Kitploit
Инструменты/GitHubGitHub/galaxy-sc/cve-2025-12139-wordpress-integrate-google-drive-exploit
РазведкаАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на Проникновение
GitHubgalaxy-sc/cve-2025-12139-wordpress-integrate-google-drive-exploit

CVE-2025-12139-WordPress-Integrate-Google-Drive-Exploit

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Эксплойт PoC на Golang для CVE-2025-12139, нацеленный на плагин Integrate Google Drive для WordPress. Извлекает конфиденциальные учетные данные OAuth (Client ID, Secret, Access Tokens) из неаутентифицированных эндпоинтов, что потенциально позволяет захватить аккаунт Google Drive.

Репозиторий
149 месяцев назадЕщё не проверено

CVE-2025-12139: Эксплойт утечки информации плагина Integrate Google Drive для WordPress

Описание

Это Proof of Concept (PoC) эксплойт на Golang для CVE-2025-12139. Уязвимость существует в плагине Integrate Google Drive (версии <= 1.5.3) для WordPress. Она позволяет неаутентифицированным атакующим получить конфиденциальную информацию, включая Google Client ID, Client Secret и OAuth Access Tokens, что потенциально может привести к полному захвату аккаунта Google Drive.

Детали уязвимости

  • CVE: CVE-2025-12139
  • Тип уязвимости: Раскрытие информации (через wp_localize_script)
  • Vendor: SoftLab
  • Затронутая версия: <= 1.5.3
  • Протестировано на: Linux / Windows
  • Google Dork: inurl:"/wp-content/plugins/integrate-google-drive"

Подтверждение концепции

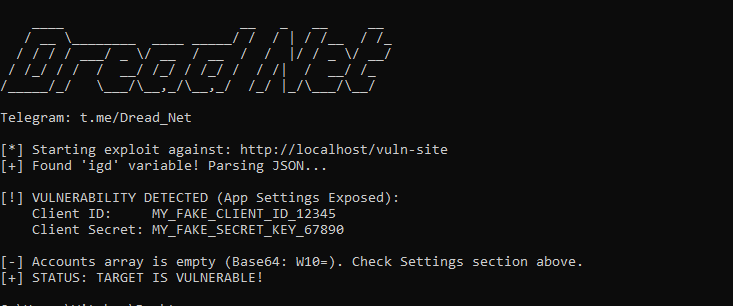
Вот эксплойт в действии, извлекающий конфиденциальные Client ID и Secret Key: Скриншот вывода эксплойта

Использование

go run exploit.go -u https://target-site.com
Скачать инструмент