
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
cve-2026-31431-copy-fail — Автоматизированный сканер и помощник по исправлению для CVE-2026-31431, обнаруживающий уязвимые Linux-хосты через SSH, проверяющий версии ядра и применяющий обновления ядра или временные меры смягчения на нескольких дистрибутивах. | Kitploit
Инструменты/GitHubGitHub/gagaltotal/cve-2026-31431-copy-fail
Сканеры уязвимостейАудит конфигурацииСетевая безопасность
GitHubgagaltotal/cve-2026-31431-copy-fail

cve-2026-31431-copy-fail

Автоматизированный сканер и помощник по исправлению для CVE-2026-31431, обнаруживающий уязвимые Linux-хосты через SSH, проверяющий версии ядра и применяющий обновления ядра или временные меры смягчения на нескольких дистрибутивах.

Репозиторий
2215 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2026-31431 «Copy Fail» — сканер и помощник по патчам

CVE-2026-31431 CVSS Python License

Copy Fail — это автоматический сканер безопасности и помощник по патчам для обнаружения и устранения уязвимости CVE-2026-31431 (Linux Kernel algif_aead Local Privilege Escalation) в вашей Linux-инфраструктуре.


Содержание

  • Описание
  • Основные возможности
  • Требования
  • Установка
  • Использование
  • Параметры командной строки
  • Примеры использования
  • Вывод и результаты
  • Поддерживаемые дистрибутивы
  • Руководство по ручному патчингу
  • Временные меры
  • Устранение неполадок
  • Ссылки по безопасности

Описание

CVE-2026-31431 — это уязвимость локального повышения привилегий (LPE) в модуле ядра Linux algif_aead (Asynchronous Cipher Interface for AEAD). Данная уязвимость позволяет локальному пользователю повысить свои привилегии до уровня root.

Инструмент помогает:

  • Автоматически сканировать подсети Linux для обнаружения уязвимых хостов
  • Проверять статус патчей каждого хоста на основе версии ядра
  • Автоматически устанавливать патчи путём обновления ядра через менеджер пакетов
  • Применять временные меры путём отключения модуля algif_aead
  • Формировать структурированные отчёты в виде таблиц и JSON

Примечание: Инструмент предназначен только для внутреннего аудита и установки патчей системными администраторами. Используйте его только на системах, которыми вы владеете или на которые у вас есть разрешение.
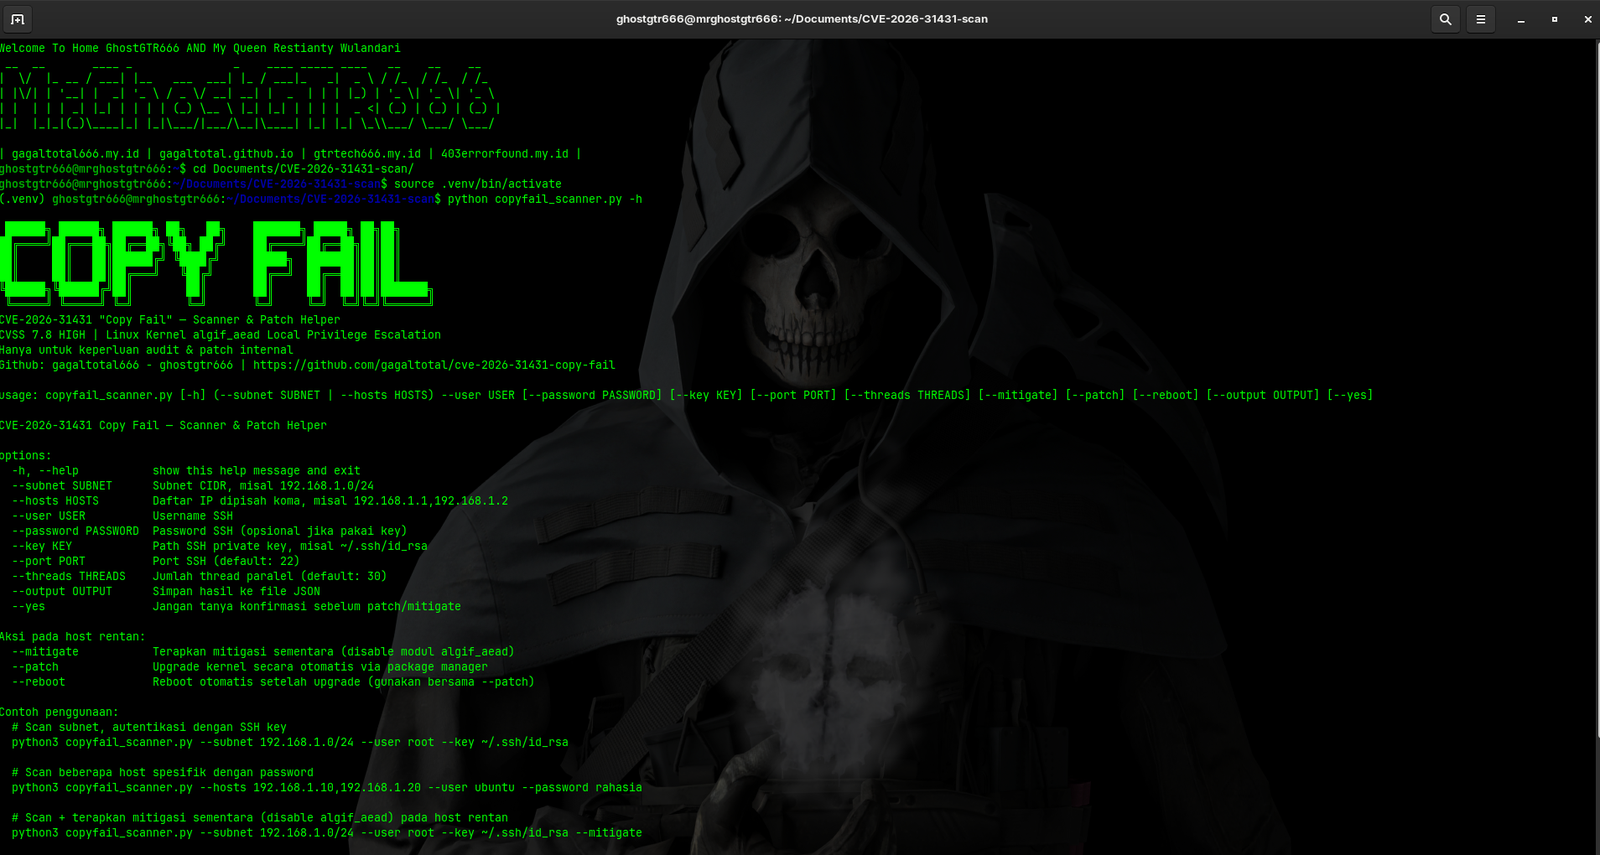

Пример интерфейса

Screen Capture

Основные возможности

1. Масштабируемое сканирование

  • Сканирование одного хоста, нескольких хостов или целой подсети
  • Параллельные SSH-подключения с пулом потоков (по умолчанию: 30 потоков)
  • Индикатор прогресса в реальном времени с Rich UI
  • Автоматические повторные попытки с экспоненциальной задержкой для нестабильных соединений

2. Обнаружение уязвимостей

  • Проверка доступности SSH и аутентификации
  • Чтение версии ядра каждого хоста
  • Проверка, установлен ли патч для ядра (на основе базы данных по дистрибутивам)
  • Определение статуса модуля algif_aead (загружен/не загружен)
  • Проверка применения мер через modprobe.d

3. Автоматическая установка патчей

Автоматическое обновление ядра на уязвимых хостах через менеджер пакетов:

  • apt (Debian/Ubuntu)
  • dnf (Fedora/RHEL 8+)
  • yum (RHEL 7, CentOS 7)
  • zypper (SUSE/openSUSE)
  • pacman (Arch Linux)

Опция: Автоматическая перезагрузка после установки патча

4. Временные меры

  • Отключение модуля algif_aead через конфигурацию modprobe.d
  • Подходит как временное решение в ожидании окна обслуживания для перезагрузки
  • Примечание: Неэффективно для семейства RHEL, если модуль встроен в ядро

5. Гибкая SSH-аутентификация

  • Аутентификация по SSH-ключу (рекомендуется)
  • Аутентификация по паролю
  • Поддержка нестандартного SSH-порта
  • Пул соединений для оптимизации ресурсов

6. Полная база данных безопасности

База данных версий ядра с установленными патчами для:

  • Ubuntu (6.8.0-60, 5.15.0-130, 5.4.0-216)
  • RHEL / CentOS / AlmaLinux / Rocky (5.14.0-570)
  • Fedora (6.14.4, 6.13.12, 6.12.25)
  • Debian (6.1.137, 5.10.235)
  • Arch Linux (6.14.4)
  • Amazon Linux (6.1.134, 5.10.235, 4.14.353)
  • SUSE / openSUSE (6.4.0-18, 5.14.21-150600.24)

7. Комплексные отчёты

  • Таблица результатов сканирования с цветовой кодировкой (Rich format)
  • Сводная статистика (всего хостов, уязвимых, с патчами и т.д.)
  • Экспорт результатов в JSON для интеграции с другими системами
  • Отслеживание ошибок и количество повторных попыток для каждого хоста

Требования

Системные требования

  • Python: 3.7 или новее
  • ОС: Linux/Mac/Windows (с WSL)
  • Сеть: SSH-доступ к целевым хостам
  • SSH-ключ или пароль: Для аутентификации

Зависимости Python

paramiko>=3.0.0    # SSH library
rich>=13.0.0       # Beautiful terminal UI

Установка

1. Клонирование репозитория

git clone https://github.com/gagaltotal/cve-2026-31431-copy-fail.git
cd cve-2026-31431-copy-fail

2. Создание виртуального окружения

python3 -m venv .venv
source .venv/bin/activate

3. Установка зависимостей

pip install -r requirements.txt

или установка вручную:

pip install paramiko>=3.0.0 rich>=13.0.0

4. Проверка установки

python3 copyfail_scanner.py --help

Использование

Базовый синтаксис

# Сканирование подсети с SSH-ключом
python3 copyfail_scanner.py --subnet <CIDR> --user <USERNAME> --key <PATH_TO_KEY>

# Сканирование нескольких конкретных хостов
python3 copyfail_scanner.py --hosts <IP1>,<IP2>,<IP3> --user <USERNAME> [--password <PASSWORD>]

# Сканирование + автоматическая установка патчей
python3 copyfail_scanner.py --subnet <CIDR> --user <USERNAME> --key <PATH> --patch

# Сканирование + временные меры
python3 copyfail_scanner.py --subnet <CIDR> --user <USERNAME> --key <PATH> --mitigate

Параметры командной строки

ОпцияОписаниеПример
--subnetЦелевая подсеть CIDR (взаимоисключающе с --hosts)--subnet 192.168.1.0/24
--hostsСписок IP через запятую (взаимоисключающе с --subnet)--hosts 192.168.1.10,192.168.1.20
--userSSH-имя пользователя (обязательно)--user root
--passwordSSH-пароль (необязательно, используйте, если нет ключа)--password secret123
--keyПуть к приватному SSH-ключу--key ~/.ssh/id_rsa
--portSSH-порт (по умолчанию: 22)--port 2222
--threadsКоличество параллельных потоков (по умолчанию: 30)--threads 50
--patchАвтоматическое обновление ядра на уязвимых хостах--patch
--rebootАвтоматическая перезагрузка после установки патча (используйте с --patch)--patch --reboot
--mitigateПрименить временные меры (отключить algif_aead)--mitigate
--outputЭкспорт результатов сканирования в JSON-файл--output hasil.json
--yesПропустить запрос подтверждения перед патчингом/мерами--yes

Примеры использования

Пример 1: Базовое сканирование подсети (только чтение)

python3 copyfail_scanner.py \
  --subnet 192.168.1.0/24 \
  --user ubuntu \
  --key ~/.ssh/id_rsa

Вывод: Отображает таблицу результатов сканирования и сводку


Пример 2: Сканирование конкретных хостов с паролем

python3 copyfail_scanner.py \
  --hosts 10.0.1.5,10.0.1.6,10.0.1.7 \
  --user admin \
  --password my_password123

Пример 3: Сканирование + временные меры

python3 copyfail_scanner.py \
  --subnet 172.16.0.0/16 \
  --user root \
  --key ~/.ssh/id_rsa \
  --mitigate

Действие: Сканирует все хосты, затем отключает модуль algif_aead на уязвимых хостах (запрашивает подтверждение)


Пример 4: Сканирование + автоматическая установка патчей (без перезагрузки)

python3 copyfail_scanner.py \
  --subnet 192.168.0.0/24 \
  --user ubuntu \
  --key ~/.ssh/id_rsa \
  --patch

Действие: Обновляет ядро, но не перезагружает автоматически (требуется ручная перезагрузка)


Скачать инструмент