 gagaltotal/cve-2026-24858
Python-хелпер для сканирования веб-интерфейса управления Fortinet на предмет обхода SSO-аутентификации CVE-2026-24858 и, при наличии авторизации пользователя, опциональной отправки явных эксплойт-пейлоадов.

CVE-2026-24858 — административный обход аутентификации FortiCloud SSO
Этот репозиторий содержит консервативный Python-хелпер для сканирования индикаторов веб-интерфейса управления Fortinet и опциональный (явный) отправитель полезной нагрузки. Отправитель эксплойта/полезной нагрузки отключен по умолчанию и требует явного флага для запуска.
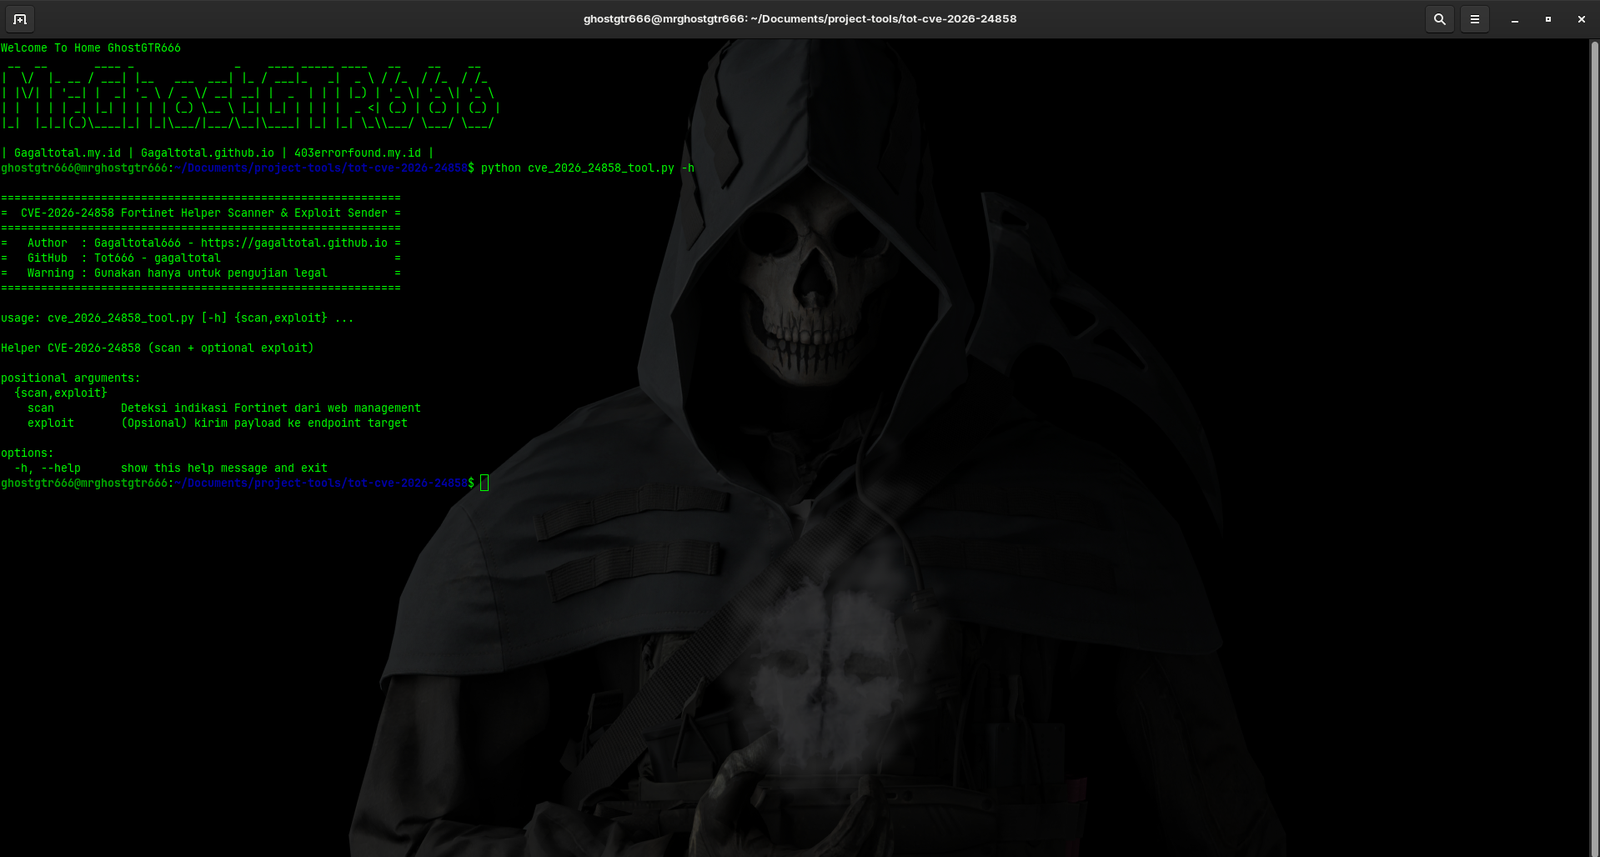
Примеры использования:
python3 -m pip install -r requirements.txt
python3 cve_2026_24858_tool.py scan --target 192.168.2.3
python3 cve_2026_24858_tool.py scan --target 192.168.2.3 --versbose
python3 cve_2026_24858_tool.py exploit --target 192.168.2.3 --endpoint /vuln/path \
  --payload-file ./payload.bin --enable-exploit
Предупреждения:
--payload-file на указанную конечную точку; инструмент не создает и не изобретает полезные нагрузки эксплойтов.Дополнительные опции:
--verbose: вывод заголовков ответа и фрагмента тела (сканирование и эксплойт).--dump-body: вывод полного тела ответа (может быть большим).--save-response <file>: сохранение полного тела ответа в указанный файл.Пример: сохранение ответа эксплойта в файл с выводом заголовков:
python3 cve_2026_24858_tool.py exploit --target 192.168.2.3 --endpoint /vuln/path \
  --payload-file ./payload.bin --enable-exploit --verbose --save-response ./resp.html
