 gabrielsoltz/metahub
Инструмент автоматического обогащения выводов безопасности и оценки воздействия для AWS. Обогащает данные об уязвимостях контекстом ресурсов, связями и тегами для расчета контекстных показателей воздействия для приоритетного устранения.

MetaHub — это автоматизированный инструмент для контекстуального обогащения и оценки влияния находок безопасности для управления уязвимостями. Вы можете использовать его с AWS Security Hub или любым сканером безопасности, совместимым с ASFF. Перестаньте полагаться на бесполезные уровни серьезности и переключитесь на оценку влияния, основанную на ВАШЕМ контексте.
MetaHub — это инструмент безопасности с открытым исходным кодом для управления уязвимостями с учетом контекста влияния. Он может автоматизировать процесс контекстуализации находок безопасности на основе вашей среды и ваших потребностей, ВАШЕГО контекста, определять право собственности и на его основе рассчитывать оценку влияния, которую вы можете использовать для определения приоритетов (с чего начать?) и автоматизации, такой как исправления, оповещения или заявки. Инструмент предназначен для сред AWS, и вы можете использовать его с AWS Security Hub или любым сканером, совместимым с ASFF (например, Prowler).
ℹ️ Изучите и расширьте новые панели мониторинга MetaHub с помощью Powerpipe!
MetaHub описывает ваш контекст, подключаясь к вашим затронутым ресурсам в ваших затронутых аккаунтах. Он может получать информацию о вашем аккаунте и организации AWS, тегах затронутых ресурсов, соответствующих событиях CloudTrail, конфигурациях ваших затронутых ресурсов и все их связи: если вы контекстуализируете находку безопасности, затрагивающую экземпляр EC2, MetaHub подключится не только к самому экземпляру, но и к его IAM-ролям; оттуда он подключится к политикам IAM, связанным с этими ролями. Он подключится к группам безопасности и проанализирует все их правила, VPC и подсети, где работает экземпляр, тома, группы Auto Scaling и многое другое. Вы можете применять фильтры для автоматического обнаружения других ресурсов с теми же свойствами и проводить углубленные исследования.
После получения всей информации из вашего контекста MetaHub оценит условия влияния для всех ваших ресурсов: открытость, доступ, шифрование, статус, окружение, приложение и владелец. На основе этих вычислений и в дополнение к информации о находках безопасности, затрагивающих ресурс, все вместе, MetaHub сгенерирует оценку для каждой находки и затронутого ресурса.
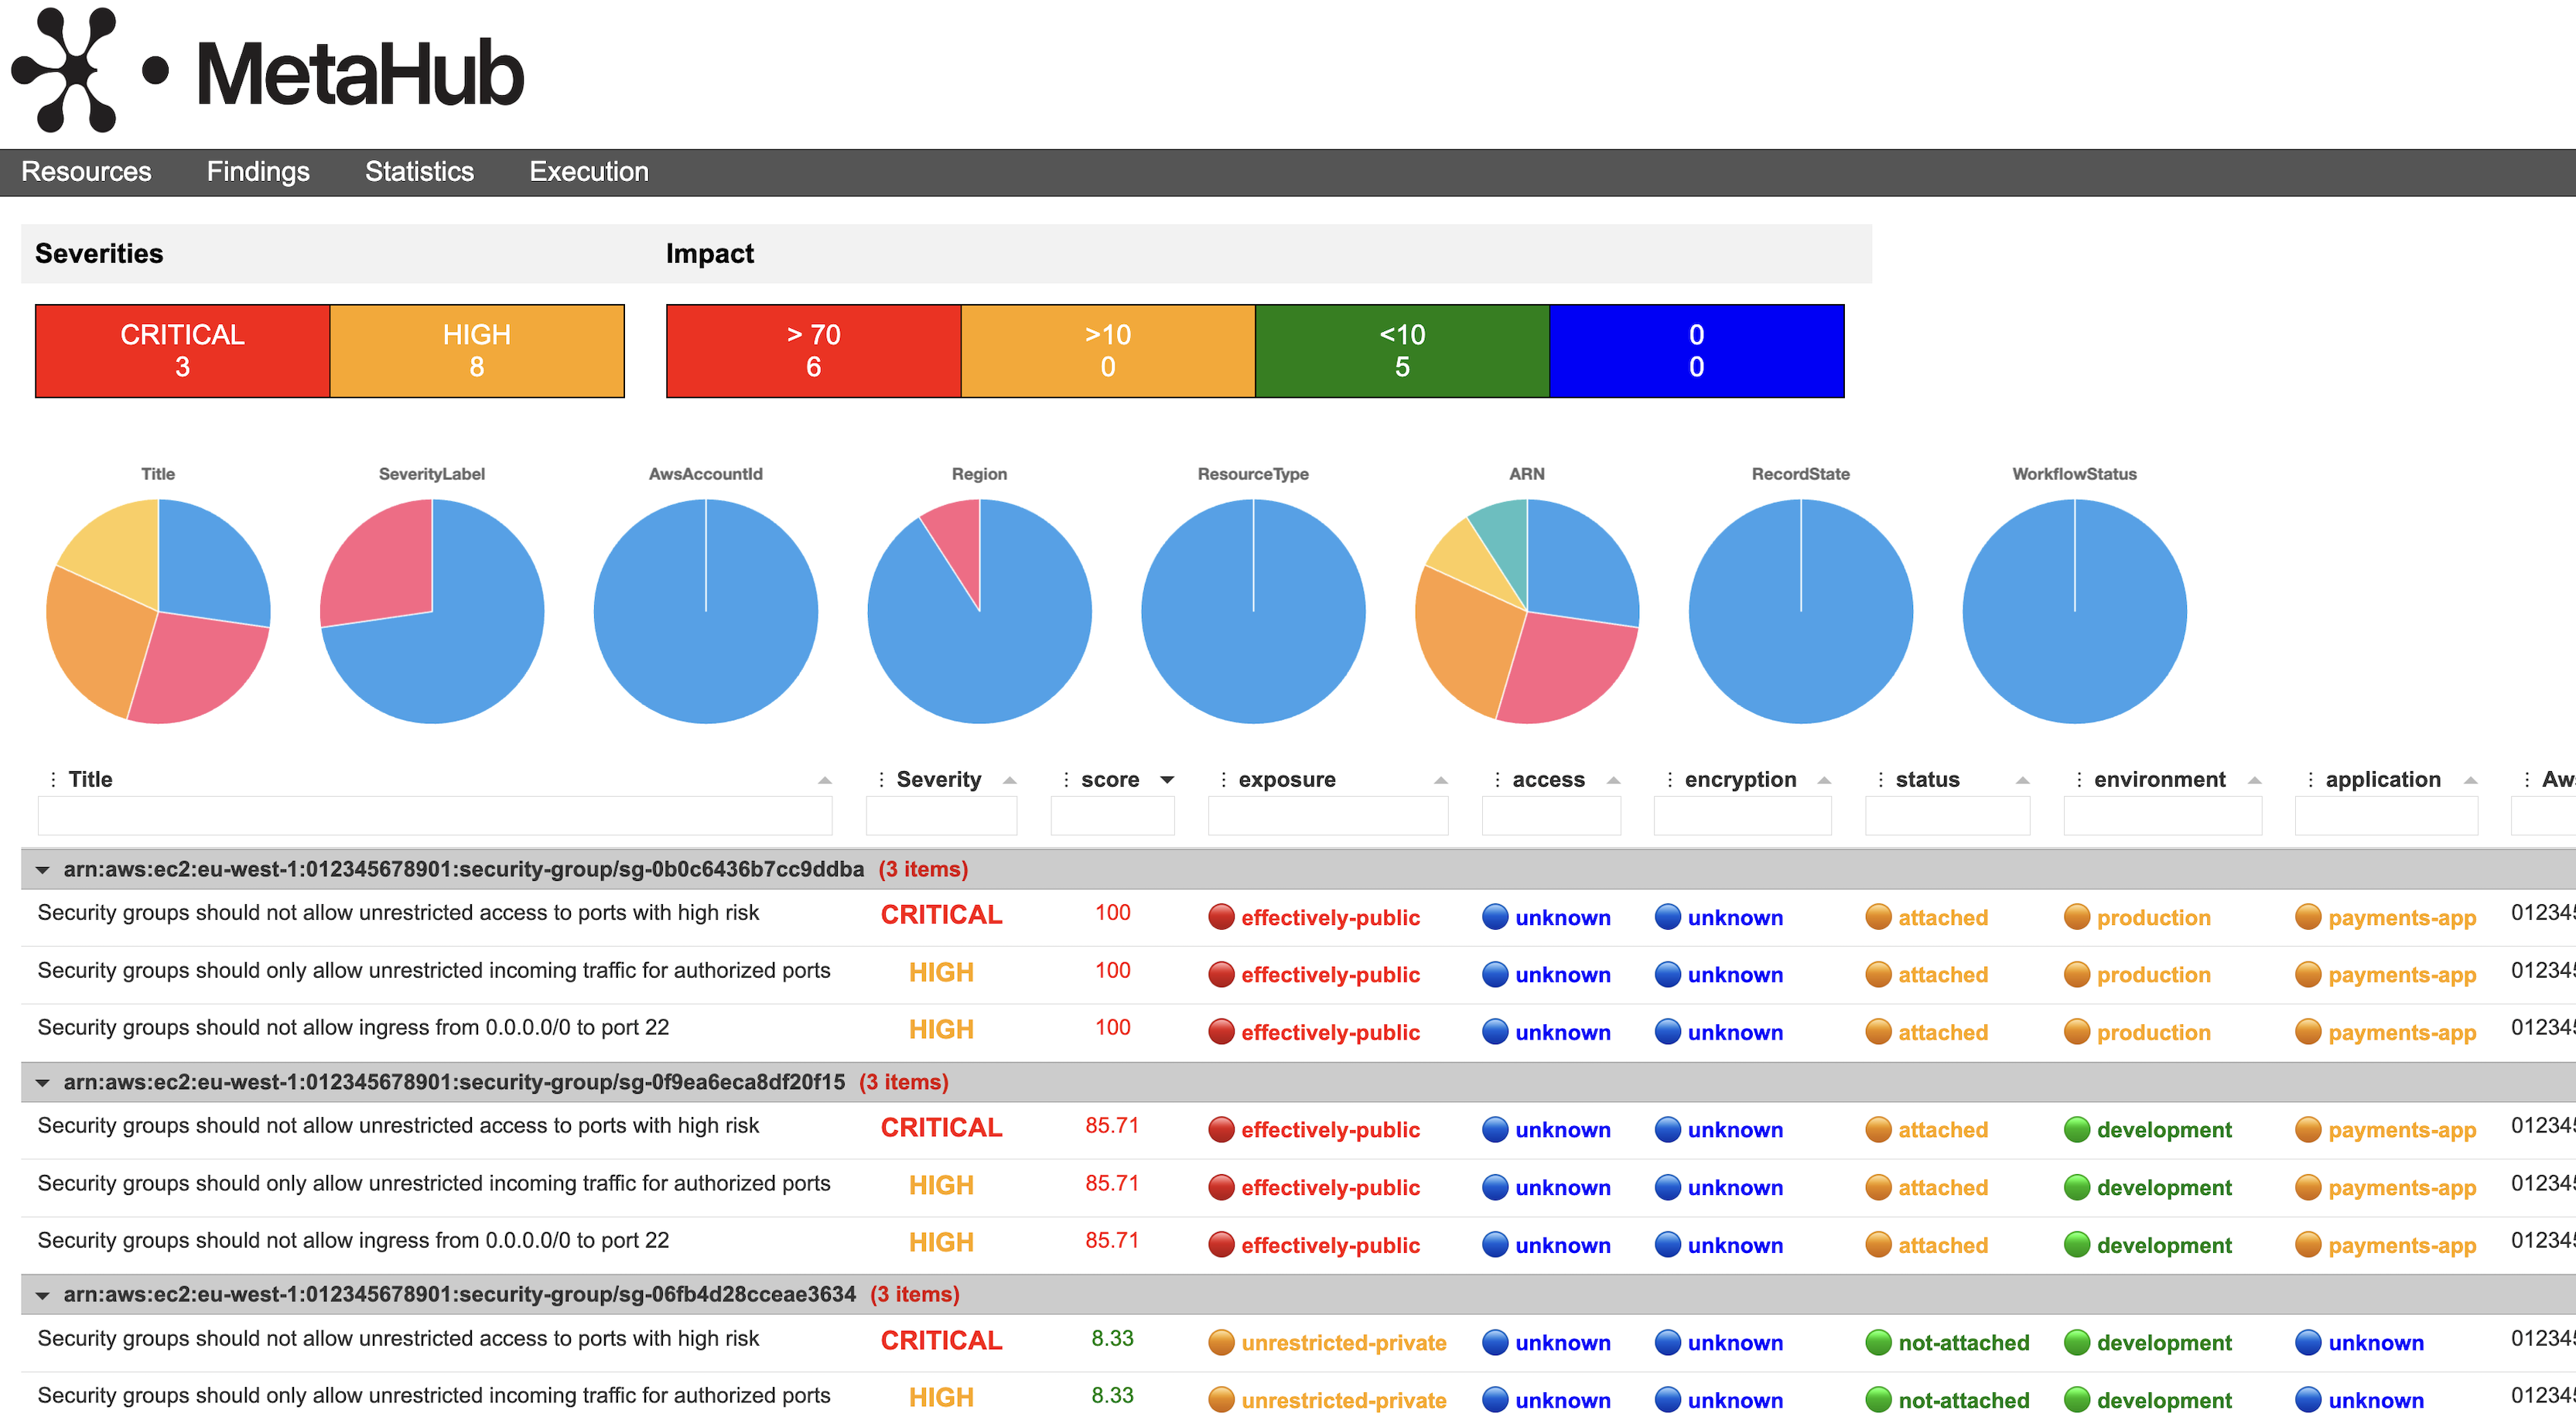
Посмотрите следующую панель мониторинга, сгенерированную MetaHub. Здесь отображаются затронутые ресурсы, сгруппированные со всеми находками безопасности, которые их затрагивают, и исходный уровень серьезности каждой находки. После этого вы видите оценку и все критерии, которые MetaHub оценил для генерации этой оценки. Вся эта информация фильтруется, сортируется, группируется, загружается и настраивается.
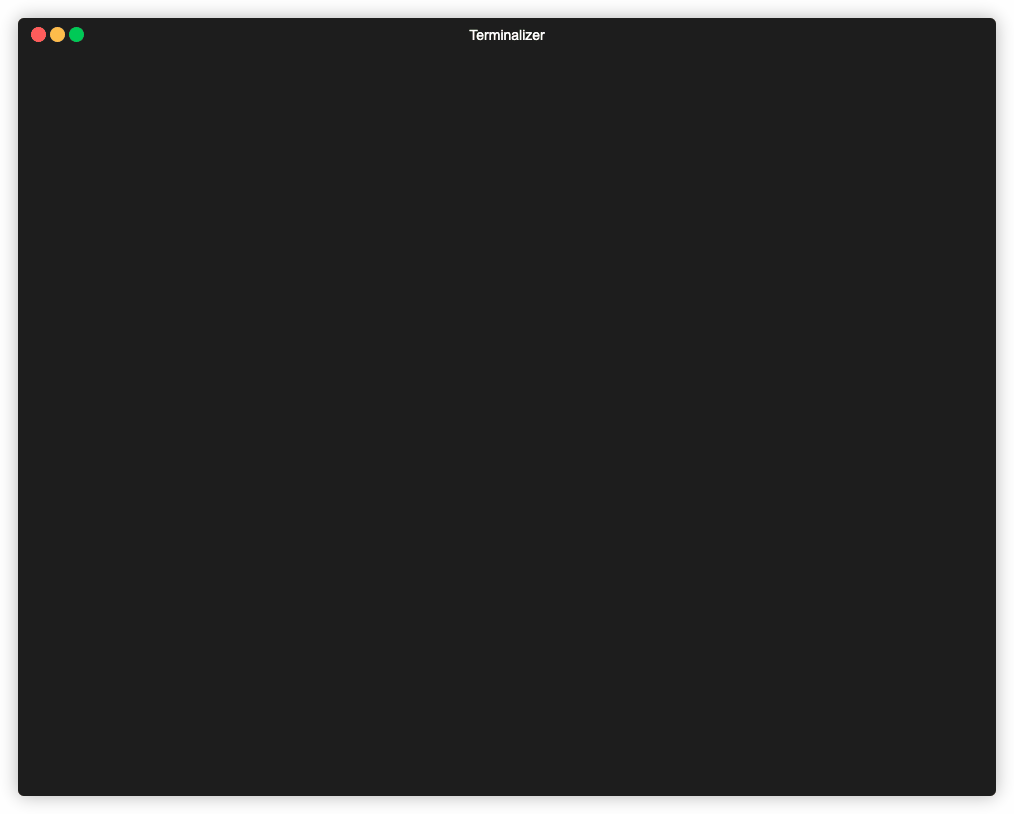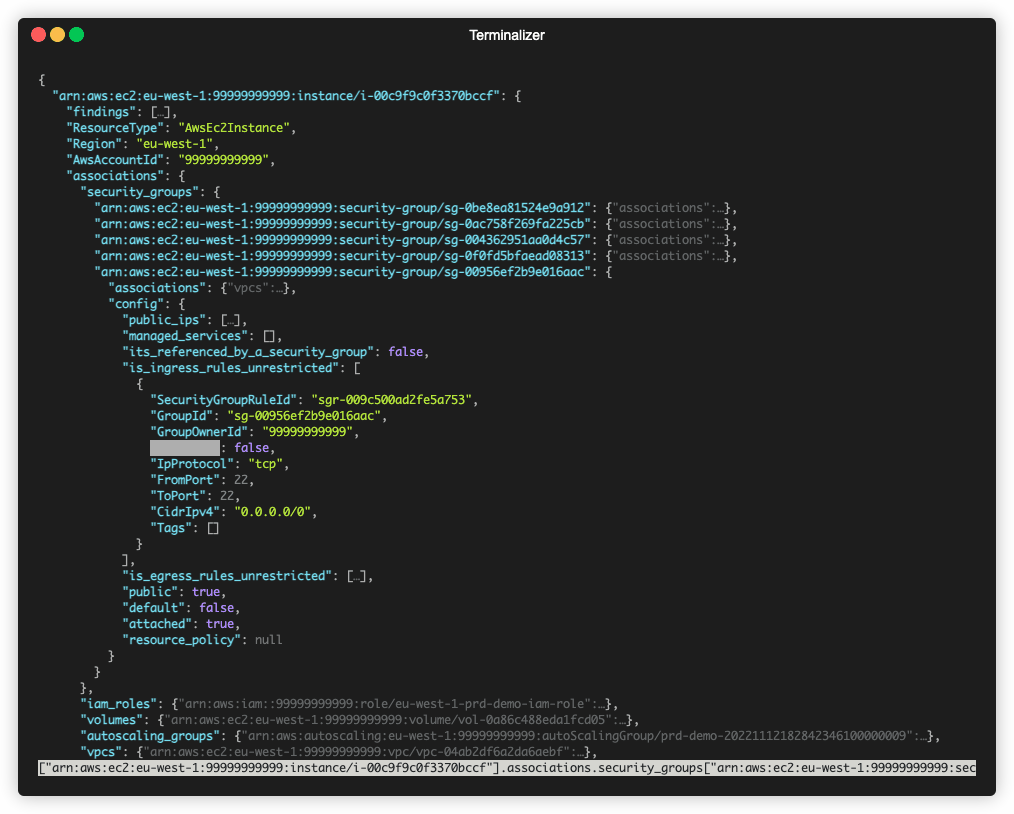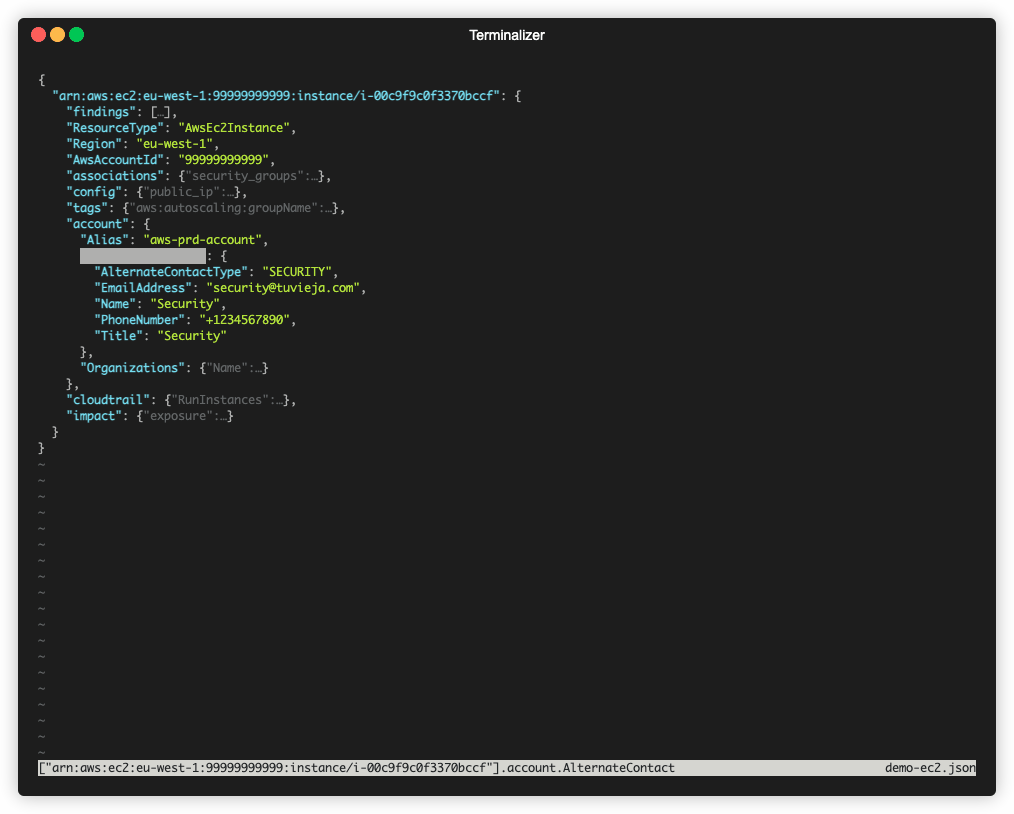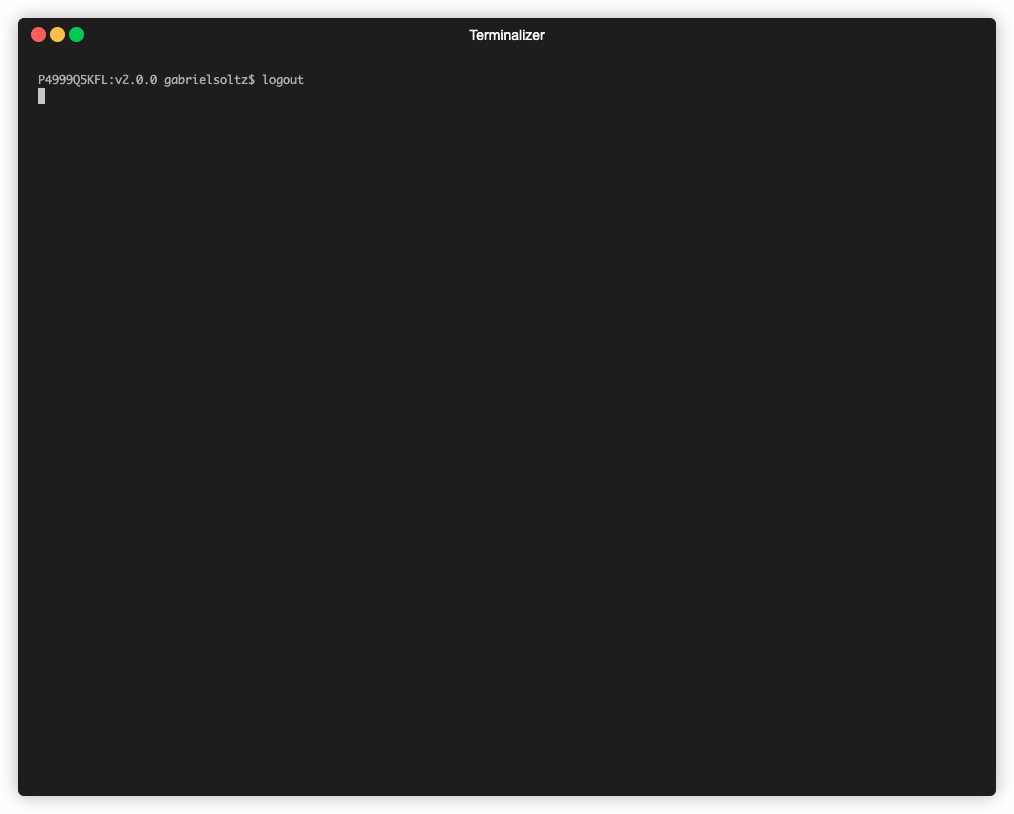
Ниже приведен JSON-вывод для экземпляра EC2: посмотрите, как MetaHub организует всю информацию о его контексте вместе, в разделах associations, config, tags, account и cloudtrail, и, наконец, ключ impact с оценкой и всеми критериями, оцененными для генерации этой оценки.
MetaHub предоставляет множество способов вывода, управления и перечисления находок безопасности для расследования, подавления, обновления и интеграции с другими инструментами. Он предназначен для использования в качестве CLI инструмента или в автоматизированных рабочих процессах, таких как функции AWS Lambda. Он поддерживает различные выходные форматы, некоторые из них программные json, а также мощные html, xlsx и csv, которые вы можете настроить.
Если вы используете AWS Security Hub, MetaHub плавно интегрируется и расширяет его функциональность. Его можно использовать как пользовательское действие Security Hub, он поддерживает фильтры AWS Security Hub, вы можете управлять статусом рабочего процесса ваших находок и даже обогащать ваши находки непосредственно в AWS Security Hub.
MetaHub разработан для использования с AWS и поддерживает многоаккаунтные конфигурации. Вы можете запускать инструмент из любой среды, принимая роли в вашем master аккаунте AWS Security Hub и ваших дочерних/сервисных аккаунтах. Это позволяет получать агрегированные данные из нескольких аккаунтов с помощью реализации многоаккаунтного AWS Security Hub, а также получать и обогащать эти находки данными из аккаунтов, где работают ваши затронутые ресурсы. Для получения дополнительной информации обратитесь к разделу Настройка Security Hub.
Чтение находок безопасности из AWS Security Hub с фильтрами по умолчанию и выполнение опций контекста по умолчанию:```bash ./metahub
Читает конкретную (отфильтрованную по Id) находку безопасности из AWS Security Hub и выполняет опции контекста по умолчанию:```bash
./metahub --sh-filters Id=arn:aws:securityhub:us-east-1:123456789012:security-control/CloudFront.1/finding/8bd4d049-dcbc-445b-a5d1-595d8274b4c1
Читает все результаты безопасности, затрагивающие один ресурс, которые имеют статус ACTIVE (отфильтрованные по ResourceId и RecordState) из AWS Security Hub и выполняет опции контекста по умолчанию:```bash ./metahub --sh-filters RecordState=ACTIVE ResourceId=arn:aws:ec2:eu-west-1:123456789012:subnet/subnet-0b7d243ff90ebc03e
Прочитать все выводы безопасности, затрагивающие учетную запись AWS, которые являются ACTIVE (отфильтрованные по AwsAccountId и RecordState) для ресурсов с тегом `Environment` и значением `stg` и выполняет контекстные опции `config` и `tags`:```bash
./metahub --sh-filters RecordState=ACTIVE AwsAccountId=123456789012 --mh-filters-tags Environment=stg --context config tags
