
Отчёт о валидации PoC RoguePlanet против Microsoft Defender в контролируемой лабораторной среде Windows 11, включая заметки по сборке, результаты обнаружения Defender, оценку рисков и рекомендации по смягчению последствий.

Этот отчёт касается валидации публично описанного PoC RoguePlanet, связанного с Microsoft Defender. Описанная техника была представлена в СМИ 10 июня 2026 года как локальное повышение привилегий (LPE), при котором локальный пользователь может получить привилегии NT AUTHORITY\SYSTEM. В публичных описаниях указывалось, что механизм использует функции, применяемые Microsoft Defender при обработке или сканировании файла.
Целью теста было определить, можно ли подготовить и выполнить эксплойт в контролируемой лабораторной среде, а также наблюдать, как механизмы защиты Microsoft Defender ведут себя в актуальной системе Windows 11. Отчёт охватывает тестовую среду, статус обновлений, конфигурацию Microsoft Defender, подготовку среды компиляции, результат компиляции, реакцию Defender и рекомендации по снижению рисков.
Тест носил исследовательский характер и выполнялся локально на выделенной тестовой рабочей станции. Результаты следует интерпретировать как оценку поведения конкретного артефакта и конкретной конфигурации среды, а не как полное подтверждение устойчивости ко всем возможным вариантам этой техники.
Источники, упомянутые в проанализированном материале:
Статья:
https://thehackernews.com/2026/06/microsoft-defender-rogueplanet-zero-day.html
Публичный репозиторий PoC:
Источник установщика MSYS2:
https://github.com/msys2/msys2-installer/releases/tag/nightly-x86_64
Источник Visual Studio:
PoC выполнялся на клиентской рабочей станции, работающей вне домена Active Directory, в рабочей группе WORKGROUP. Операционная система, установленная на рабочей станции, — Microsoft Windows 11 Home, версия 25H2, 64-битная архитектура.
| Параметр | Значение |
|---|---|
| Имя системы | Microsoft Windows 11 Home |
| Редакция | Home |
| Версия системы | 25H2 |
| Версия ОС | 10.0.26200 |
| Номер сборки | 26200 |
| Архитектура | x64 / 64-разрядная |
| Тип установки | Клиент / Рабочая станция |
| Имя узла | LAPTOP-80LPIEH2 |
| Производитель устройства | Lenovo |
| Модель устройства | Lenovo Legion Slim 5 16IRH8 |
| Процессор | 12th Gen Intel(R) Core(TM) i5-12450H |
| ОЗУ | 32 ГБ |
На день выполнения PoC в системе были установлены обновления безопасности за июнь 2026 года, а также более ранние обновления за май и апрель 2026 года. Это означает, что тест проводился на актуальной системе Windows 11 25H2, сборка 26200, после установки последних доступных обновлений безопасности на дату теста.
| HotFixID | Тип обновления | Дата установки |
|---|---|---|
| KB5094135 | Обновление безопасности | 10.06.2026 |
| KB5094126 | Обновление безопасности | 10.06.2026 |
| KB5087051 | Обновление | 14.05.2026 |
| KB5092762 | Обновление безопасности | 13.05.2026 |
| KB5054156 | Обновление | 28.04.2026 |
Антивирус Microsoft Defender был активен на рабочей станции, использовавшейся для теста, и работал в обычном режиме. Служба защиты была запущена и включена, а защита от вирусов, защита от шпионского ПО, мониторинг поведения и защита в реальном времени были активны.
| Параметр | Значение |
|---|---|
| AMProductVersion | 4.18.26050.15 |
| AMServiceVersion | 4.18.26050.15 |
| AMEngineVersion | 1.1.26050.11 |
| AMRunningMode | Normal |
| AMServiceEnabled | True |
| AntivirusEnabled | True |
| AntispywareEnabled | True |
| RealTimeProtectionEnabled | True |
| BehaviorMonitorEnabled | True |
| OnAccessProtectionEnabled | True |
| IoavProtectionEnabled | True |
| NISEnabled | True |
| NISEngineVersion | 1.1.26050.11 |
| IsTamperProtected | True |
| DefenderSignaturesOutOfDate | False |
| RebootRequired | False |
| IsVirtualMachine | False |
На день теста сигнатуры Microsoft Defender были актуальными. Сигнатуры антивируса, антишпионского ПО и NIS были обновлены 10.06.2026 в 13:27:32.
| Тип сигнатуры | Версия | Дата последнего обновления |
|---|---|---|
| AntivirusSignatureVersion | 1.453.27.0 | 10.06.2026 13:27:32 |
| AntispywareSignatureVersion | 1.453.27.0 | 10.06.2026 13:27:32 |
| NISSignatureVersion | 1.453.27.0 | 10.06.2026 13:27:32 |
Последнее быстрое сканирование было выполнено 08.06.2026 в период с 15:00:36 по 15:01:58 с использованием сигнатур версии 1.451.323.0. Полное сканирование ранее не выполнялось, или его история недоступна, о чём свидетельствует значение FullScanAge, равное 4294967295, и отсутствие времени начала и окончания полного сканирования.
Первая попытка скомпилировать код из репозитория GitHub завершилась ошибкой, вызванной отсутствием заголовочного файла winternl.h. Сообщение указывало, что в системе отсутствует полный набор заголовков Windows SDK, требуемых анализируемым кодом.

Рисунок 1. Ошибка отсутствия заголовочного файла winternl.h при первой попытке компиляции.
Код также ссылался на другие заголовки, связанные с Windows API и NT API, включая windows.h, Psapi.h, ntstatus.h, virtdisk.h, shlwapi.h, taskschd.h и bcrypt.h. По этой причине потребовалось подготовить более полную среду компиляции и установить соответствующие компоненты SDK.
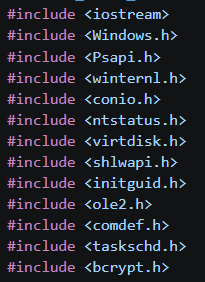
Рисунок 2. Фрагмент списка заголовков, требуемых анализируемым кодом.
Первоначально для подготовки среды компиляции использовался MSYS2/MinGW-w64. Эта среда предоставляет инструменты GNU для Windows, включая компиляторы gcc и g++. Пакеты в MSYS2 управляются с помощью pacman, который выполняет роль, аналогичную apt в системах Linux или winget в Windows.
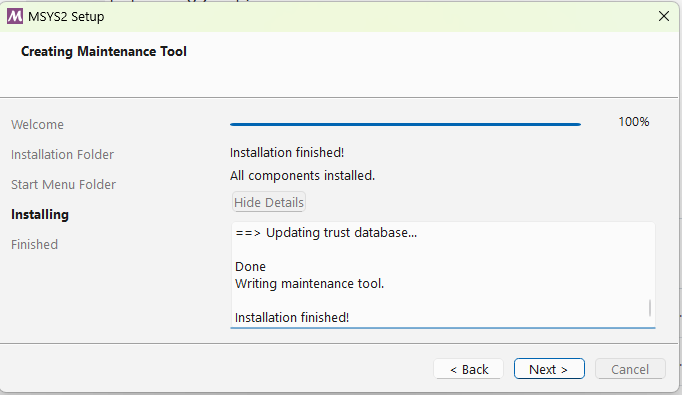
Рисунок 3. Завершение установки MSYS2.
С помощью pacman был установлен набор инструментов MinGW-w64 GCC/G++, то есть набор инструментов, обеспечивающий компиляцию кода C/C++ для Windows. Пакет включает, среди прочих компонентов, компилятор gcc, компилятор g++ для C++, компоновщик, а также заголовки и библиотеки, необходимые для сборки приложений, работающих в среде Windows. Целью этой попытки было проверить, можно ли скомпилировать код с использованием открытого набора инструментов, доступного в MSYS2, без использования Visual Studio.
