 future-architect/vuls
Безагентный сканер уязвимостей для Linux, FreeBSD, контейнеров, WordPress, библиотек языков программирования, сетевых устройств
# Vuls: Сканер уязвимостей [](https://github.com/future-architect/vuls/blob/master/LICENSE) [](https://goreportcard.com/report/github.com/future-architect/vuls) [](https://github.com/future-architect/vuls/graphs/contributors)  Сканер уязвимостей для Linux/FreeBSD, без агента, написан на Go. Twitter: [@vuls_en](https://twitter.com/vuls_en) 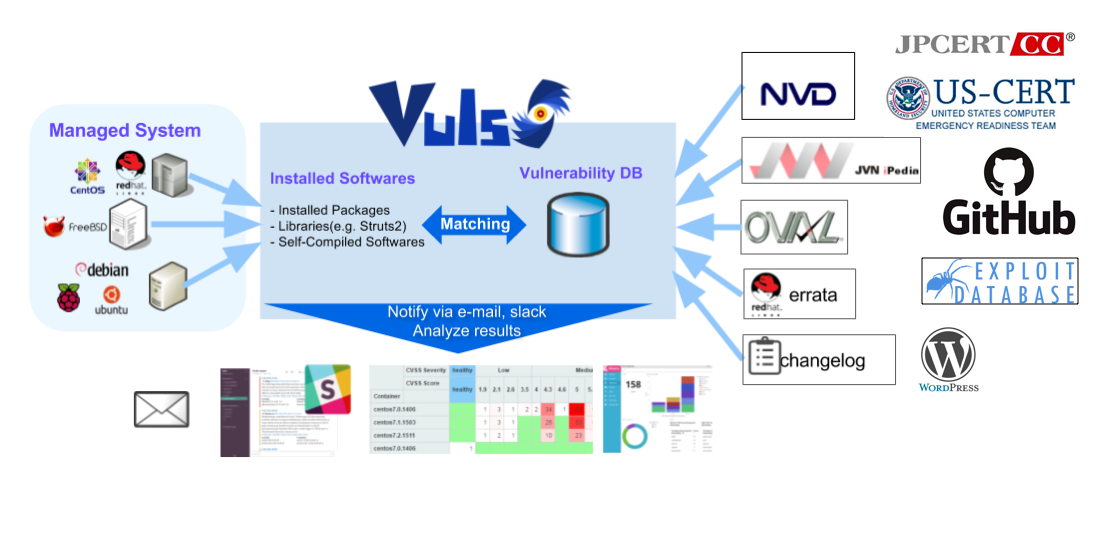  [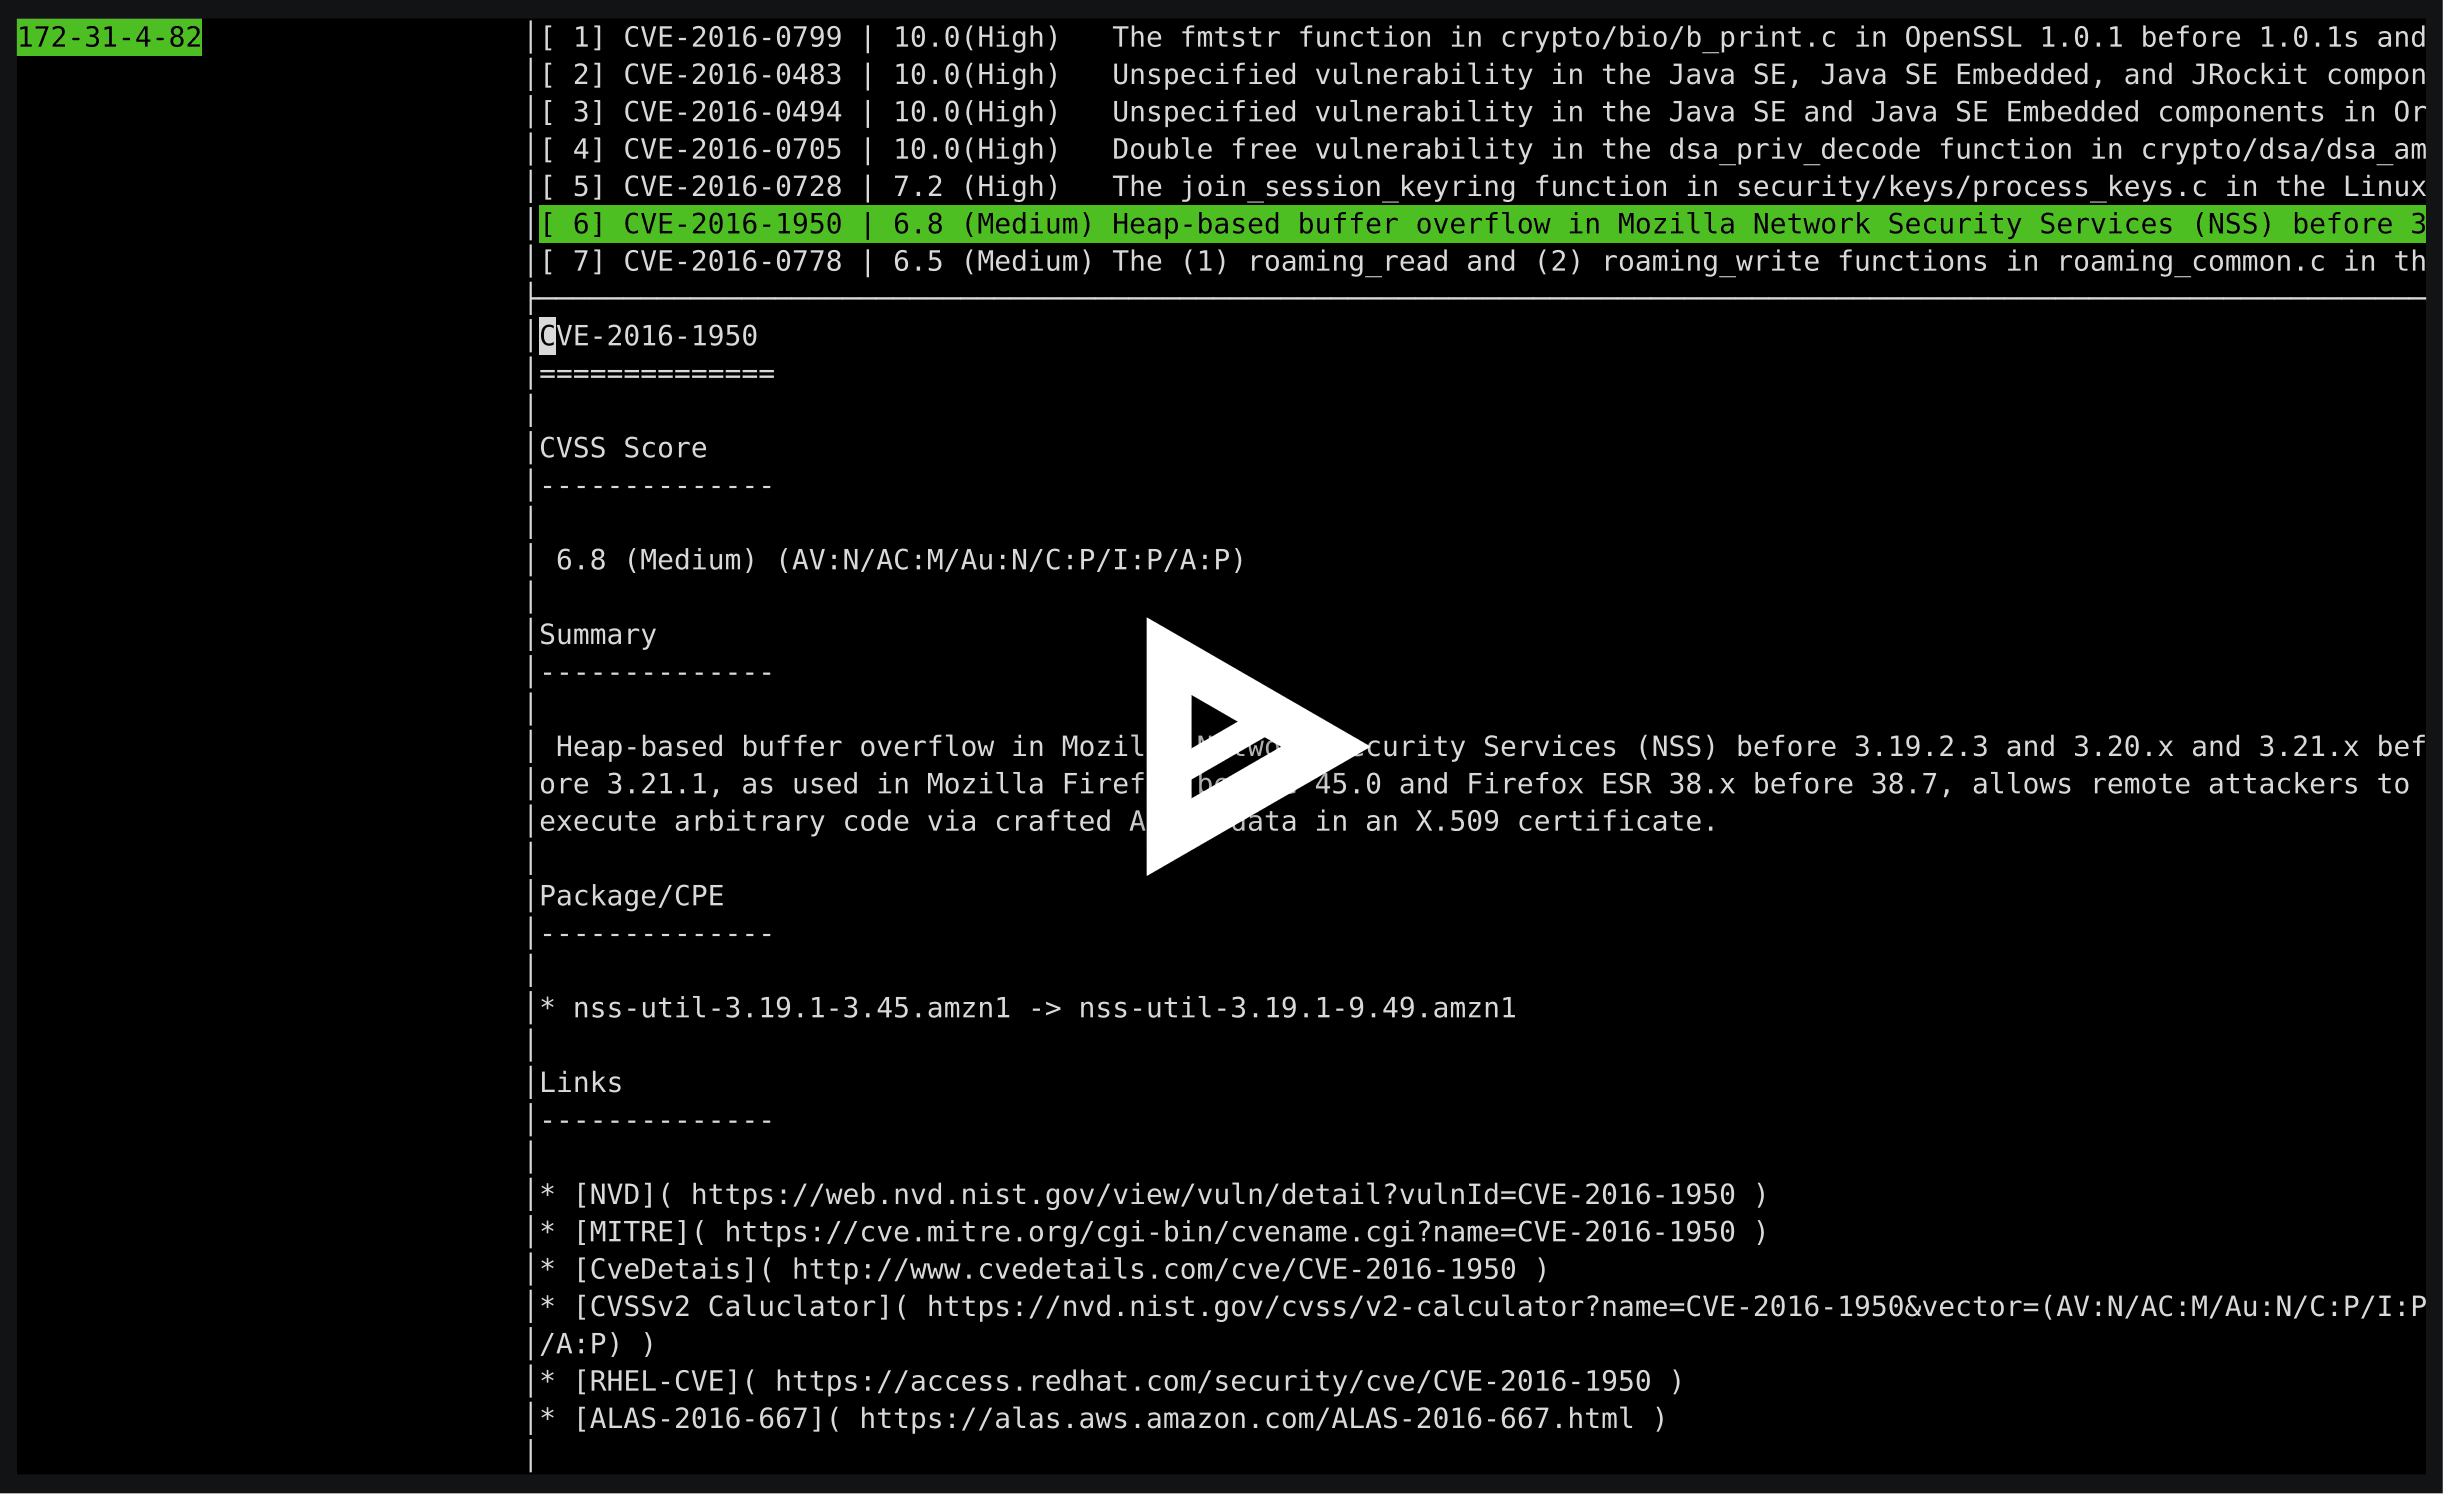](https://asciinema.org/a/3y9zrf950agiko7klg8abvyck) 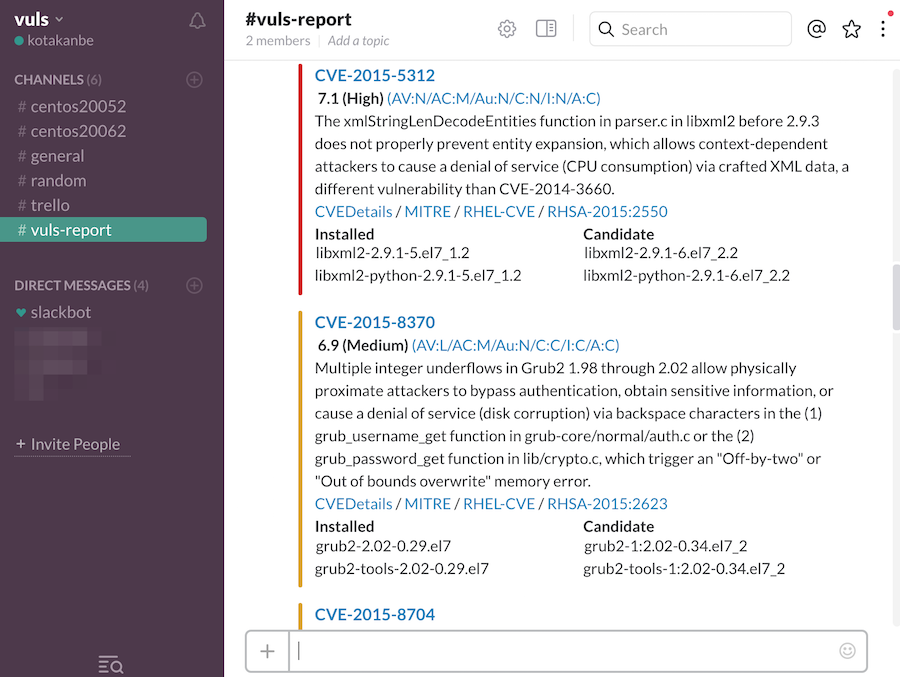 ---- ## Аннотация Для системного администратора ежедневное выполнение анализа уязвимостей безопасности и обновление программного обеспечения может быть обременительным. Чтобы избежать простоев в производственной среде, системные администраторы часто отказываются от автоматического обновления, предоставляемого менеджером пакетов, и выполняют обновление вручную. Это приводит к следующим проблемам: - Системному администратору приходится постоянно отслеживать новые уязвимости в NVD (National Vulnerability Database) или аналогичных базах данных. - При большом количестве установленных пакетов программного обеспечения на сервере может быть невозможно отследить все уязвимости. - Проведение анализа для определения серверов, затронутых новыми уязвимостями, требует больших затрат. Существует риск пропустить один или два сервера при анализе. Vuls — это инструмент, созданный для решения перечисленных выше проблем. Он обладает следующими характеристиками: - Сообщает пользователям об уязвимостях, связанных с системой. - Сообщает пользователям, какие серверы затронуты. - Обнаружение уязвимостей выполняется автоматически для предотвращения пропусков. - Отчеты генерируются регулярно с помощью CRON или других методов для управления уязвимостями. 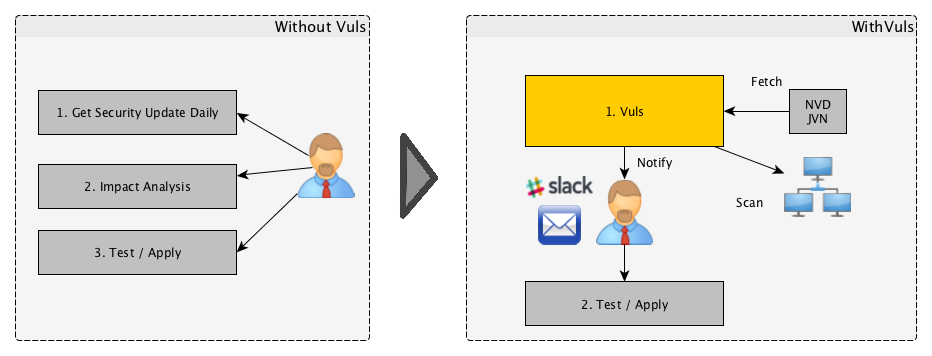 ---- ## Основные возможности ### Сканирование уязвимостей в Linux/FreeBSD/Windows/macOS [Поддерживаются основные Linux/FreeBSD/Windows/macOS](https://vuls.io/docs/en/supported-os.html) - Alpine, Amazon Linux, CentOS, AlmaLinux, Rocky Linux, Debian, Oracle Linux, Raspbian, RHEL, openSUSE, openSUSE Leap, SUSE Enterprise Linux, Fedora, Ubuntu - FreeBSD - Windows - macOS - Облачные среды, локальные установки, работающие Docker-контейнеры ### Высококачественное сканирование - База данных уязвимостей - [NVD](https://nvd.nist.gov/) - [JVN (японский)](http://jvndb.jvn.jp/apis/myjvn/) - OVAL - [Red Hat](https://www.redhat.com/security/data/oval/) - [Debian](https://www.debian.org/security/oval/) - [Ubuntu](https://security-metadata.canonical.com/oval/) - [SUSE](http://ftp.suse.com/pub/projects/security/oval/) - [Oracle Linux](https://linux.oracle.com/security/oval/) - Бюллетени безопасности (Security Advisory) - [Alpine-secdb](https://git.alpinelinux.org/cgit/alpine-secdb/) - [Red Hat Security Advisories](https://access.redhat.com/security/security-updates/) - [Debian Security Bug Tracker](https://security-tracker.debian.org/tracker/) - [Ubuntu CVE Tracker](https://people.canonical.com/~ubuntu-security/cve/) - [Microsoft CVRF](https://api.msrc.microsoft.com/cvrf/v2.0/swagger/index) - Команды (yum, zypper, pkg-audit) - RHSA / ALAS / ELSA / FreeBSD-SA - Журнал изменений (Changelog) - PoC, Эксплойты - [Exploit Database](https://www.exploit-db.com/) - [Модули Metasploit-Framework](https://www.rapid7.com/db/?q=&type=metasploit) - [qazbnm456/awesome-cve-poc](https://github.com/qazbnm456/awesome-cve-poc) - [nomi-sec/PoC-in-GitHub](https://github.com/nomi-sec/PoC-in-GitHub) - [gmatuz/inthewilddb](https://github.com/gmatuz/inthewilddb) - [projectdiscovery/nuclei-templates](https://github.com/projectdiscovery/nuclei-templates) - CERT - [US-CERT](https://www.us-cert.gov/ncas/alerts) - [JPCERT](http://www.jpcert.or.jp/at/2019.html) - KEV - CISA (Cybersecurity & Infrastructure Security Agency): [Каталог известных эксплуатируемых уязвимостей](https://www.cisa.gov/known-exploited-vulnerabilities-catalog) - VulnCheck: [VulnCheck KEV](https://vulncheck.com/kev) - Cyber Threat Intelligence (MITRE ATT&CK и CAPEC) - [mitre/cti](https://github.com/mitre/cti) - Библиотеки - [aquasecurity/vuln-list](https://github.com/aquasecurity/vuln-list) - WordPress - [wpscan](https://wpscan.com/api) ### Режимы сканирования [Быстрое сканирование (Fast Scan)](https://vuls.io/docs/en/architecture-fast-scan.html) - Сканирование без прав root, без зависимостей - Почти нулевая нагрузка на целевой сервер - Офлайн-режим сканирования без доступа к интернету (CentOS, Alma Linux, Rocky Linux, Debian, Oracle Linux, Red Hat, Fedora, Ubuntu) [Быстрое сканирование с root (Fast Root Scan)](https://vuls.io/docs/en/architecture-fast-root-scan.html) - Сканирование с правами root - Почти нулевая нагрузка на целевой сервер - Обнаружение процессов, затронутых обновлением, с помощью yum-ps (Amazon Linux, CentOS, Alma Linux, Rocky Linux, Oracle Linux, Fedora, RedHat) - Обнаружение процессов, которые были обновлены ранее, но ещё не перезапущены, с помощью checkrestart из debian-goodies (Debian, Ubuntu) - Офлайн-режим сканирования без доступа к интернету (CentOS, Alma Linux, Rocky Linux, Debian, Oracle Linux, Red Hat, Fedora, Ubuntu) ### [Удалённое и локальное сканирование, режим сервера](https://vuls.io/docs/en/architecture-remote-local.html) [Удалённое сканирование (Remote scan mode)](https://vuls.io/docs/en/architecture-remote-scan.html) - Пользователю достаточно настроить одну машину, которая подключается к целевым серверам по SSH [Локальное сканирование (Local scan mode)](https://vuls.io/docs/en/architecture-local-scan.html) - Если вы не хотите, чтобы центральный сервер Vuls подключался к каждому серверу по SSH, вы можете использовать Vuls в режиме локального сканирования. [Режим сервера (Server mode)](https://vuls.io/docs/en/usage-server.html) - Сначала запустите Vuls в режиме сервера и слушайте как HTTP-сервер. - Затем на целевом сервере выполните команду для сбора информации о программном обеспечении и отправьте результат на сервер Vuls по HTTP. Вы получите результаты сканирования в формате JSON. - SSH не требуется, сканер не требуется. Только выполнение команд Linux непосредственно на целевом сервере. ### **Динамический** анализ - Можно получить состояние сервера, подключившись по SSH и выполнив команду. - Vuls предупреждает, если на целевом сервере было обновлено ядро и т.п., но перезагрузка не выполнена. ### Сканирование уязвимостей пакетов, не входящих в ОС - Библиотеки языков программирования - Самостоятельно скомпилированное ПО - Сетевые устройства Vuls предоставляет несколько опций для обнаружения уязвимостей: - [Сканирование на основе Lockfile](https://vuls.io/docs/en/usage-scan-non-os-packages.html#library-vulns-scan) - [Интеграция с GitHub](https://vuls.io/docs/en/usage-scan-non-os-packages.html#usage-integrate-with-github-security-alerts) - [Сканирование на основе Common Platform Enumeration (CPE)](https://vuls.io/docs/en/usage-scan-non-os-packages.html#cpe-scan) - [Интеграция с OWASP Dependency Check](https://vuls.io/docs/en/usage-scan-non-os-packages.html#usage-integrate-with-owasp-dependency-check-to-automatic-update-when-the-libraries-are-updated-experimental) ## Сканирование WordPress: ядра, тем, плагинов - [Сканирование WordPress](https://vuls.io/docs/en/usage-scan-wordpress.html) ## Прочее - Неразрушающее тестирование - Предварительная авторизация *НЕ* требуется перед сканированием в AWS - Vuls хорошо работает с непрерывной интеграцией, поскольку тесты можно запускать ежедневно. Это позволяет находить уязвимости очень быстро. - Автоматическая генерация шаблона конфигурационного файла - Автоматическое обнаружение серверов, заданных с помощью CIDR, создание шаблона конфигурационного файла - Возможность отправки уведомлений по электронной почте и в Slack (поддерживается японский язык) - Результаты сканирования можно просматривать с помощью вспомогательного ПО: TUI Viewer в терминале или Web UI ([VulsRepo](https://github.com/ishiDACo/vulsrepo)). ---- ## Что Vuls не делает - Vuls не обновляет уязвимые пакеты. ---- ## Документация Для получения дополнительной информации, такой как установка, учебные пособия, использование, посетите [vuls.io](https://vuls.io/) [日本語翻訳ドキュメント](https://vuls.io/ja/) ---- ## Авторы kotakanbe ([@kotakanbe](https://twitter.com/kotakanbe)) создал vuls, а [эти замечательные люди](https://github.com/future-architect/vuls/graphs/contributors) внесли свой вклад. ## Вклад см. [vulsdoc](https://vuls.io/docs/en/how-to-contribute.html) ---- ## Спонсоры | | | | ------------- | ------------- | | <a href="https://www.tines.com/?utm_source=oss&utm_medium=sponsorship&utm_campaign=vuls"><img src="https://assets.kitploit.com/production/public/readmes/315/fc0a0088998387e3dbc2fefeb4f7bfbb9c5f65a9015a38064b24b7a1b0d5152a.png" align="left" width="600px" ></a> | Tines — это автоматизация без кода для команд безопасности. Создавайте мощные, надежные рабочие процессы без команды разработчиков. | | <a href="https://www.sakura.ad.jp/"><img src="https://vuls.io/img/icons/sakura.svg" align="left" width="600px" ></a> | SAKURA internet Inc. — интернет-компания, основанная в 1996 году. Мы предоставляем услуги облачных вычислений, такие как «Sakura's Shared Server», «Sakura's VPS» и «Sakura's Cloud», чтобы удовлетворить потребности широкого круга клиентов — от частных лиц и корпораций до образовательных и государственных учреждений, используя собственные центры обработки данных в Японии. Основываясь на философии «превратить то, что вы хотите сделать, в то, что вы можете сделать», мы предлагаем решения DX для всех областей. | ---- ## Лицензия Пожалуйста, смотрите [LICENSE](https://github.com/future-architect/vuls/blob/master/LICENSE).


