Vuls: Сканер уязвимостей


Сканер уязвимостей для Linux/FreeBSD, без агента, написан на Go.
Twitter: @vuls_en

Аннотация
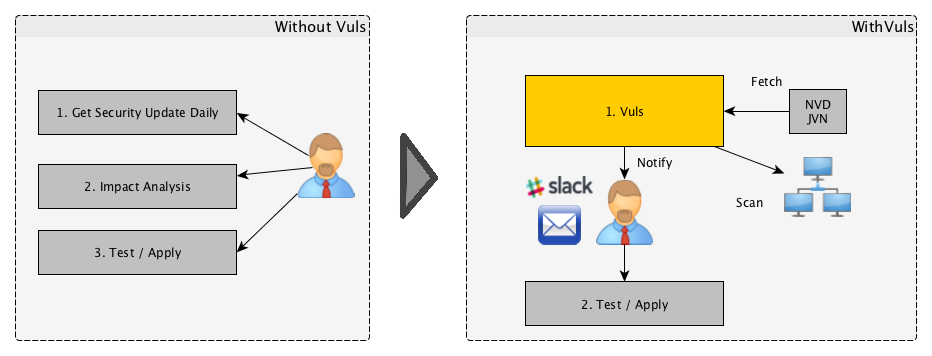
Для системного администратора ежедневное выполнение анализа уязвимостей безопасности и обновление программного обеспечения может быть обременительным. Чтобы избежать простоев в производственной среде, системные администраторы часто отказываются от автоматического обновления, предоставляемого менеджером пакетов, и выполняют обновление вручную. Это приводит к следующим проблемам:
- Системному администратору приходится постоянно отслеживать новые уязвимости в NVD (National Vulnerability Database) или аналогичных базах данных.
- При большом количестве установленных пакетов программного обеспечения на сервере может быть невозможно отследить все уязвимости.
- Проведение анализа для определения серверов, затронутых новыми уязвимостями, требует больших затрат. Существует риск пропустить один или два сервера при анализе.
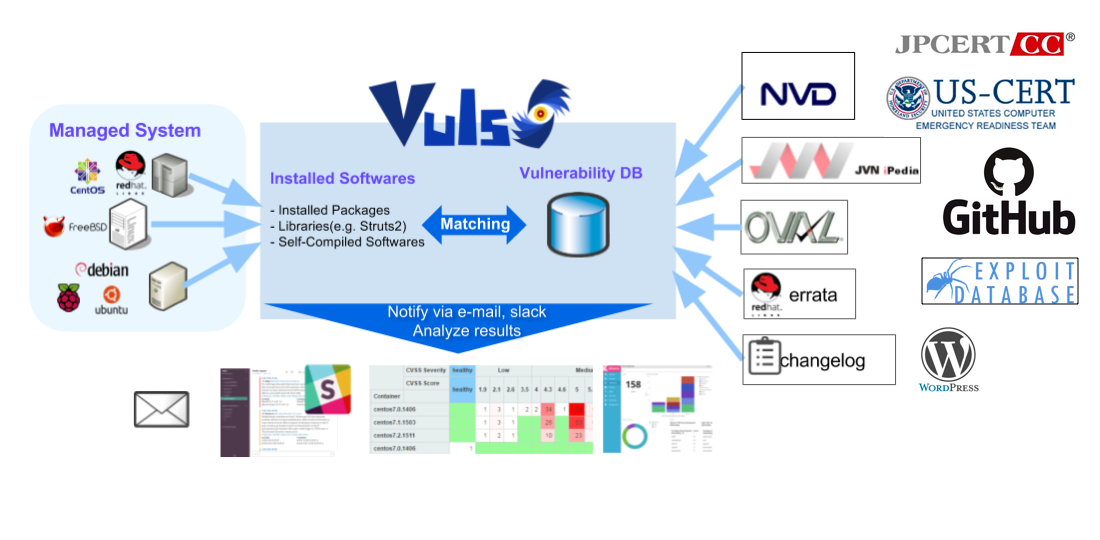
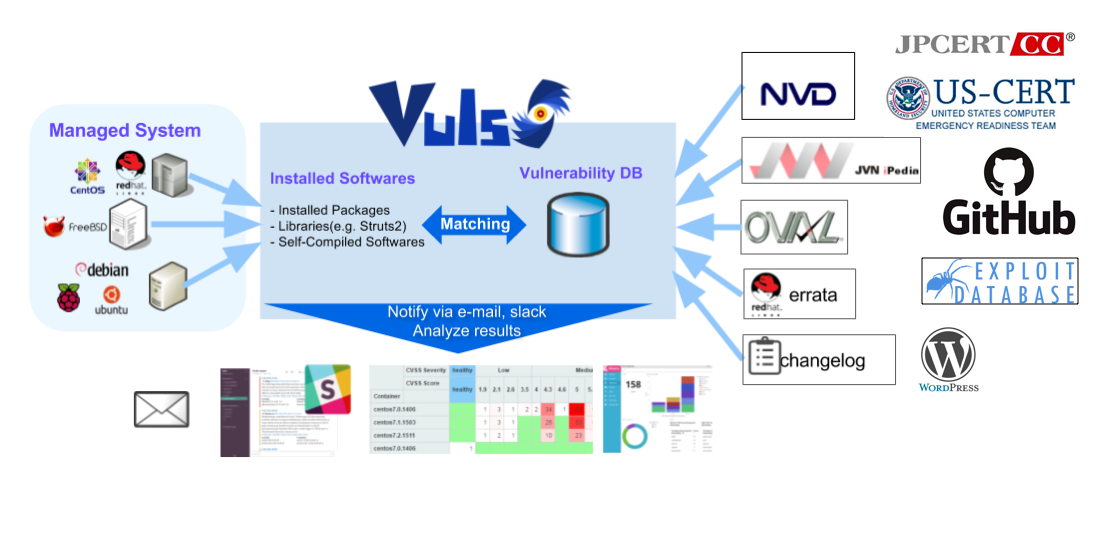
Vuls — это инструмент, созданный для решения перечисленных выше проблем. Он обладает следующими характеристиками:
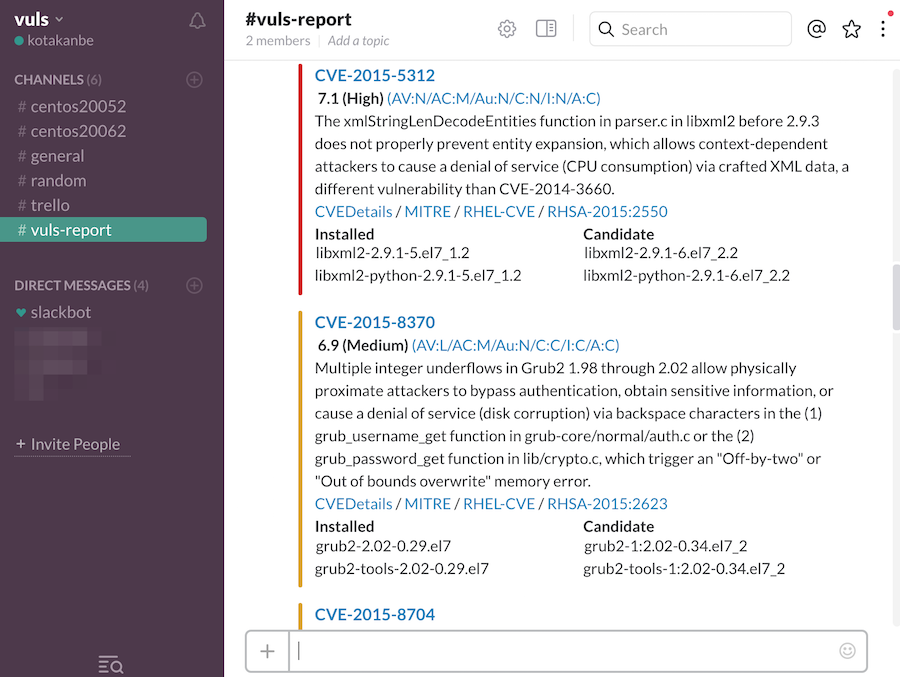
- Сообщает пользователям об уязвимостях, связанных с системой.
- Сообщает пользователям, какие серверы затронуты.
- Обнаружение уязвимостей выполняется автоматически для предотвращения пропусков.
- Отчеты генерируются регулярно с помощью CRON или других методов для управления уязвимостями.
Основные возможности
Сканирование уязвимостей в Linux/FreeBSD/Windows/macOS
Поддерживаются основные Linux/FreeBSD/Windows/macOS
- Alpine, Amazon Linux, CentOS, AlmaLinux, Rocky Linux, Debian, Oracle Linux, Raspbian, RHEL, openSUSE, openSUSE Leap, SUSE Enterprise Linux, Fedora, Ubuntu
- FreeBSD
- Windows
- macOS
- Облачные среды, локальные установки, работающие Docker-контейнеры
Высококачественное сканирование
-
База данных уязвимостей
-
OVAL
-
Бюллетени безопасности (Security Advisory)
-
Команды (yum, zypper, pkg-audit)
- RHSA / ALAS / ELSA / FreeBSD-SA
- Журнал изменений (Changelog)
-
PoC, Эксплойты
-
CERT
-
KEV
-
Cyber Threat Intelligence (MITRE ATT&CK и CAPEC)
-
Библиотеки
-
WordPress
Режимы сканирования
Быстрое сканирование (Fast Scan)
- Сканирование без прав root, без зависимостей
- Почти нулевая нагрузка на целевой сервер
- Офлайн-режим сканирования без доступа к интернету (CentOS, Alma Linux, Rocky Linux, Debian, Oracle Linux, Red Hat, Fedora, Ubuntu)
Быстрое сканирование с root (Fast Root Scan)
- Сканирование с правами root
- Почти нулевая нагрузка на целевой сервер
- Обнаружение процессов, затронутых обновлением, с помощью yum-ps (Amazon Linux, CentOS, Alma Linux, Rocky Linux, Oracle Linux, Fedora, RedHat)
- Обнаружение процессов, которые были обновлены ранее, но ещё не перезапущены, с помощью checkrestart из debian-goodies (Debian, Ubuntu)
- Офлайн-режим сканирования без доступа к интернету (CentOS, Alma Linux, Rocky Linux, Debian, Oracle Linux, Red Hat, Fedora, Ubuntu)
Удалённое сканирование (Remote scan mode)
- Пользователю достаточно настроить одну машину, которая подключается к целевым серверам по SSH
Локальное сканирование (Local scan mode)
- Если вы не хотите, чтобы центральный сервер Vuls подключался к каждому серверу по SSH, вы можете использовать Vuls в режиме локального сканирования.
Режим сервера (Server mode)
- Сначала запустите Vuls в режиме сервера и слушайте как HTTP-сервер.
- Затем на целевом сервере выполните команду для сбора информации о программном обеспечении и отправьте результат на сервер Vuls по HTTP. Вы получите результаты сканирования в формате JSON.
- SSH не требуется, сканер не требуется. Только выполнение команд Linux непосредственно на целевом сервере.
Динамический анализ
- Можно получить состояние сервера, подключившись по SSH и выполнив команду.
- Vuls предупреждает, если на целевом сервере было обновлено ядро и т.п., но перезагрузка не выполнена.
Сканирование уязвимостей пакетов, не входящих в ОС
- Библиотеки языков программирования
- Самостоятельно скомпилированное ПО
- Сетевые устройства
Vuls предоставляет несколько опций для обнаружения уязвимостей:
 future-architect/vuls