 fofapro/fapro
Многопротокольный симулятор ловушек (honeypot), поддерживающий более 50 сетевых сервисов с глубоким взаимодействием, логирование TCP/UDP/ICMP, сбор отпечатков JA3 и развертывание виртуальных сетей для сбора данных об угрозах и сетевой дезинформации.

 FaPro


FaPro — это инструмент для подделки серверов (Fake Protocol Server), позволяющий легко запускать или останавливать множество сетевых служб.
Цель — поддержка как можно большего числа протоколов и обеспечение глубокого взаимодействия с каждым из них.
Поддерживаемые режимы работы:
Поддерживаемые протоколы:
Использование TcpForward для перенаправления сетевого трафика
Поддержка логирования tcp syn
Поддержка логирования icmp ping
Поддержка логирования UDP-пакетов
Поддержка JA3 SSL-отпечатков
Поддержка IP-ограничителя (IP Limiter)
Поддерживается аутентификация credssp ntlmv2 nla.
Поддерживается настройка изображения, отображаемого при входе пользователя.
Поддерживается вход пользователя.
Поддерживаются поддельные команды терминала, такие как id, uid, whoami и т.д.
Формат учётной записи: username:password:home:uid
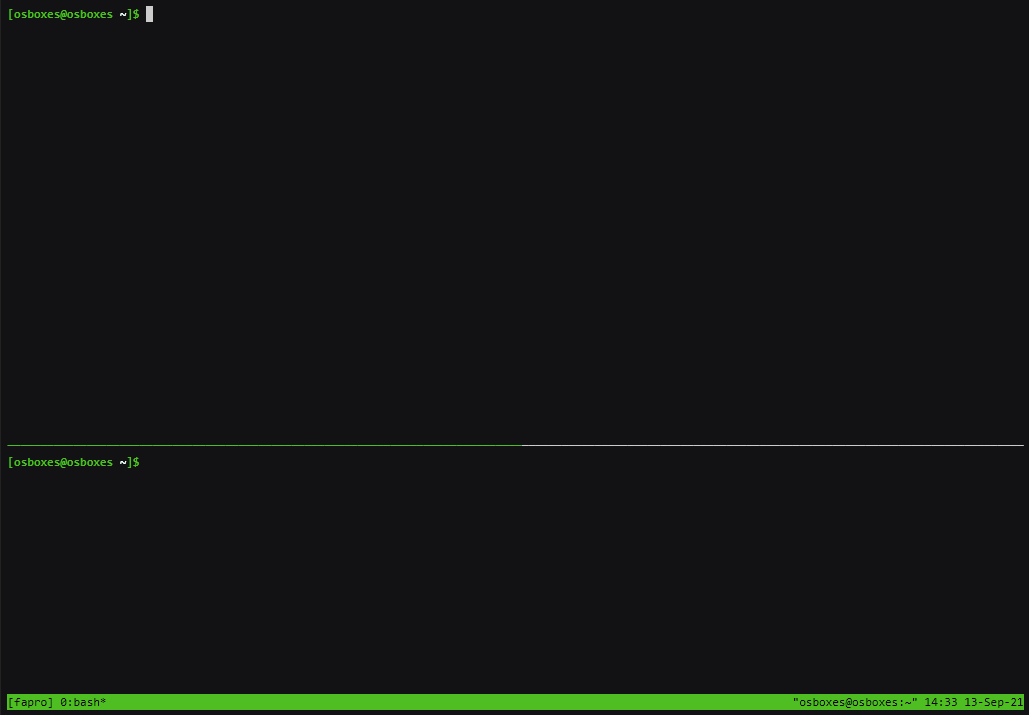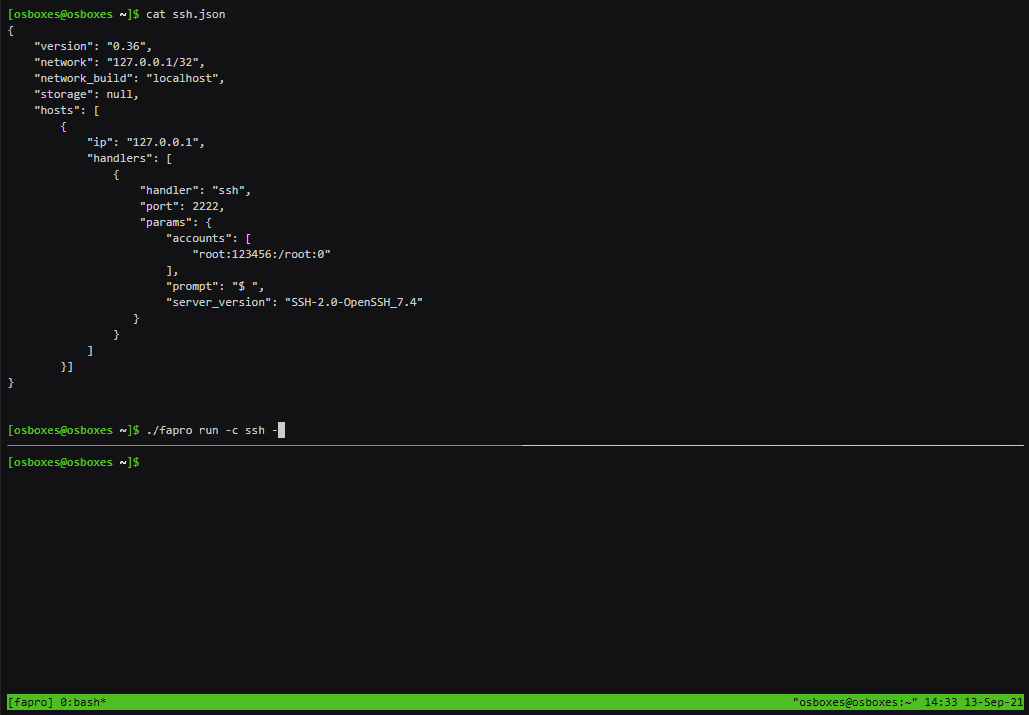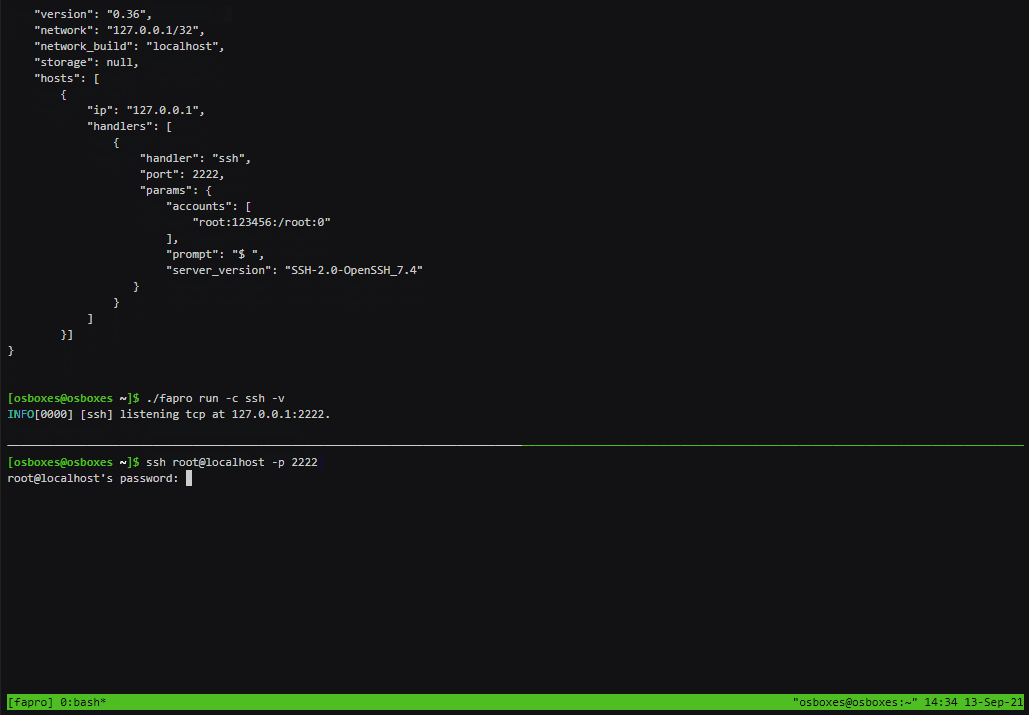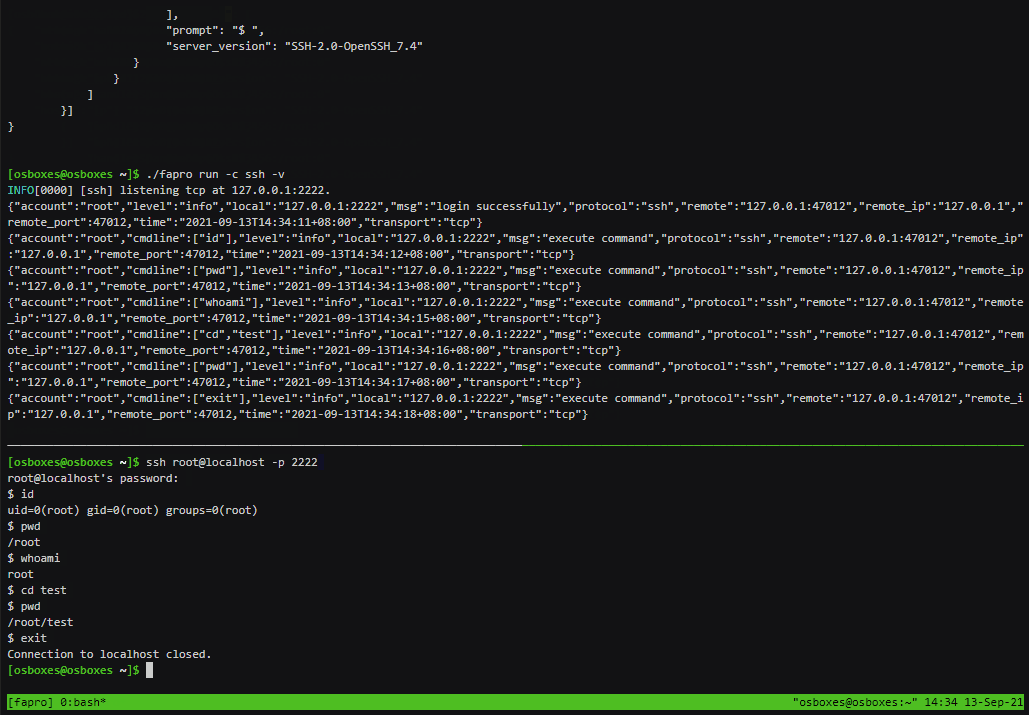
Поддерживается вход пользователя и взаимодействие.
Поддерживается выполнение SQL-запросов и интерактивное взаимодействие.
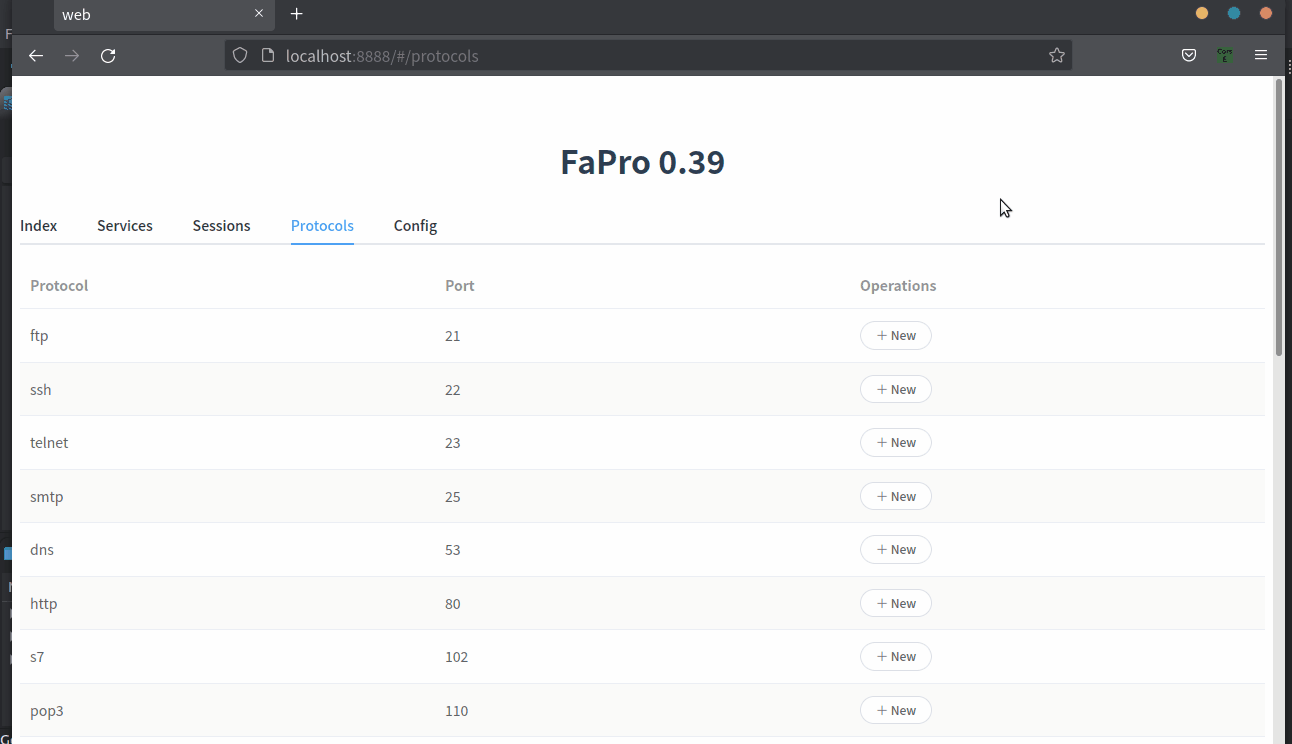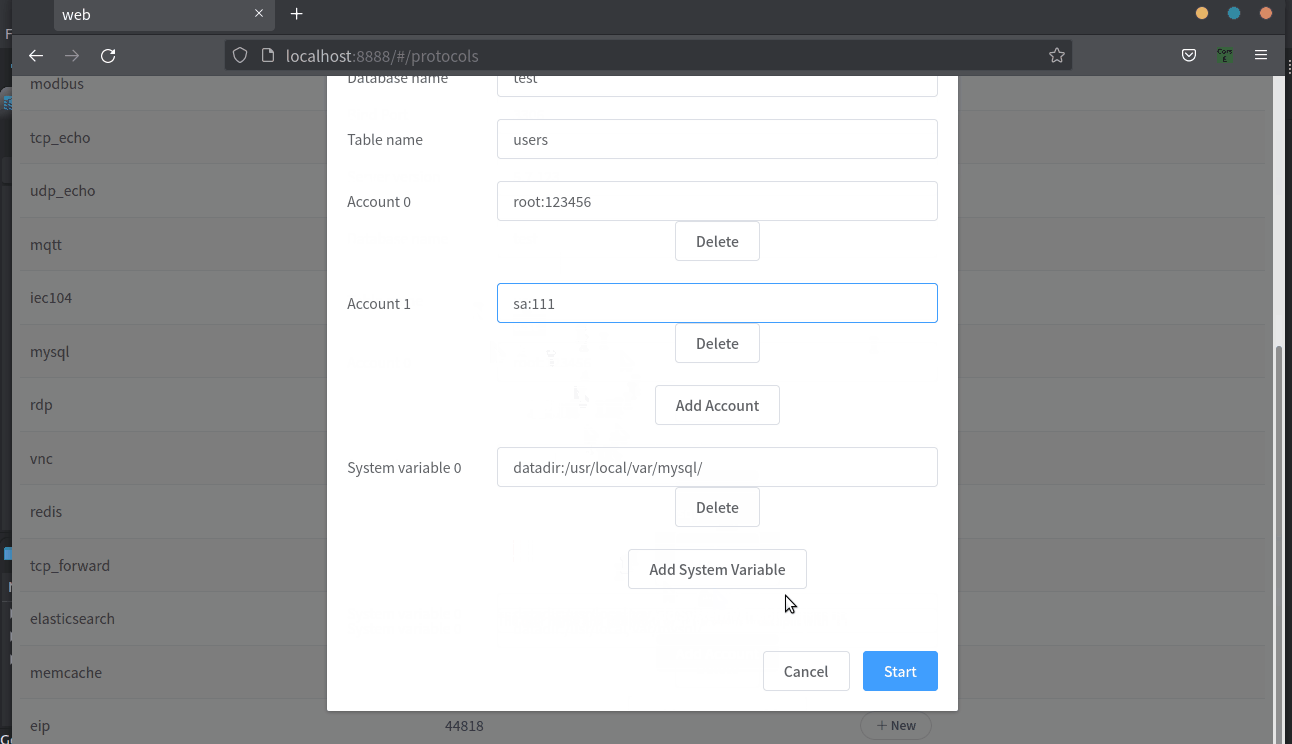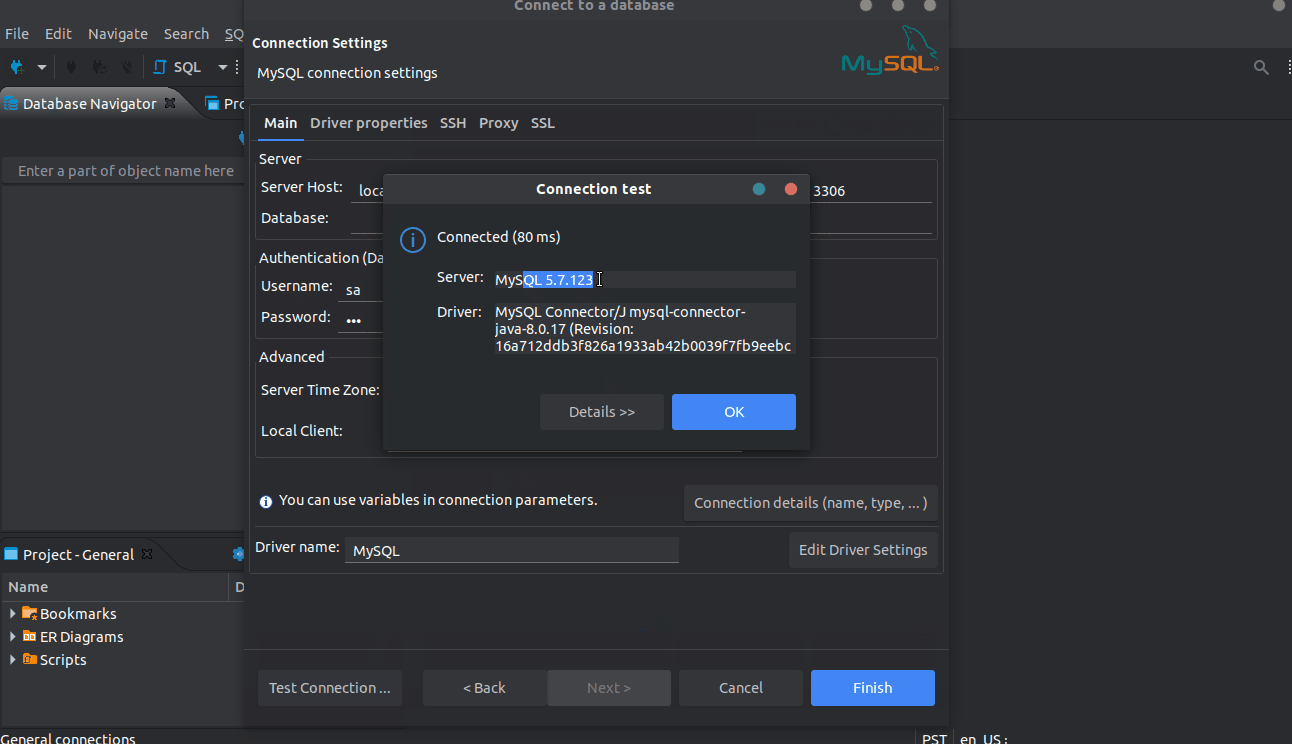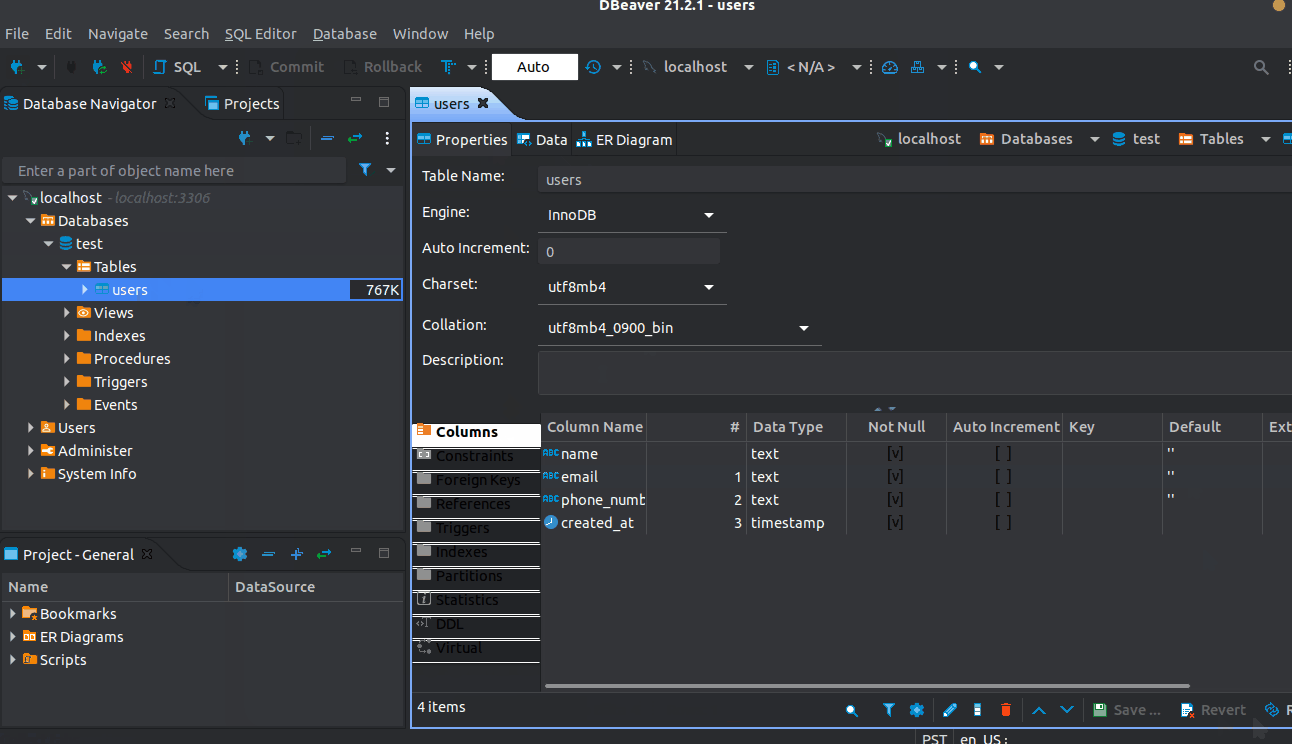
Поддерживается вход пользователя и взаимодействие.
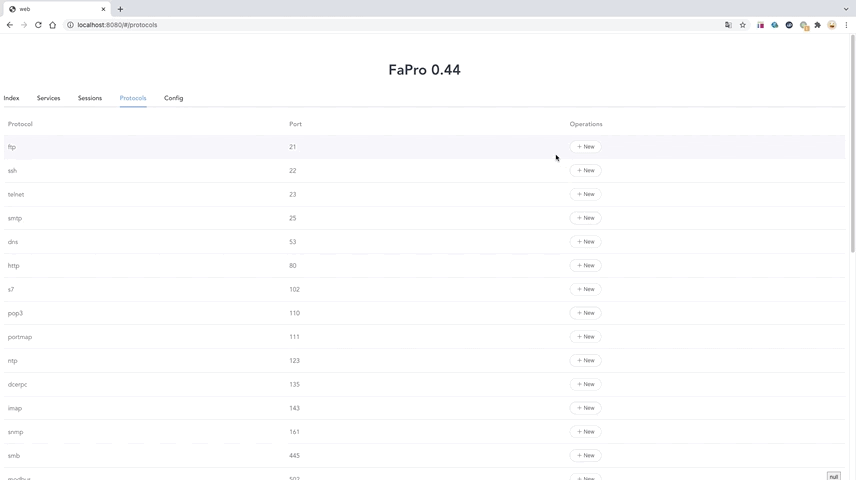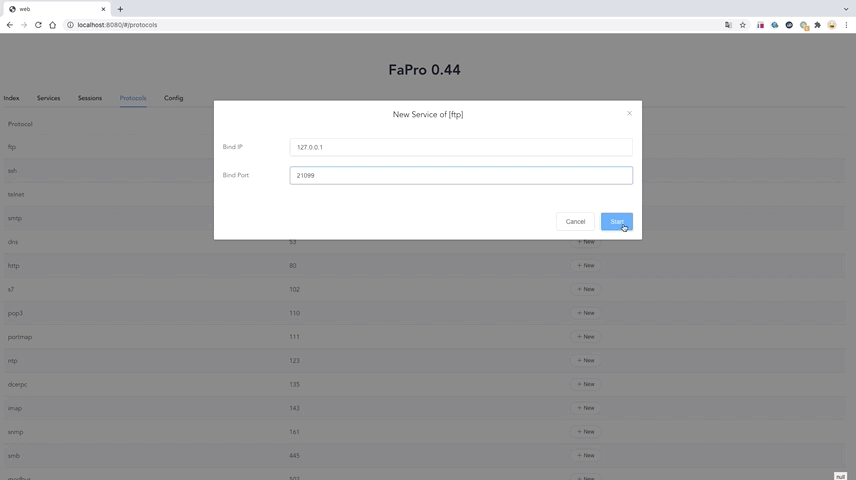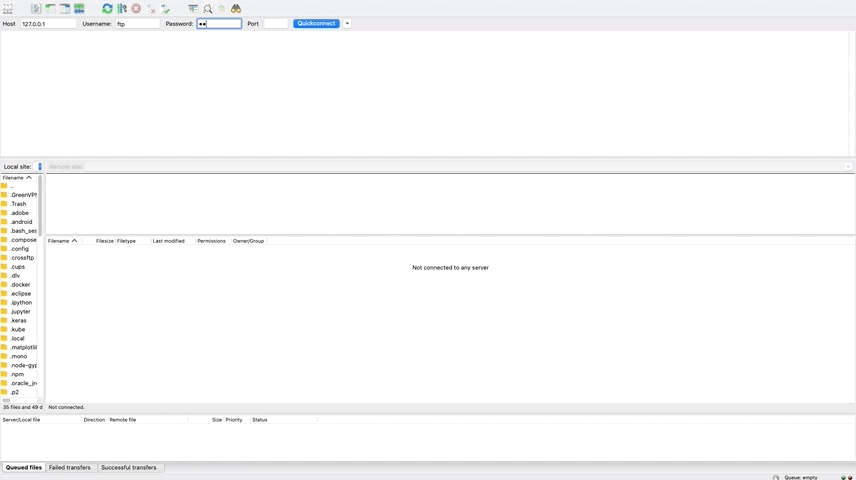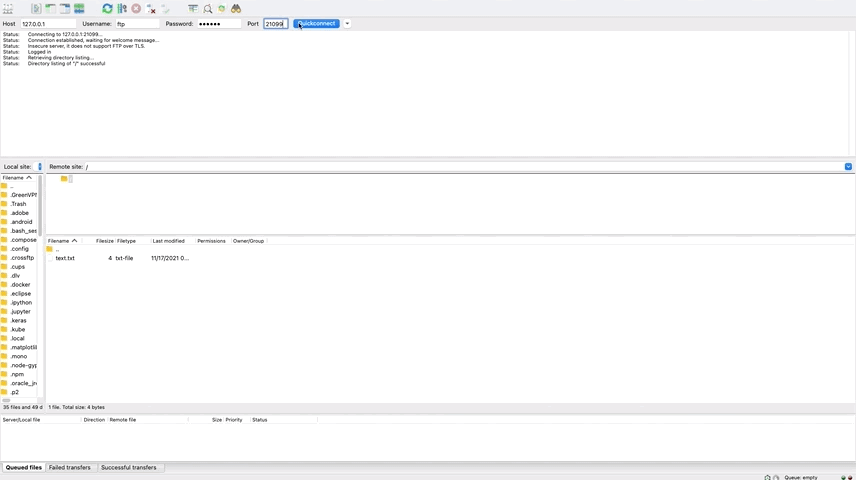
В настоящее время поддерживается только подмена отпечатка nmap.
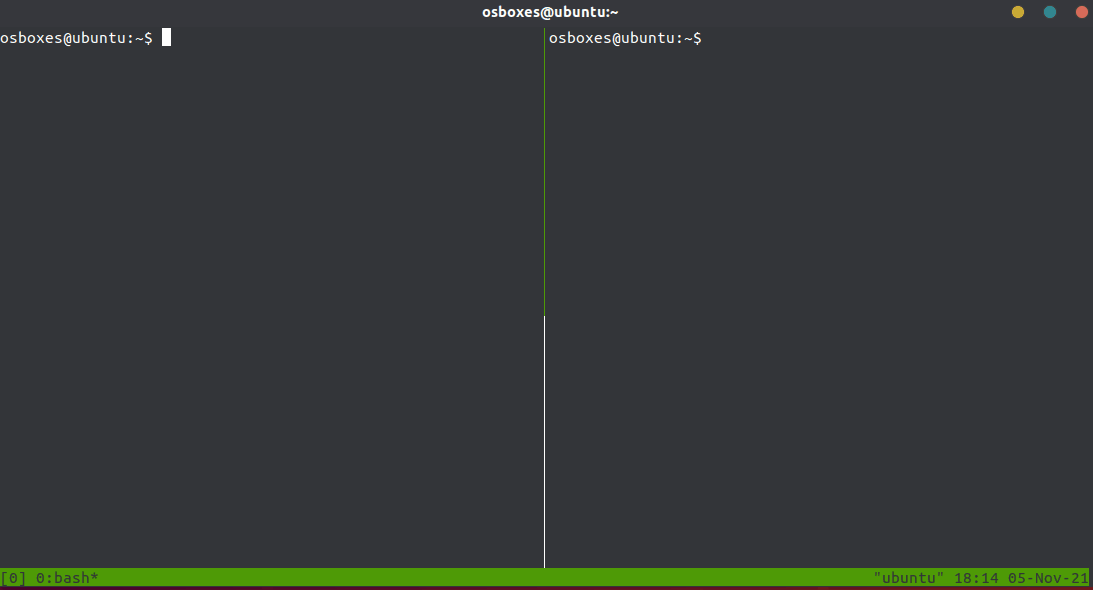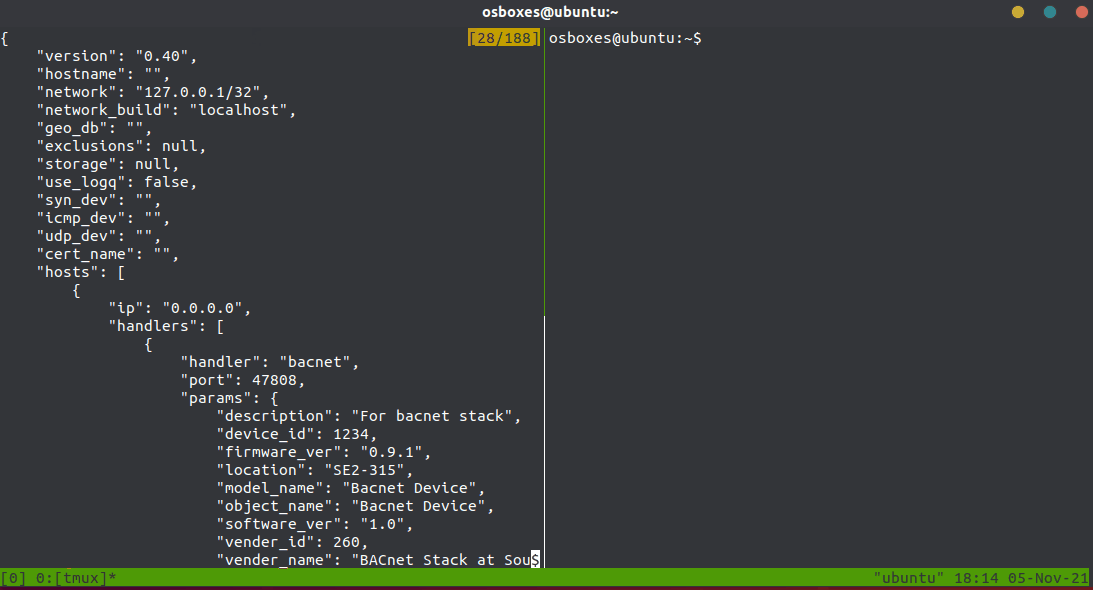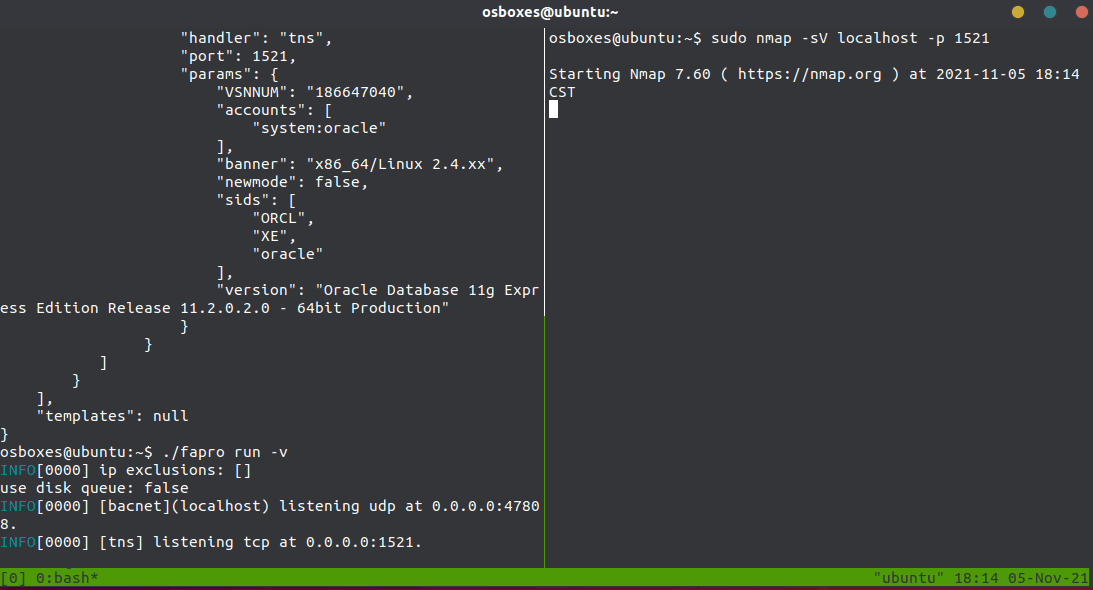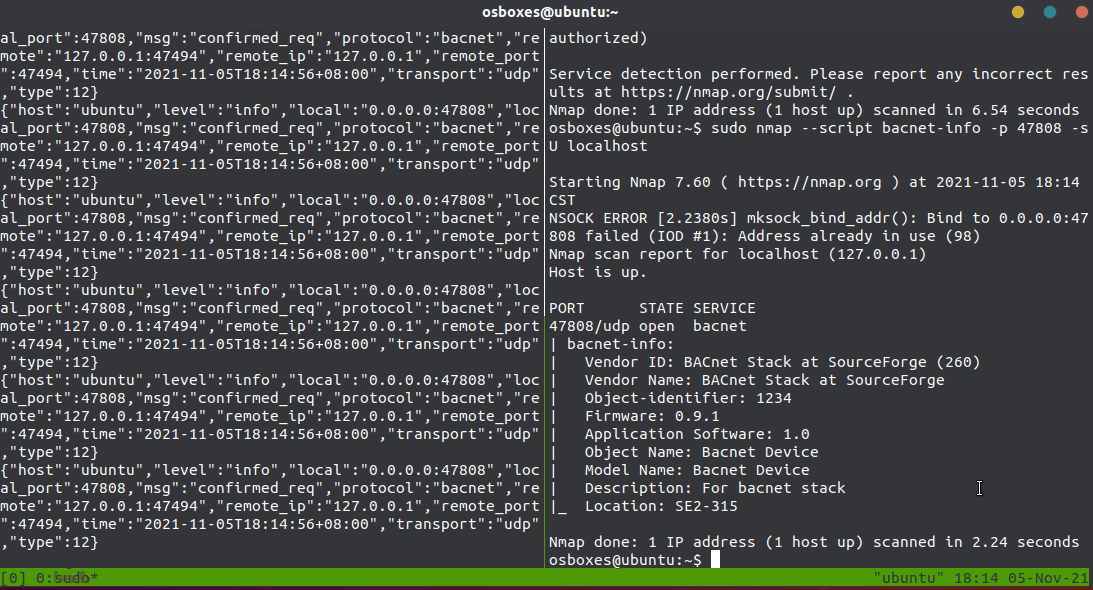
Поддерживается вход и взаимодействие.
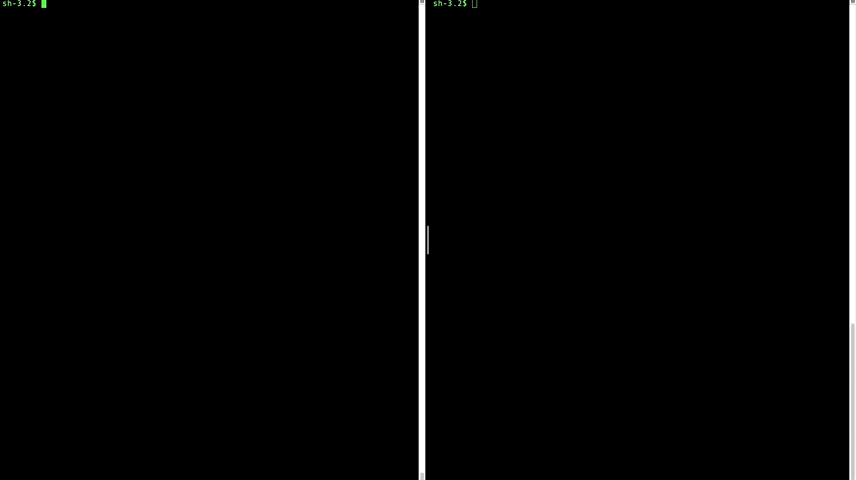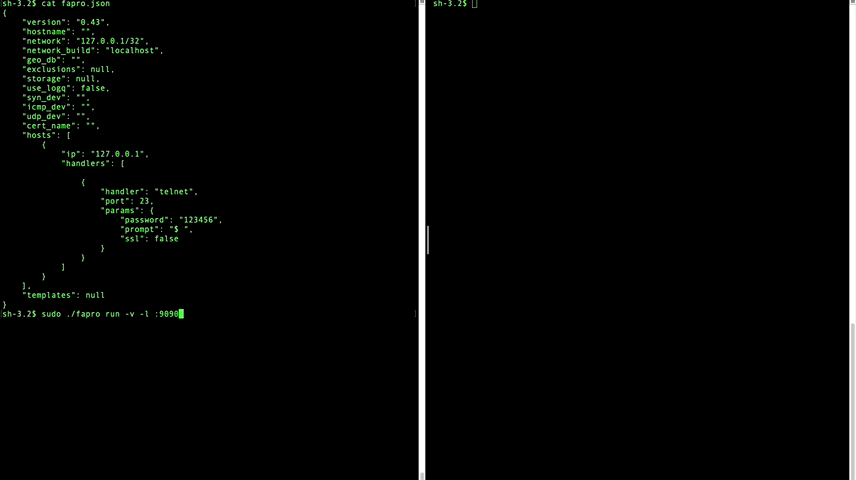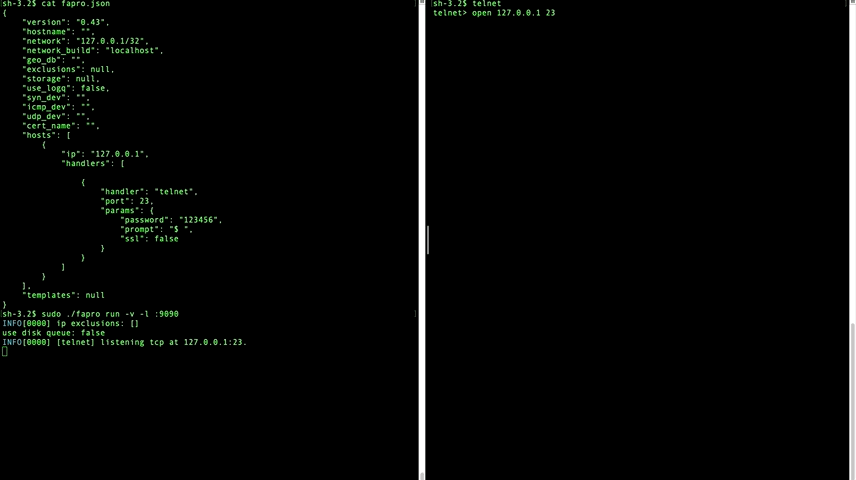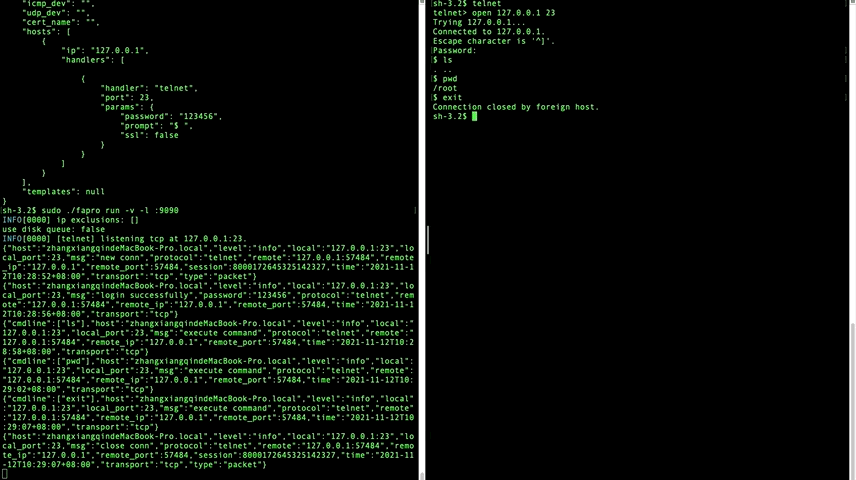
Поддерживается вход и взаимодействие.
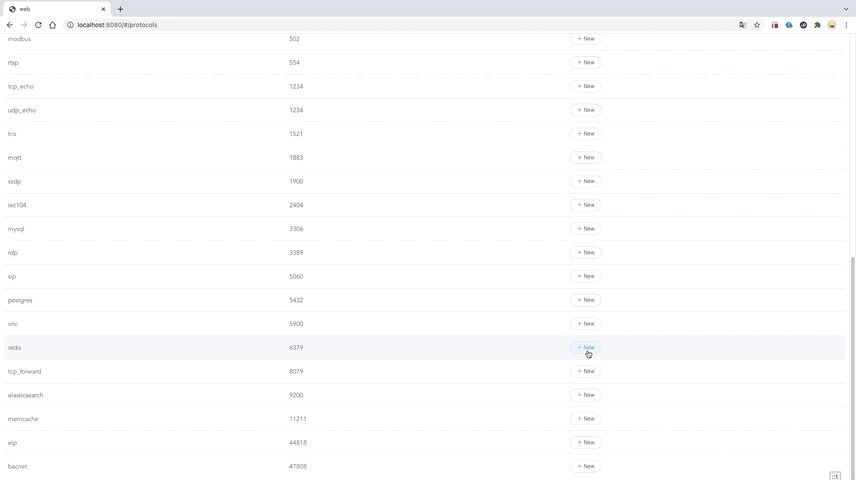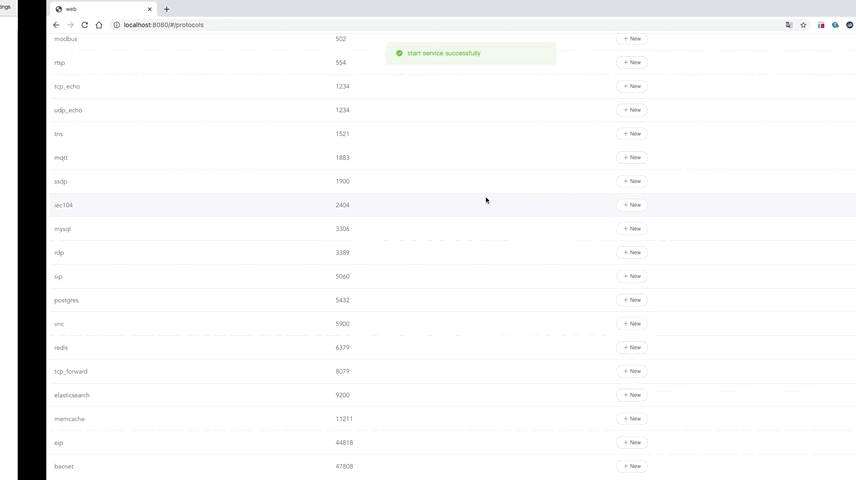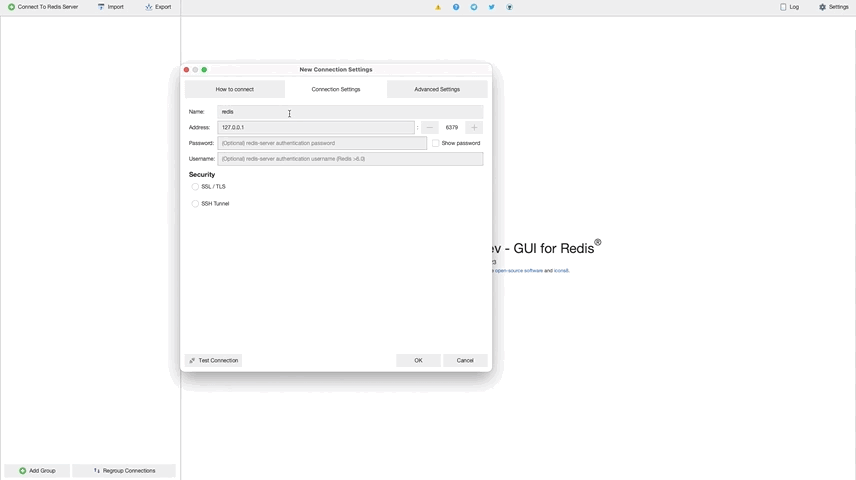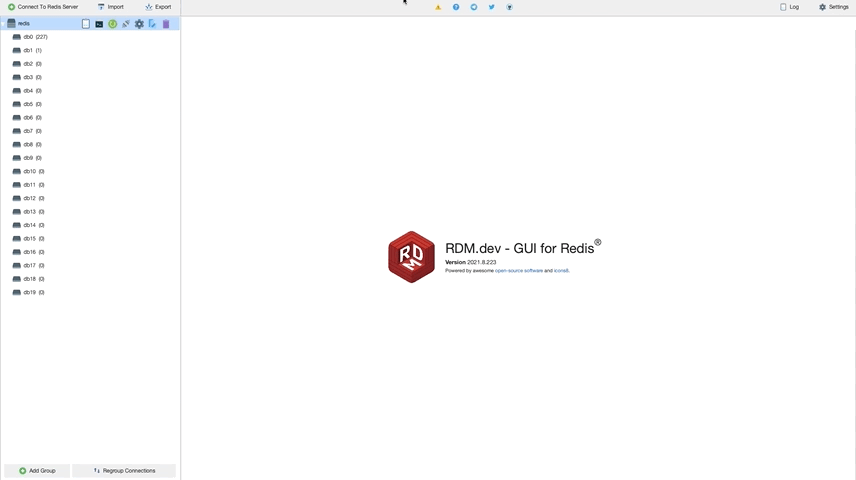
Поддерживается базовая информация.
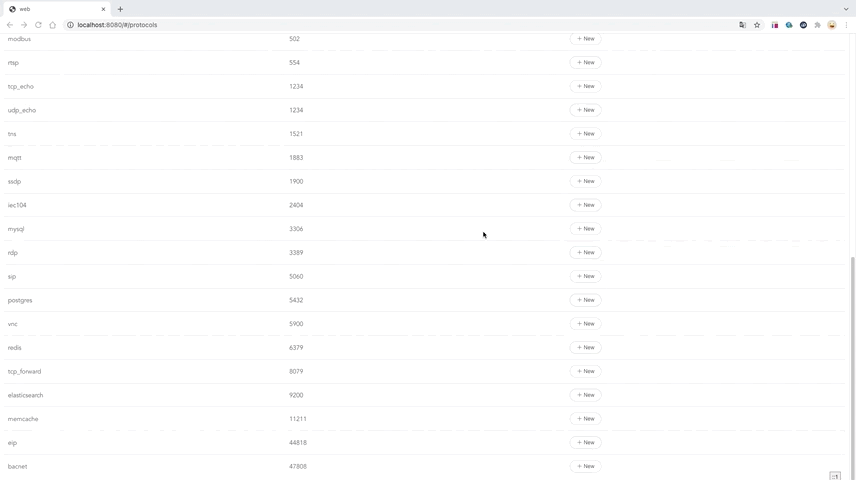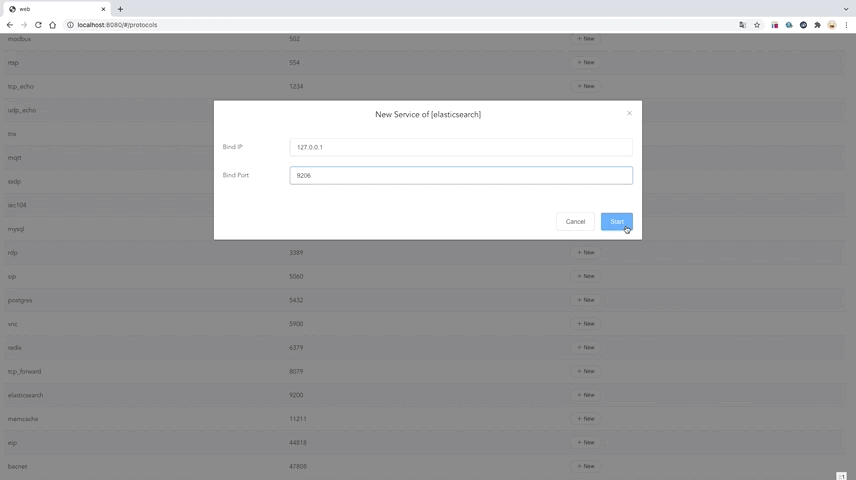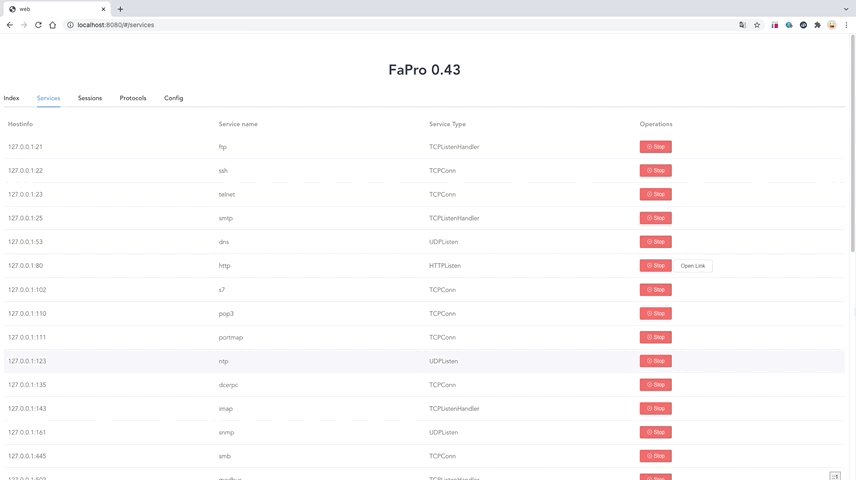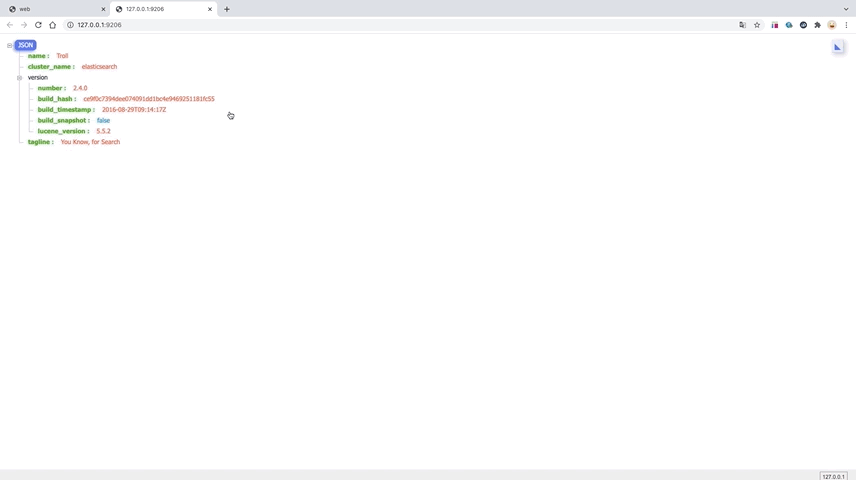
Поддерживается вход и взаимодействие.
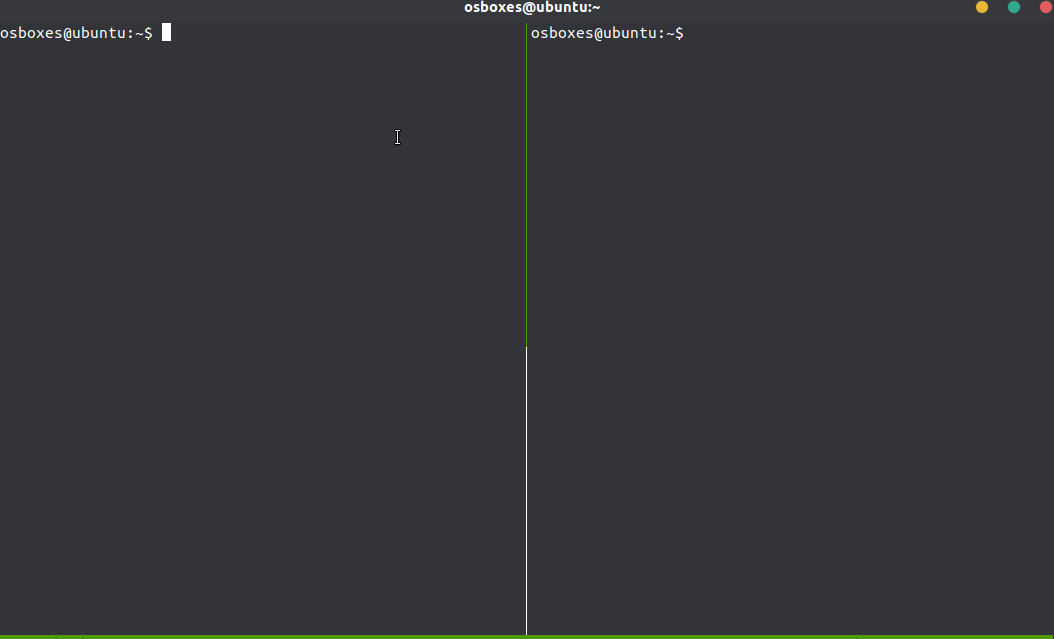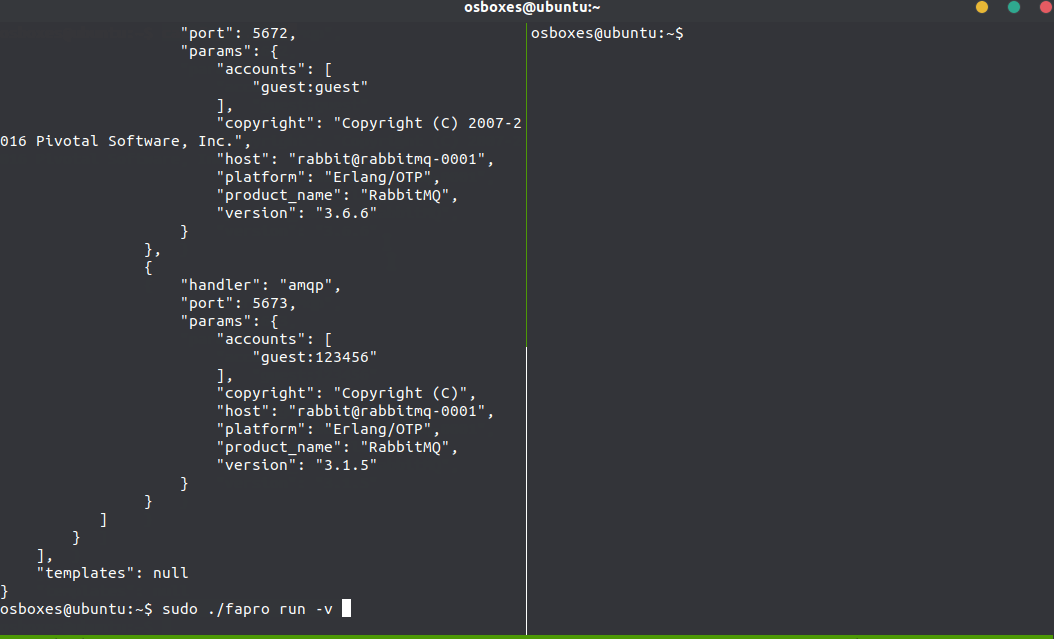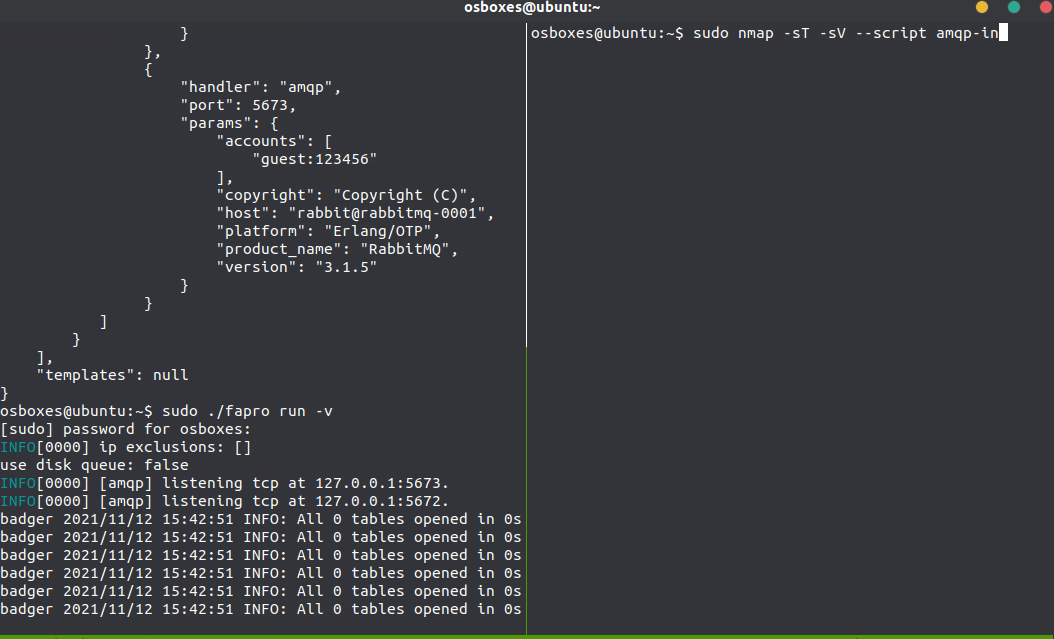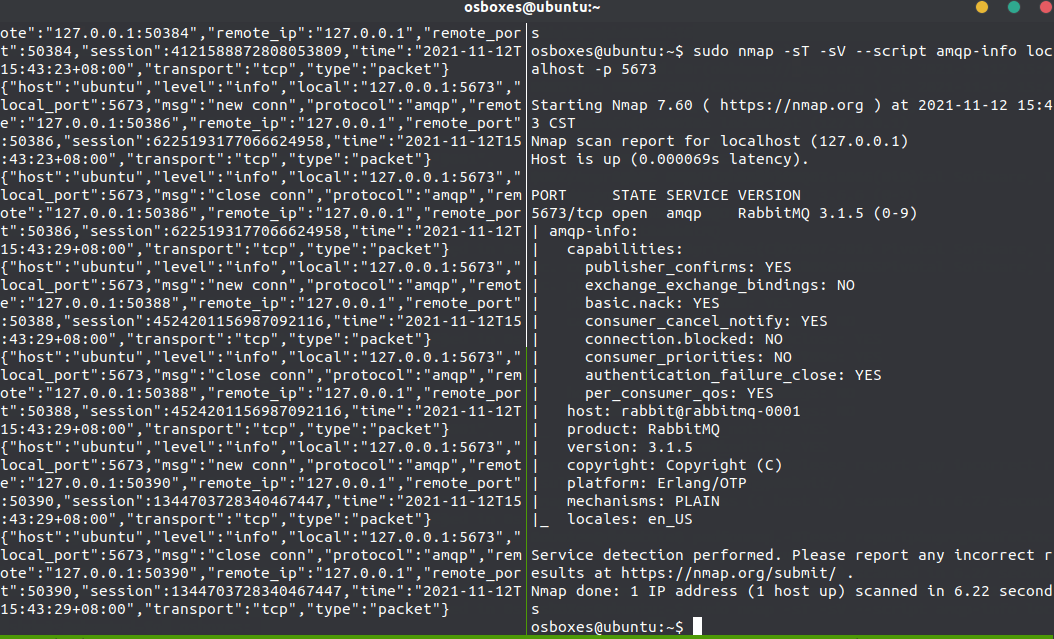
В настоящее время поддерживается только подмена отпечатка nmap.
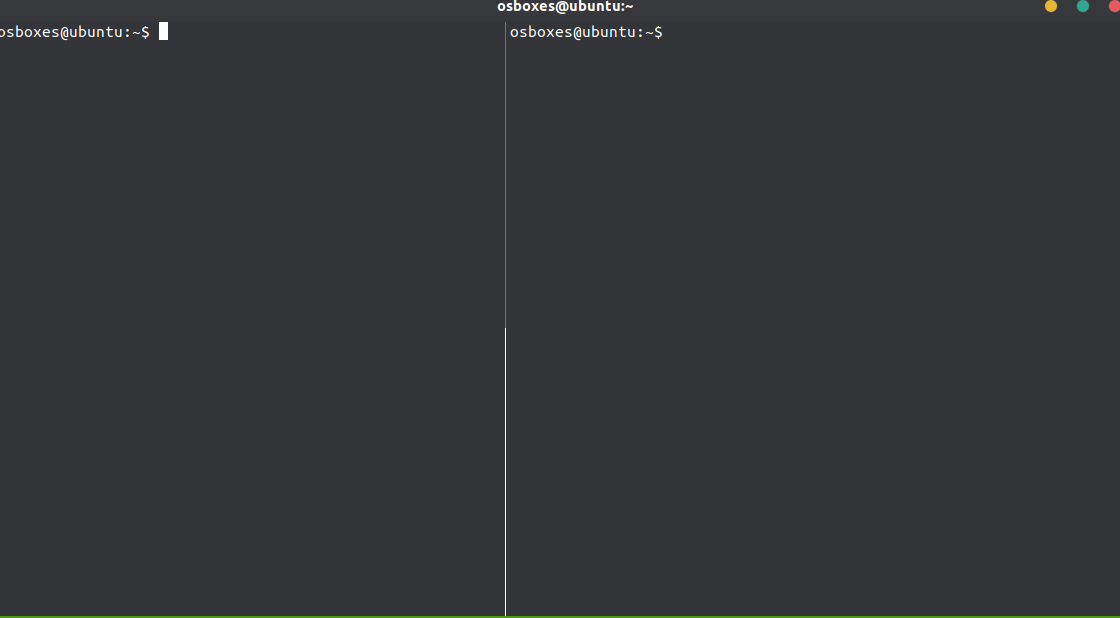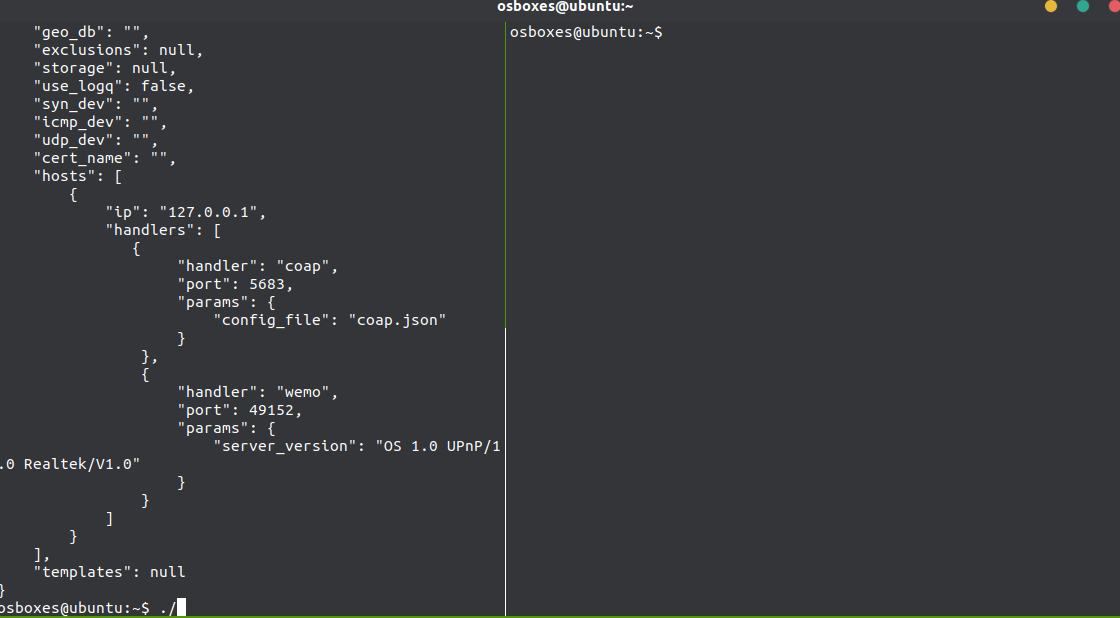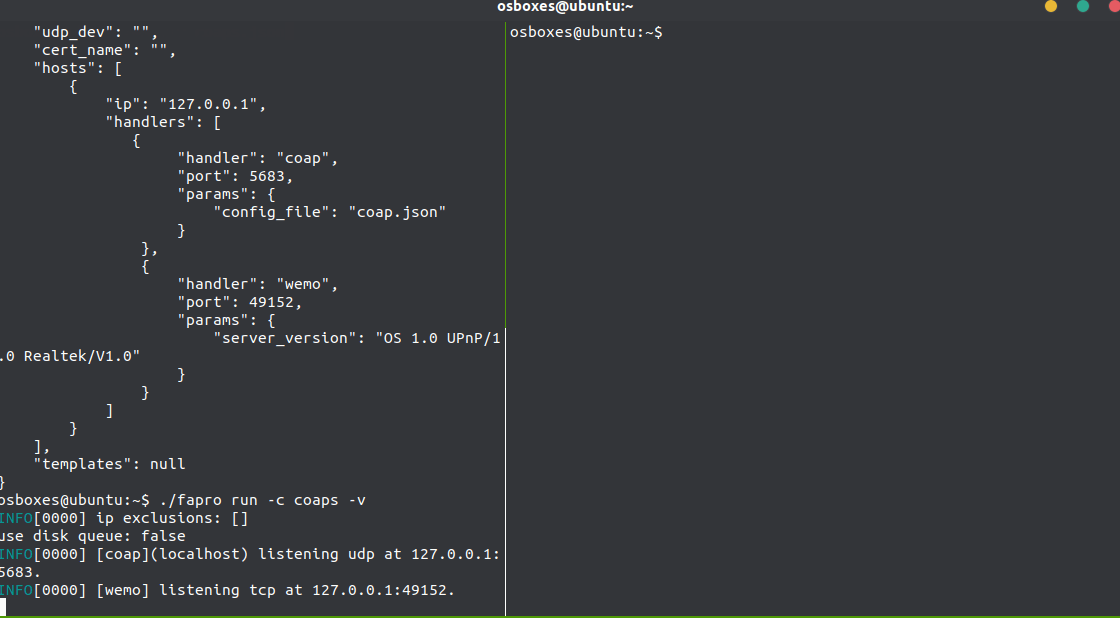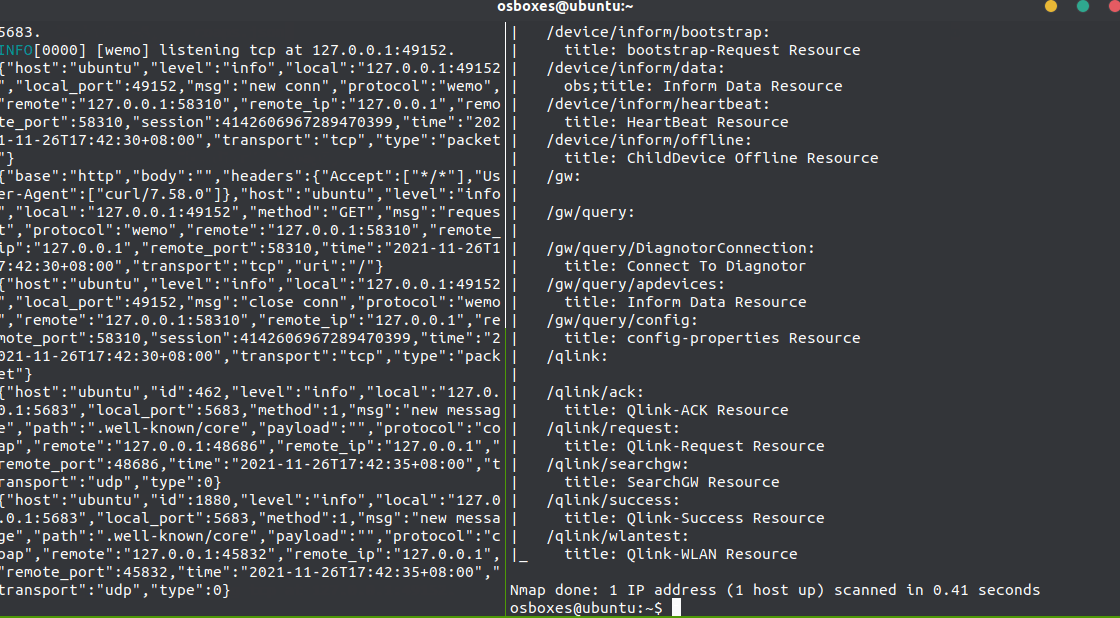
Поддерживается клонирование веб-сайтов. Для работы необходим браузер Chrome и драйвер Chrome.
Конфигурация всех протоколов и параметров генерируется подкомандой genConfig.
Используйте подсеть 172.16.0.0/16 для генерации файла конфигурации:
fapro genConfig -n 172.16.0.0/16 > fapro.json
Или используйте локальный адрес вместо виртуальной сети:
fapro genConfig > fapro.json
Сгенерировать конфигурацию только для протокола SSH:
./fapro genConfig -p ssh
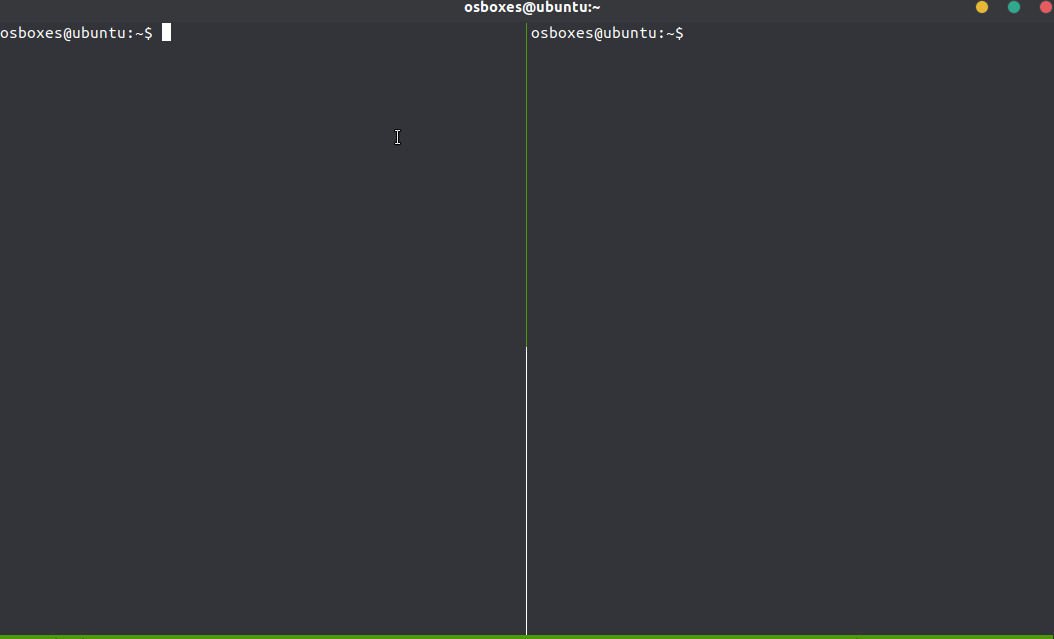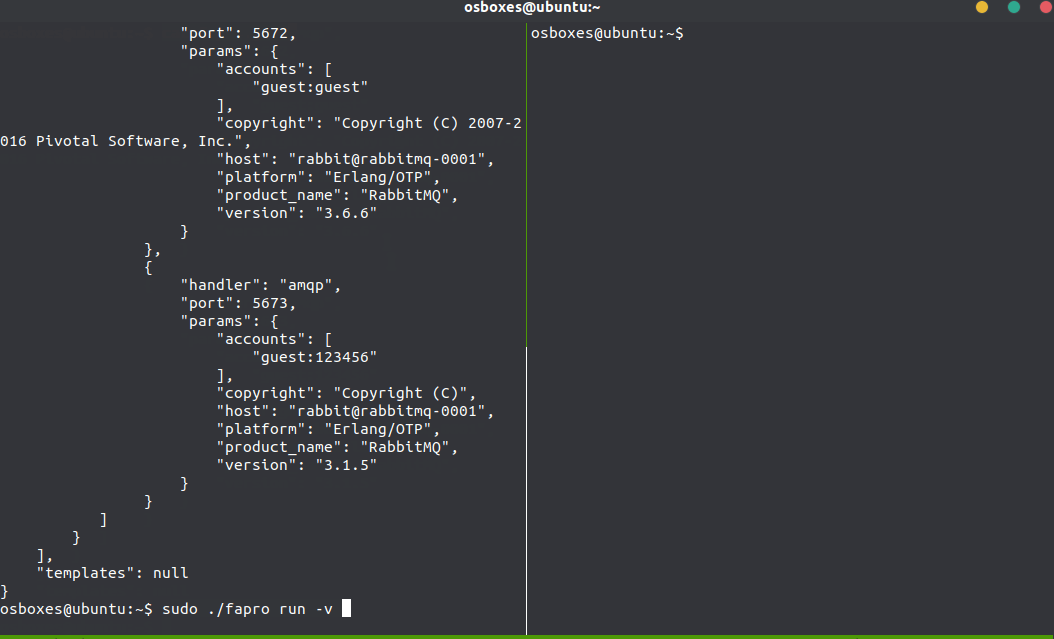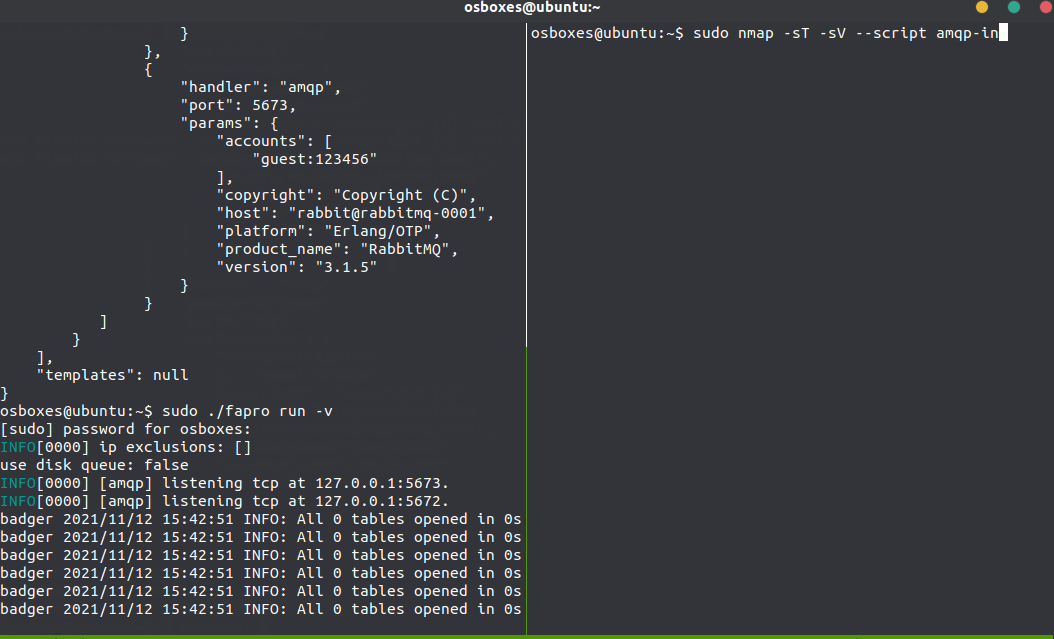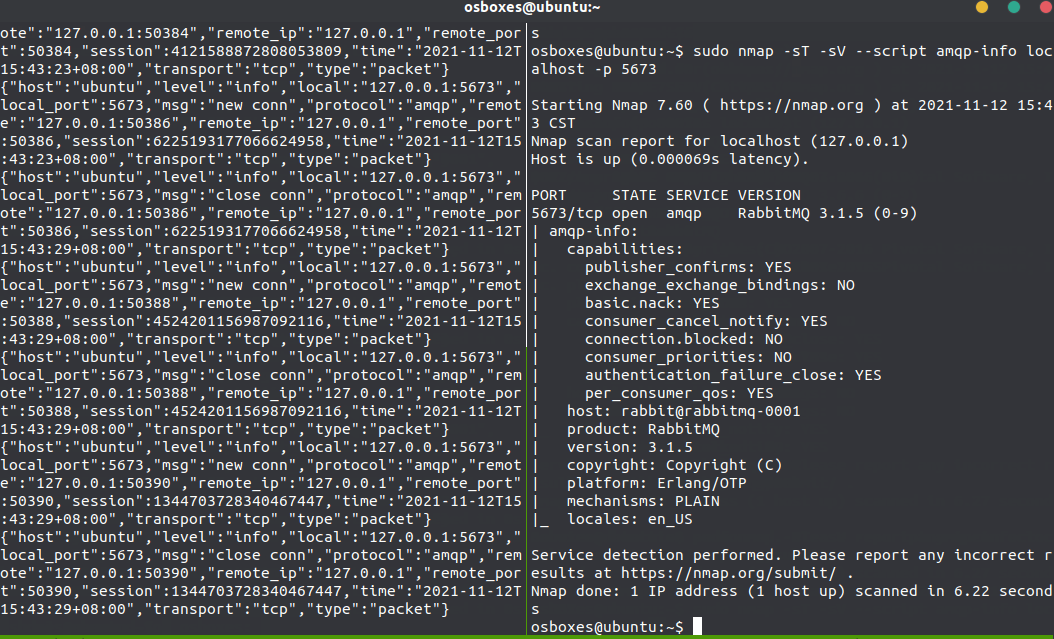
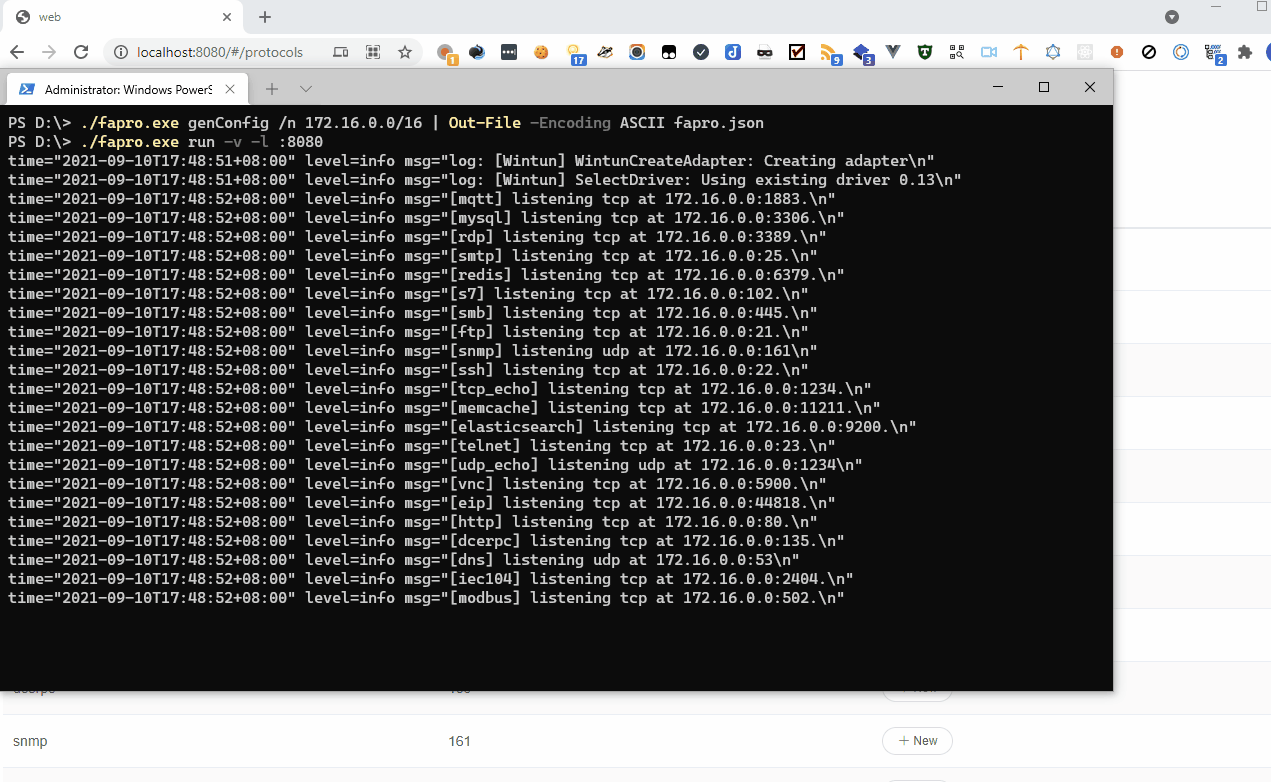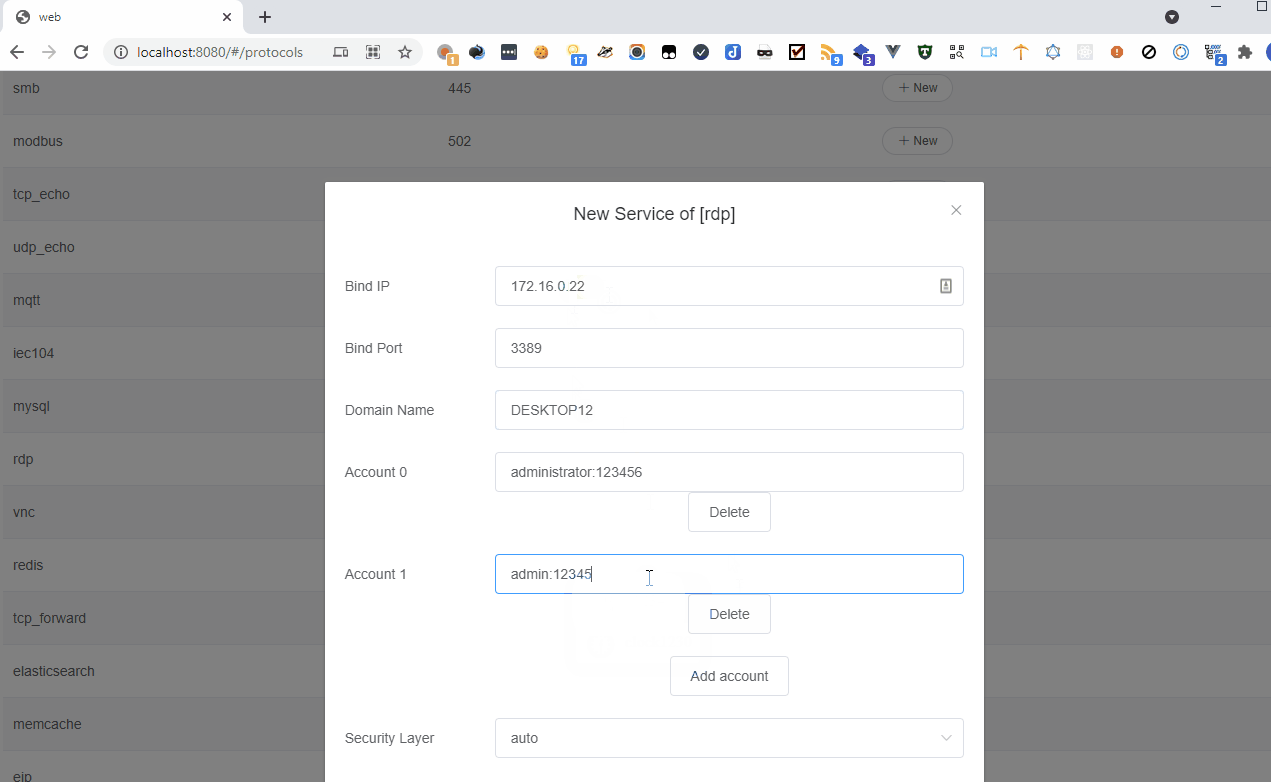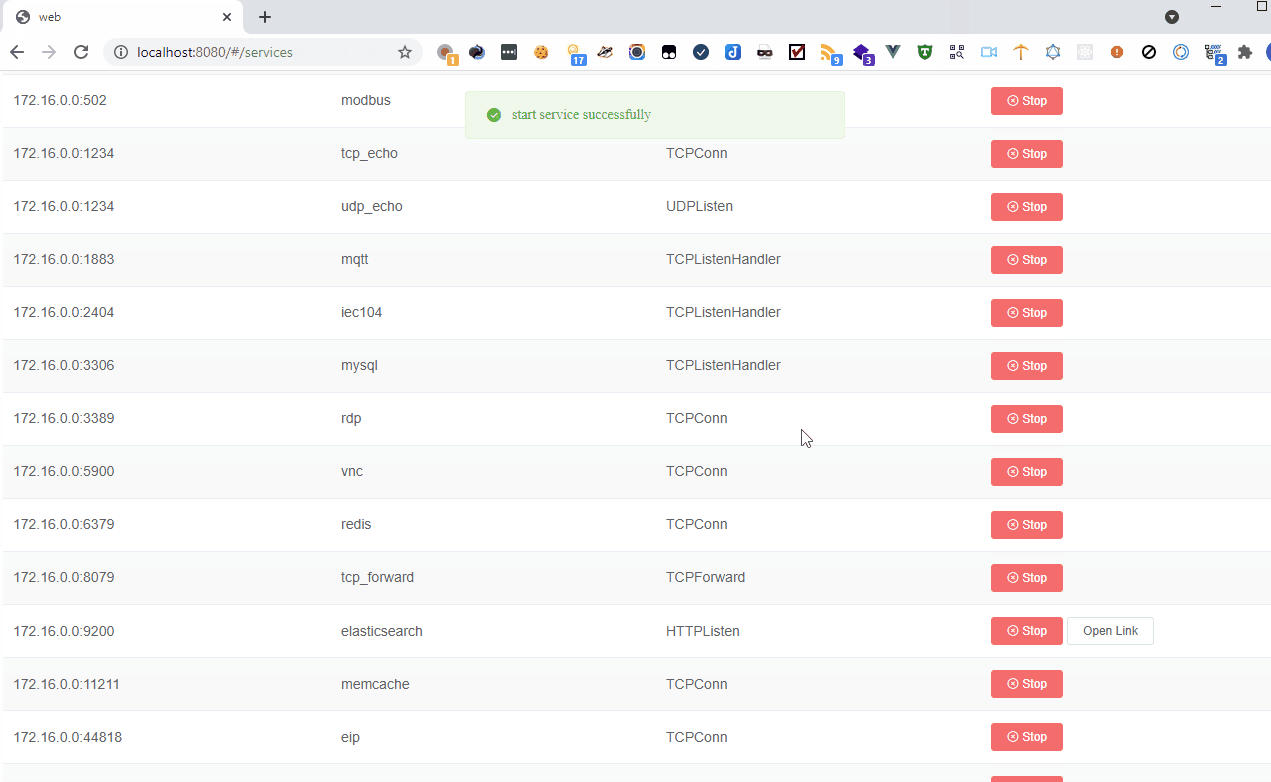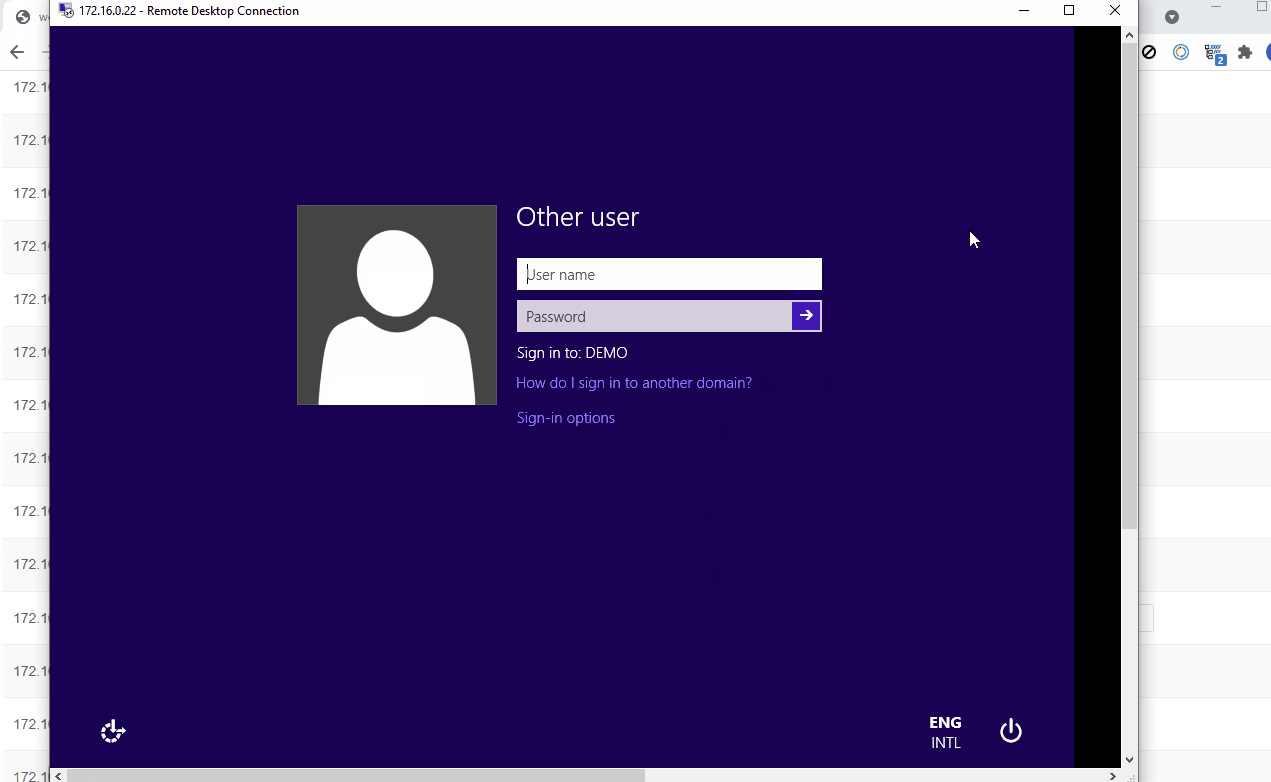
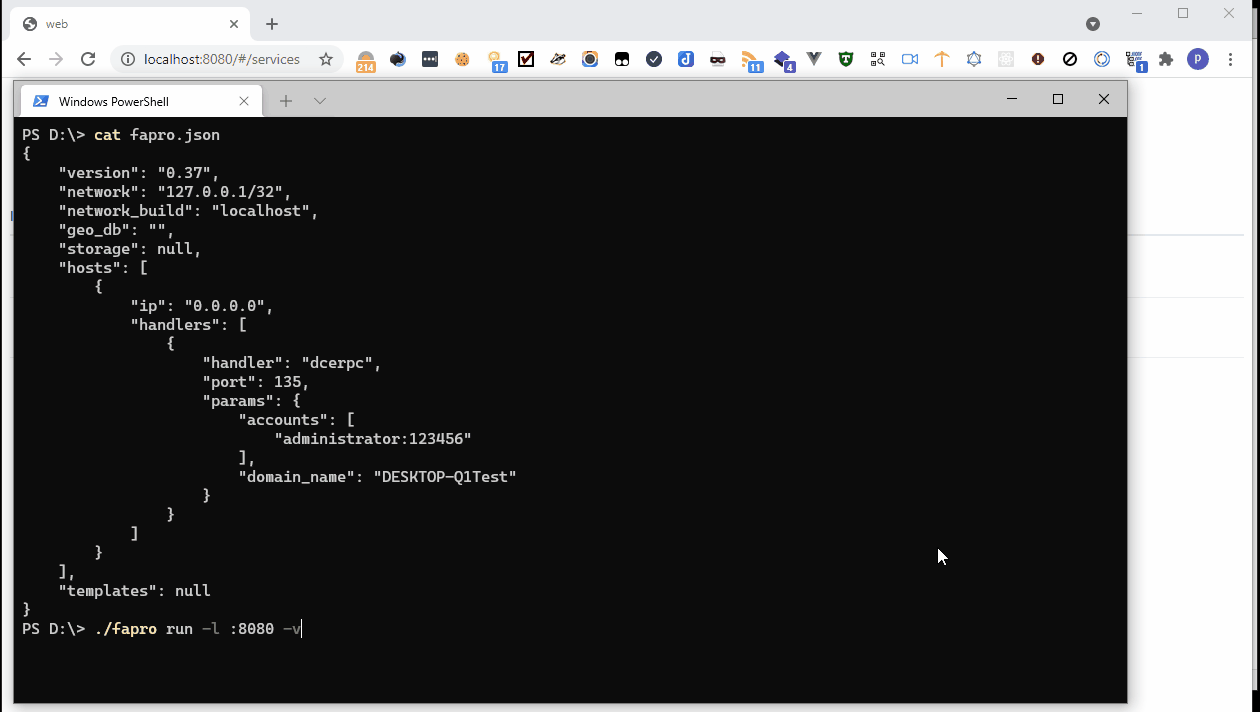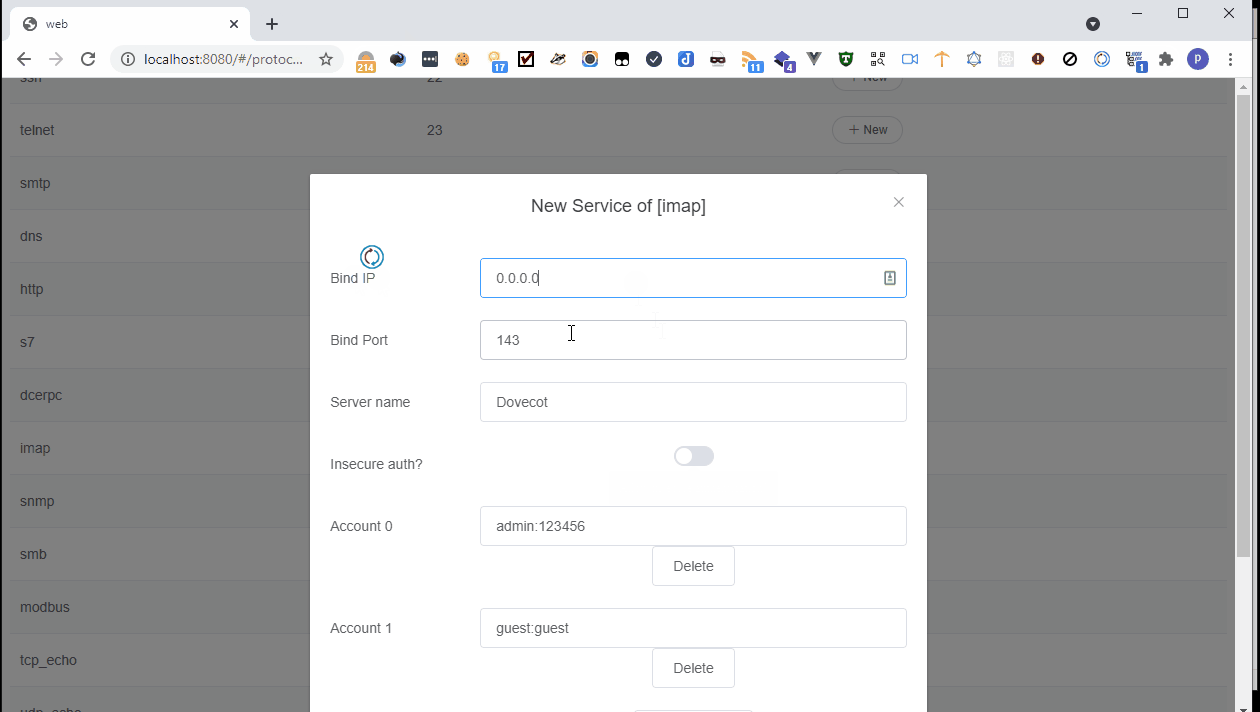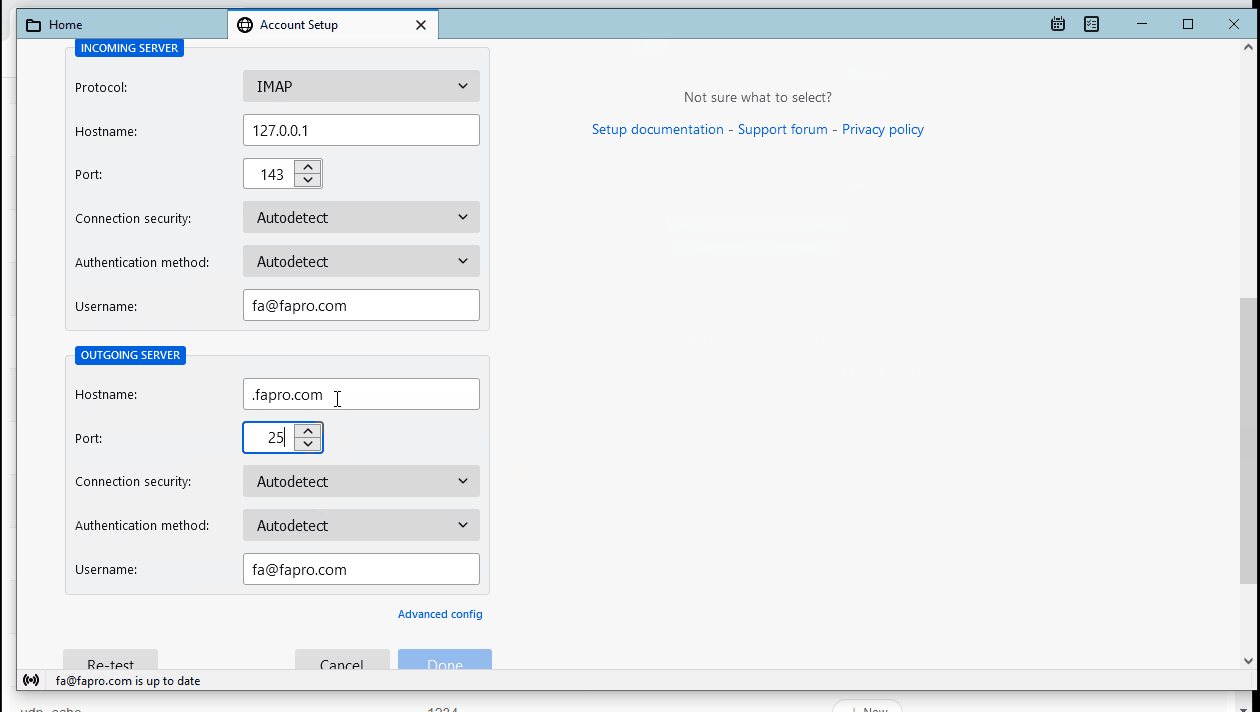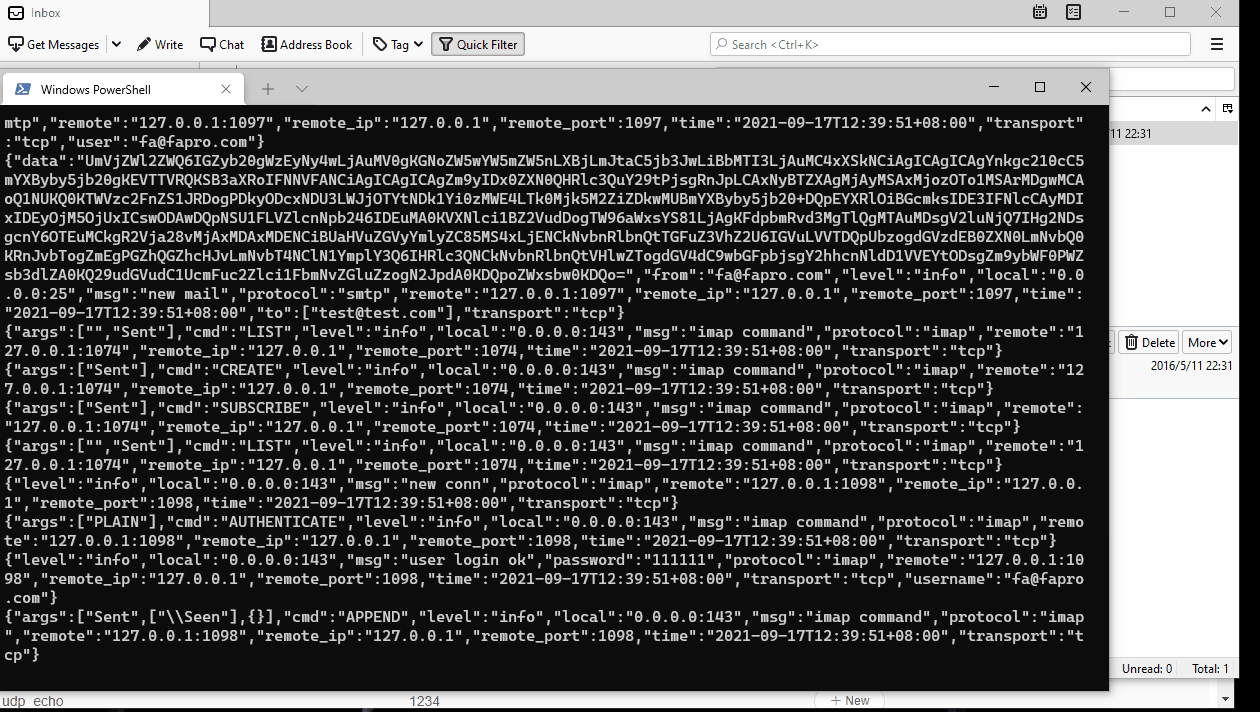
Запустите FaPro в подробном режиме и запустите веб-службу на порту 8080:
fapro run -v -l :8080
Пользователям Windows необходимо установить winpcap или npcap.
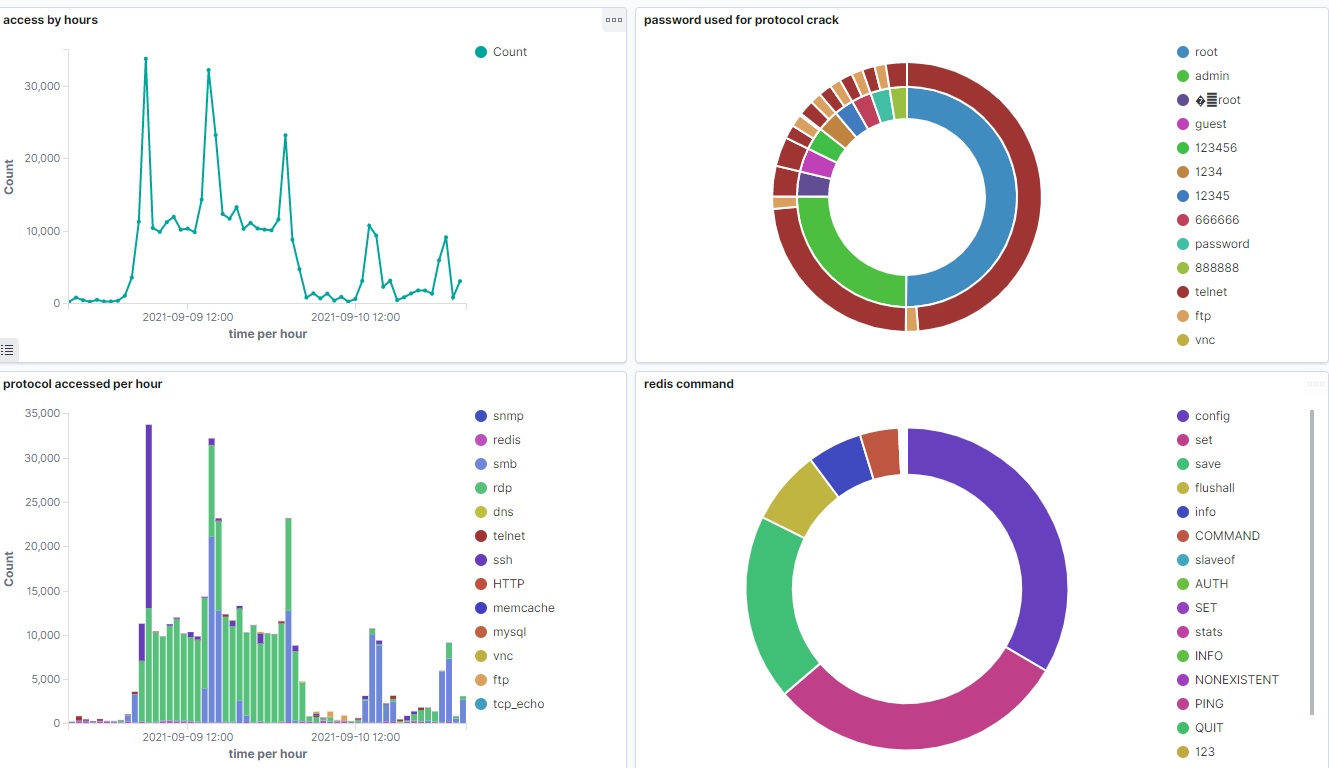
Используйте ELK для анализа логов протоколов:
Этот раздел содержит пример конфигурации, используемой FaPro.
{
     "version": "0.65",
     "network": "127.0.0.1/32",
     "network_build": "localhost",
     "storage": null,
     "geo_db": "/tmp/geoip_city.mmdb",
     "hostname": "fapro1",
     "use_logq": true,
     "cert_name": "unknown",
     "syn_dev": "any",
     "udp_dev": "any",
     "icmp_dev": "any",
     "limiter": {
         "period": 10,
         "count": 3,
         "block_period": 20
     },
     "exclusions": [],
     "hosts": [
         {
             "ip": "127.0.0.1",
             "handlers": [
                 {
                     "handler": "dcerpc",
                     "port": 135,
                     "params": {
                         "accounts": [
                             "administrator:123456",
                         ],
                         "domain_name": "DESKTOP-Q1Test"
                     }
                 }
             ]
         }
     ]
}

