 florylsk/execit
Выполнение файлов shellcode с помощью rundll32

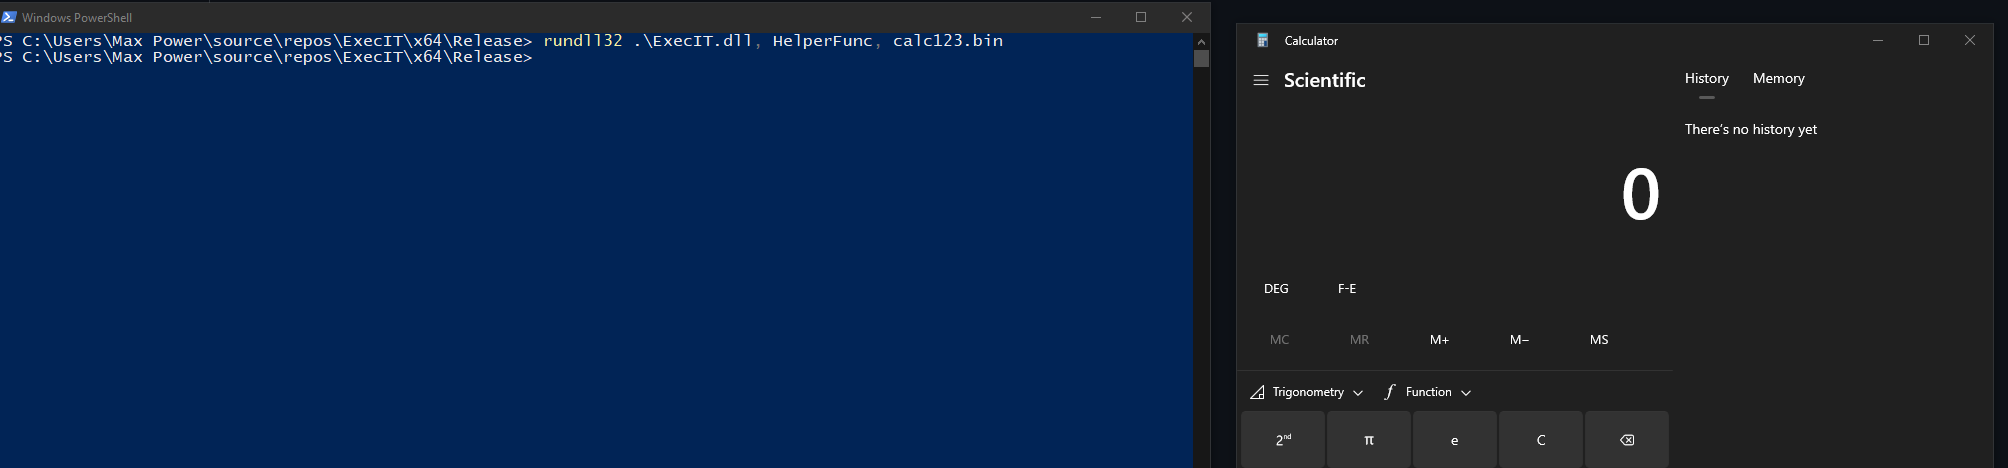
Самоинжектор/раннер DLL-шеллкода на основе HWSyscalls, изначально предназначенный для запуска через rundll32. Может обеспечить бесфайловое выполнение, если конечная точка жертвы имеет доступ к SMB-ресурсу, контролируемому атакующим.
rundll32.exe ExecIT.dll, HelperFunc, <path_to_file>

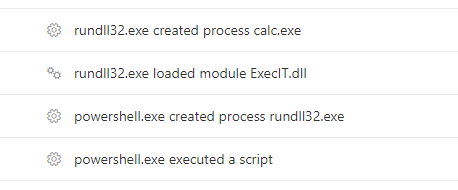
На данный момент (на момент этого коммита) он полностью не обнаруживается во всех протестированных EDR (в зависимости от шеллкода).
Например, для EDR Defender for Endpoint:
Информация/файлы, предоставленные в этом репозитории, предназначены исключительно для образовательных и этических целей. Методы и инструменты предназначены для использования законным и ответственным образом, с явного согласия владельца целевой системы. Любое несанкционированное или вредоносное использование этих методов и инструментов строго запрещено и может повлечь за собой юридические последствия. Я не несу ответственности за любой ущерб или юридические проблемы, которые могут возникнуть в результате неправильного использования предоставленной информации.
