
Freeway для пентеста сетей
Читайте статью о Freeway на
Medium
[!NOTE]
Пользователю больше не будет предложено принять EULA!
Таким образом, загружая программу, пользователь автоматически соглашается соблюдать все правила, указанные в разделе EULA ниже.
1. Обзор
Freeway — это инструмент на Python с использованием Scapy для проникновения в Wi-Fi, предназначенный для помощи этичным хакерам и пентестерам в развитии навыков и знаний по аудиту и защите домашних или корпоративных сетей.
2. Возможности
- Мониторинг пакетов IEEE 802.11
- Атака деаутентификации
- Флуд маяками (Beacon Flood)
- Фаззинг пакетов
- Аудит сети
- Переключение каналов
- Evil Twin
- Конструктор пакетов
- Арсенал
Описание возможностей можно найти в Разделе 6
3. Подготовка
Необходимо иметь:
- Сетевой адаптер, поддерживающий режим монитора и инъекцию кадров.
- Операционную систему на базе Linux.
- Установленный Python 3+.
Опционально: установите пакеты Scapy и Rich для Python, если не устанавливаете через pip (см. Раздел 4)
4. Установка
Вариант A: Установка через PyPi (РЕКОМЕНДУЕТСЯ)
$ sudo pip install 3way
Вариант B: Установка или запуск вручную
Сначала клонируйте репозиторий:
git clone https://github.com/FLOCK4H/Freeway
Перейдите в клонированный репозиторий:
cd Freeway
Вариант 1: Установка зависимостей, папок и Freeway. (РЕКОМЕНДУЕТСЯ)
Это позволит запускать инструмент из любого места
sudo pip install .
Вариант 2: Запуск без установки с помощью Python.
Должен вызываться из каталога /Freeway
sudo pip install scapy rich
sudo python Freeway
5. Использование
Этот инструмент имеет собственный интерфейс командной строки (CLI) и может запускаться без указания дополнительных аргументов.
Нажмите, чтобы развернуть использование CLI
sudo Freeway
Следуйте подсказкам для выбора сетевого адаптера (см. Раздел 3):
[!TIP}
Эти скриншоты показывают Freeway в самой первой версии; они не отражают текущий вид программы и будут изменены в будущем.
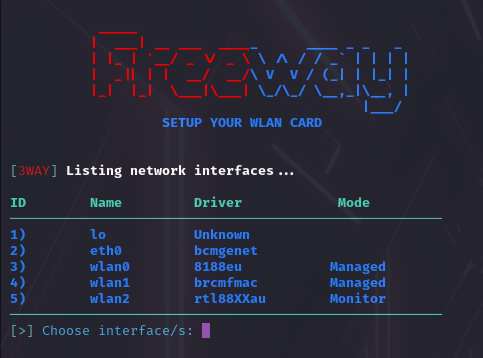
Выберите функцию и параметр(ы):


И с дополнительными аргументами для частичного или полного пропуска CLI.
Нажмите, чтобы развернуть использование аргументов
sudo Freeway -i wlan2 -a monitor -p 1,2,a
'-p' не обязателен с '-a', например, это запросит параметры для указания в CLI:
sudo Freeway -i wlan2 -a deauth
Все аргументы, действия и параметры:
Аргументы:
-h, --help     Показать справку.

-i, --inf      Укажите WLAN-интерфейс (например, wlan0, wlan1).

-a, --action   Номер или псевдоним действия (например, 1 или monitor).

-p, --params   Идентификаторы параметров (например, 1,2,a или 3rtv, зависит от действия).

Действия:
1 или monitor,
2 или deauth,
3 или beacon_spam,
4 или fuzzer,
5 или audit,
6 или hopper,
7 или eviltwin
8 или packet_crafter,
9 или arsenal
Параметры должны предоставляться в том же формате, что и в CLI, для каждого действия конкретные.
Чтобы вывести все параметры для данного действия, просто укажите аргумент -a без -p.
6. Подробности
- Мониторинг пакетов — Перехватывает пакеты Wi-Fi в эфире, анализирует их и выводит результат на curses-дисплей Python. Ловит SSID, MAC, клиентов, время работы, канал, уровень сигнала (dBm), шифрование и определяет производителя. Перехватывает PMKID в формате, читаемом hashcat, и 4-сторонние рукопожатия, а также другие пакеты EAPOL. Сохраняет сессию в папку /caps или каждый перехваченный пакет, если выбрано Сохранить вывод.
- Атака деаутентификации (Deauthing) — Отключает устройство от сети, отправляя пакет, содержащий адрес AP1, адрес устройства (или широковещательный для массовой деаутентификации) и кадр деаутентификации с причиной отключения клиента(ов). В случае, если адрес устройства является широковещательным, точка доступа в большинстве случаев отключает всех клиентов сразу. Freeway создает отдельный поток для каждой точки доступа или клиента, чтобы сделать деаутентификацию максимально эффективной.
- Атака Beacon Flood — Заполняет близлежащие Wi-Fi сканеры поддельными или поврежденными точками доступа. Это может вызвать аномальное поведение устройств, ищущих Wi-Fi (например, сбой, зависание, разряд батареи или замедление работы) и нарушить работу близлежащего сетевого трафика. Пользователь может указать свой собственный список SSID, использовать стандартный и генерировать правильные (но случайные) или поврежденные beacon-пакеты.
- Фаззинг пакетов — Фаззинг — это метод оценки уязвимостей сети путем отправки широкого спектра поврежденных или полу-случайных данных на сетевые интерфейсы и наблюдения за ответами. Freeway охватывает: Повторную отправку перехваченных пакетов (RX&TX2), Спам CTS/RTS или Probe-запросов и Заполнение точки доступа кадрами аутентификации или ассоциации. Устройства, принимающие фаззированные пакеты, будут вести себя по-разному в зависимости от уровня уязвимости приемника (ИСПОЛЬЗОВАТЬ С ОСТОРОЖНОСТЬЮ!).
- Аудит сети — Собирает всю возможную информацию о конкретной сети и выводит её на curses-экран. Отслеживает сигнал всех клиентов и последнюю активность, а также определяет производителя.
- Переключение каналов — Меняет текущий канал сетевого адаптера. Помогает сделать определённые атаки более успешными.
- Evil Twin — Хостинг легитимной точки доступа с Captive Portal; эта «легитимная» точка доступа запрашивает у пользователя логин/банковские данные или просит скачать вредоносное ПО. Сначала создается обычная точка доступа, чаще всего с ESSID и MAC существующей сети. Затем мы хостим наш captive portal (например, веб-сайт входа), то есть обычный веб-сервер, который перенаправляет пользователей на наш
index.html, пытающихся подключиться к сети, которую мы подделываем.
- Конструктор пакетов — Позволяет создавать правильные .11 кадры, изменять их с настраиваемыми значениями и отправлять в эфир с использованием нескольких интерфейсов на заданном количестве потоков. Полезен для быстрой доставки пакетов, учебных занятий или threaded/multi-node пентеста. Всё инкапсулировано в удобный интерфейс с последовательным вводом.
- Арсенал — Позволяет включать и управлять пользовательскими скриптами внутри приложения; включает
CSA Spam, который является новым.
1Точки доступа
2Передача и приём одновременно
7. Удаление
Если Freeway не оправдал ожиданий и был установлен через pip, процесс удаления прост:
sudo pip uninstall 3way
EULA
1) Пользователи должны строго соблюдать местные правовые нормы
2) Пользователи ни при каких обстоятельствах не должны нарушать работу, вносить хаос, наносить ущерб другим лицам или устройствам
3) Распространение данного программного обеспечения должно соответствовать стандартам лицензии MIT

 flock4h/freeway

