Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/filipkarc/poc-ubuntutouch-pin-privesc
Безопасность AndroidПовышение привилегийАтаки на ПаролиАнализ уязвимостейЭксплуатацияТестирование на ПроникновениеМобильная безопасностьRed Teaming
Поделиться
GitHub
filipkarc/poc-ubuntutouch-pin-privesc

PoC-ubuntutouch-pin-privesc

CVE-2022-40297 - Доказательство концепции: повышение привилегий в Ubuntu Touch 16.04 - с помощью PIN Bruteforce

РепозиторийСайт
54314 лет назадЕщё не проверено

screen

[ОБНОВЛЕНИЕ 09.09.2022] Я получил новую CVE для этой уязвимости: CVE-2022-40297.

PoC: Повышение привилегий в Ubuntu Touch 16.04 — подбор кода доступа

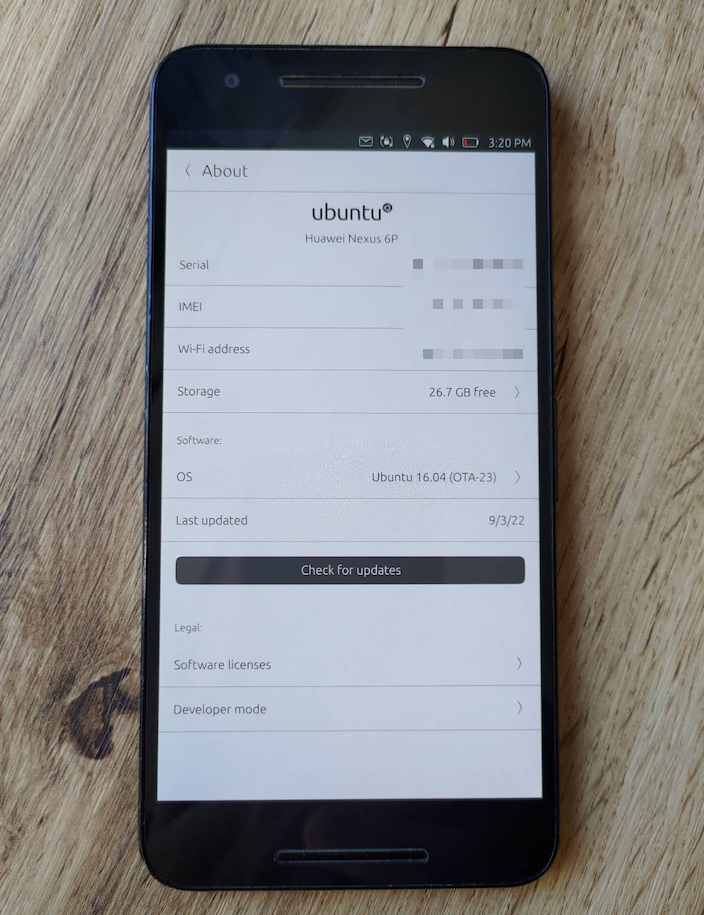
Ubuntu Touch позволяет «защитить» устройство 4-значным кодом доступа. Такой код был установлен на демонстрационном устройстве. Проблема в том, что тот же 4-значный код доступа затем становится паролем, который мы можем использовать с командой sudo и получить права root.

Это означает, что вредоносное приложение может нанести нам двойной вред:

  1. Легко повысить привилегии и получить контроль над устройством.
  2. Передать код разблокировки экрана третьей стороне.

Как работает мой PoC?

  1. Запускаем poc.py от имени обычного пользователя.
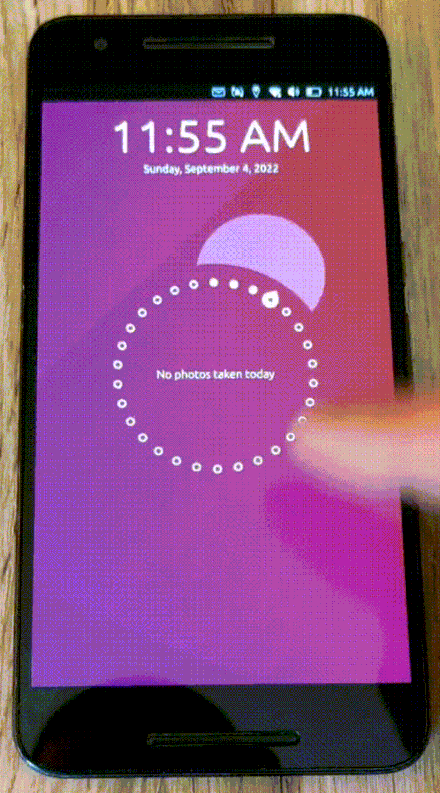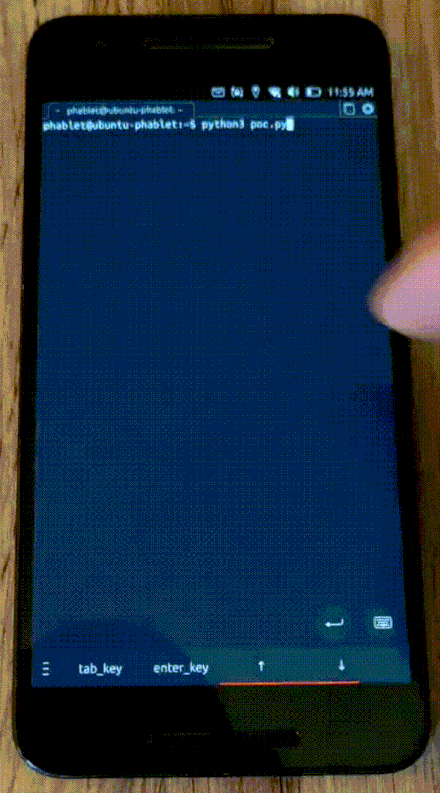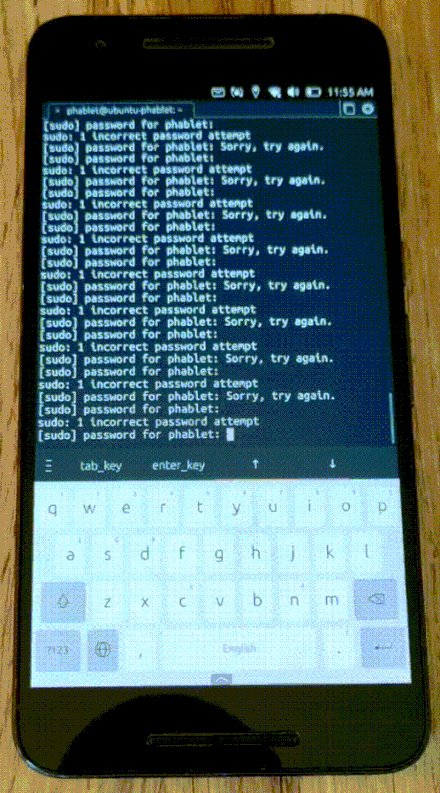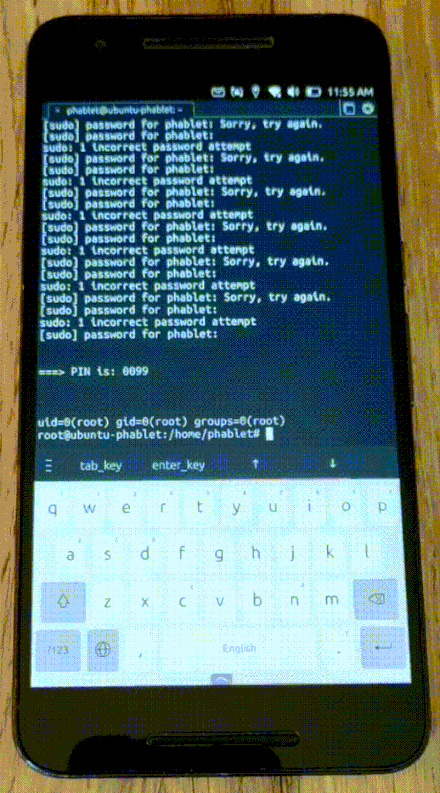
  2. Приложение выполняет атаку перебором пароля. В системе нет ограничения скорости!
  3. Код для разблокировки экрана = пароль для sudo su для получения root.
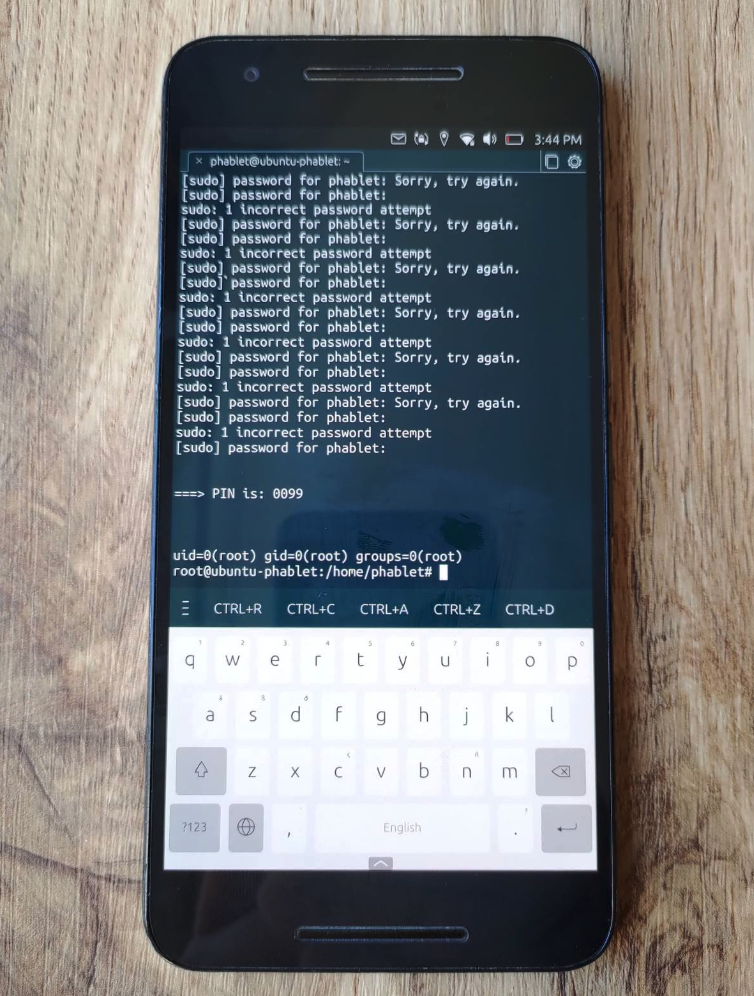
  4. Через 1–2 минуты мы получаем код доступа на экране, который также сохраняем в файл /root/passcode как доказательство компрометации системы.

Подпишитесь на меня

Подпишитесь на меня в Twitter: @FilipKarc и в LinkedIn: LinkedIn.
screen

screen

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    370
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →