
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-48589 — Доказательство концепции для CVE-2024-48589, хранимой/отражённой XSS-уязвимости в phpAbook 9.0i через параметр `rol` и раздел пути, позволяющей внедрение произвольного JavaScript-кода и раскрытие сессионных cookie. | Kitploit
Инструменты/GitHubGitHub/exek1el/cve-2024-48589
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на Проникновение
GitHubexek1el/cve-2024-48589

CVE-2024-48589

Доказательство концепции для CVE-2024-48589, хранимой/отражённой XSS-уязвимости в phpAbook 9.0i через параметр `rol` и раздел пути, позволяющей внедрение произвольного JavaScript-кода и раскрытие сессионных cookie.

Репозиторий
191 год назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    350
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    283

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

phpAbook 9.0i - Уязвимость межсайтового скриптинга (XSS) (CVE-2024-48589)


Краткое описание:

Уязвимость межсайтового скриптинга (XSS) была обнаружена в параметре rol файла index.php или в разделе пути приложения phpAbook. Эта уязвимость позволяет злоумышленнику внедрить произвольный JavaScript-код в браузер пользователя, что может привести к:

  • Раскрытию конфиденциальной информации, включая сессионные cookie
  • Несанкционированным действиям в контексте приложения

Проблема возникает из-за неправильной проверки и очистки вводимых пользователем данных.


Воздействие:

Злоумышленник может создать URL со вредоносным скриптом в параметре rol или разделе пути и обманом заставить пользователя перейти по ссылке или выполнить ссылку напрямую в браузере.


Доказательство концепции (PoC):

Перейдите на страницу index.php приложения phpabook.

Добавьте XSS-полезную нагрузку к URL index.php. Например:

/abc"><script>alert(document.domain)</script>

Другой уязвимый параметр — rol, который можно найти на вкладке "Show All".
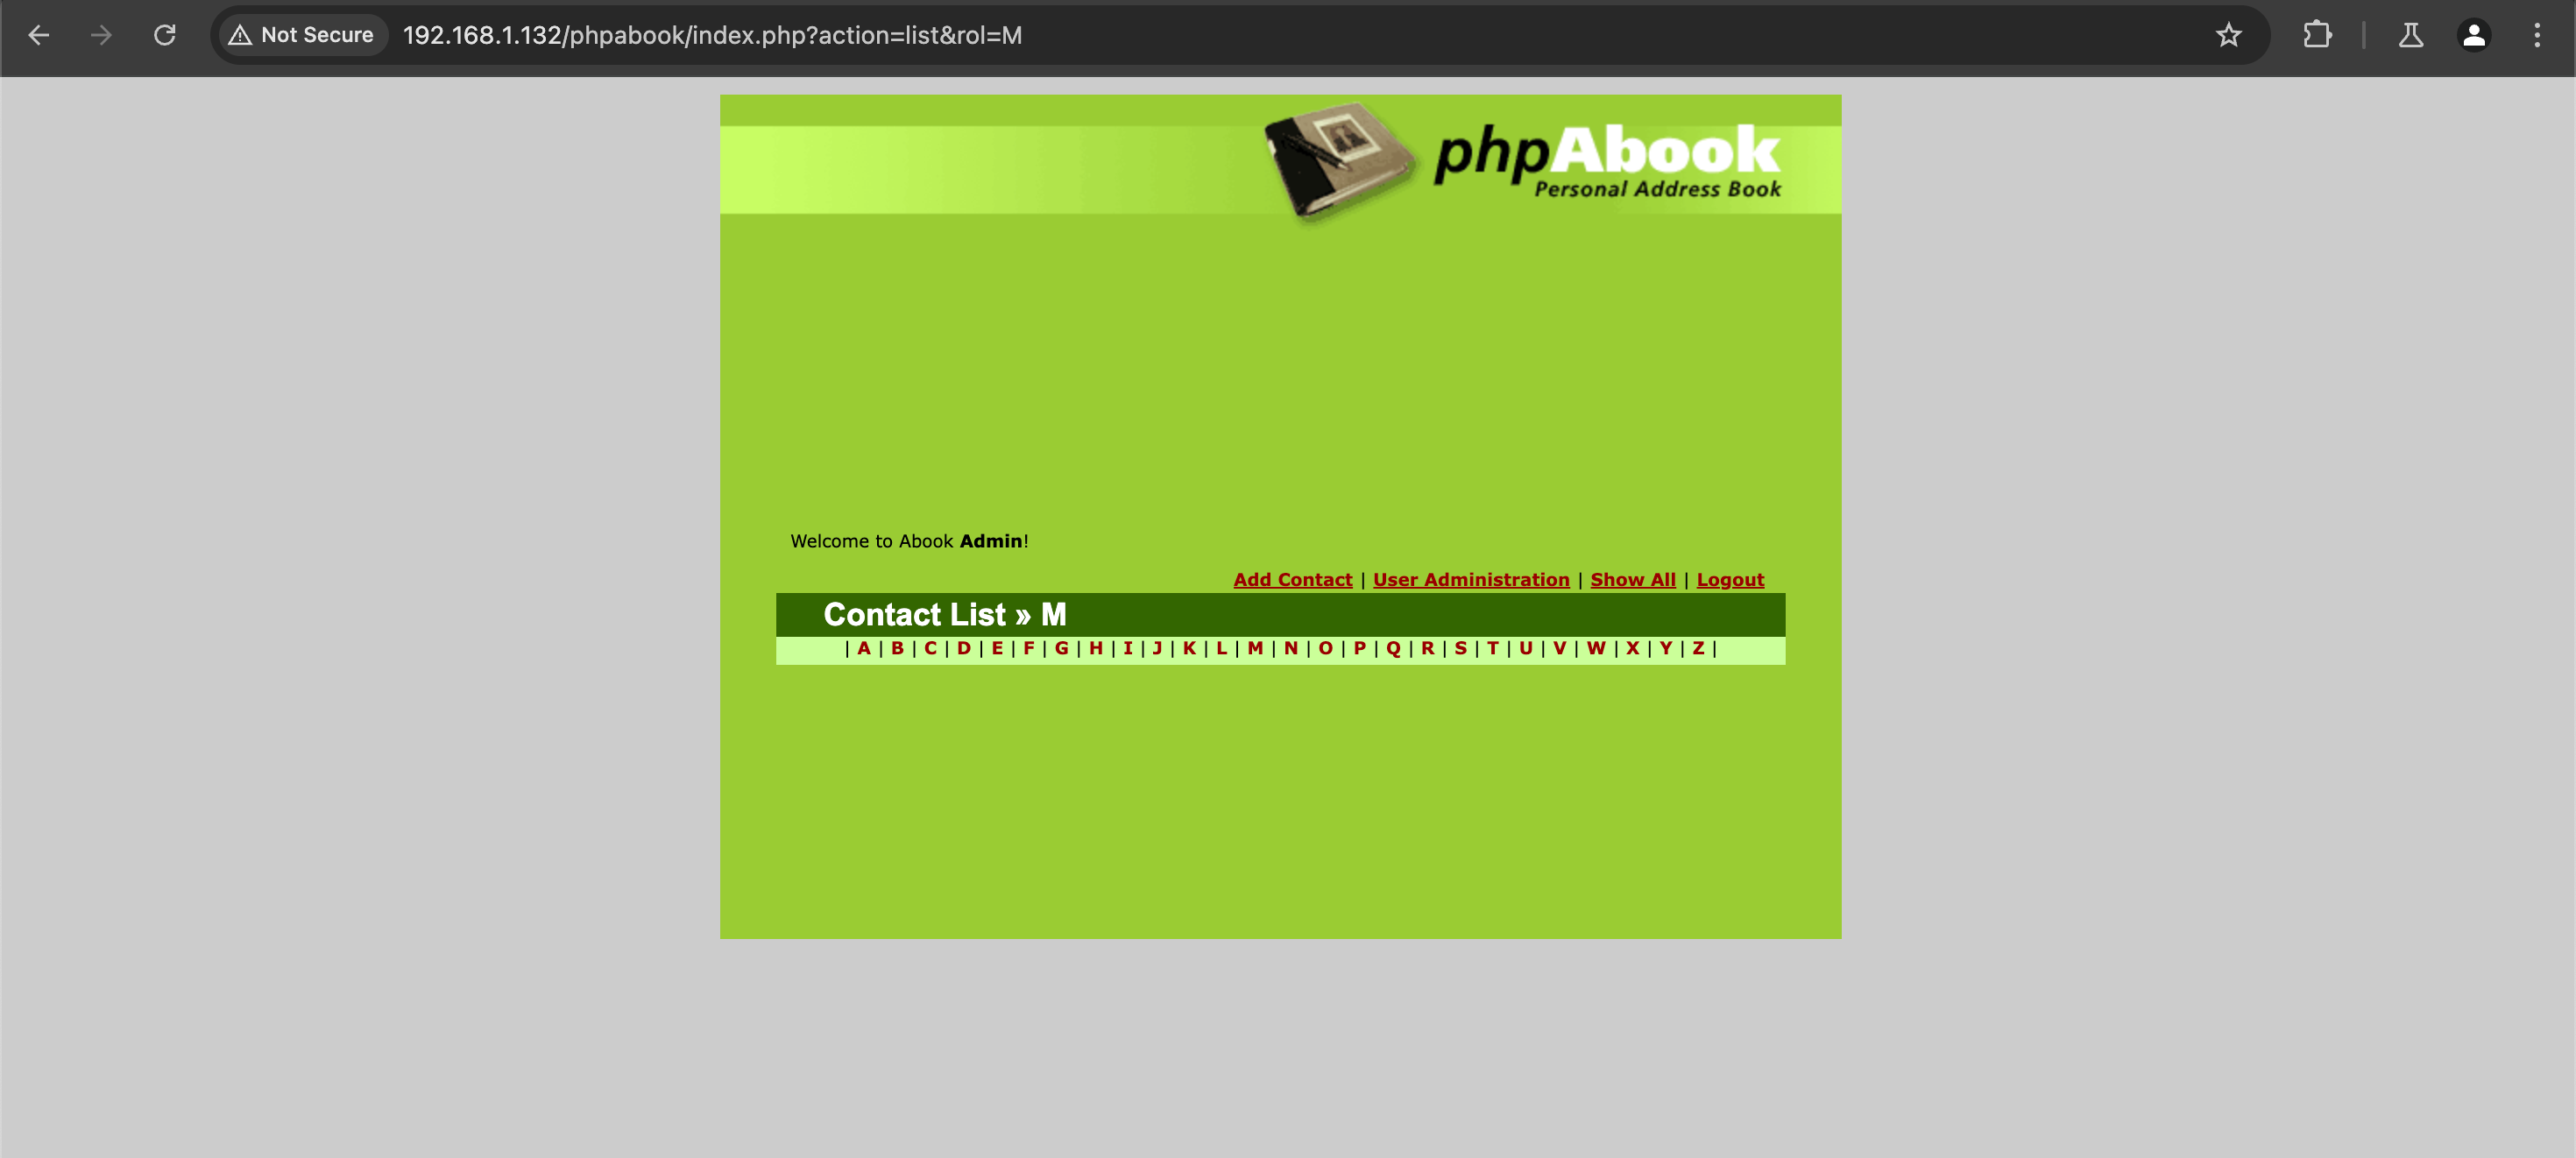
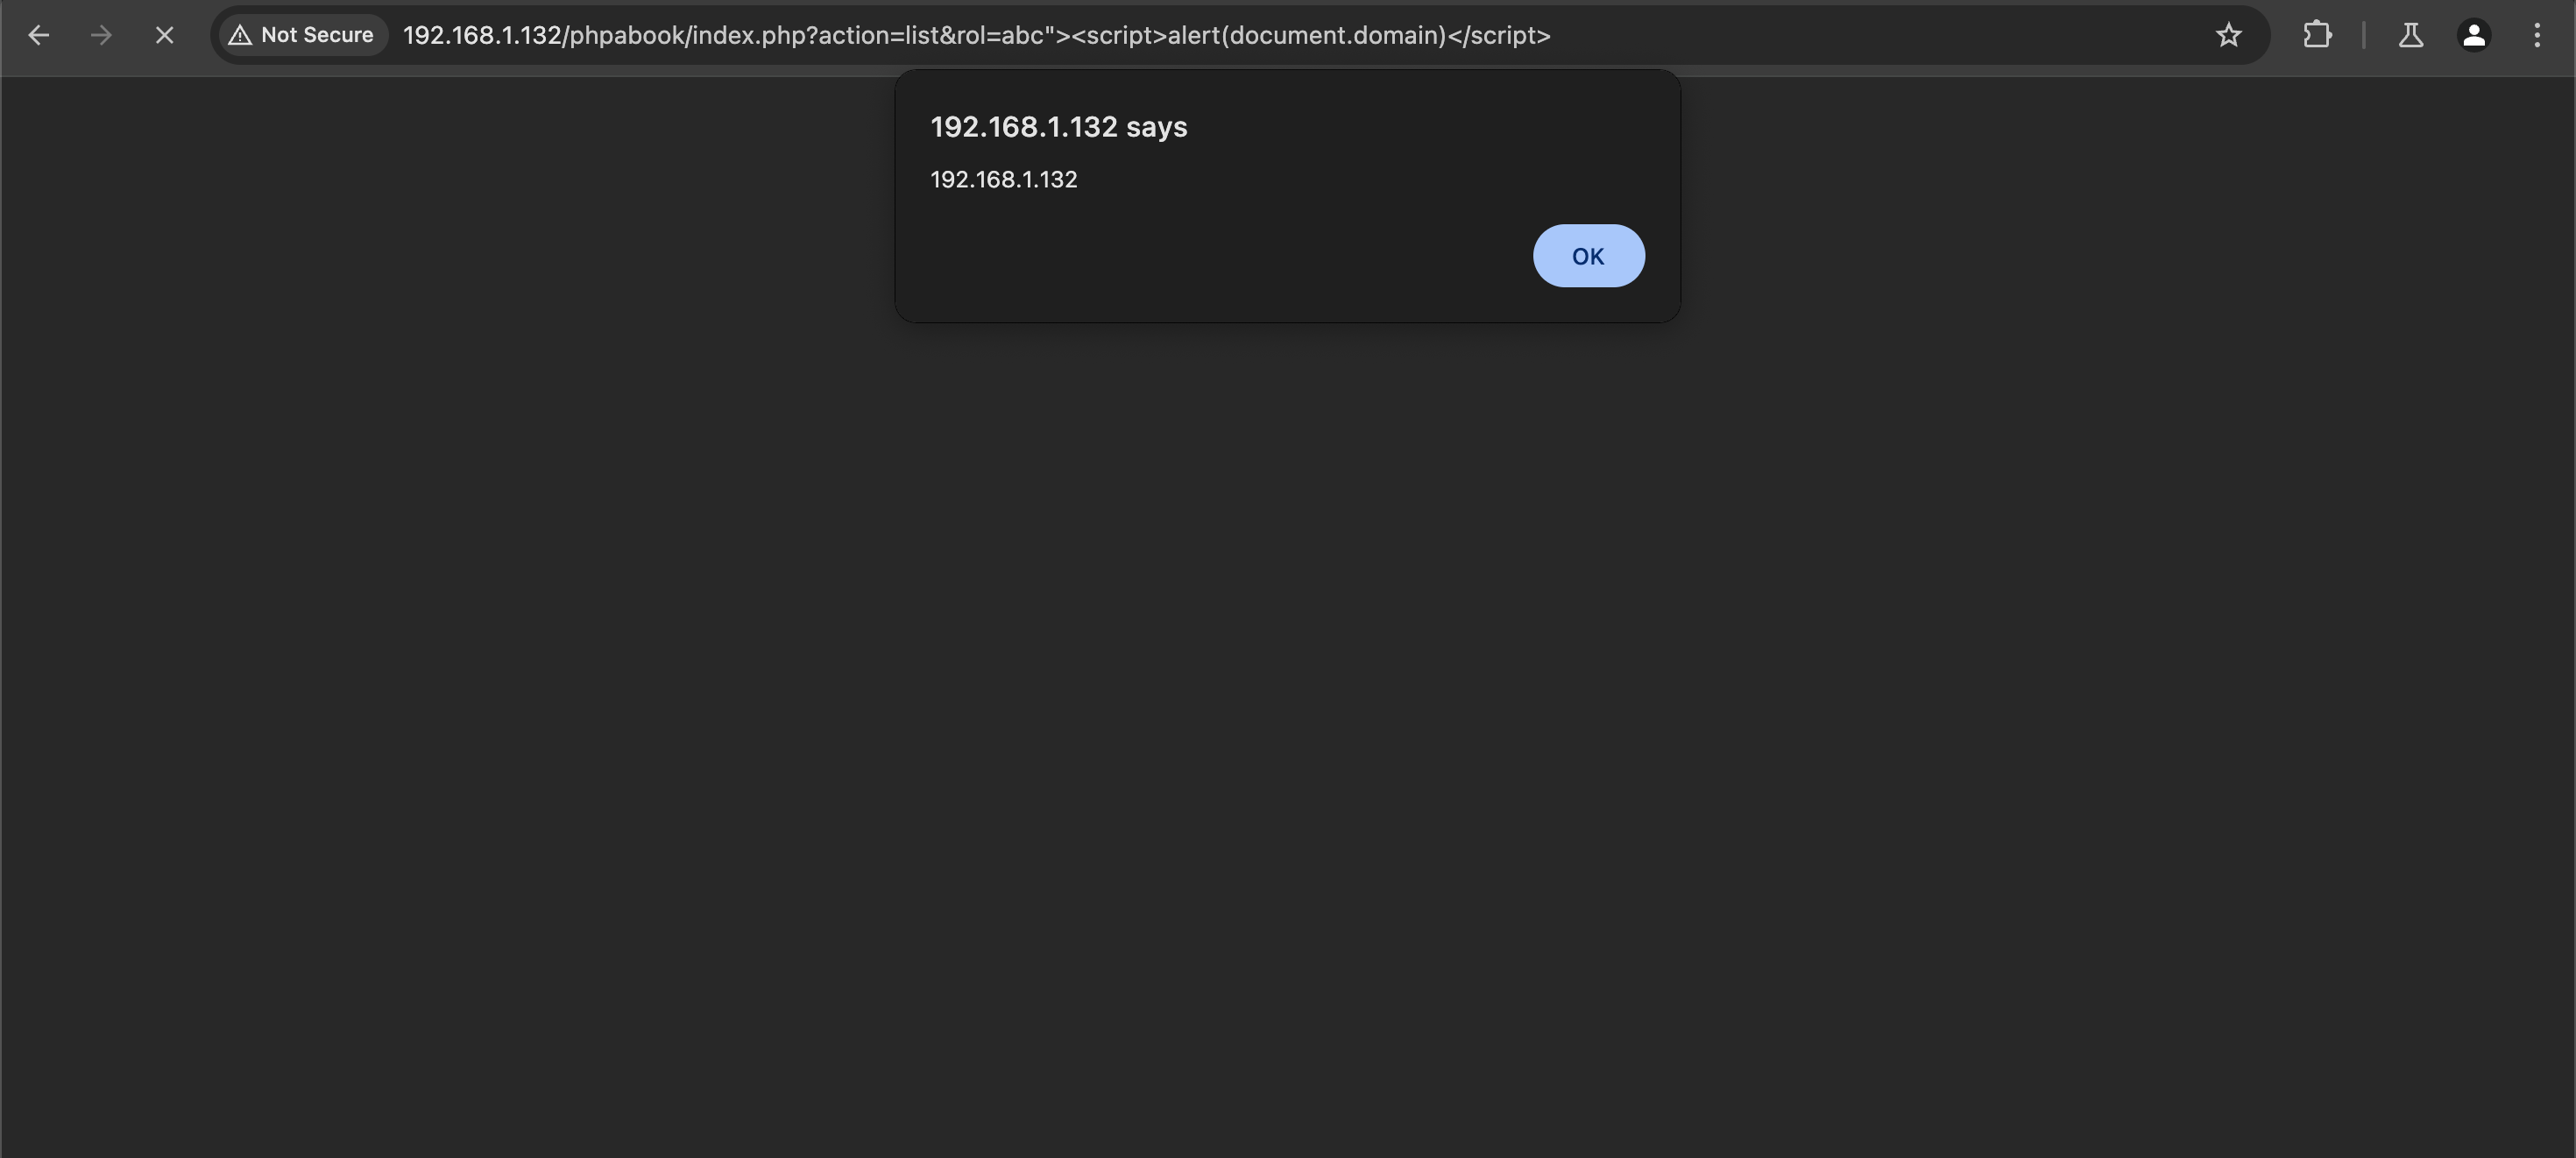
Внедрите XSS-полезную нагрузку в параметр rol. Например:

rol=abc"><script>alert(document.domain)</script>
Скачать инструмент





