Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2022-45600 — Эксплойт proof-of-concept для уязвимости внедрения команд в маршрутизаторах Aztech WMB250AC, позволяющий аутентифицированному злоумышленнику повысить привилегии до root-оболочки через несанитизированный GET-параметр. | Kitploit
Инструменты/GitHubGitHub/ethancunt/cve-2022-45600
Безопасность встроенных системПовышение привилегийБезопасность IoTАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеКомандование и Управление
GitHubethancunt/cve-2022-45600

CVE-2022-45600

Эксплойт proof-of-concept для уязвимости внедрения команд в маршрутизаторах Aztech WMB250AC, позволяющий аутентифицированному злоумышленнику повысить привилегии до root-оболочки через несанитизированный GET-параметр.

293 лет назадЕщё не проверено
Поделиться
Репозиторий

CVE-2022-45600

CVE URL:https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2022-45600
Сообщил:TanYeeTat
Продукт:Беспроводные ячеистые маршрутизаторы Aztech WMB250AC
Затронутая прошивка:Выпуск 2020 года (topaz-linux.lzma.img)
Скачать прошивку:закрытый исходный код

aztech-wmb250ac

product-aztech-kylaconnect-site

Руководство по продукту: https://kylaconnect.com/download-center/

Уязвимость была сообщена команде безопасности Aztech через [email protected] 7 июня 2022 года, и по состоянию на 21 февраля 2023 года ответа не получено

  • Политика раскрытия уязвимостей Kylaconnect

Детали уязвимости

Уязвимость внедрения команд (Command Injection), приводящая к повышению привилегий, присутствует на нескольких веб-страницах (список ниже) и позволяет прошедшему веб-аутентификацию пользователю выполнять произвольные shell-команды на устройстве от имени пользователя root. Учётная запись пользователя root недоступна никакими другими стандартными методами (например, Telnet) и заблокирована конфигурацией прошивки. Данная уязвимость обходит эту конфигурацию и повышает привилегии атакующего до root.

Список затронутых веб-страниц

  • Строка 283 в status_wireless.php
  • Строка 54 в config_wps.php
  • Строка 81 в assoc_table.php
  • Строка 55 в config_macfilter.php
  • Строка 54 в config_wps.php

В указанных выше веб-страницах отсутствует проверка и очистка входных данных при обработке GET-параметра id, который передаётся в shell-команду, выполняемую от имени пользователя root. Внедрение команд выполняется путём завершения предшествующей легитимной shell-команды точкой с запятой ; с последующей произвольной shell-командой для внедрения.
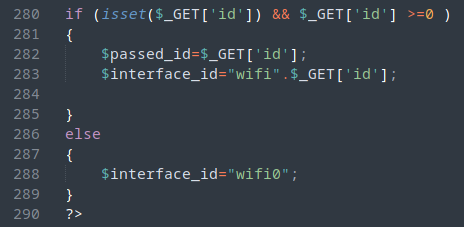
retrieving-id-param

Фрагмент получения GET-параметра id

  • значение id сохраняется в переменную interface_id

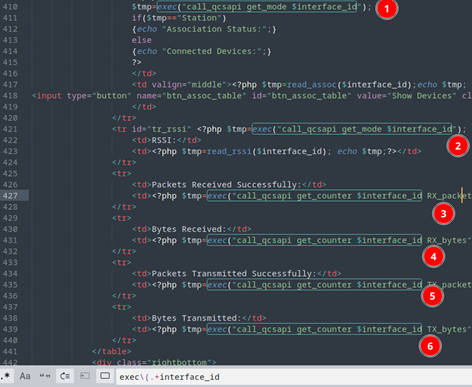
all-exec-calls-with-id

Далее в PHP-коде interface_id передаётся в несколько вызовов exec() без проверки и очистки

Подтверждение концепции

Следующие шаги описывают, как воспроизвести эту уязвимость

  1. Запустите продукт физически или в эмуляции
  2. Измените учётные данные в PoC bash-скрипте для аутентификации в веб-сервисе
  3. Выполните PoC bash-скрипт, чтобы получить root-шелл на устройстве
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    257

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →