Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2022-45599 — Концептуальное доказательство для CVE-2022-45599: уязвимость манипуляции типами PHP в login.php маршрутизатора Aztech WMB250AC, позволяющая обойти аутентификацию администратора с помощью специально созданных MD5-хешей. | Kitploit
Инструменты/GitHubGitHub/ethancunt/cve-2022-45599
Атаки на ПаролиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеАутентификация
GitHubethancunt/cve-2022-45599

CVE-2022-45599

Концептуальное доказательство для CVE-2022-45599: уязвимость манипуляции типами PHP в login.php маршрутизатора Aztech WMB250AC, позволяющая обойти аутентификацию администратора с помощью специально созданных MD5-хешей.

Репозиторий
293 лет назадЕщё не проверено
Поделиться

CVE-2022-45599

CVE URL:https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2022-45599
Сообщил:TanYeeTat
Продукт:Aztech WMB250AC беспроводные Mesh-маршрутизаторы
Затронутая прошивка:Релиз 2020 года (topaz-linux.lzma.img)
Загрузка прошивки:закрытый исходный код

aztech-wmb250ac

product-aztech-kylaconnect-site

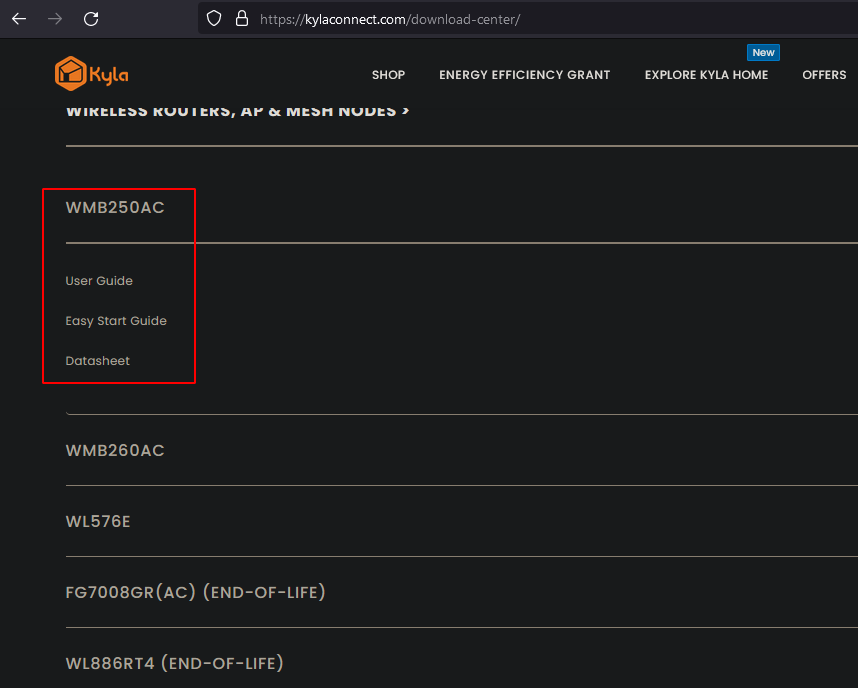
Руководство по продукту: https://kylaconnect.com/download-center/

Уязвимость была сообщена команде безопасности Aztech через [email protected] 7 июня 2022 года, ответа не получено по состоянию на 21 февраля 2023 года

  • Политика раскрытия уязвимостей Kylaconnect

Детали уязвимости

Уязвимость типа PHP Type Juggling существует на веб-странице login.php на порту 80, в поле аутентификации password, что позволяет злоумышленнику пройти аутентификацию без знания пароля администратора. Однако вероятность этого очень мала, так как MD5-хеш пароля администратора должен начинаться с 0e и содержать только цифры. Полный список паролей в открытом виде и соответствующих им MD5-хешей, подверженных атаке PHP Type Juggling, приведен ниже, а также ссылка на блог, в котором это подробно объясняется.

Список хешей для Type Juggling MD5

Блог Whitehatsec: Magic Hashes

TLDR: Исходный код PHP в login.php, который обрабатывает проверки аутентификации, выполняет нестрогое сравнение (==, два знака равенства) вместо строгого сравнения (===, три знака равенства).

login-php-loose-comparison

Доказательство концепции

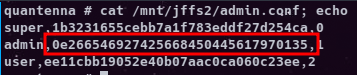
  1. Настройте пароль пользователя admin на такое значение в открытом виде, чтобы при MD5-хешировании результат начинался с 0e и содержал числа

    • например, Plaintext: PJNPDWY, MD5: 0e291529052894702774557631701704

    modified-admin-conf

    Примечание: недействительный хеш 0e123456789012345678901234567890 также сработает

  2. Аутентифицируйтесь как пользователь admin в веб-сервисе с именем пользователя admin и любым паролем в открытом виде из списка хешей для Type Juggling MD5 (например, 240610708)

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    279

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →