
Skip to content
KitploitKITPLOIT
ИнструментыБлог
Log in
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2023-46016-Code-Projects-Blood-Bank-1.0-Reflected-Cross-Site-Scripting-Vulnerability — Эксплойт отражённого XSS для Code-Projects Blood Bank V1.0 через параметр 'search' в abs.php, с PoC-пейлоадом и документацией CVE-2023-46016. | Kitploit
Инструменты/GitHubGitHub/ersinerenler/cve-2023-46016-code-projects-blood-bank-1.0-reflected-cross-site-scripting-vulnerability
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на Проникновение
GitHubersinerenler/cve-2023-46016-code-projects-blood-bank-1.0-reflected-cross-site-scripting-vulnerability

CVE-2023-46016-Code-Projects-Blood-Bank-1.0-Reflected-Cross-Site-Scripting-Vulnerability

Эксплойт отражённого XSS для Code-Projects Blood Bank V1.0 через параметр 'search' в abs.php, с PoC-пейлоадом и документацией CVE-2023-46016.

Репозиторий
12 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2023-46016-Code-Projects-Blood-Bank-1.0 — уязвимость отражённого межсайтового скриптинга (XSS)

  • Автор эксплойта: ersinerenler

Сайт разработчика

  • https://code-projects.org/blood-bank-in-php-with-source-code

Ссылка на программное обеспечение

  • https://download-media.code-projects.org/2020/11/Blood_Bank_In_PHP_With_Source_code.zip

Обзор

  • Code-Projects Blood Bank V1.0 подвержен серьёзной уязвимости безопасности, связанной с отражённым межсайтовым скриптингом (Reflected Cross-Site Scripting, XSS) через параметр 'search' в файле abs.php. Приложение не обеспечивает надлежащую очистку пользовательских данных, что делает его уязвимым для атак с внедрением скриптов. Злоумышленник может использовать эту проблему для выполнения произвольного скриптового кода в браузере ничего не подозревающих пользователей, что потенциально ставит под угрозу их безопасность и конфиденциальность в рамках данного сайта.

Детали уязвимости

  • CVE ID: CVE-2023-46016
  • Затронутая версия: Blood Bank V1.0
  • Уязвимый файл: /abs.php
  • Имя параметра: search
  • Тип атаки: локальная

Ссылки:

  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2023-46016
  • https://nvd.nist.gov/vuln/detail/CVE-2023-46016

Описание

  • Параметр 'search' в файле abs.php системы Code-Projects Blood Bank V1.0 подвержен отражённому межсайтовому скриптингу (Reflected Cross-Site Scripting, XSS). Эта уязвимость возникает из-за недостаточной валидации и очистки пользовательских данных. Злоумышленник может воспользоваться этой слабостью, внедряя вредоносные скрипты в параметр 'search', которые при выполнении могут скомпрометировать браузер пользователя в контексте затронутого сайта.

Доказательство концепции (PoC) :

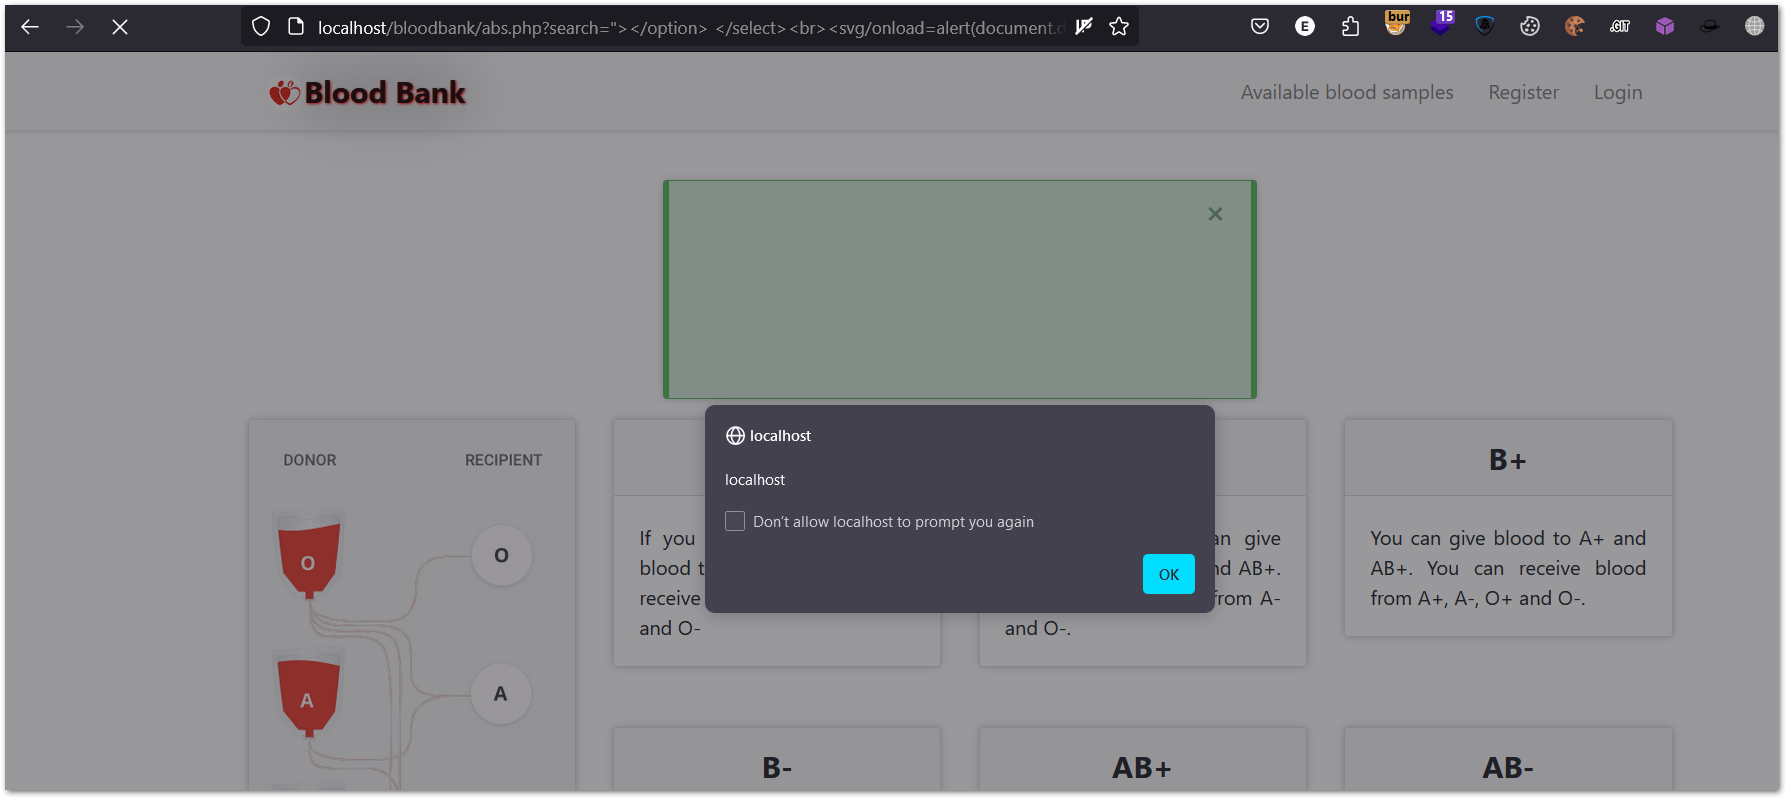
  • Полезная нагрузка: %22%3E%3C/option%3E%20%3C/select%3E%3Cbr%3E%3Csvg/onload=alert(document.domain)%3E
  • http://localhost/bloodbank/abs.php?search=%22%3E%3C/option%3E%20%3C/select%3E%3Cbr%3E%3Csvg/onload=alert(document.domain)%3E
изображение
Скачать инструмент