
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/eqstlab/cve-2024-23998
Анализ уязвимостейАнализ КодаЭксплуатацияЭксплуатация веб-приложенийТестирование на Проникновение
GitHubeqstlab/cve-2024-23998

CVE-2024-23998

PoC для CVE-2024-23998

Репозиторий
262 лет назадЕщё не проверено
Поделиться

Another Redis Desktop Manager PoC

Доказательство концепции для уязвимости CVE-2024-23998.

1. Обзор уязвимости:

  • Тема уязвимости: Локальное выполнение кода через XSS
  • Уязвимая версия: =< 1.6.6
  • Тип атаки: Удаленное выполнение кода
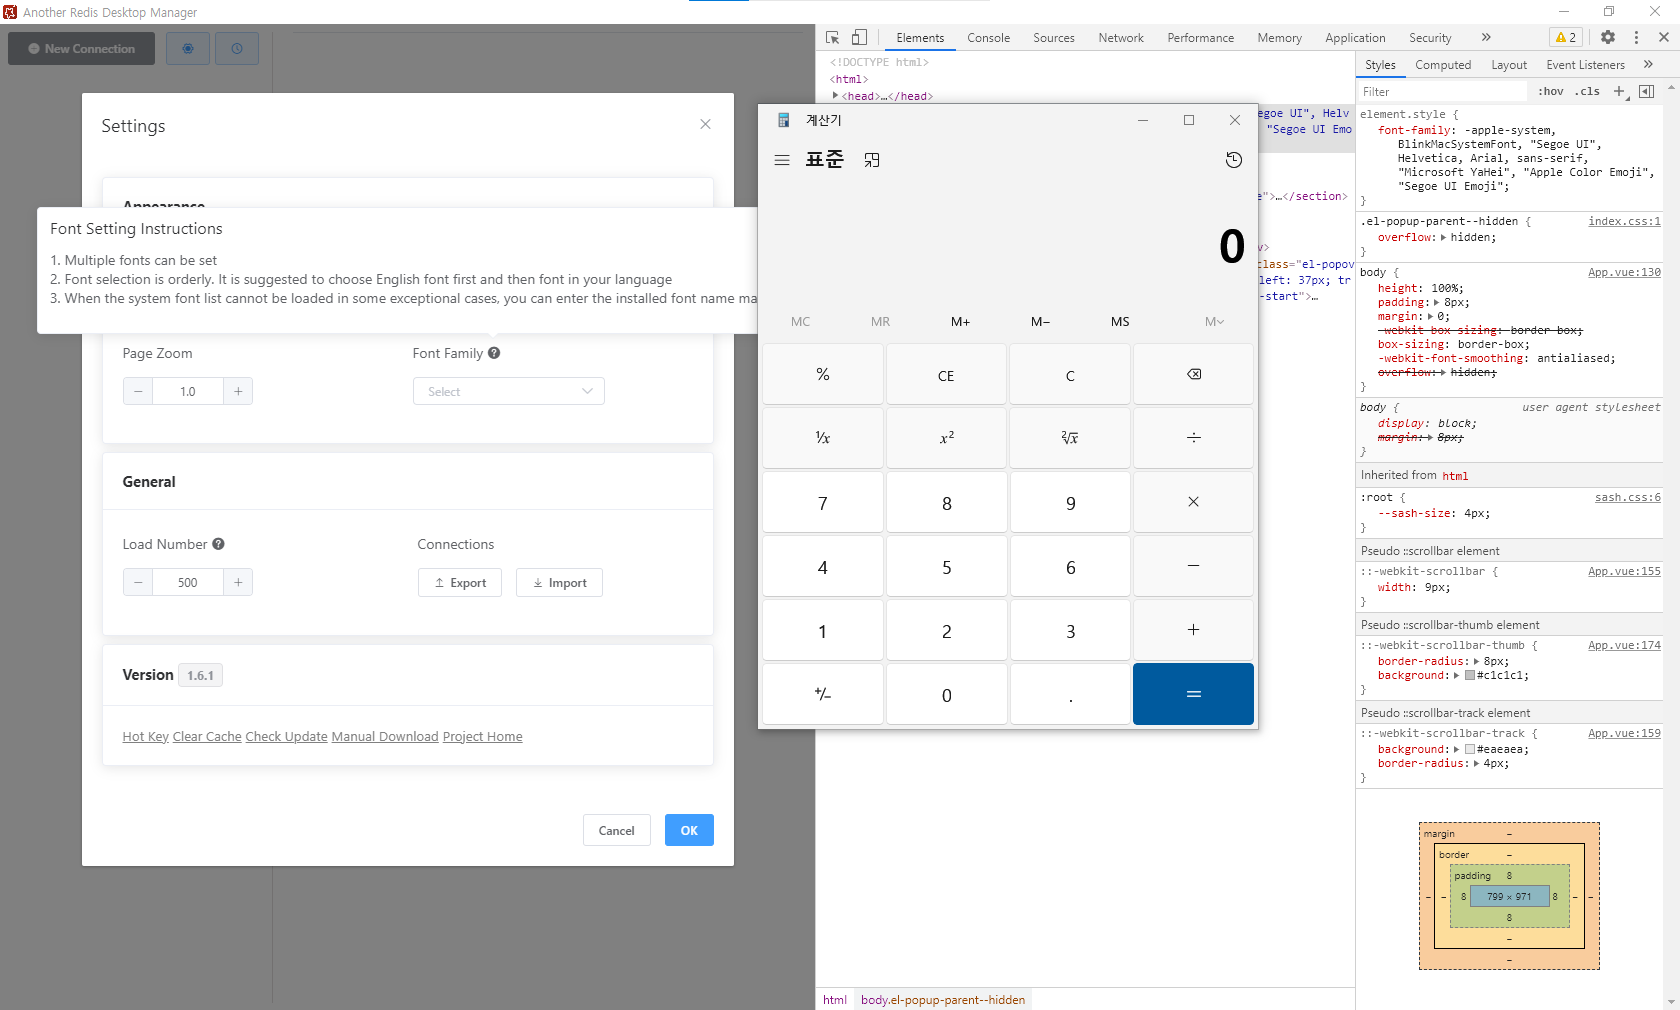
  • Векторы атаки: Для эксплуатации уязвимости необходимо изменить HTML-сообщение font_faq для функции Setting. При наведении указателя мыши на значок справки по семейству шрифтов выполняется вредоносный скрипт в font_faq, что позволяет выполнять команды ОС.
  • Зарезервированный номер CVE: CVE-2024-23998

2. Причина уязвимости:

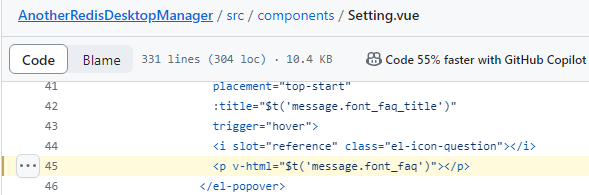
Шаг 1) В Setting.vue используется функция v-html, благодаря которой возможен запуск вредоносного JS-скрипта.
alt text

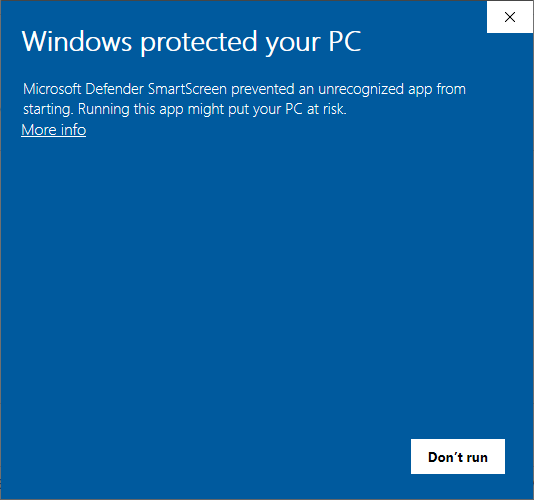
Шаг 2) При установке Another Redis Desktop Manager защита Windows блокирует установку. Поэтому, если злоумышленник модифицирует установочный файл, пользователь не узнает об этом.
alt text

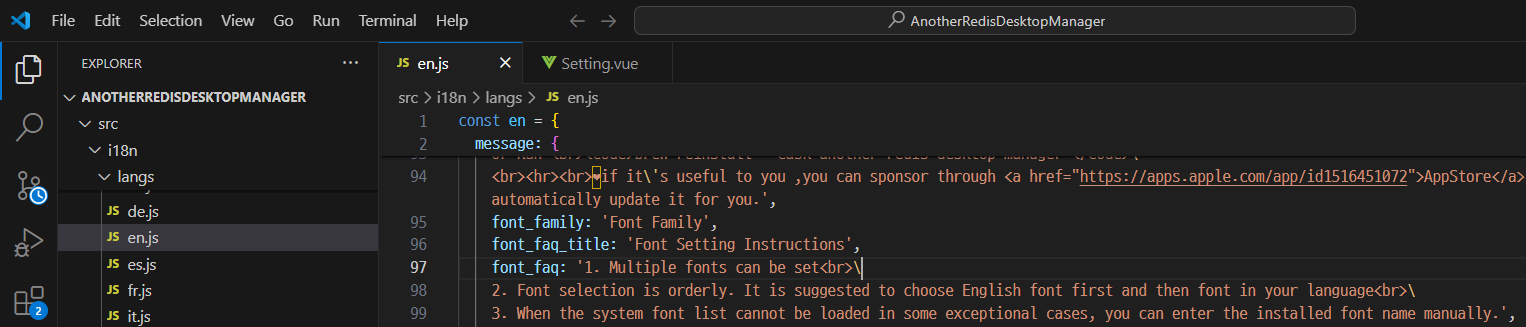
Шаг 3) Сообщение font faq можно найти в файле en.js.
alt text

Шаг 4) Модифицируем сообщение для выполнения calc.exe.\

font_faq: '1. Multiple fonts can be set<br>\
    2. Font selection is orderly. It is suggested to choose English font first and then font in your language<br>\
    3. When the system font list cannot be loaded in some exceptional cases, you can enter the installed font name manually.\
    ',


Шаг 5) Соберите программу с помощью npm.\

npm install --platform=win32
npm start
npm run electron


Шаг 6) При наведении курсора мыши на значок справки Font Family запускается калькулятор. alt text

AnotherRedisDesktopManager является хорошей целью для злоумышленников, так как используется многими людьми, а файлы, распространяемые в виде приложений Electron, легко модифицировать и перераспределять. Поэтому многие проекты рекомендуют по возможности не использовать v-html. Кроме того, из-за включенной опции nodeIntegration, если приложение будет вредоносно изменено и распространено, удаленное выполнение кода возможно с правами AnotherRedisDesktopManager.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    634
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    417
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    383
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    328
  • 6

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    288

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →



