Beekeeper-Studio PoC
Proof-Of-Concept для уязвимости CVE-2024-23995.
1. Обзор уязвимости:
- Тема уязвимости: RCE через XSS
- Версия уязвимости: <= Beekeeper-Studio-4.1.13
- Тип атаки: удаленное выполнение кода
- Векторы атаки: для эксплуатации уязвимости необходимо вставить вредоносные скрипты в имена столбцов таблицы. При наведении курсора мыши на соответствующий столбец (tabulator-header-contents) должно сработать окно предпросмотра (tabulator-popup-container), что позволяет осуществить эксплуатацию.
- Зарезервированный номер CVE: CVE-2024-23995
2. Причина уязвимости:
Proof-of-concept (POC)
Шаг 1) Создайте базу данных, содержащую имена столбцов, написанные с помощью вредоносных скриптов.
Шаг 2) Если атакующий использует SQLite, распространяйте файл БД; для других баз данных распространяйте информацию о подключении к серверу БД.
Шаг 3) Жертва подключается к базе данных, заходит в таблицу и наводит курсор мыши на имена столбцов, что запускает выполнение соответствующих скриптов.
Шаг 4) Поскольку нет ограничений на права доступа к локальным данным, примеры выражений, такие как , успешно срабатывают.
- В то время как другие всплывающие контейнеры фильтруются, в этой конкретной части отсутствует надлежащая проверка.
3. Дополнительная информация
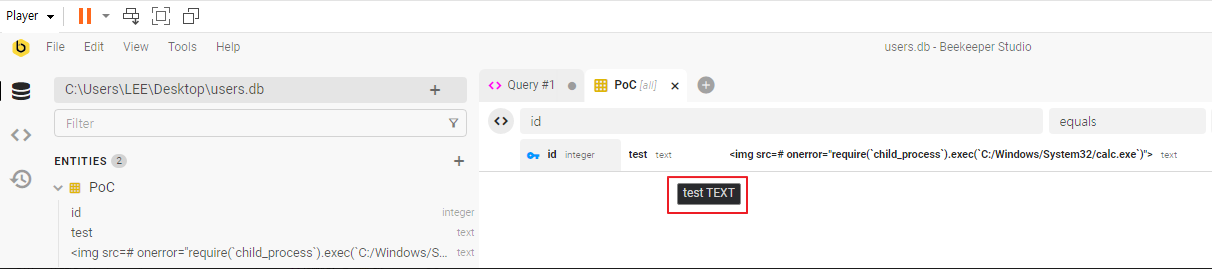
- Используйте этот tabulator-popup-container
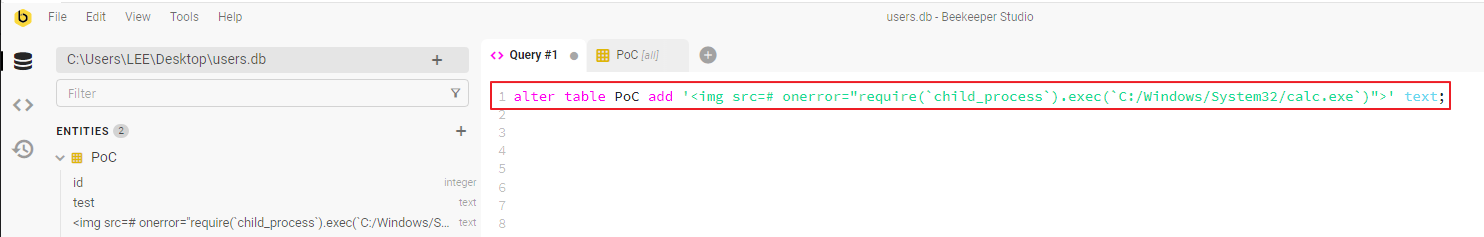
- Создавайте имена столбцов, написанные с помощью вредоносных скриптов. Например: ''
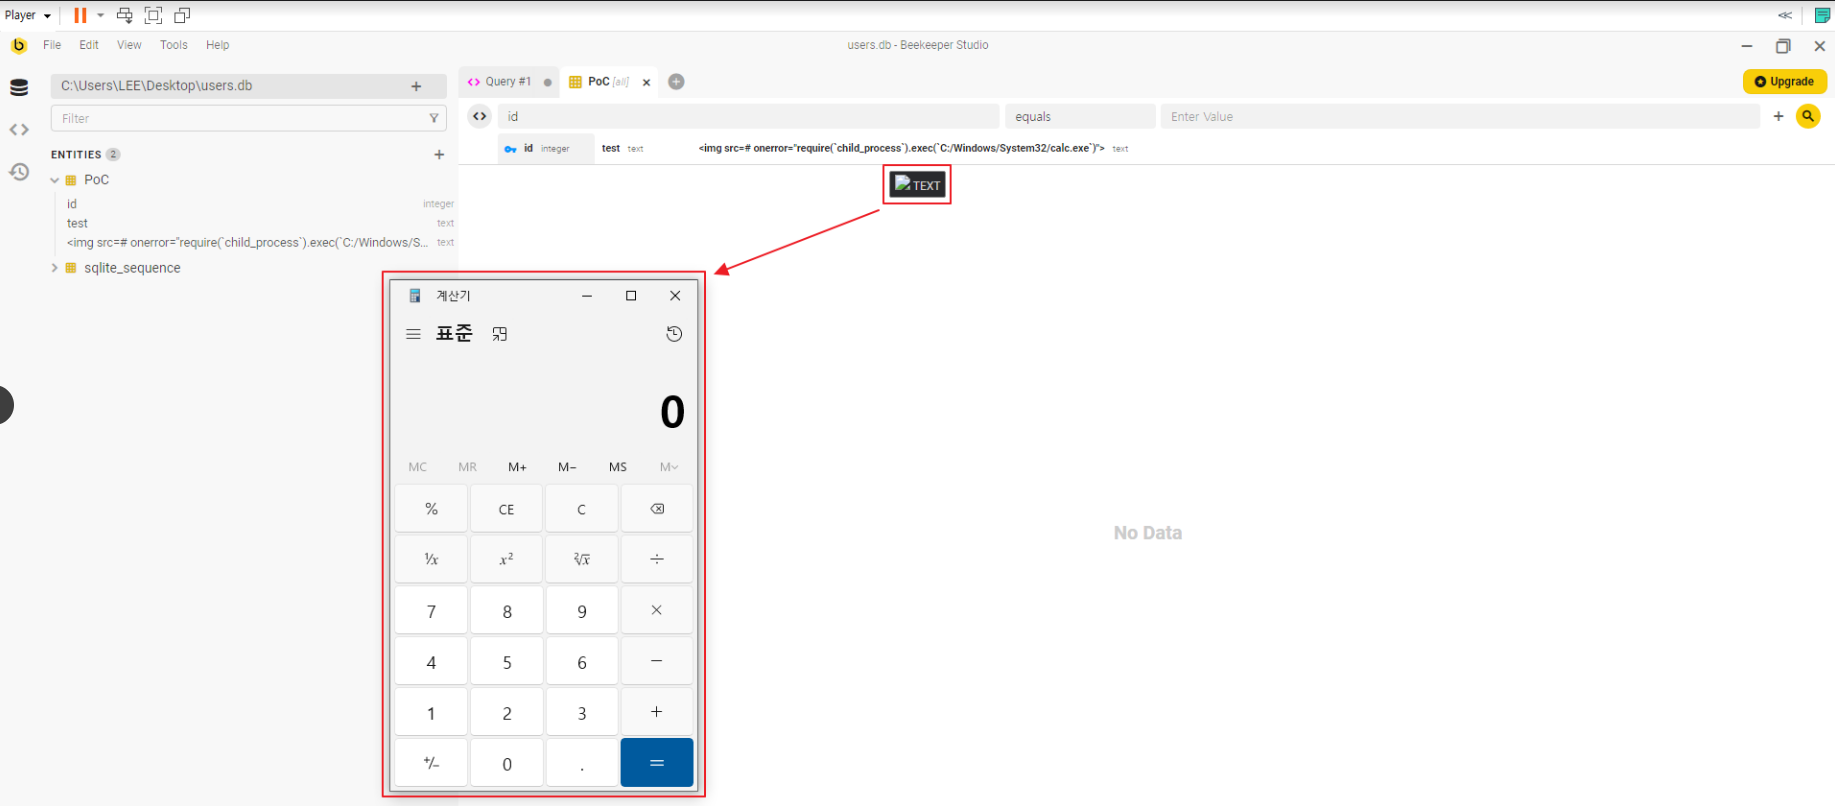
- Наведите курсор мыши на имена столбцов, чтобы запустить выполнение соответствующих скриптов.

 eqstlab/cve-2024-23995

